
Raz widnieje na nich Sparkasse, raz Volksbank, raz Commerzbank: fałszywe maile od banków ciągle lądują w skrzynkach pocztowych. Zwykle chodzi w nich o to samo, czyli o twoje dane do logowania do bankowości internetowej. I są do siebie bardzo podobne.
Świeży przykład dotarł do mnie w nocy z 3 na 4 listopada, rzekomo od Commerzbanku. Temat: „Aktualisierung Ihrer Kontoinformationen erforderlich” (Wymagana aktualizacja informacji o koncie). Podobno w danych mojego konta są niezgodności i mam potwierdzić te dane przez link. Inaczej w ciągu 24 godzin moje konto zostanie zablokowane. Ten mail jest fałszywy. Link nie prowadzi do Commerzbanku, a kto tam „potwierdzi” swoje dane, oddaje je oszustom.
Na przykładzie tego maila pokażę ci, po czym poznasz fałszywe maile od banków, niezależnie od tego, jaka nazwa na nich widnieje. A co ważniejsze: jak się zachować, żeby nawet perfekcyjna podróbka ci nie zaszkodziła. Na samym dole jest ściąga do przekazania dalej.
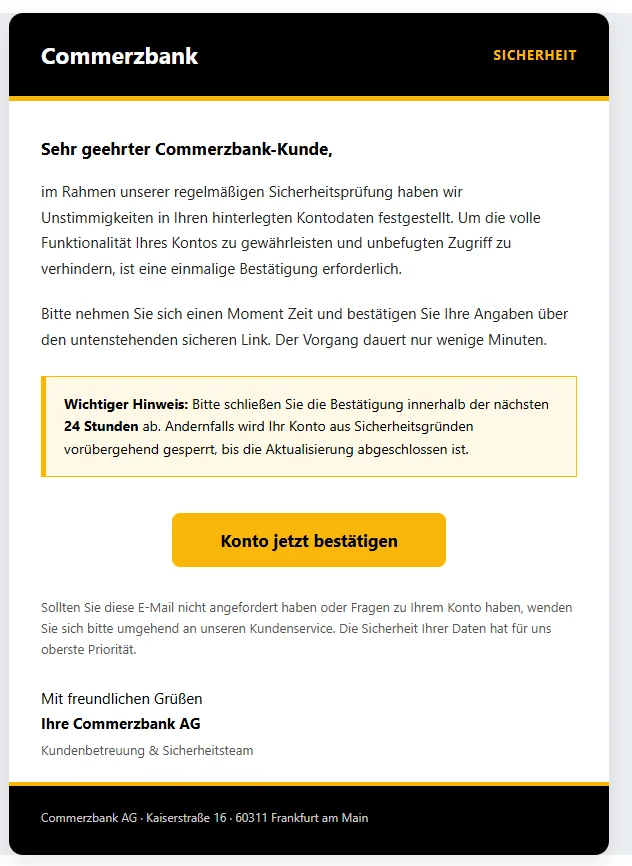
Przykład: fałszywy mail od Commerzbanku
Tak wyglądał. W linku wziąłem kropkę przed „ae” w nawiasy kwadratowe, żeby nikt przypadkiem w niego nie kliknął.
Temat: Aktualisierung Ihrer Kontoinformationen erforderlich (Wymagana aktualizacja informacji o koncie)
Od: Commerzbank AG,office@technik-point.atSzanowny Kliencie Commerzbanku,
w ramach naszej regularnej kontroli bezpieczeństwa stwierdziliśmy niezgodności w zapisanych danych Państwa konta. Aby zapewnić pełną funkcjonalność Państwa konta i zapobiec nieuprawnionemu dostępowi, konieczne jest jednorazowe potwierdzenie.
Prosimy poświęcić chwilę i potwierdzić swoje dane za pomocą bezpiecznego linku poniżej. Cała procedura zajmie tylko kilka minut.
Ważna informacja: Prosimy dokończyć potwierdzenie w ciągu najbliższych 24 godzin. W przeciwnym razie Państwa konto zostanie ze względów bezpieczeństwa tymczasowo zablokowane do czasu zakończenia aktualizacji.
Żółty przycisk „Potwierdź konto teraz”, a pod nim link:
https://dgt-gob-sede-es.smarths[.]ae/servicedeJeśli nie prosili Państwo o tę wiadomość e-mail lub mają Państwo pytania dotyczące swojego konta, prosimy niezwłocznie skontaktować się z naszym działem obsługi klienta. Bezpieczeństwo Państwa danych jest dla nas najwyższym priorytetem.
Z poważaniem
Państwa Commerzbank AG
Obsługa Klienta & Zespół BezpieczeństwaCommerzbank AG · Kaiserstraße 16 · 60311 Frankfurt am Main
Siedem sygnałów ostrzegawczych w tym mailu
- Nadawca się nie zgadza. Jako nazwa widnieje tam „Commerzbank AG”, ale adres za nią to
office@technik-point.at. Końcówka .at oznacza Austrię. Z Commerzbankiem ten adres nie ma nic wspólnego. Nazwę przed adresem każdy może wpisać dowolnie, a wiele aplikacji pocztowych pokazuje tylko tę nazwę. Stuknij w nazwę (na telefonie) albo najedź na nią myszką (na komputerze), a zobaczysz prawdziwy adres. Z drugiej strony adres, który wygląda na prawdziwy, też niczego nie dowodzi. - Link prowadzi gdzie indziej. Przycisk „Potwierdź konto teraz” nie prowadzi do
commerzbank.de, tylko pod adres z końcówką .ae. Oznacza ona Zjednoczone Emiraty Arabskie. Przednia część, „dgt-gob-sede-es”, przypomina stronę hiszpańskiego urzędu ruchu drogowego. Jak czytać taki adres, wyjaśniam niżej. - Presja czasu i groźba. „W ciągu najbliższych 24 godzin”, bo inaczej konto zostanie zablokowane. Kto boi się o swoje konto, sprawdza mniej dokładnie. Właśnie na to liczą oszuści.
- Powód pozostaje mglisty. „Niezgodności w zapisanych danych Państwa konta”: jakie właściwie? Mail tego nie mówi. Nie podaje numeru klienta, numeru konta ani żadnej konkretnej operacji.
- Brak osobistego powitania. „Szanowny Kliencie Commerzbanku”: oszuści nie wiedzą, jak się nazywasz. Wysyłają tego samego maila na bardzo wiele adresów i liczą, że kilku odbiorców naprawdę ma konto w tym banku. Z drugiej strony mail z twoim imieniem i nazwiskiem nie jest automatycznie prawdziwy. Imiona, nazwiska i adresy często pochodzą z wycieków danych.
- Tylko jedna droga: przycisk. Żaden poważny bank nie prosi cię mailem o potwierdzenie danych przez link. To, że link wprost nazwano „bezpiecznym”, ma cię uspokoić. Mail co prawda odsyła do obsługi klienta, ale nie podaje do niej numeru telefonu. Jedyna droga, jaką ci oferuje, to przycisk.
- Technika bije na alarm. Tego nie widać na pierwszy rzut oka. Ale w nagłówku maila, czyli tzw. headerze, widnieje
spf=fail. To znaczy: serwer, który wysłał ten mail, w ogóle nie ma prawa wysyłać maili z tego adresu nadawcy. Adres jest więc sfałszowany albo nadużyty. Filtry antyspamowe często wyłapują takie maile, ale nie zawsze.
Te same sygnały znajdziesz w fałszywych mailach, na których widnieje Sparkasse, Volksbank albo nazwa innego banku. Zmieniają się tylko nazwa, kolory i logo.
Gwoli sprawiedliwości: domeny technik-point.at i smarths[.]ae wcale nie muszą należeć do oszustów. Oszuści często podszywają się pod cudzych nadawców albo umieszczają swoje strony na zhakowanych serwerach. Właściciele są wtedy sami ofiarami.
Co nie powinno cię zmylić
Niektóre rzeczy w tym mailu wyglądają na prawdziwe. Żadna z nich niczego nie dowodzi:
- Bezbłędny język. Kiedyś oszuści często zdradzali się kulawym językiem. Dziś programy do tłumaczenia i sztuczna inteligencja w kilka sekund tworzą gładki tekst. W tym mailu nie ma ani jednego błędu ortograficznego. Stara rada, żeby zwracać uwagę na błędy, prawie już nie pomaga.
- Prawdziwy adres. Na dole widnieje Kaiserstraße 16 we Frankfurcie. To rzeczywiście adres Commerzbanku. Jest publiczny, każdy może go przepisać.
- Staranny wygląd. Czerń i żółć, ramka z komunikatem, duży przycisk. Kolory i logo każdego banku łatwo podrobić, czerwień Sparkasse tak samo.
- Uspokajające zdania. „Bezpieczeństwo Państwa danych jest dla nas najwyższym priorytetem.” Brzmi poważnie i nic nie kosztuje.
Mail może więc wyglądać perfekcyjnie, a mimo to być fałszywy. Dlatego zasada z następnej części jest ważniejsza niż jakikolwiek sygnał ostrzegawczy.
Najważniejsza zasada: nigdy nie loguj się przez link
Nie musisz umieć rozpoznać podróbki, jeśli trzymasz się jednej zasady: nigdy nie loguj się przez link z maila ani SMS-a. Bez względu na to, jak prawdziwie wygląda wiadomość.
Zawsze wybieraj bezpośrednią drogę:
- Wpisz adres swojego banku ręcznie w przeglądarce.
- Albo użyj zakładki utworzonej przez siebie.
- Albo otwórz oficjalną aplikację swojego banku.
Jeśli twój bank naprawdę czegoś od ciebie chce, zobaczysz to tam. Ważne wiadomości zwykle są też w skrzynce w twojej bankowości internetowej. Jeśli nic tam nie znajdziesz, a masz wątpliwości, zadzwoń do banku. Jeśli mail jednak był prawdziwy, ta okrężna droga nic cię nie kosztowała.
Nie szukaj też swojego banku za każdym razem w wyszukiwarce. Nad prawdziwymi wynikami często są reklamy, a oszuści też kupują takie reklamy. Prowadzą one potem na fałszywe strony logowania. Zakładka i aplikacja są bezpieczniejsze.
Dodatkowo pomaga menedżer haseł. Wypełnia twoje dane logowania tylko na prawdziwej stronie. Jeśli na stronie logowania nagle niczego ci nie podpowiada, choć zwykle zawsze to robi, to sygnał alarmowy.
Jak czytać adres internetowy
Czasem jednak chcesz sprawdzić adres, na przykład przy kodzie QR albo linku w SMS-ie. Wtedy pomoże ta zasada: znajdź pierwszy pojedynczy ukośnik (/) po „https://”. Tuż przed nim stoi końcówka, na przykład .de, i słowo przed nią. Te dwie części zdradzają, do kogo należy strona. Wszystko, co stoi dalej na lewo, można dowolnie wybrać.
Przykład z maila:
https://dgt-gob-sede-es.smarths[.]ae/servicede
Pierwszy pojedynczy ukośnik stoi za „ae”. Przed nim jest smarths[.]ae i to do tego adresu należy strona. Przednią część, „dgt-gob-sede-es”, może wymyślić każdy, kto kontroluje domenę. Tutaj ma wyglądać jak strona urzędu.
Wymyślony przykład: https://sparkasse.de.beispiel-betrug.com/login. Tutaj pierwszy pojedynczy ukośnik stoi za „com”. Strona należy więc do beispiel-betrug.com, a nie do Sparkasse.
W przypadku twojego banku musi tam stać dokładnie jego adres, w przypadku Commerzbanku na przykład commerzbank.de. Kasy Sparkasse i banki Volksbank często mają własny adres dla swojego regionu. Zapamiętaj adres swojego banku, a jeszcze lepiej: utwórz zakładkę.
Uważaj też na podobne nazwy. Jeden myślnik więcej, zero zamiast litery O albo inna końcówka i strona należy już do kogoś innego.
O to twój bank nigdy nie prosi
Żaden poważny bank nie chce od ciebie mailem, SMS-em, przez komunikator ani przez telefon:
- twojego hasła ani PIN-u
- kodu TAN (jednorazowego kodu do zatwierdzania operacji), obojętnie do czego
- potwierdzenia twoich danych przez link
- zdjęcia ani kopii twojego listu aktywacyjnego lub rejestracyjnego do metody TAN, na przykład do photoTAN albo pushTAN
- instalowania aplikacji przez link
- zdalnego dostępu do twojego komputera albo telefonu
Jeśli ktoś chce od ciebie czegoś z tej listy, to oszustwo. Nawet jeśli przedstawia się jako pracownik banku, policjant albo technik.
Kod TAN to twój podpis
Z samym twoim hasłem wielu oszustów daleko nie zajdzie. Potrzebują jeszcze twojego zatwierdzenia. Dlatego, używając twoich danych logowania, zlecają przelew albo rejestrują nowe urządzenie. Na twoim telefonie pojawia się wtedy prośba o zatwierdzenie. Często w tym samym czasie dzwonią do ciebie i tłumaczą, że musisz w ten sposób coś „anulować” albo „zabezpieczyć”.
Traktuj każde zatwierdzenie jak podpis:
- Zatwierdzaj tylko to, co właśnie samodzielnie zlecasz.
- Przeczytaj całą prośbę: kwotę, odbiorcę, rodzaj zlecenia.
- Jeśli widzisz tam nowe urządzenie, kartę do płacenia telefonem albo kwotę, której nie znasz: odrzuć.
- Nigdy nie podawaj kodu TAN przez telefon. Nawet bankowi.
Wystarczy jedno stuknięcie w zatwierdzenie i zlecenie idzie.
Telefon, SMS, list: ta sama sztuczka
Phishing przychodzi też przez telefon, SMS-em, a nawet pocztą. Zasady pozostają te same.
- Połączenia: numer na wyświetlaczu da się sfałszować. Nawet jeśli widnieje tam prawdziwy numer twojego banku, po drugiej stronie może być oszust. Rozłącz się i zadzwoń do banku samodzielnie. Numer znajdziesz na stronie swojego banku, której adres wpiszesz ręcznie, albo w jego aplikacji.
- SMS-y i komunikatory: tu też nigdy nie logujesz się przez link.
- Listy z kodem QR: zdarzają się fałszywe listy, których kod QR prowadzi do rzekomej aktualizacji. Ostrzega przed tym na przykład sam Commerzbank. Nie skanuj żadnego kodu, który prowadzi cię do logowania. Lepiej zaloguj się samodzielnie i sprawdź.
- Fałszywy numer do blokad, fałszywa policja: oszuści potrafią nawet wyświetlić na ekranie numer 116 116 albo 110 (numer alarmowy policji w Niemczech). Prawdziwy niemiecki numer alarmowy do blokad (Sperr-Notruf) do nikogo nie dzwoni z numeru 116 116, a policja nie dzwoni z numeru 110. Na te numery to ty dzwonisz, nie odwrotnie.
Już po kliknięciu? Oto co teraz robisz
Link tylko otwarty, nic nie wpisane? Zamknij stronę. Zwykle nic się wtedy nie stało. Jeśli strona pobrała jakiś plik, nie otwieraj go, tylko go usuń.
Dane wpisane albo coś zatwierdzone? Wtedy liczy się każda minuta:
- Natychmiast zadzwoń do swojego banku. Weź numer ze strony, której adres wpiszesz ręcznie, albo z aplikacji.
- Poproś o zablokowanie dostępu do bankowości internetowej. W bankach, które biorą w tym udział, możesz to zrobić całą dobę także przez niemiecki numer alarmowy do blokad (Sperr-Notruf) 116 116. Spoza Niemiec dodzwonisz się pod numer +49 116 116 albo +49 30 4050 4050.
- Sprawdź historię rachunku i zgłoś bankowi każdą operację, której nie rozpoznajesz.
- Potem zmień dane logowania. Jeśli tego samego hasła używasz też gdzie indziej, zmień je również tam.
- Złóż zawiadomienie na policji, w Niemczech na przykład przez internetowy posterunek policji (Onlinewache lub Internetwache) twojego landu.
Zgłoś mail phishingowy
Nawet jeśli oszuści cię nie nabrali: zgłoś tego maila. To pomaga szybciej ostrzec innych.
- Prześlij go do Verbraucherzentrale NRW (centrum porad dla konsumentów w Nadrenii Północnej-Westfalii): phishing@verbraucherzentrale.nrw. Z tych zgłoszeń powstaje Phishing-Radar z aktualnymi ostrzeżeniami.
- Wiele firm samo przyjmuje też fałszywe maile wysyłane w ich imieniu. Adres do tego znajdziesz wtedy na ich stronie.
- Potem: przenieś go do folderu ze spamem albo usuń. Nie odpowiadaj.
Ściąga do przekazania dalej
Śmiało wyślij tę część rodzicom, dziadkom i znajomym:
- Nigdy nie loguj się przez link ani kod QR z maila, SMS-a czy listu. Użyj swojej zakładki albo aplikacji.
- Patrz na prawdziwy adres nadawcy, nie tylko na nazwę.
- Presja czasu i groźby to sygnały alarmowe.
- Poprawny język i ładne logo niczego nie dowodzą.
- Hasła, PIN-u ani kodu TAN nie podajesz nikomu. Nawet bankowi.
- W aplikacji bankowej zatwierdzaj tylko własne zlecenia.
- W razie wątpliwości rozłącz się i zadzwoń do banku samodzielnie.
- Już się stało? Natychmiast dzwoń do banku albo na niemiecki numer alarmowy do blokad (Sperr-Notruf) 116 116.