
有时写的是 Sparkasse,有时是 Volksbank,有时是 Commerzbank(都是德国的银行):伪造的银行邮件不停地涌进各家邮箱。它们大多想要同一样东西,就是你的网银登录信息。而且它们长得都很像。
最近的一个例子,是11月3日到4日的那天夜里发到我邮箱的,号称来自 Commerzbank。主题:“Aktualisierung Ihrer Kontoinformationen erforderlich”(意思是“您的账户信息需要更新”)。邮件说我的账户资料有不一致的地方,让我通过一个链接确认。否则我的账户会在 24 小时后被冻结。这封邮件是伪造的。链接通向的不是 Commerzbank,谁在那里“确认”自己的资料,就等于把资料交给了骗子。
我就拿这封邮件给你讲讲,怎么认出假的银行邮件,不管上面写的是哪家银行。更重要的是:你该怎么做,才能让再完美的伪造也伤不到你。文章最后有一份小抄,可以转给别人。
例子:那封假冒 Commerzbank 的邮件
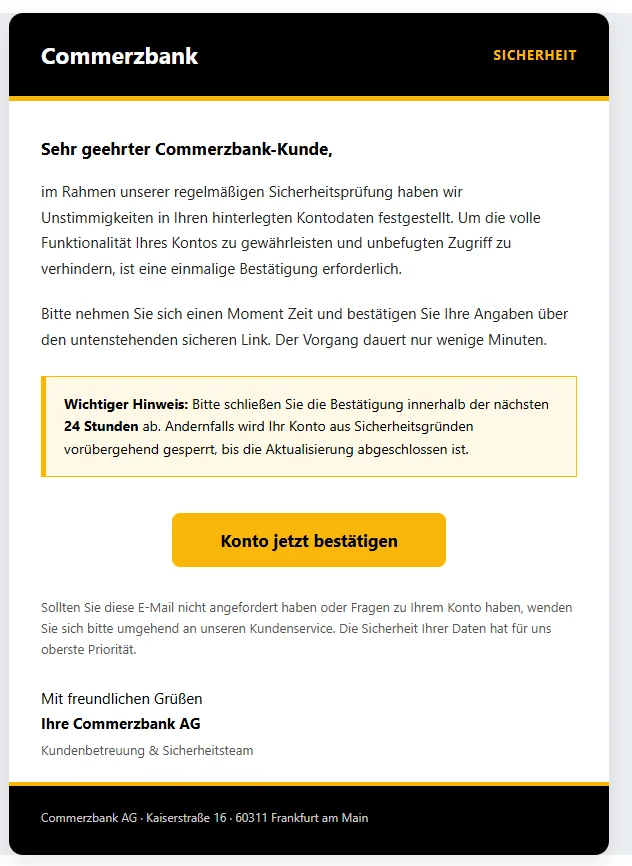
它长这样。链接里“ae”前面的那个点,我加上了方括号,免得有人不小心点进去。
主题: Aktualisierung Ihrer Kontoinformationen erforderlich(意思是“您的账户信息需要更新”)
发件人: Commerzbank AG,office@technik-point.at尊敬的 Commerzbank 客户:
在定期安全检查中,我们发现您登记的账户资料存在不一致之处。为确保您的账户功能完整并防止未经授权的访问,需要您进行一次性确认。
请抽出片刻时间,通过下方的安全链接确认您的信息。整个过程只需几分钟。
重要提示: 请在接下来的 24 小时内完成确认。否则,出于安全原因,您的账户将被暂时冻结,直至更新完成。
黄色按钮“立即确认账户”,背后的链接:
https://dgt-gob-sede-es.smarths[.]ae/servicede如果您并未申请此邮件,或对您的账户有任何疑问,请立即联系我们的客服。您的数据安全是我们的重中之重。
此致敬礼
Commerzbank AG
客户服务与安全团队Commerzbank AG · Kaiserstraße 16 · 60311 Frankfurt am Main
以这封邮件为例:七个危险信号
- 发件人对不上。 名字那里写的是“Commerzbank AG”,可后面的地址却是
office@technik-point.at。后缀 .at 代表奥地利。这个地址跟 Commerzbank 毫无关系。地址前面的名字谁都可以随便填,而很多邮件应用只显示这个名字。点一下名字(手机)或者把鼠标移上去(电脑),就能看到真正的地址。反过来,看起来很真的地址也证明不了什么。 - 链接通向别处。 “立即确认账户”这个按钮并不指向
commerzbank.de,而是指向一个以 .ae 结尾的地址。这个后缀代表阿拉伯联合酋长国。前面那部分“dgt-gob-sede-es”让人联想到西班牙交通管理部门的网站。这种网址怎么看,下面会讲。 - 时间压力加威胁。 “在接下来的 24 小时内”,否则账户就会被冻结。担心自己账户的人,检查起来就没那么仔细。骗子押的就是这一点。
- 理由含糊不清。 “您登记的账户资料存在不一致之处”:到底是哪些?邮件没说。它没有提客户编号,没有提账号,也没有提任何一笔业务。
- 没有指名道姓的称呼。 “尊敬的 Commerzbank 客户”:骗子不知道你叫什么。他们把同一封邮件发给大量地址,指望其中有几个收件人真的是这家银行的客户。反过来,写着你名字的邮件也不一定就是真的。名字和地址经常来自数据泄露。
- 只有一条路:那个按钮。 没有哪家正规银行会通过邮件让你用链接确认资料。特意把链接称为“安全”,是为了让你放心。邮件虽然提到了客服,却没有给出电话号码。它给你的唯一一条路,就是那个按钮。
- 技术层面亮起红灯。 这一点乍一看是看不出来的。但在邮件的头部,也就是所谓的 Header 里,写着
spf=fail。意思是:发出这封邮件的服务器,根本无权以这个发件地址发送邮件。也就是说,这个地址是伪造的,或者被冒用了。垃圾邮件过滤器常常能拦下这类邮件,但并不总能拦住。
在冒充 Sparkasse、Volksbank 或其他银行的假邮件里,你也会看到同样的信号。变的只是名字、颜色和标志。
说句公道话:technik-point.at 和 smarths[.]ae 这两个域名不一定属于骗子。骗子经常冒用别人的发件地址,或者把他们的网页放在被黑的服务器上。这时候,域名的主人自己也是受害者。
别被这些迷惑
这封邮件有些地方看起来很真。但没有一样能证明什么:
- 德语毫无错误。 以前,骗子常常因为德语磕磕绊绊而露馅。如今,翻译软件和 AI 几秒钟就能写出通顺的文字。这封邮件里连一个拼写错误都没有。“留意错误”这条老建议,现在几乎不管用了。
- 真实的地址。 邮件最下面写着法兰克福的 Kaiserstraße 16。这确实是 Commerzbank 的一个地址。它是公开的,谁都能照抄。
- 排版整齐。 黑色配黄色,一个提示框,一个大按钮。任何银行的颜色和标志都很容易仿造,Sparkasse 的红色也一样。
- 让人安心的话。 “您的数据安全是我们的重中之重。”听起来很正规,又不花一分钱。
所以,一封邮件可以看起来完美无缺,却仍然是伪造的。正因如此,下一节的那条规矩比任何危险信号都重要。
最重要的规矩:永远别通过链接登录
只要你守住一条规矩,就不需要去识破任何伪造:永远别通过邮件或短信里的链接登录。 不管它看起来有多真。
每次都走直接的路:
- 自己在浏览器里输入银行的网址。
- 或者用你自己建的书签。
- 或者打开银行的官方 App。
如果银行真的有事找你,你会在那里看到。重要消息通常也会出现在你网银的站内信箱里。如果在那里什么都没找到,心里还是没底,就打电话问银行。就算那封邮件其实是真的,你绕这一下路也没损失什么。
也别每次都用搜索引擎搜你的银行。真正的搜索结果上面常常是广告,骗子也会买这种广告。这些广告会把你带到假的登录页面。书签和 App 更安全。
密码管理器也能帮上忙。它只会在真正的网站上填入你的登录信息。如果它平时总会提示,到了某个登录页面却突然什么都不提供,那就是一个危险信号。
怎么看懂一个网址
有时候你还是想检查一下某个网址,比如二维码或者短信里的链接。这时有一条规则能帮上忙:找到“https://”后面的第一个单斜杠(/)。紧挨在它前面的,是后缀,比如 .de,还有后缀前面的那个词。这两部分说明了网站属于谁。再往左的部分都可以随便取。
邮件里的例子:
https://dgt-gob-sede-es.smarths[.]ae/servicede
第一个单斜杠在“ae”后面。它前面是 smarths[.]ae,网站就属于这个地址。前面那部分“dgt-gob-sede-es”,谁控制了这个域名,谁就能随便编。在这里,它是为了让网址看起来像官方机构。
一个编出来的例子:https://sparkasse.de.beispiel-betrug.com/login。这里第一个单斜杠在“com”后面。所以这个网站属于 beispiel-betrug.com,而不是 Sparkasse。
换成你的银行,那个位置必须正好是它的网址,比如 Commerzbank 就是 commerzbank.de。Sparkasse 和 Volksbank 往往每个地区都有自己的网址。记住你银行的网址,或者更好的办法:给它建个书签。
还要留意相似的名字。多一个连字符,用数字 0 代替字母 O,或者换一个后缀,网站就已经是别人的了。
银行从来不会问你要这些
没有哪家正规银行会通过邮件、短信、聊天软件或电话向你索要以下东西:
- 你的密码或 PIN 码
- TAN(用于确认交易的一次性验证码),不管用在什么地方
- 让你通过链接确认自己的资料
- 你的 TAN 验证方式激活信或注册信的照片或复印件,比如 photoTAN 或 pushTAN 的
- 让你通过链接安装 App
- 远程访问你的电脑或手机
如果有人要其中任何一样,那就是诈骗。哪怕他自称是银行职员、警察或技术人员。
TAN 就是你的签名
光有你的密码,很多骗子也成不了事。他们还需要你的授权。于是他们用你的登录信息发起一笔转账,或者绑定一台新设备。这时你的手机上就会弹出一个授权请求。他们常常同时给你打电话,说你得用它来“取消”或者“保护”什么东西。
把每一次授权都当成签名来对待:
- 只授权你自己刚刚发起的操作。
- 把请求从头读到尾:金额、收款人、业务类型。
- 如果上面写的是一台新设备、一张用于手机支付的卡,或者一个你不认识的金额:拒绝。
- 永远不要在电话里说出 TAN。对银行也不行。
手指在授权上点一下就够了,指令就会开始执行。
电话、短信、信件:同一个套路
钓鱼诈骗也会通过电话、短信,甚至邮寄的信件找上门。规则还是那些。
- 电话: 来电显示的号码可以伪造。就算屏幕上显示的是你银行的真实号码,电话那头也可能是骗子。挂掉电话,自己打回去。号码可以在你亲手输入网址打开的银行网站上找,或者在银行的 App 里找。
- 短信和聊天软件: 在这里也一样,永远别通过链接登录。
- 带二维码的信件: 有些伪造的信件,上面的二维码会把你带到一个所谓的更新页面。比如 Commerzbank 自己就发出过这方面的警告。别扫任何把你带到登录页面的二维码。最好自己登录,进去看看。
- 假冒紧急冻结热线,假冒警察: 骗子甚至能让来电显示变成 116 116,也就是德国的紧急冻结热线(Sperr-Notruf),或者 110,也就是德国的报警电话。真正的 Sperr-Notruf 从来不会用 116 116 给任何人打电话,警察也不会用 110 打给你。这些号码是你打过去的,而不是反过来。
已经点了?现在就这么做
只是打开了链接,什么都没输入? 关掉页面。通常什么事都不会发生。如果页面下载了一个文件,别打开,直接删掉。
已经输入了资料,或者授权了什么? 那就分秒必争:
- 马上给你的银行打电话。号码要从你亲手输入网址打开的银行网站上找,或者从 App 里找。
- 让银行冻结你的网银。如果你的银行参与了这项服务,也可以全天候通过德国的紧急冻结热线(Sperr-Notruf)116 116 办理。在国外可以拨打 +49 116 116 或 +49 30 4050 4050。
- 检查你的账户流水,把每一笔你不认识的交易都报告给银行。
- 然后修改你的登录信息。如果你在别的地方也用了同一个密码,那里也要改。
- 向警方报案,比如通过你所在的德国联邦州的网上警局(Onlinewache 或 Internetwache)。
举报钓鱼邮件
就算你没上当,也请举报这封邮件。这样能帮着更快地提醒其他人。
- 把它转发给 Verbraucherzentrale NRW(德国北莱茵-威斯特法伦州的消费者保护中心):phishing@verbraucherzentrale.nrw。他们根据这些举报做出了 Phishing-Radar,上面有最新的警告。
- 很多公司也会自己接收冒用其名义的假邮件。举报地址一般写在它们的网站上。
- 然后:把邮件移到垃圾邮件文件夹,或者删掉。不要回复。
可以转发的小抄
欢迎把这部分转发给爸妈、爷爷奶奶和朋友们:
- 永远别通过邮件、短信或信件里的链接或二维码登录。用你的书签或者银行 App。
- 看真正的发件地址,别只看名字。
- 时间压力和威胁都是危险信号。
- 德语写得好、标志做得漂亮,都证明不了什么。
- 密码、PIN 码和 TAN 不给任何人。对银行也一样。
- 在银行 App 里,只授权你自己发起的操作。
- 拿不准就挂断,自己给银行打电话。
- 已经中招了?马上打电话给银行,或者拨打紧急冻结热线(Sperr-Notruf)116 116。