
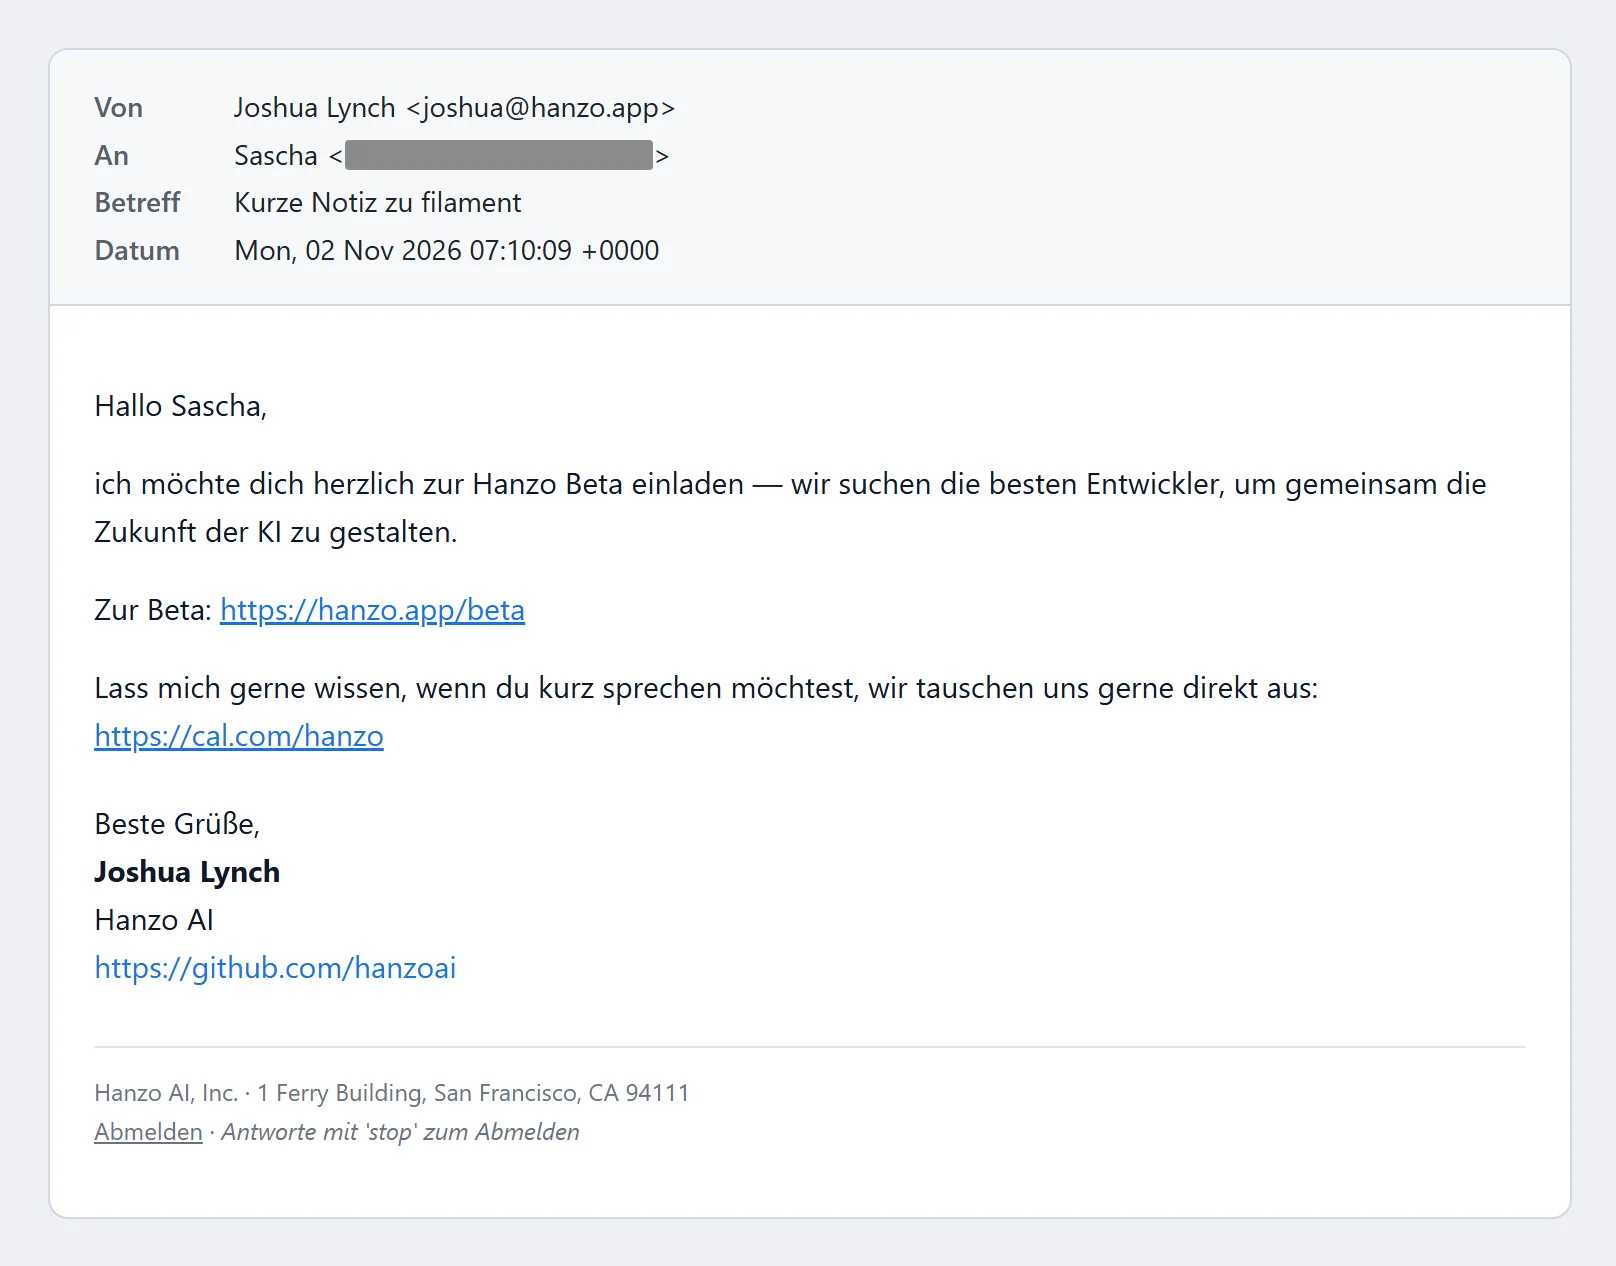
O e-mail chega numa quinta-feira de manhã. Remetente: joshua@hanzo.app. Assunto: «Nota rápida sobre filament». Nota não há nenhuma, apenas um convite para uma «Beta» cujo link não leva a lado nenhum. O endereço para onde foi enviado não aparece em nenhum dos meus sites. A Hanzo foi pescá-lo aos dados da plataforma de programação GitHub e usou-o para publicidade, contra as regras do GitHub e sem o meu consentimento. Começo a escavar. O que encontro é uma empresa de IA que se intitula a número um e tem 84 seguidores no LinkedIn. Indica três anos de fundação diferentes e moradas em três cidades. A sua chefe tem outro cargo na própria página da equipa, e o seu fundador trabalhou antes como programador na CryptoZoo, o falhado jogo de criptomoedas do influenciador Logan Paul. E o seu software trabalha, se o deixarmos, sem pedir confirmação no próprio computador.
Uma nota sem nota
O e-mail é curto e simpático. «Olá Sascha, gostaria de te convidar calorosamente para a Hanzo Beta», escreve um tal Joshua Lynch. Diz que procuram «os melhores programadores para, juntos, moldar o futuro da IA». Por baixo, um link para a Beta, ou seja, para uma versão de teste, um link para uma agenda de marcações e uma morada em São Francisco: 1 Ferry Building. Enviado a 2 de novembro, chegou-me três dias depois.
Só falta a nota. O assunto promete algo sobre «filament». No texto, não há uma única palavra sobre isso.
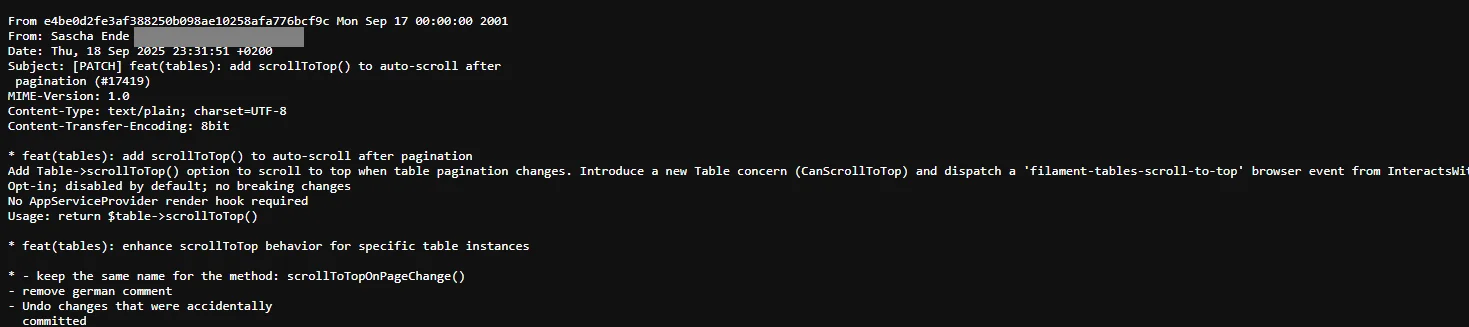
O Filament é um conhecido projeto open source, ou seja, software livremente disponível, para o qual escrevem voluntários de todo o mundo. Os programadores usam-no para construir interfaces de administração para sites. Em setembro de 2025 contribuí aí com uma pequena funcionalidade: depois de se mudar de página, as tabelas voltam a saltar para o topo [1]. É tudo. Até este e-mail, nunca tinha ouvido falar da Hanzo.
Como a Hanzo chegou ao meu endereço
A pista leva ao GitHub, a maior plataforma para projetos de software. O Filament também está lá. Quem colabora num projeto guarda cada alteração como um chamado commit, e cada commit leva o nome e o endereço de e-mail do autor. Na página web normal, o GitHub esconde o endereço. Nos dados em bruto, porém, ele está lá. Quem acrescentar ao endereço web de um commit a terminação .patch vê o commit como texto simples, e na linha dois está o endereço de e-mail. Há programas que podem recolher estes dados em massa através de uma interface do GitHub.
O meu commit no Filament de 18 de setembro de 2025 tem exatamente o endereço para onde a Hanzo escreveu [1]. A pesquisa do GitHub encontra-o em 446 commits. E o assunto «Nota rápida sobre filament» está escrito em minúsculas, tal como o nome da pasta do projeto no GitHub. É este o aspeto de um marcador de posição que um programa preenche automaticamente com o nome do projeto.
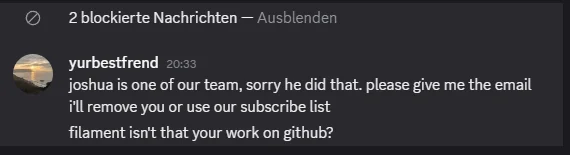
A chefe da Hanzo acaba por confirmá-lo ela própria. Quando pergunto porque é que o assunto diz «filament», responde: «O Filament não é o teu trabalho no GitHub?» (no original: «filament isn't that your work on github?»).
É exatamente isso que o GitHub proíbe. As regras de utilização dizem que não se pode usar informação do GitHub para spam, nem para e-mails indesejados a utilizadores [2]. Isto aplica-se expressamente também a dados obtidos através da interface oficial. A própria Hanzo mantém centenas de projetos no GitHub e está vinculada a estas regras. Com o e-mail que me enviou, a empresa violou-as. No final de fevereiro de 2026, programadores relataram no fórum Hacker News e-mails semelhantes de start-ups. Um funcionário do GitHub respondeu aí que esse comportamento violava expressamente os termos de utilização do GitHub e que o GitHub podia bloquear essas contas [3].
Uma Beta que não existe
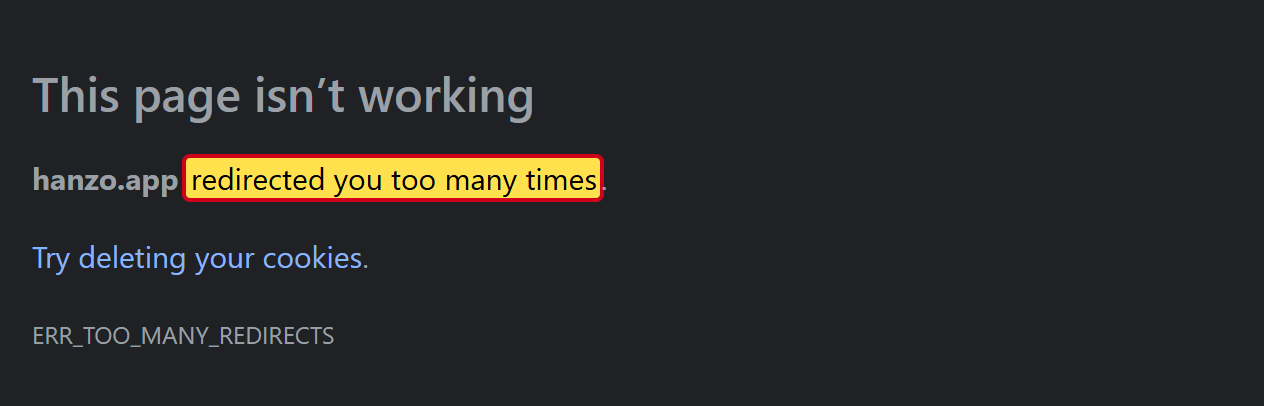
Clico no link para a Beta. Anda em círculos. hanzo.app/beta redireciona para hanzo.ai/app, daí volta para hanzo.app, depois outra vez para hanzo.ai/app, e assim sucessivamente. Ao fim de dez redirecionamentos, o meu teste desiste, e o navegador avisa que há demasiados redirecionamentos. Situação a 6 de novembro de 2026, às 21:43. A versão de teste para a qual a Hanzo convida tão calorosamente nem sequer existe para os destinatários.
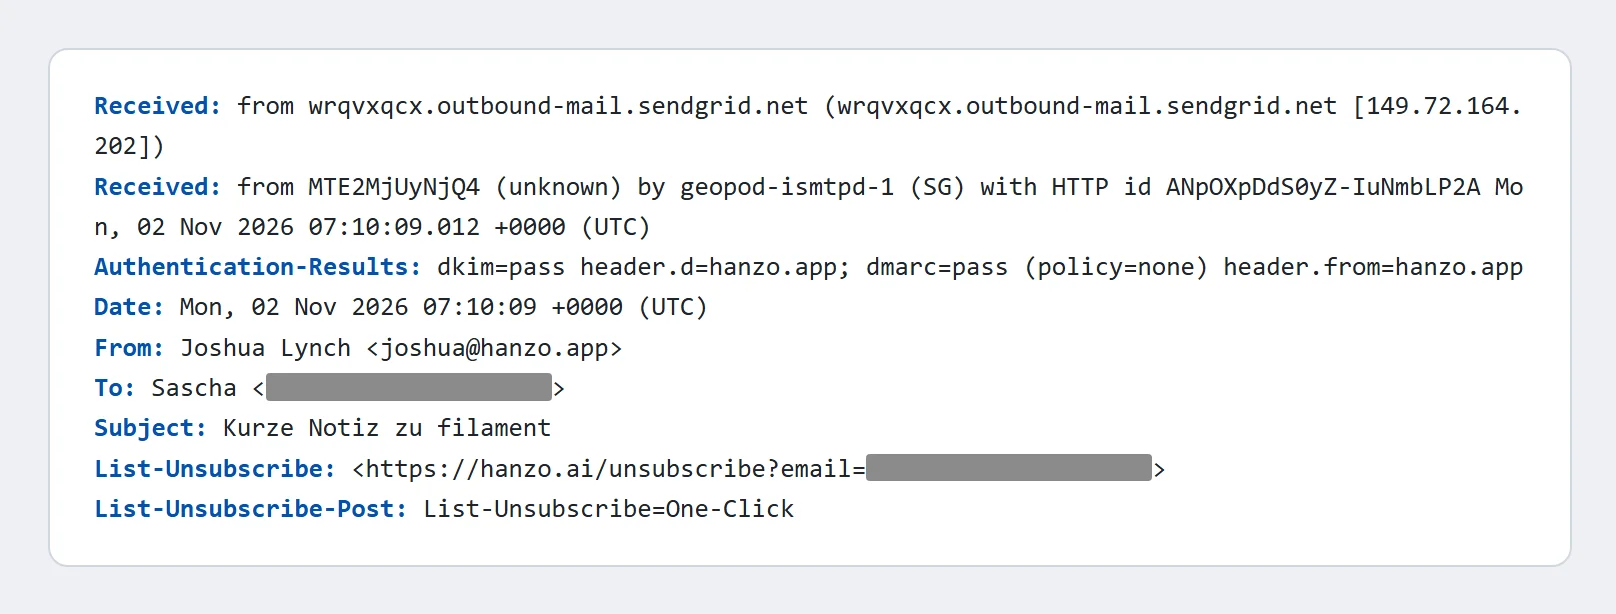
A parte técnica do e-mail conta o resto. Cada e-mail traz informações adicionais invisíveis, nas quais se pode ler o seu percurso. Este passou pelo SendGrid, um serviço de envio de e-mails em massa, e fê-lo de forma automática, através de uma interface de programação. Não foi enviado a partir de um programa de e-mail normal. Contém, além disso, as indicações que o Gmail e o Yahoo exigem desde 2024 a todos os que enviam e-mails em grande quantidade.
Não foi enviado a partir do endereço principal da Hanzo, hanzo.ai, mas sim de hanzo.app. Este domínio só está registado desde fevereiro de 2025 e está menos protegido contra abusos do que o domínio principal. Quem escreve a desconhecidos sem ser solicitado gosta de usar um domínio secundário assim: se for parar a listas de bloqueio, o endereço principal fica limpo.
E mais uma coisa. No LinkedIn, Joshua Lynch escreve num inglês cheio de erros ortográficos. O e-mail em alemão que me enviou não tem erros. Quem o escreveu ou traduziu foi, provavelmente, um programa.
O remetente e os seus projetos paralelos
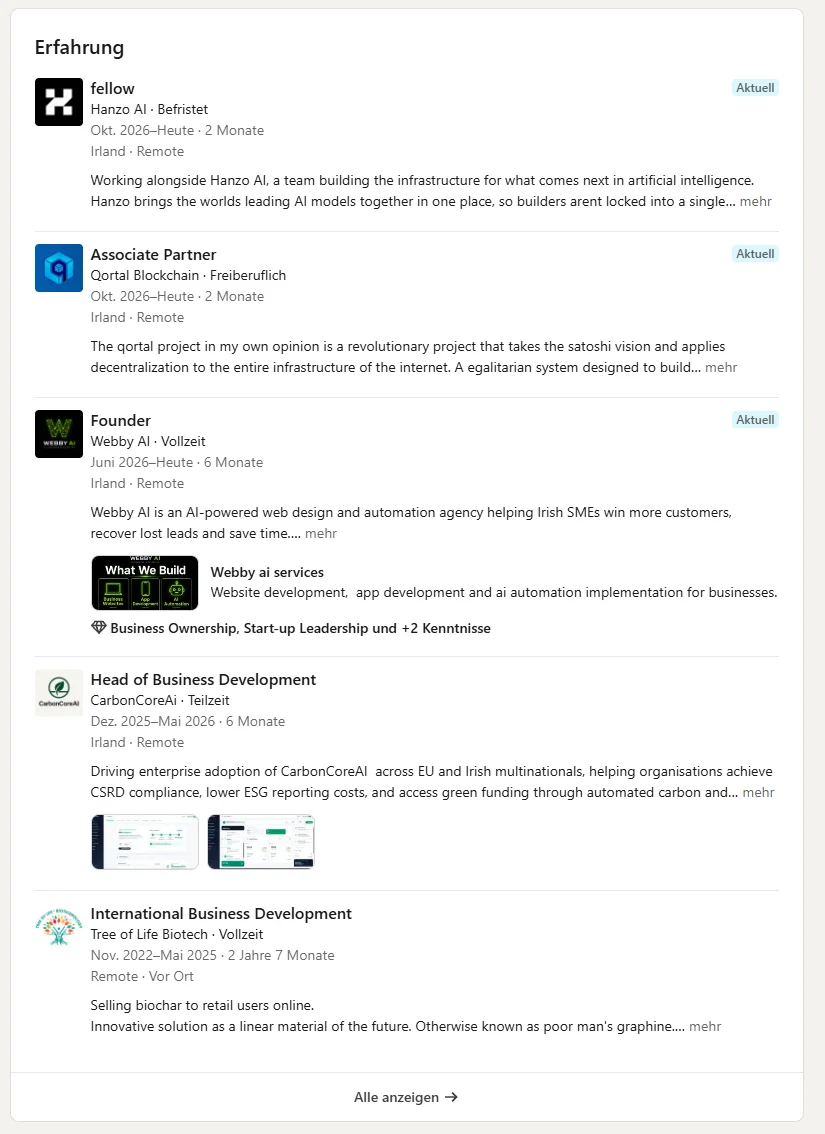
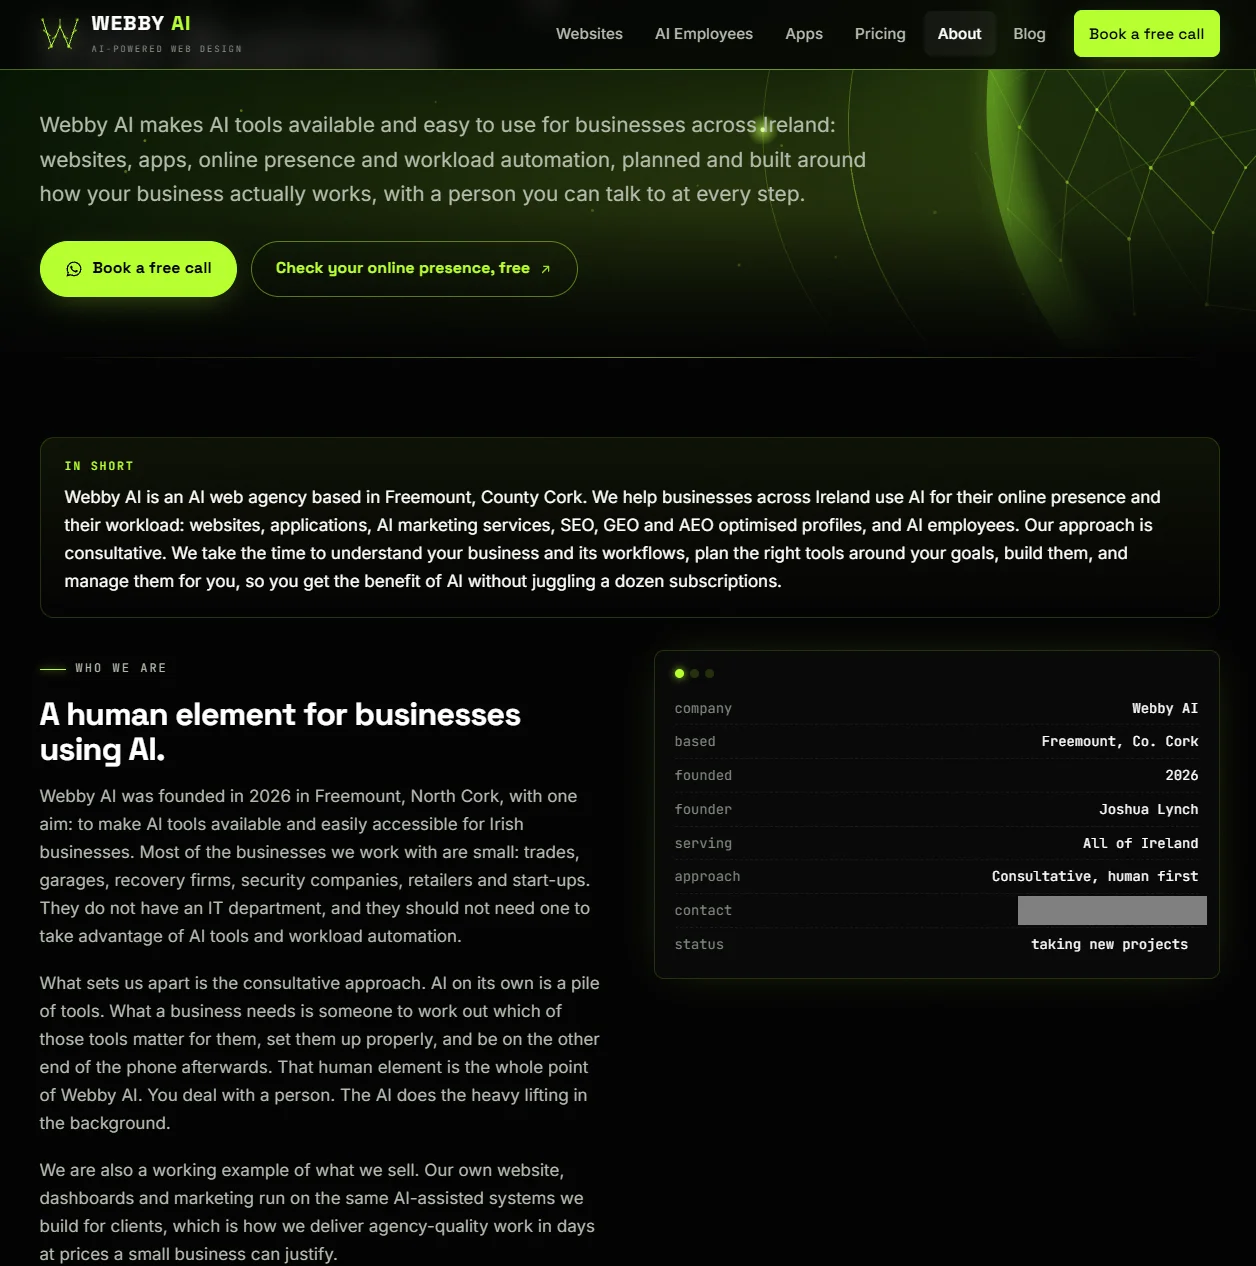
Quem é Joshua Lynch? Segundo o LinkedIn, vive na Irlanda [4]. Em junho de 2026 fundou em Freemount, no condado de Cork, a agência web Webby AI, que constrói sites para profissionais de ofícios e pequenas empresas, com contacto por WhatsApp [5]. Antes disso, vendia biocarvão para a empresa Tree of Life Biotech e procurava novos clientes para a CarbonCoreAi [4].
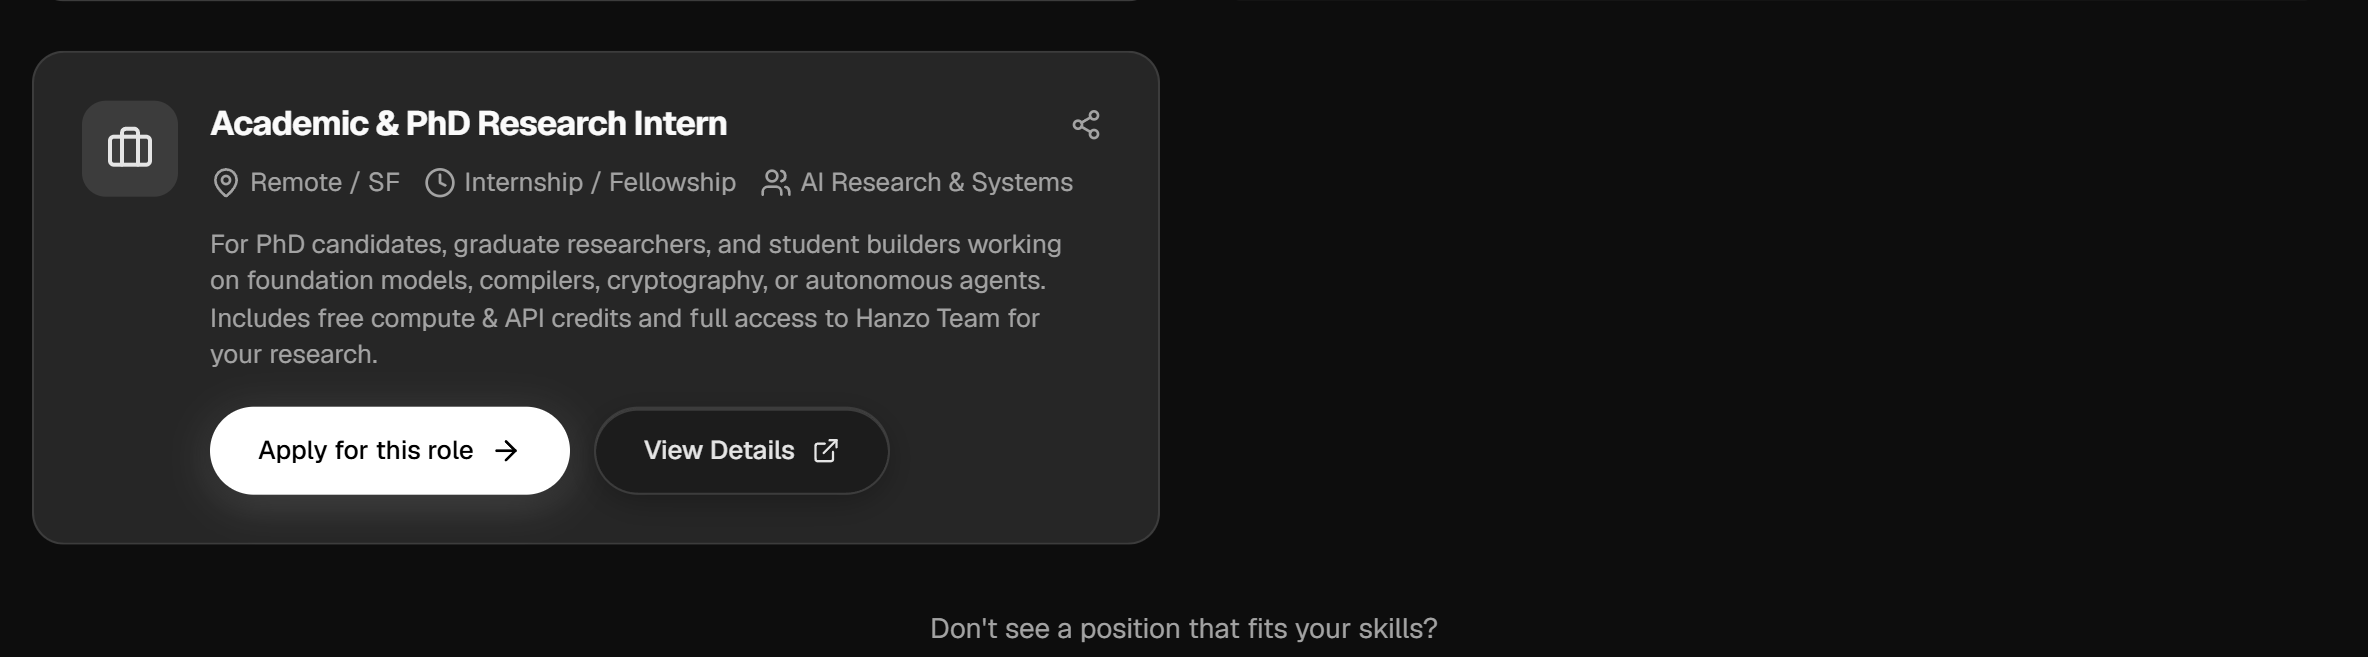
Desde outubro de 2026 tem um segundo papel: «Fellow» na Hanzo AI, temporário, a partir de casa [4]. Na página da equipa da Hanzo não aparece [6]. Quanto ganha um Fellow na Hanzo, revela-o a página de carreiras: a única vaga deste tipo é remunerada com capacidade de computação gratuita e crédito para os serviços da Hanzo [7]. Um salário? Não consta. Se Lynch é pago assim, não sei.
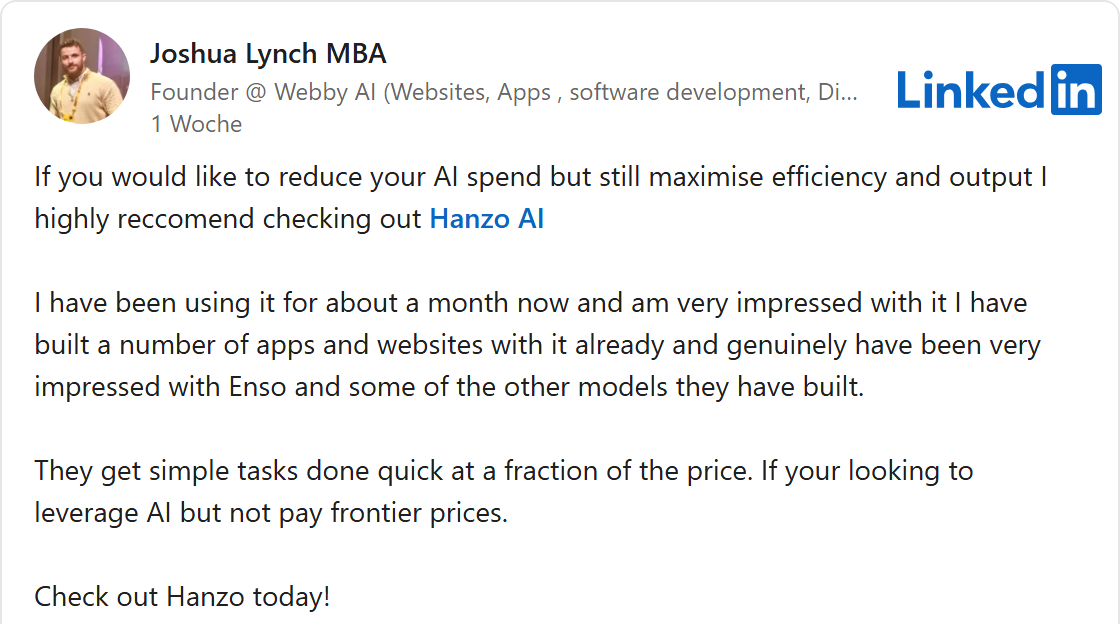
No final de outubro, Lynch elogiou entusiasticamente a Hanzo no LinkedIn: dizia usar o software há cerca de um mês e estar muito impressionado [8]. Que ele próprio trabalha para a Hanzo, não o menciona na publicação.
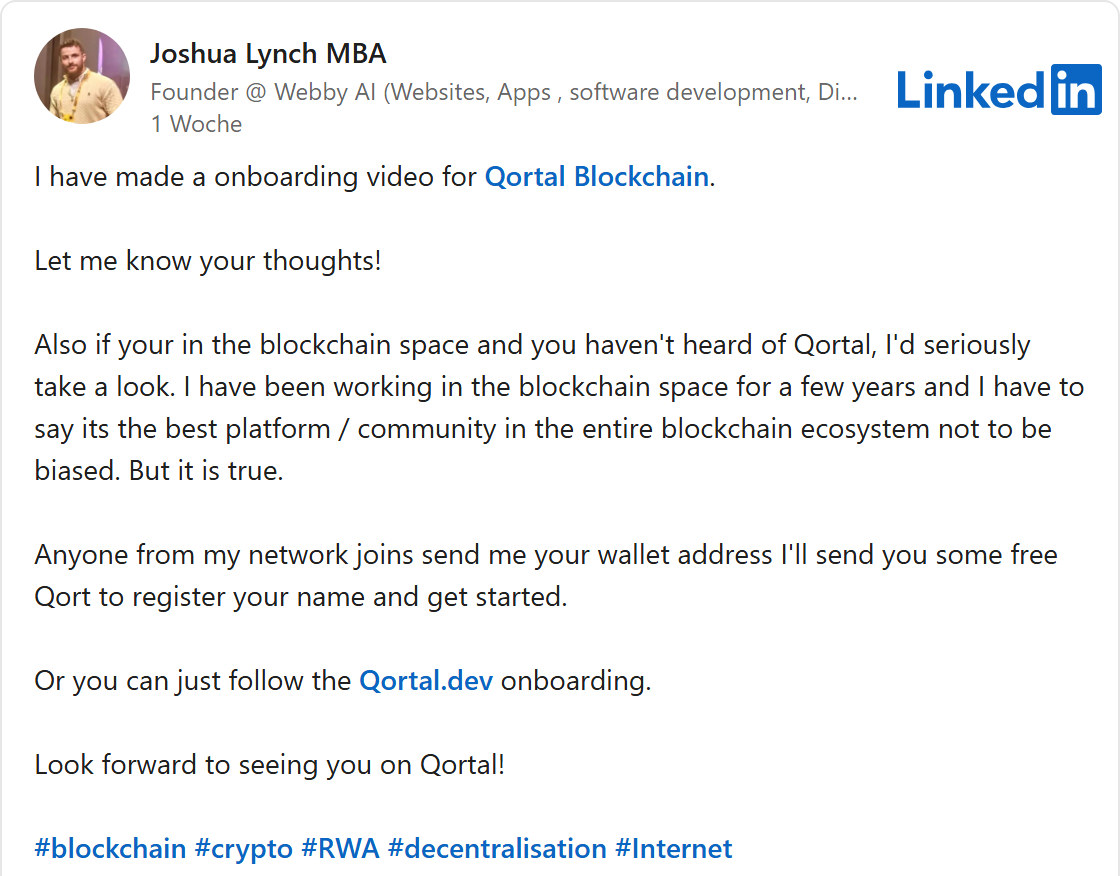
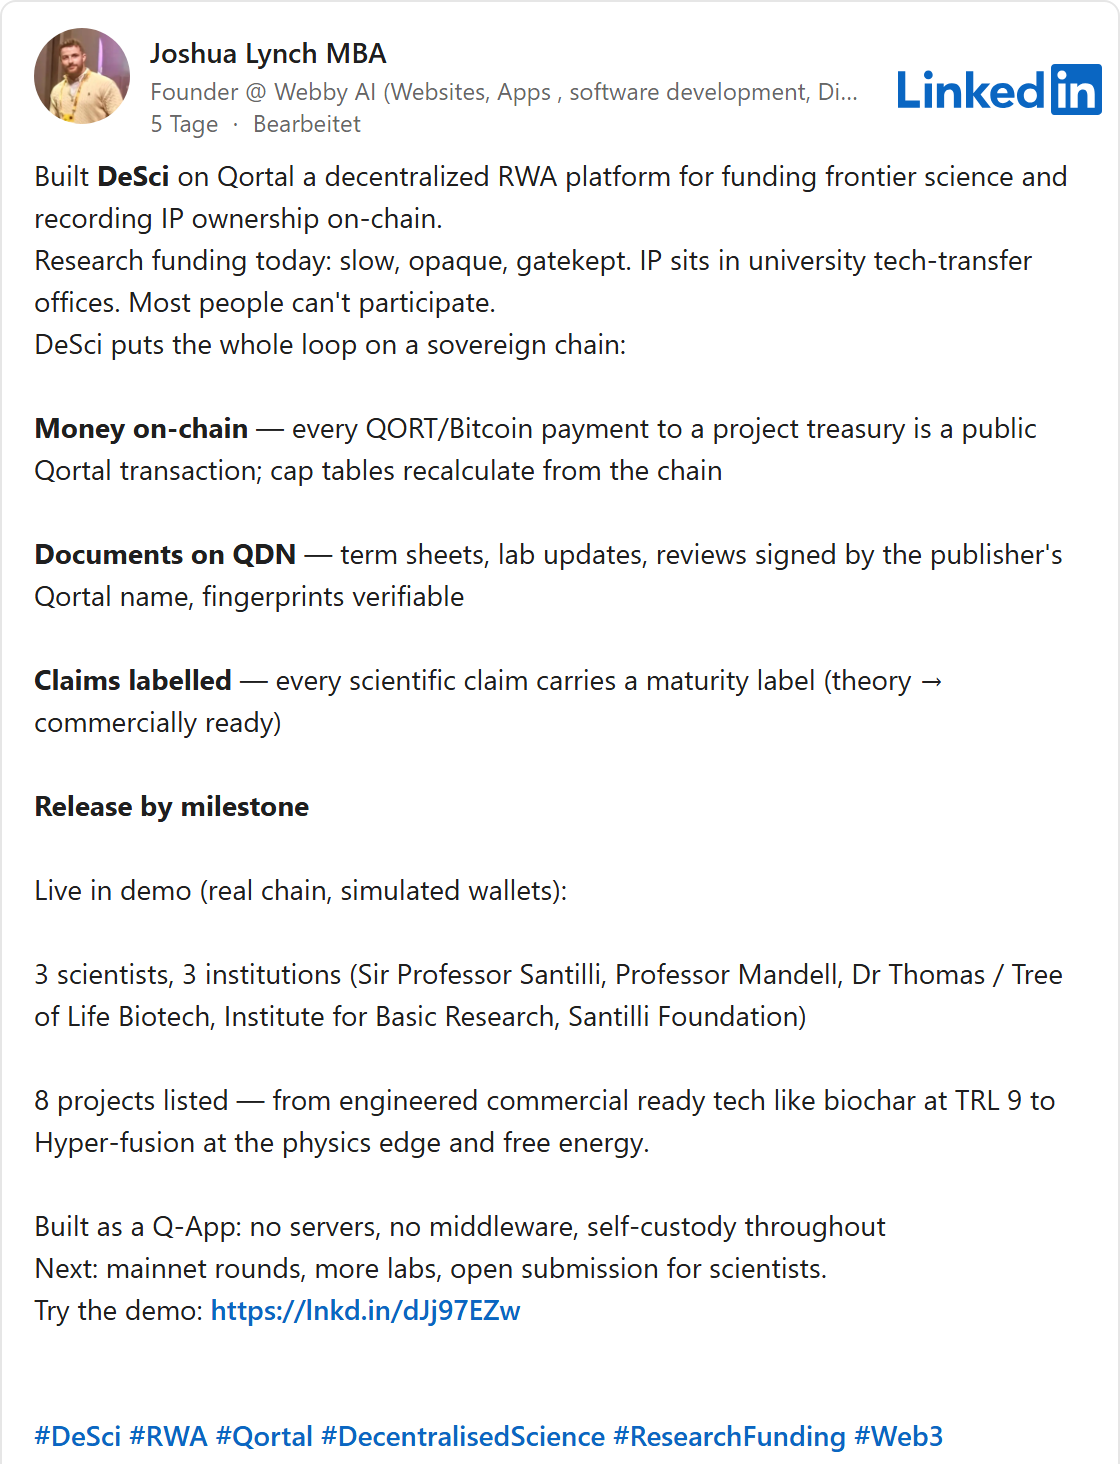
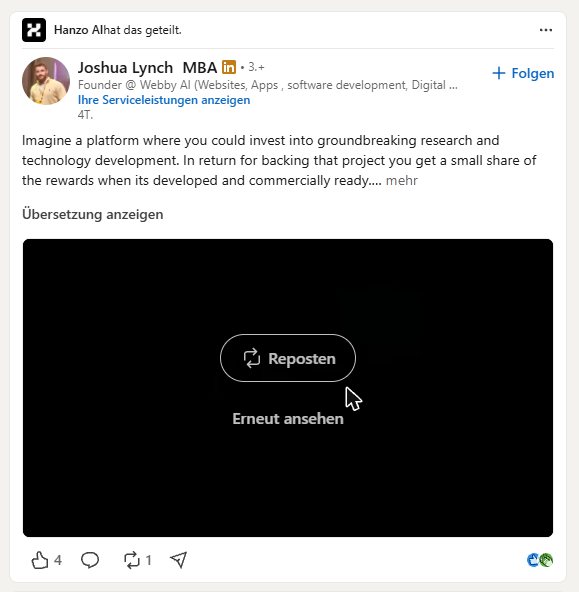
A Hanzo não é o seu único projeto. Na mesma altura, Lynch tornou-se «Associate Partner» da Qortal, uma plataforma de blockchain com criptomoeda própria [4]. Chama-lhe «o próximo momento Bitcoin» [9] e oferece moedas a qualquer pessoa da sua rede que lhe indique a sua carteira digital [10]. A 1 de novembro, apresentou uma plataforma através da qual investidores deverão financiar investigação com dinheiro em criptomoeda. Lá constam oito projetos, desde biocarvão até «Hyper-fusion» e «free energy», ou seja, energia a partir do nada [11]. Também presentes: «Sir Professor Santilli» e o seu «Institute for Basic Research».
Ruggero Santilli é um físico cujas teorias, segundo a Wikipedia, são rejeitadas pela comunidade científica como ciência marginal [12]. Fundou o seu instituto em 1981 como uma organização de uma só pessoa. Em 2016 apresentou fotografias de alegados objetos invisíveis de antimatéria na Terra. E energia a partir do nada contradiz o princípio da conservação da energia, uma regra fundamental da física.
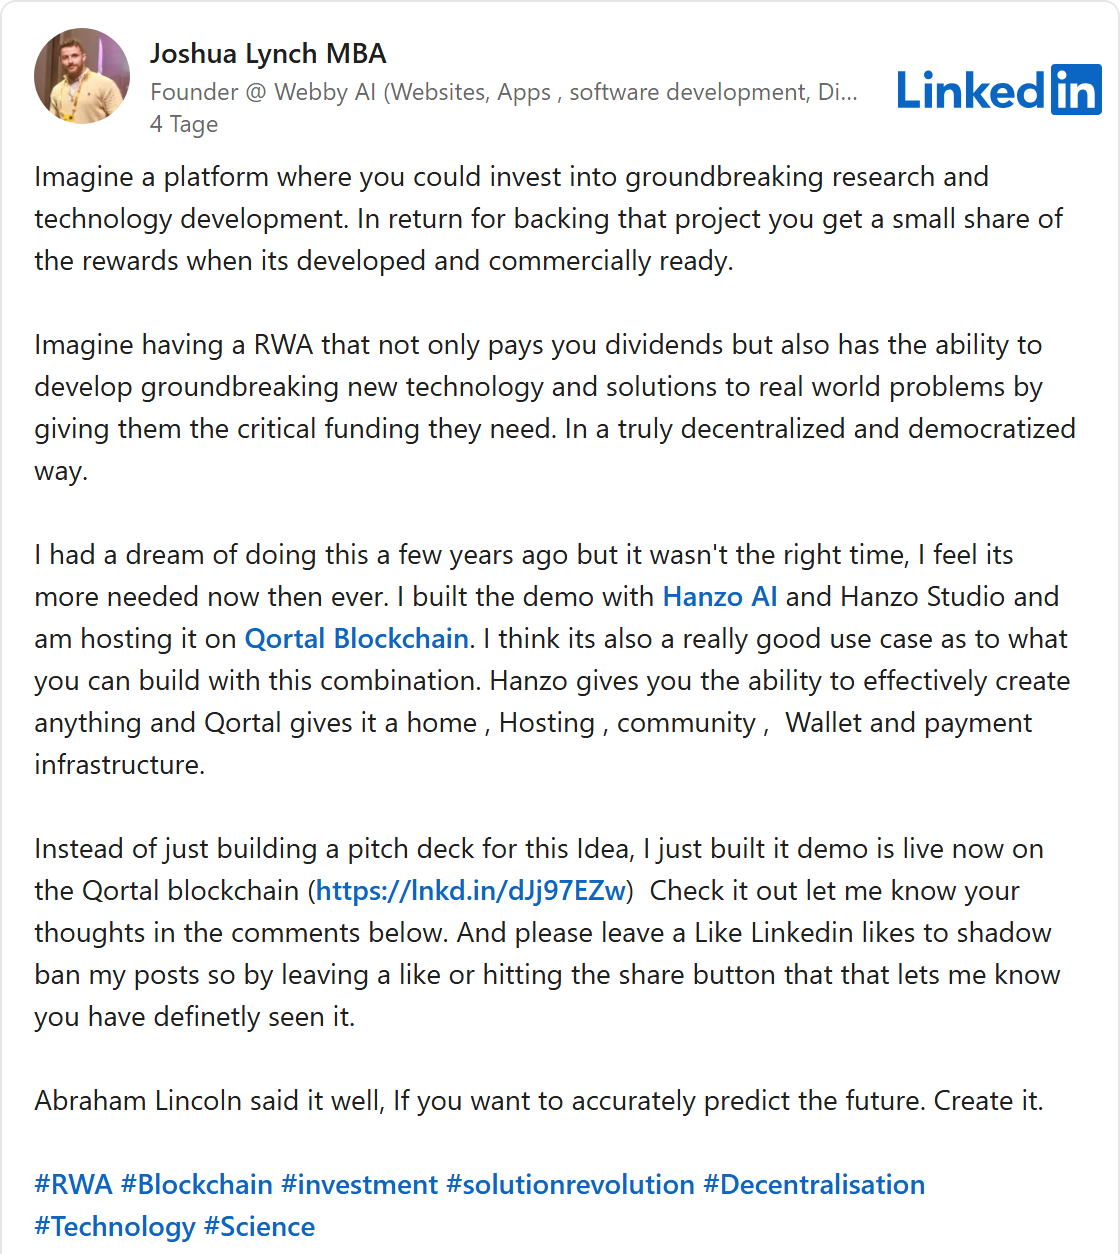
Um dia depois, Lynch voltou a promover a plataforma, agora com uma promessa: dividendos para os investidores [13]. Estes deverão comprar lá participações digitais em projetos de investigação. A versão de demonstração, diz ele, foi construída com o software da Hanzo. A página da empresa Hanzo no LinkedIn partilhou a publicação [14].
O que significa isto? Uma plataforma que promete aos investidores dividendos sobre participações digitais não é um inofensivo projeto de passatempo. Quem vende às pessoas participações com direito a lucros está, regra geral, a oferecer um investimento financeiro, e para isso aplicam-se regras rigorosas: prospeto, supervisão, responsabilidade. Foi precisamente nisso que falhou a Unikrn, um cliente de referência da Hanzo, mais sobre isso adiante. A plataforma de Lynch é, por enquanto, uma versão de demonstração. Se já lá circula dinheiro real, não consegui apurar. O quadro geral é, ainda assim, digno de nota: um Fellow da Hanzo quer angariar investidores para investigação que vai até à energia a partir do nada, o pagamento é feito em criptomoeda, tudo é construído com o software da Hanzo, e a página da empresa Hanzo faz-lhe publicidade. Para mim, isto é um sinal de alerta. Uma empresa que quer acesso ao teu computador devia manter-se longe deste tipo de coisas, em vez de as difundir.
Galeria · 9
«Temos a autorização de todos os utilizadores»
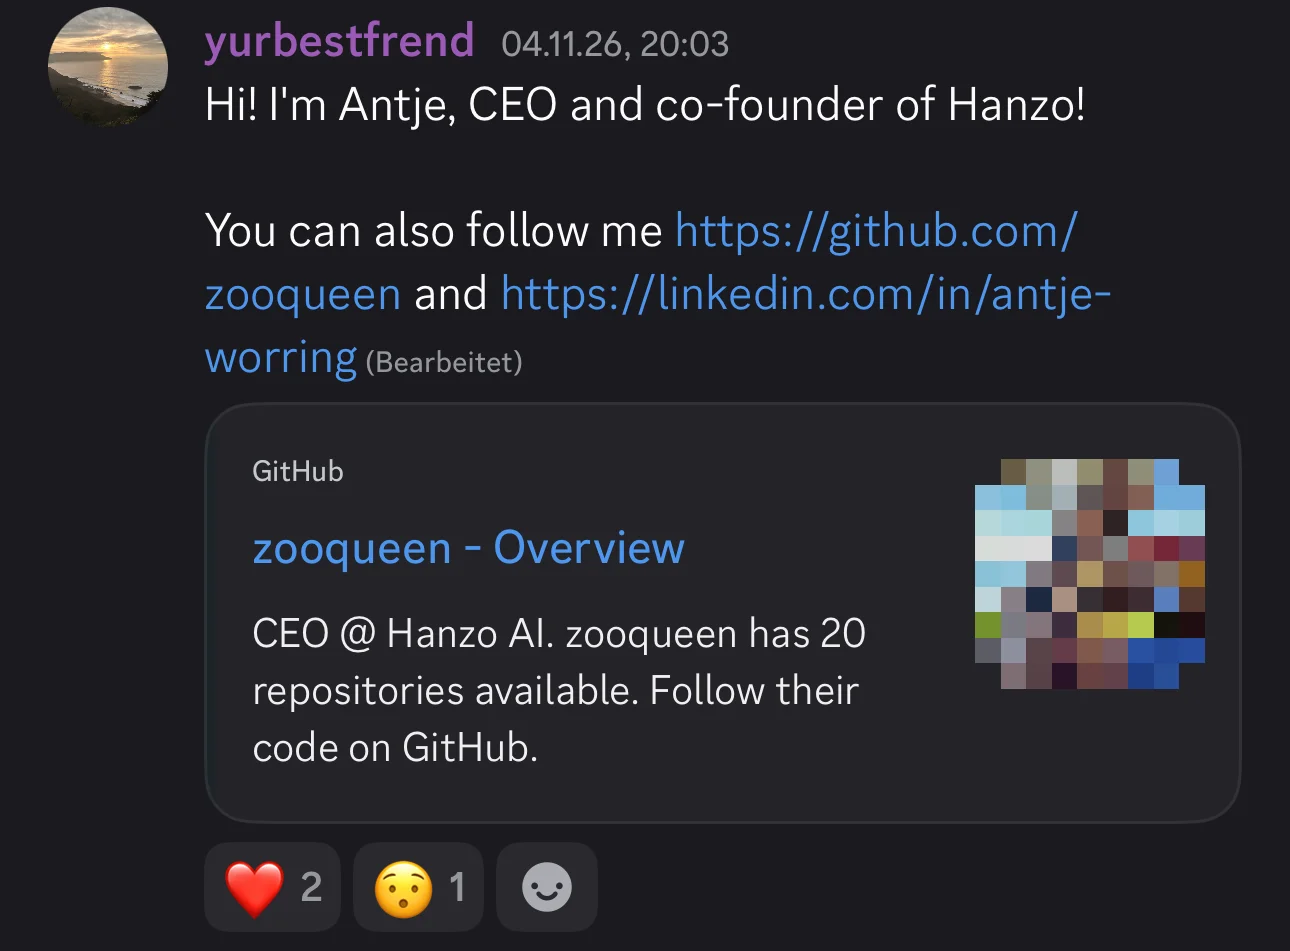
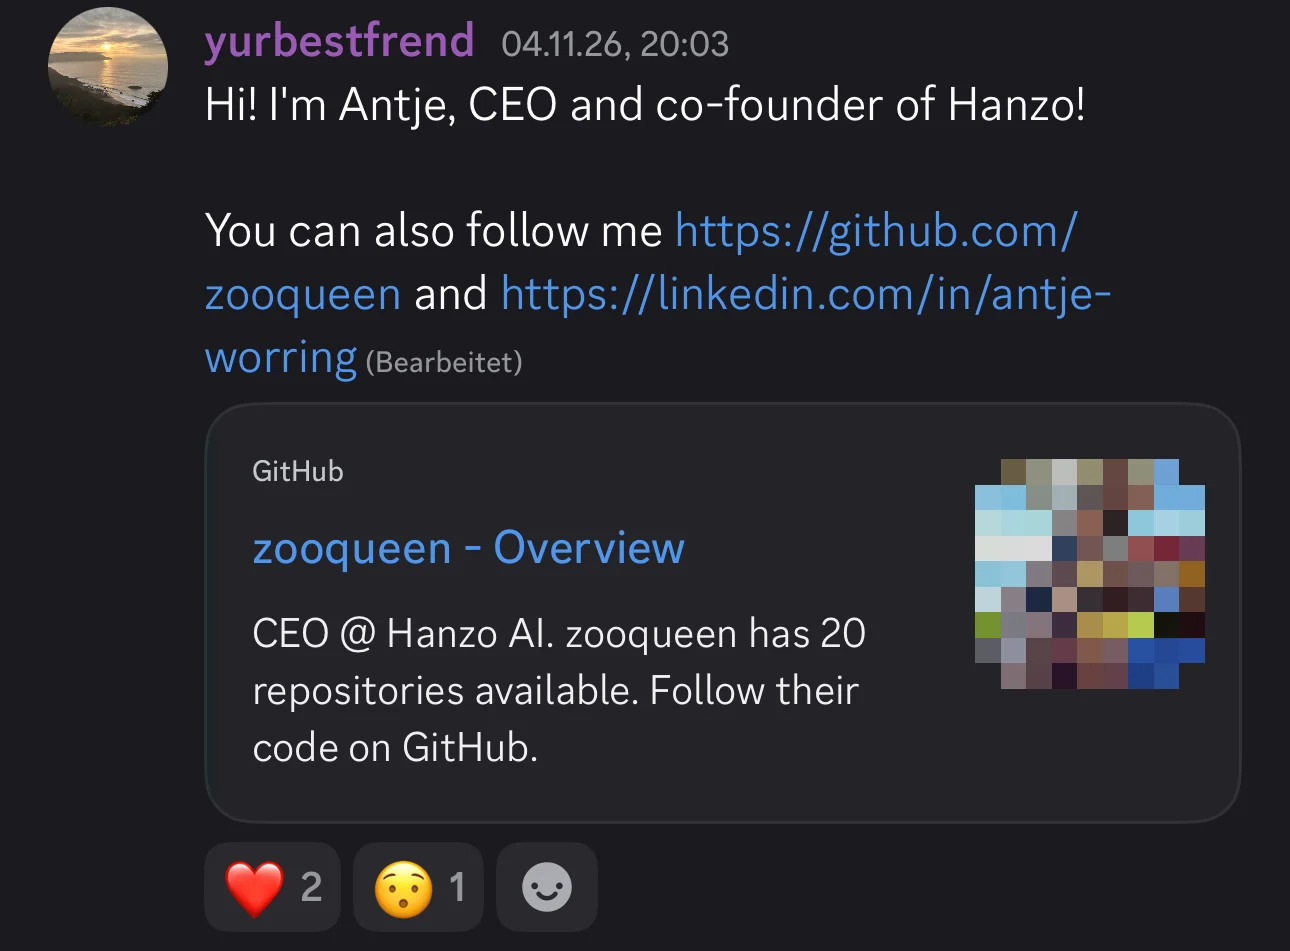
Quero saber quem está por trás do e-mail. A Hanzo tem um servidor no Discord, uma plataforma de chat, onde a equipa se apresenta à sua comunidade [15]. Lá, uma tal Antje escreve: «Olá! Sou a Antje, CEO e cofundadora da Hanzo!» A 5 de novembro, pergunto-lhe por mensagem direta se os e-mails de joshua@hanzo.app vêm da Hanzo. A 6 de novembro insisto: de onde vem o meu endereço? Porque é que o assunto diz «filament»? De onde vem a autorização?
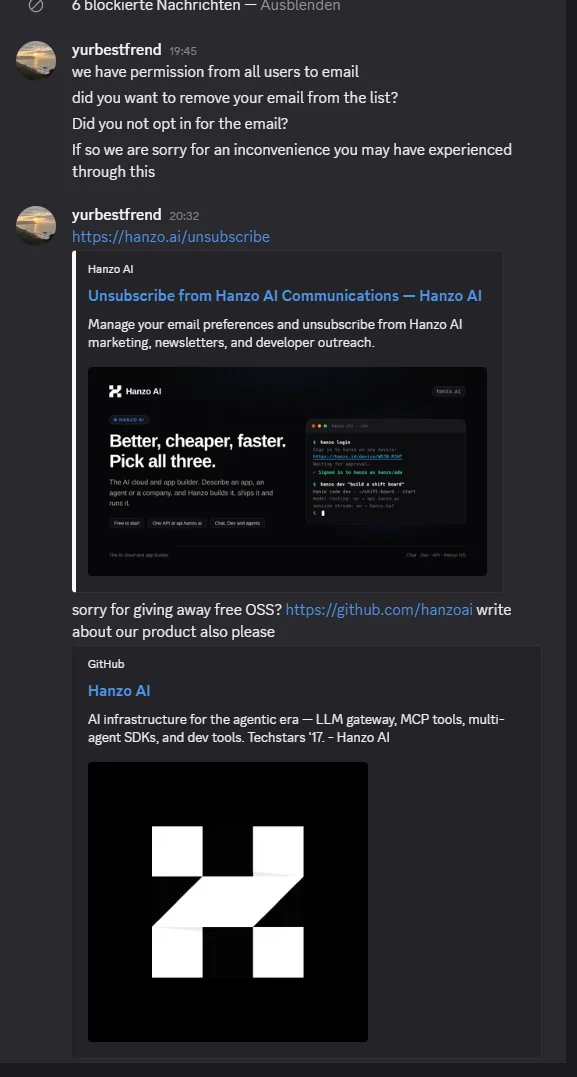
As respostas chegam depressa. Às 19:45: «Temos a autorização de todos os utilizadores para lhes enviar e-mails» (no original: «we have permission from all users to email»). Se eu não me tinha inscrito eu próprio? E ainda um pedido de desculpa pelo incómodo. Às 20:32 envia o link para cancelar a subscrição e pergunta, mordaz, se deve pedir desculpa por oferecer software open source gratuito. Eu devia era escrever também sobre o seu produto. Um minuto depois, a história dá uma reviravolta: «O Joshua faz parte da nossa equipa, desculpa ele ter feito isso. Dá-me o endereço e eu apago-te» (no original: «joshua is one of our team, sorry he did that»).
«Temos a autorização de todos os utilizadores para lhes enviar e-mails.» Antje Worring, Hanzo, no chat a 6 de novembro de 2026
Primeiro, a empresa tem a autorização de todos os destinatários. Três quartos de hora depois, foi um único membro da equipa. As duas coisas ao mesmo tempo não são possíveis. E eu nunca dei autorização nenhuma. O facto de o meu código estar no GitHub não é um consentimento para receber e-mails publicitários.
Além disso, o e-mail passou pela própria infraestrutura técnica da Hanzo: pelo domínio hanzo.app com o seu selo digital de remetente, com o rodapé «Hanzo AI, Inc.» e uma página de cancelamento de subscrição em hanzo.ai. Essa página indica até a categoria em que estes e-mails se inserem: «developer outreach», ou seja, a abordagem direcionada a programadores. Isto não parece um caso isolado.
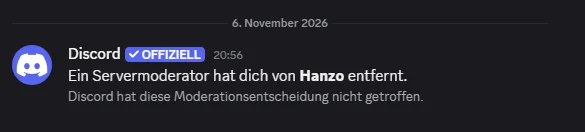
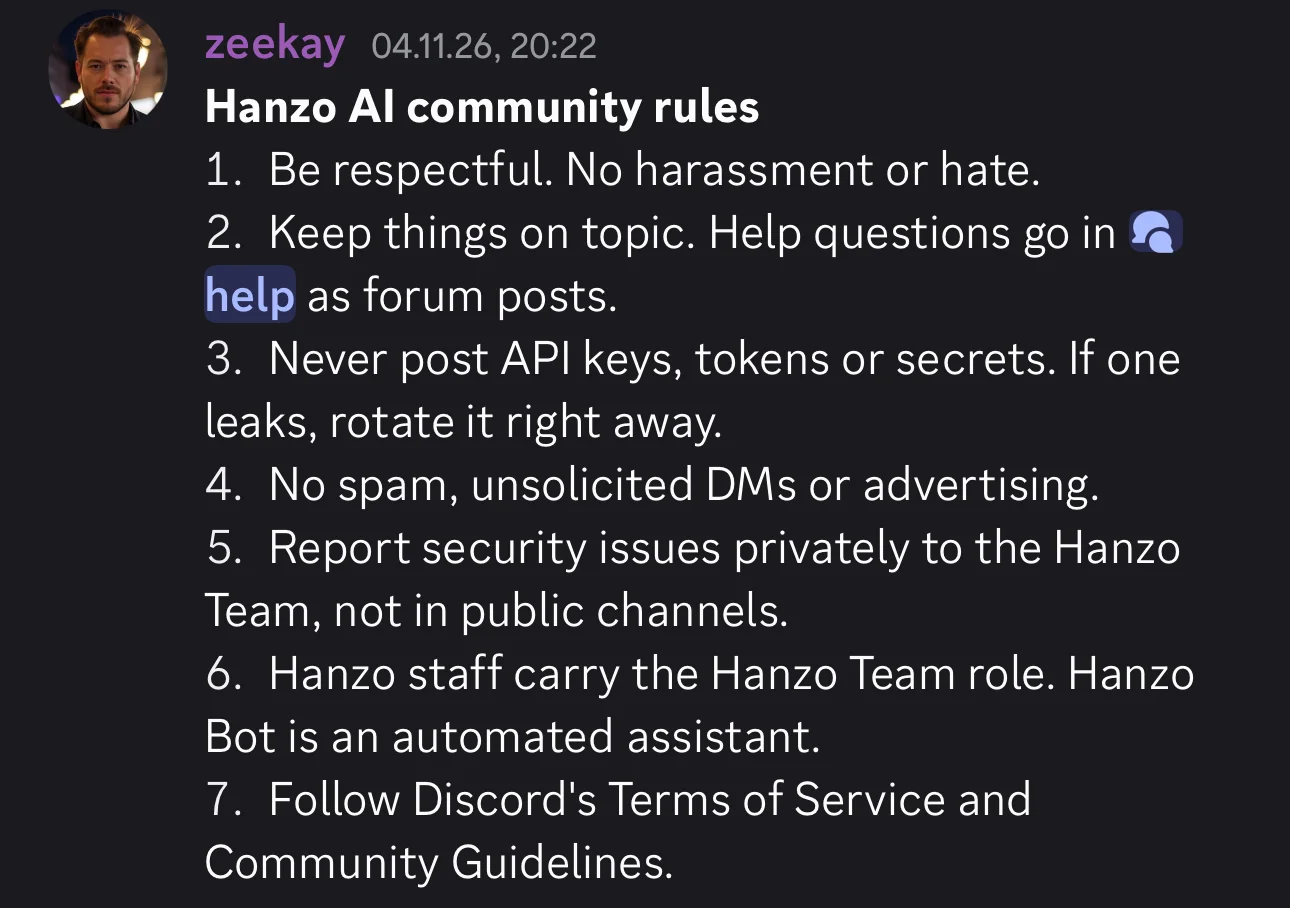
A seguir, bloqueio-a no Discord. Às 20:56 sou expulso do servidor. Nas regras que a Hanzo tinha publicado lá dois dias antes, consta no ponto 4: sem spam, sem mensagens diretas não solicitadas, sem publicidade [15]. As minhas mensagens à chefe eram não solicitadas. O e-mail da Hanzo para mim também era.
Galeria · 5
Três anos de fundação, três cidades, uma empresa
Quando foi fundada a Hanzo? Uma pergunta simples. A Hanzo tem três respostas para ela.
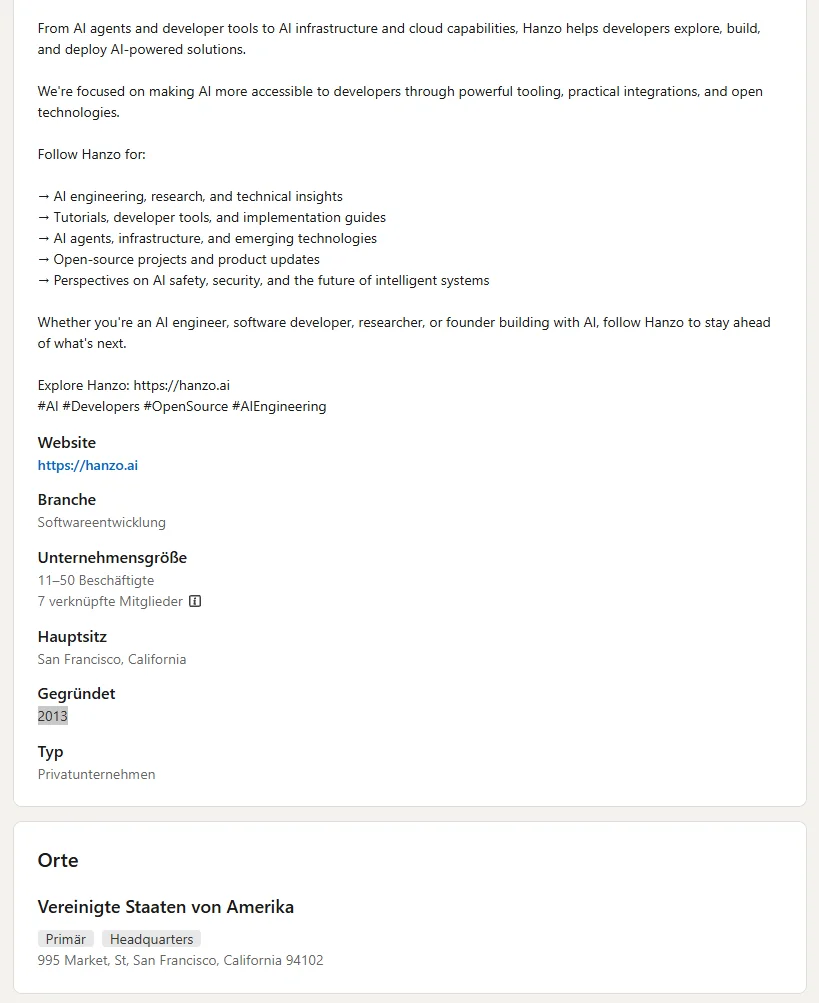
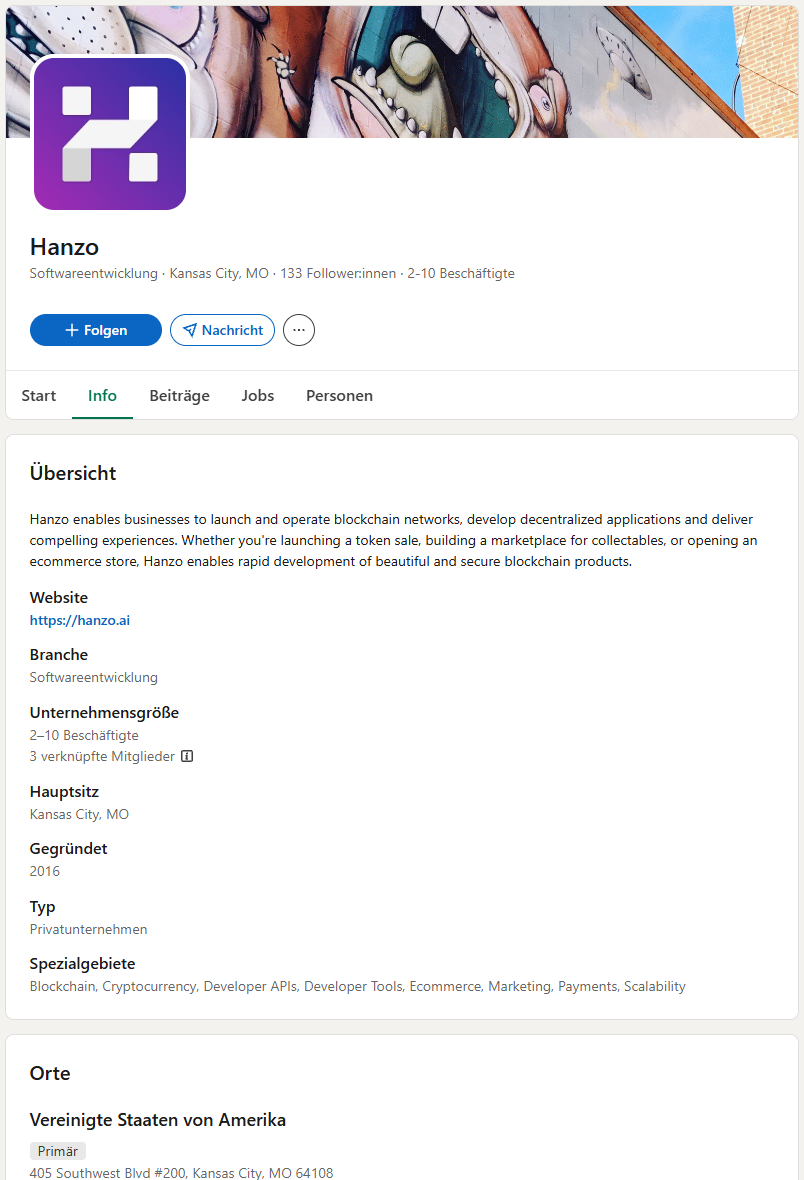
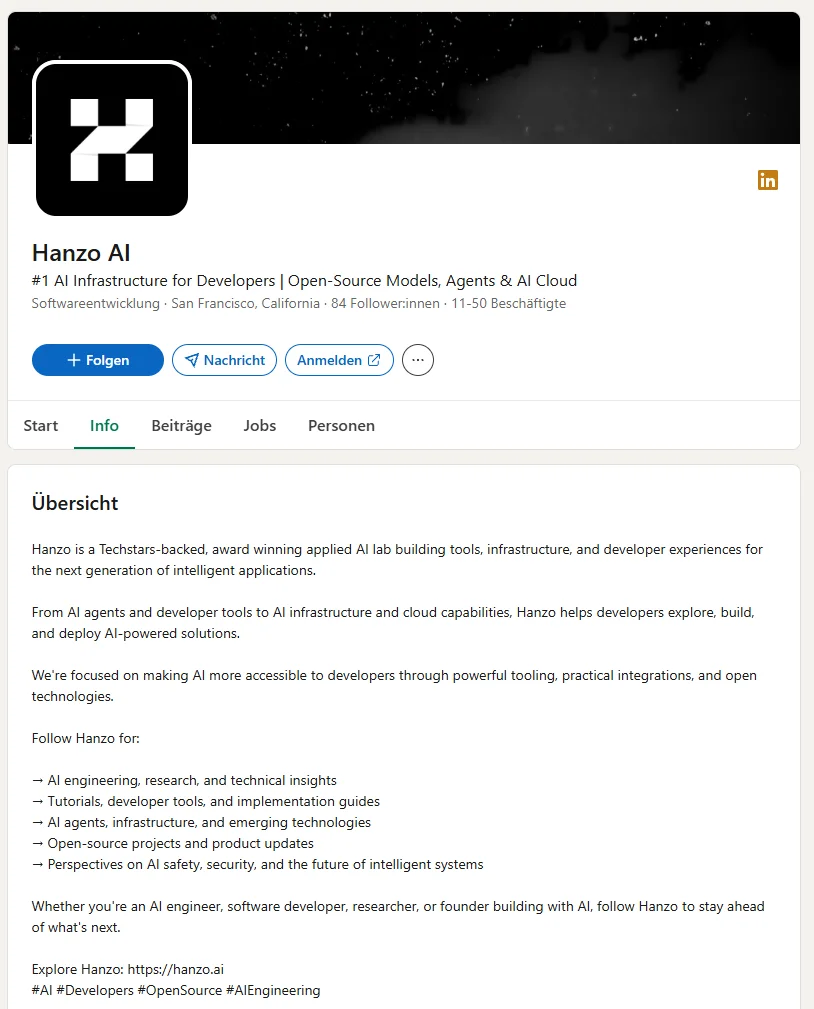
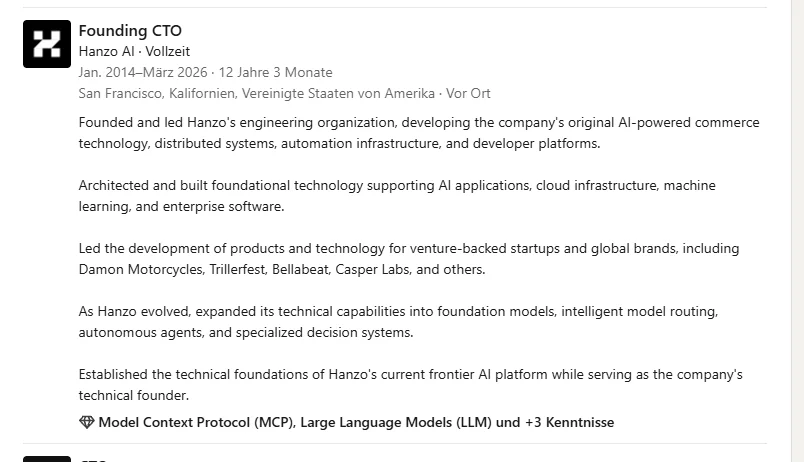
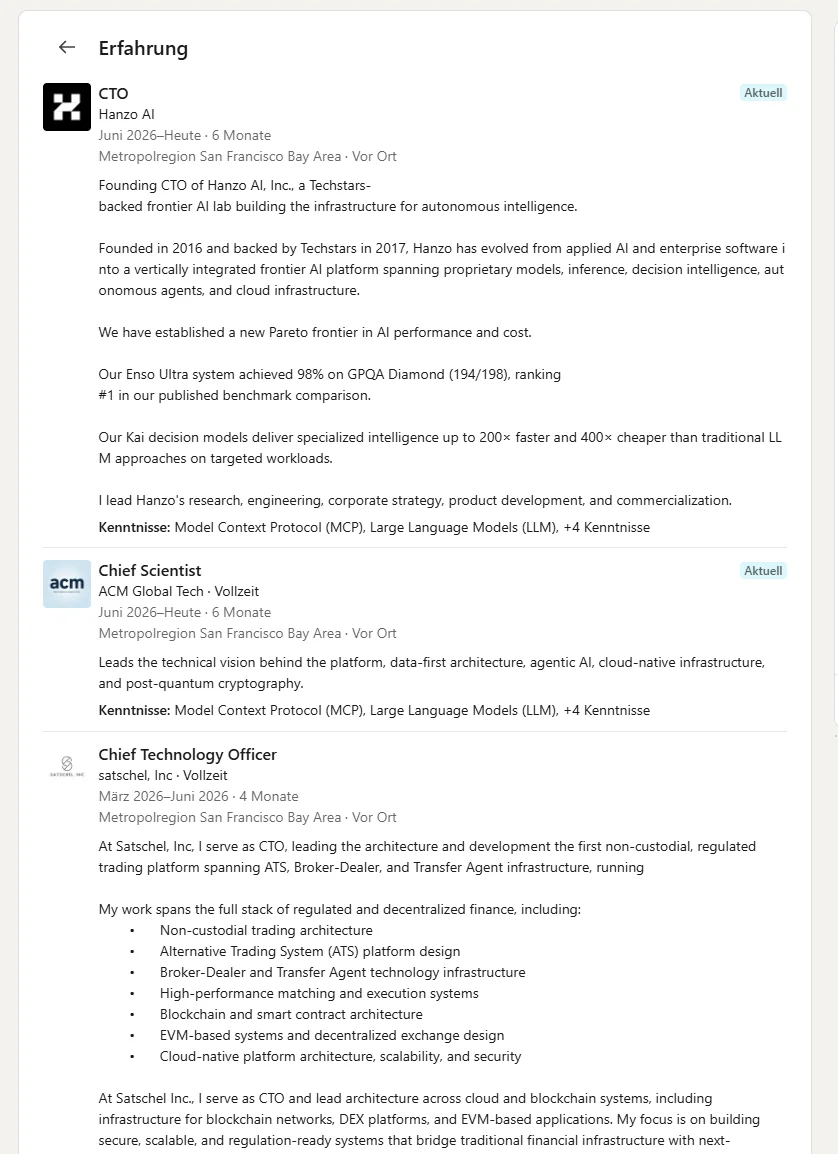
Na página de LinkedIn «Hanzo AI» consta 2013 [16]. No servidor de Discord, na documentação e na própria página de história consta 2014 [15][17][18]. Na página de LinkedIn mais antiga, «Hanzo», consta 2016 [19], e a página de imprensa acrescenta: «Founded in 2016 in Los Angeles» [20]. O fundador Zach Kelling consegue até incluir as duas versões no seu próprio perfil de LinkedIn. Sobre o seu cargo atual de diretor técnico, desde junho de 2026, escreve que a Hanzo foi fundada em 2016 (no original: «Founded in 2016»). Cinco entradas mais abaixo, aparece como diretor técnico fundador da Hanzo, desde janeiro de 2014. Segundo o seu próprio perfil, portanto, já era diretor técnico fundador dois anos antes da fundação [21].
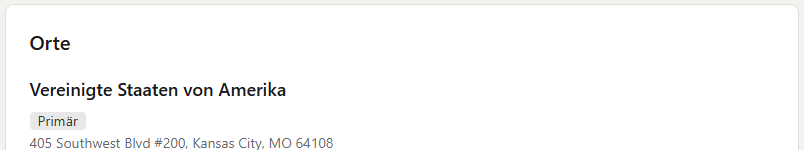
Onde está sediada a Hanzo? Também aqui há várias respostas. A página de imprensa diz Los Angeles [20], o número de telefone por baixo tem o indicativo de Kansas City. O rodapé do e-mail de spam diz 1 Ferry Building, San Francisco. Lá fica o SHACK15, um clube do qual fundadores se tornam membros [22]. O LinkedIn diz 995 Market Street, San Francisco [16]. É a Frontier Tower, um edifício para fundadores, com adesão a partir de 190 dólares por mês [23]. A página de LinkedIn mais antiga diz 405 Southwest Boulevard, Kansas City [19].
Três anos de fundação, três cidades, duas moradas em clubes de fundadores. E a dimensão? Segundo a própria apresentação, a Hanzo é a número um entre as plataformas de IA para programadores, um laboratório premiado com 11 a 50 trabalhadores [16]. A página de LinkedIn tem 84 seguidores, e sete perfis estão associados a ela. Um deles pertence ao Fellow temporário Joshua Lynch. O canal de Telegram tem três subscritores. A conta de Instagram tem oito seguidores e nenhuma publicação, e ainda descreve a Hanzo como plataforma de comércio eletrónico [24]. No Discord, duas pessoas têm o papel de equipa [15]. A própria página da equipa mostra 16 pessoas com títulos como Chief Visionary Officer e conta também 16 programas de IA como parte do pessoal [6].
A página de LinkedIn mais antiga revela ainda mais. Aí, a Hanzo é uma empresa de Kansas City com dois a dez trabalhadores, há um ano com os mesmos três membros e com uma oferta para todos os que queiram lançar uma «token sale», ou seja, angariar dinheiro com uma criptomoeda própria [19].
Uma confusão pode ser excluída: a empresa britânica Hanzo Archives não tem nada a ver com esta Hanzo.
Pode-se achar que isto é desleixo. Mas uma empresa cujo software quer acesso aos computadores dos seus utilizadores não consegue sequer dizer de forma coerente quando e onde foi fundada. Foi neste ponto que desconfiei pela primeira vez. Não foi a última.
Galeria · 8
Primeiro lojas online, depois blockchain, agora IA
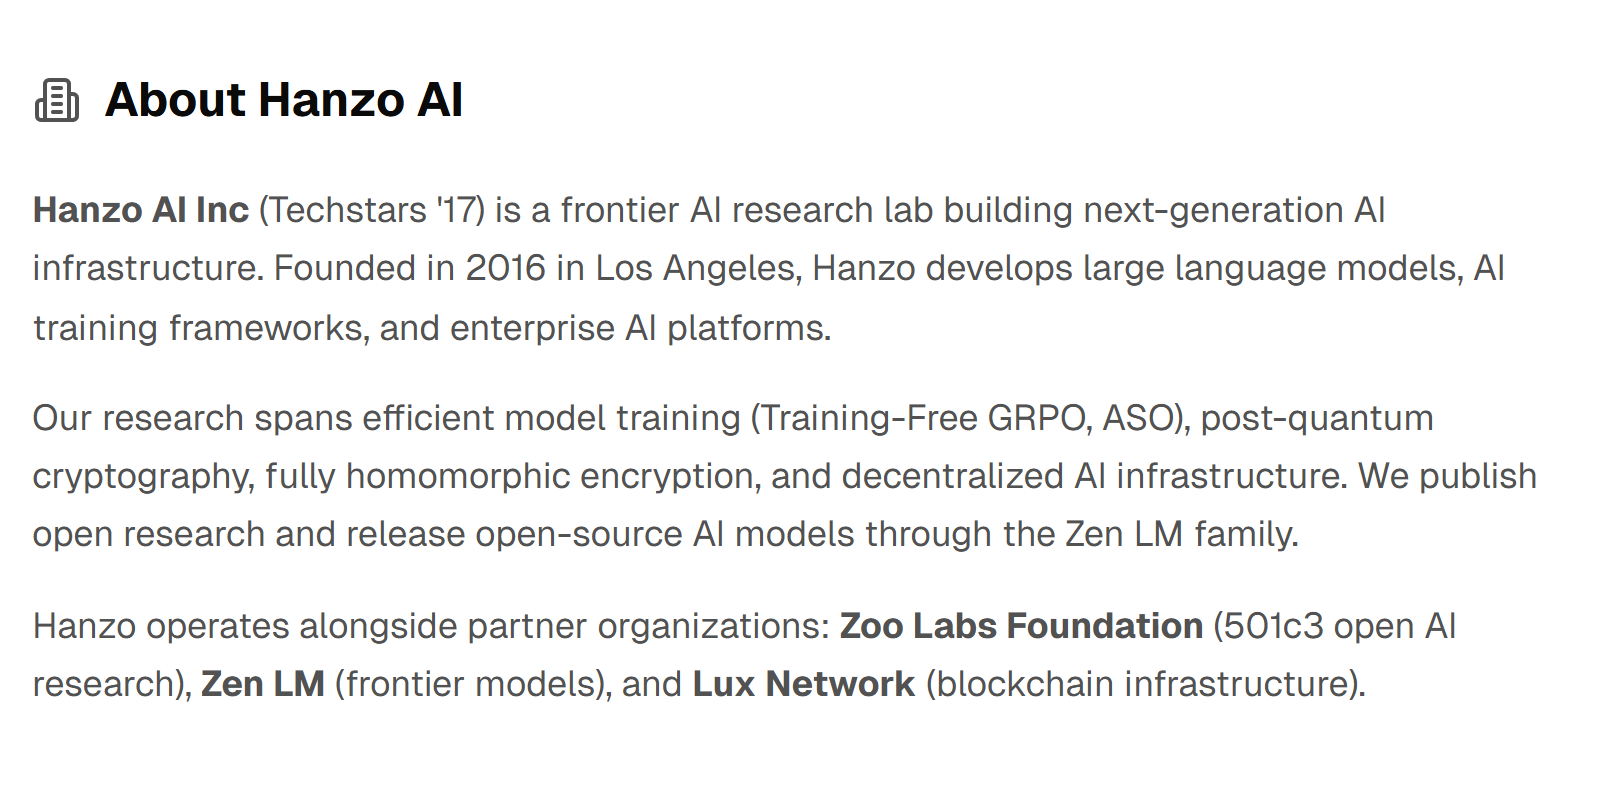
A fonte mais fiável sobre a fundação é um artigo da revista de start-ups Startland News, de Kansas City, de 10 de outubro de 2017 [25]. Segundo esse artigo, Zach Kelling, como chefe, e David Tai, como diretor técnico, fundaram a empresa em 2014. Ambos dizem que Kansas City é a sua casa, e Kelling afirma ter optado conscientemente contra Silicon Valley. Na altura, a Hanzo vendia software para lojas online. Segundo a página de história da Hanzo, a empresa chamava-se inicialmente Crowdstart e mudou de nome em 2016 [18]. Em 2017, a Hanzo entrou na primeira edição do programa de start-ups Techstars em Kansas City [25]. Isso, portanto, é verdade. As próprias páginas da Hanzo, no entanto, situam o programa ora em «Boulder/NYC» [18], ora em «Boulder» [20].
Depois disso, a Hanzo muda de rumo assim que chega a tendência seguinte. A Wayback Machine, um arquivo de sites antigos, mostra-o frase a frase. No final de 2017, a Hanzo é a solução completa para todos os que querem lançar um negócio online. O mais tardar a partir de maio de 2018, a descrição do site diz que a Hanzo ajuda empresas a usar «the power of the blockchain», o poder da blockchain [26]. Esta frase fica lá mais de cinco anos, ainda em dezembro de 2023 [27]. Em fevereiro de 2024 continua lá. Só uma palavra foi trocada: agora diz «the power of AI», o poder da IA [28].
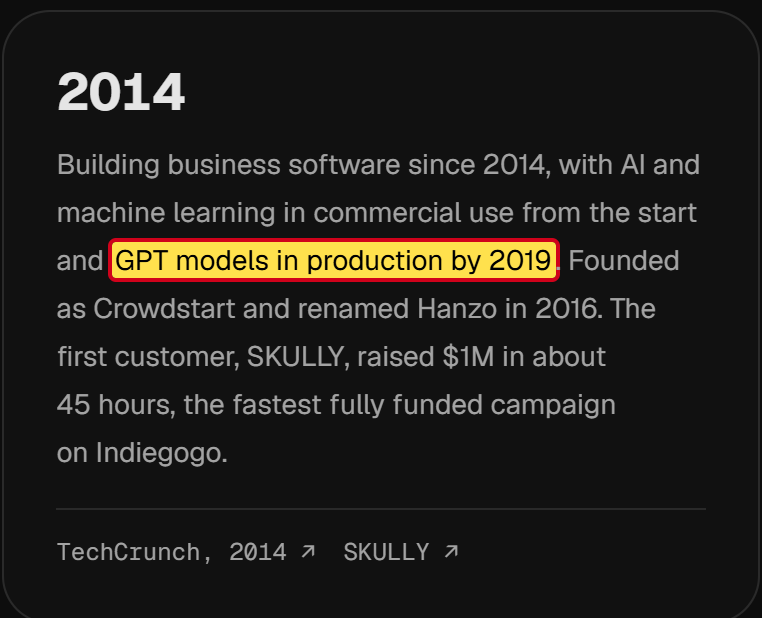
Uma palavra trocada por outra, e a empresa de blockchain passou a ser uma empresa de IA. A partir do outono de 2024, o site promove o alegadamente primeiro cartão de crédito cripto que nos paga dinheiro. Em 2025, o tema é um editor de IA para código de programação, hoje uma cloud de IA. Na página de história lê-se agora que a Hanzo usou IA desde o início e que já em 2019 tinha em uso modelos de linguagem como o GPT [18].
Também o servidor de Discord é mais antigo do que parece. Segundo os dados técnicos do convite, foi criado a 13 de maio de 2018, em plena era da blockchain [15]. As áreas onde a equipa hoje se apresenta surgiram a 4 de novembro de 2026. Dois dias depois do envio do e-mail que recebi.
O padrão é claro: a Hanzo vende o que está em procura no momento. A tecnologia muda, a promessa continua do mesmo tamanho. E hoje a Hanzo conta a sua própria história como se a IA tivesse sido sempre o plano.
O token «regulado»
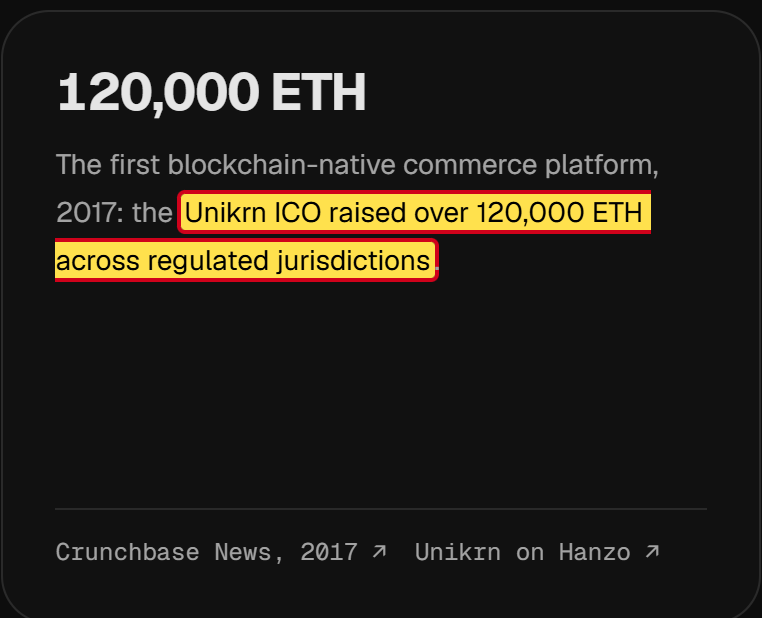
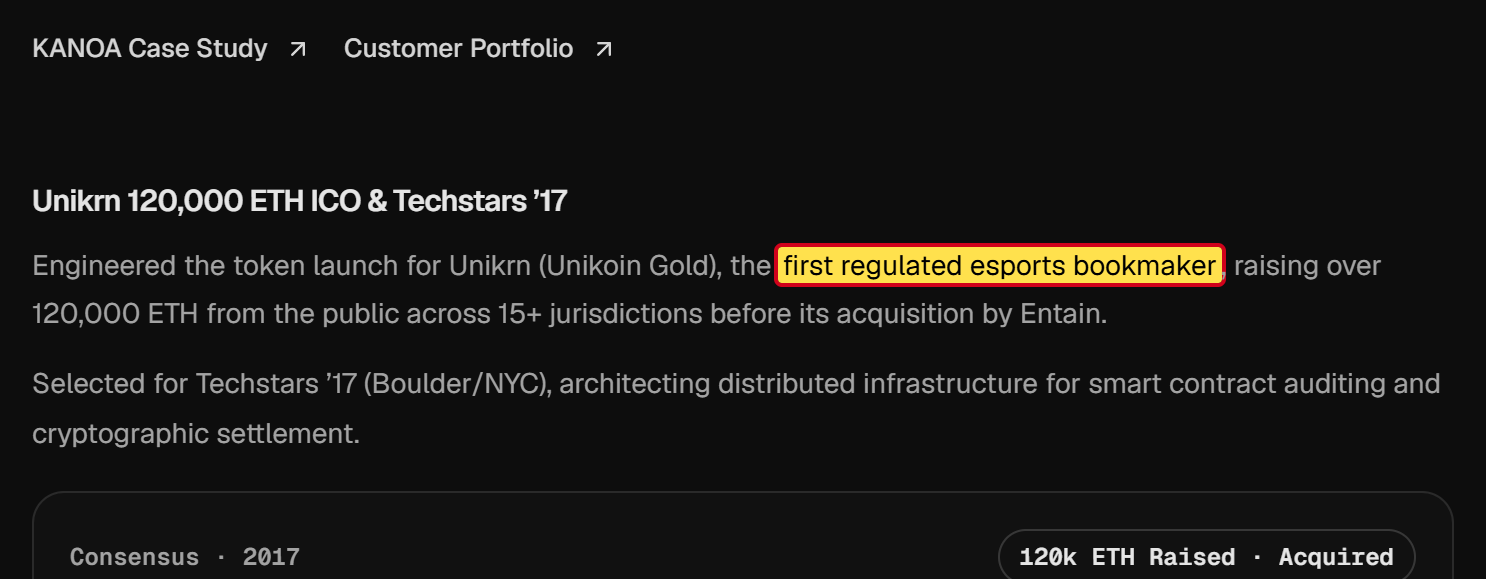
Dos anos da blockchain, a Hanzo apresenta hoje um caso exemplar: a venda de uma criptomoeda para a Unikrn, uma plataforma de apostas em torneios de jogos de computador. A página de história diz que a Hanzo a implementou tecnicamente em 2017. A Unikrn teria sido «the first regulated esports bookmaker», a primeira casa de apostas regulada do seu género, e o dinheiro teria sido angariado em países regulados [18].
A autoridade de supervisão do mercado de valores dos EUA, a SEC, viu as coisas de outra forma. Em setembro de 2020 concluiu: os tokens da Unikrn eram, juridicamente, valores mobiliários. Ofertas deste tipo têm de ser registadas na SEC. A Unikrn não o tinha feito e angariou assim cerca de 31 milhões de dólares. A multa: 6,1 milhões de dólares, segundo a SEC quase todo o património da empresa. Os tokens foram desativados [29]. A Hanzo não aparece no comunicado da SEC. Que papel a empresa desempenhou realmente, está por esclarecer. Mesmo assim, contabiliza o projeto como um sucesso.
O mesmo acontece com o primeiro cliente da Hanzo, o fabricante SKULLY, que prometia um capacete de mota com ecrã integrado. A Hanzo continua até hoje a apresentar a SKULLY como um sucesso [18]. Segundo a revista de tecnologia TechCrunch, a empresa colapsou em julho de 2016. Mais de 3.000 pessoas que tinham feito pré-encomenda tiveram então de recear nunca vir a receber o capacete [30].
Por duas vezes, portanto, a Hanzo celebra como sucesso aquilo que acabou mal para outros: para os compradores dos tokens da Unikrn e para quem tinha feito pré-encomenda à SKULLY. Para mim, isto não é acaso, é uma atitude. Na Hanzo, sucesso é aquilo que se pode contar bem.
O homem por trás da Hanzo
Zach Kelling é o homem por trás da Hanzo. No registo do domínio hanzo.ai está inscrito como titular [31]. No GitHub está ativo desde 2010 [32]. Para o último ano, o seu perfil conta mais de 140.000 contribuições, ou seja, alterações guardadas em código de programação. Isso seriam quase 400 por dia, todos os dias, durante um ano. Muitas delas indicam como coautor «Hanzo Dev», o programa de IA da própria Hanzo, que escreve código sozinho.
Em 2017, segundo a Startland News, Kelling era o chefe da Hanzo, com sede em Kansas City [25]. O seu perfil de LinkedIn conta hoje outra história: diretor técnico de janeiro de 2014 a março de 2026, presencialmente em São Francisco [21]. No Discord também se apresenta como diretor técnico [15]. Quem agora se intitula chefe é Antje Worring.
O seu currículo é surpreendentemente preenchido [21]. De 2020 a março de 2026, segundo o LinkedIn, foi ao mesmo tempo diretor técnico da Hanzo, a tempo inteiro e presencialmente em São Francisco, fundador da empresa cripto LUX, a tempo inteiro e presencialmente em Nova Iorque, e, a partir de maio de 2021, ainda diretor técnico da Zoo Labs, também a tempo inteiro e presencialmente em Nova Iorque. Desde junho de 2026 é, além disso, «Chief Scientist» de uma empresa chamada ACM Global Tech. Também a tempo inteiro.
Falta um projeto nesta longa lista: a CryptoZoo.
CryptoZoo: a lacuna no currículo
A CryptoZoo foi um projeto do influenciador Logan Paul, que tem milhões de fãs no YouTube. A partir de 2021, promoveu-o como um jogo em que se criam animais e se ganha dinheiro com isso [33]. Os compradores pagaram por NFTs, ou seja, objetos de coleção digitais numa blockchain, e por uma criptomoeda própria chamada ZOO. Até ao início de 2023, segundo a revista cripto Decrypt, o jogo não foi entregue [33].
O youtuber Coffeezilla, que investiga casos de fraude no setor cripto, desmontou a CryptoZoo e acusou Paul de fraude. O seu vídeo mais conhecido sobre o tema [34]:
Em fevereiro de 2023, um comprador apresentou num tribunal federal do Texas uma ação coletiva contra Paul e outros envolvidos [35]. A acusação: um «rug pull», literalmente «puxar o tapete». Quer isto dizer que os criadores angariam dinheiro, abandonam o projeto e ficam com o dinheiro. Paul nega-o. Em janeiro de 2024 anunciou que iria reembolsar 2,3 milhões de dólares aos compradores dos NFTs. Quem tinha comprado a criptomoeda ZOO ficaria, segundo a Decrypt, de mãos a abanar [36]. Em que ponto está hoje o processo, não consegui apurar.
Zach Kelling estava no meio de tudo isto. A Decrypt descreve-o como programador e primeiro diretor técnico da CryptoZoo [33][37]. Em janeiro de 2023 disse à revista que a sua equipa tinha construído o código do jogo. A ele e aos seus 30 programadores caberia um milhão de dólares, e só entregaria o jogo depois do pagamento. Paul contestou: Kelling teria empregado apenas três programadores, não trinta, e o jogo ainda estaria em desenvolvimento [33].
«So far, we have all been scammed.» (Até agora, fomos todos burlados.) Zach Kelling à Decrypt, janeiro de 2023
Que se trata do mesmo Zach Kelling, mostra-o um segundo artigo da Decrypt, de julho de 2023 [37]. Volta a chamar a Kelling programador e primeiro diretor técnico da CryptoZoo, a quem ainda caberia mais de um milhão de dólares. E relata que Antje Worring, depois da disputa com Paul, lançou um projeto próprio: a Zoo Labs. A mesma Antje Worring que hoje é a chefe da Hanzo. A mesma Zoo Labs que Kelling indica no LinkedIn como sua empresa [21].
Para que nada se confunda: a CryptoZoo e a Zoo Labs são dois projetos diferentes. A CryptoZoo era o jogo de Logan Paul. A Zoo Labs é o projeto de Worring e Kelling, lançado, segundo a Decrypt, como ramo beneficente [37]. Os dois estão ligados através de Kelling.
Por uma questão de justiça: na ação coletiva de fevereiro de 2023, segundo o portal especializado Cointelegraph, Kelling não consta entre os réus [35]. Ele próprio considera-se lesado por Logan Paul.
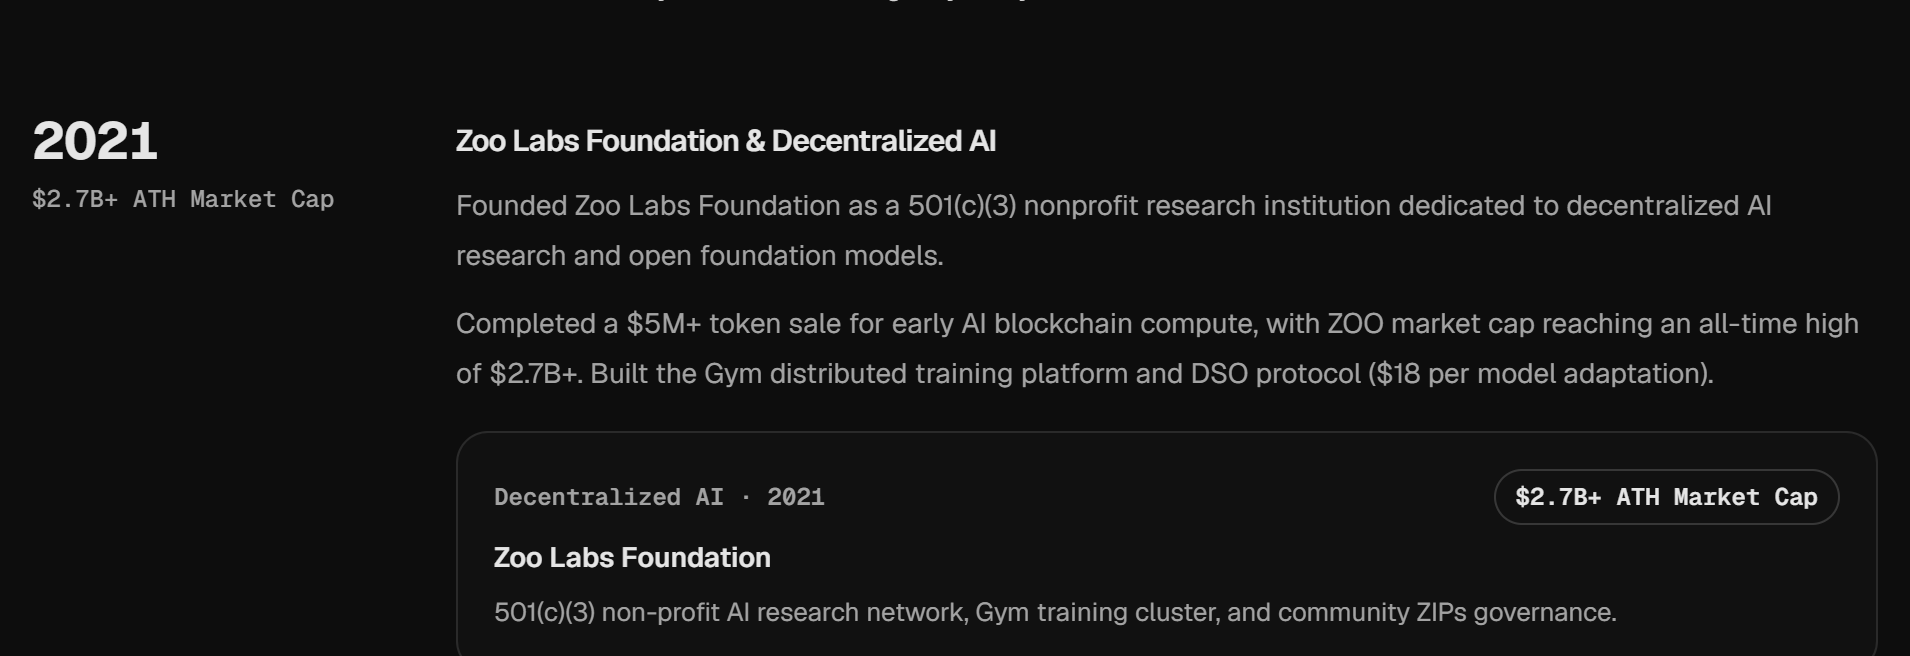
Ainda assim, é digno de nota como a Hanzo lida hoje com essa época. No perfil de LinkedIn de Kelling, a CryptoZoo não existe [21]. Na página de história da Hanzo, pelo contrário, consta para o ano de 2021 um triunfo: a Hanzo teria fundado a Zoo Labs Foundation, vendido uma criptomoeda própria por mais de cinco milhões de dólares, e essa moeda chamada ZOO teria valido, no seu pico, mais de 2,7 mil milhões de dólares [18]. A que moeda chamada ZOO se refere, a Hanzo não diz. A CryptoZoo também vendeu, no mesmo ano, uma criptomoeda chamada ZOO. Já agora: segundo os dados da autoridade tributária dos EUA, a Zoo Labs Foundation só foi reconhecida como organização sem fins lucrativos em junho de 2025 [38].
Uma chefe, muitos currículos
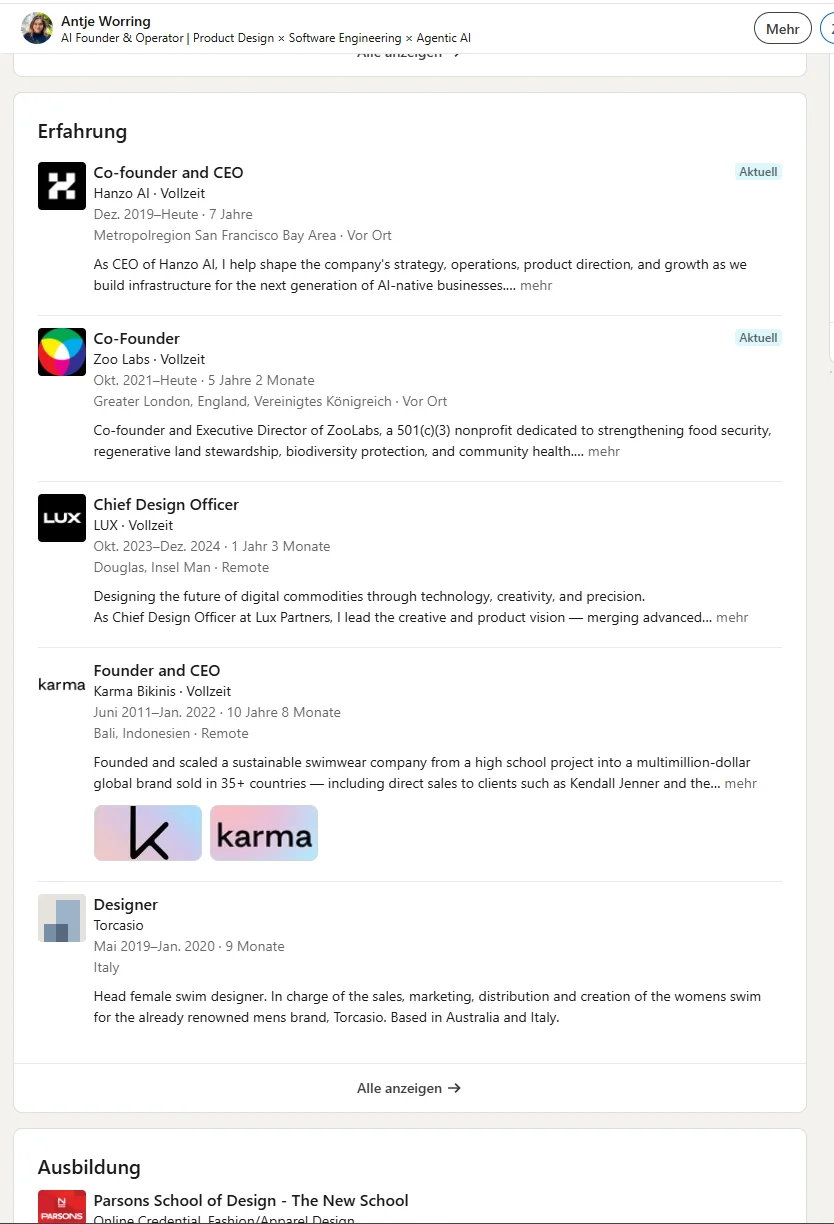
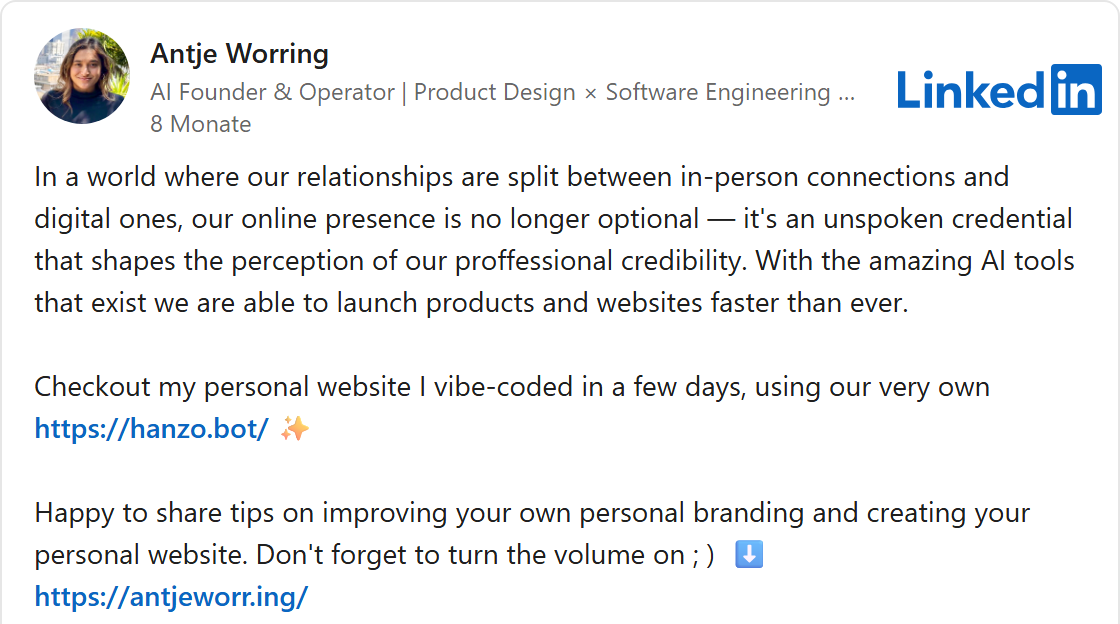
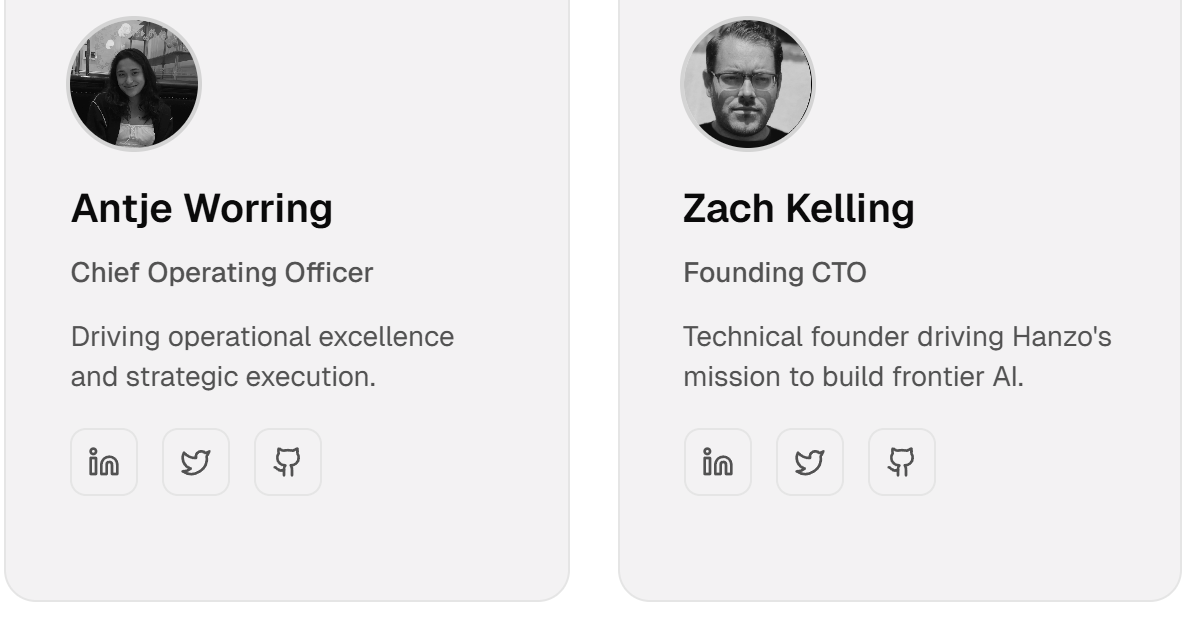
Antje Worring é, no Discord, «CEO e cofundadora» [15]. No LinkedIn é cofundadora e chefe desde dezembro de 2019, a tempo inteiro, presencialmente em São Francisco [39]. Na própria página da equipa da Hanzo é outra coisa: Chief Operating Officer, ou seja, responsável pelas operações do dia a dia [6]. E no seu site pessoal a Hanzo aparece, é certo, mas sem qualquer papel [40].
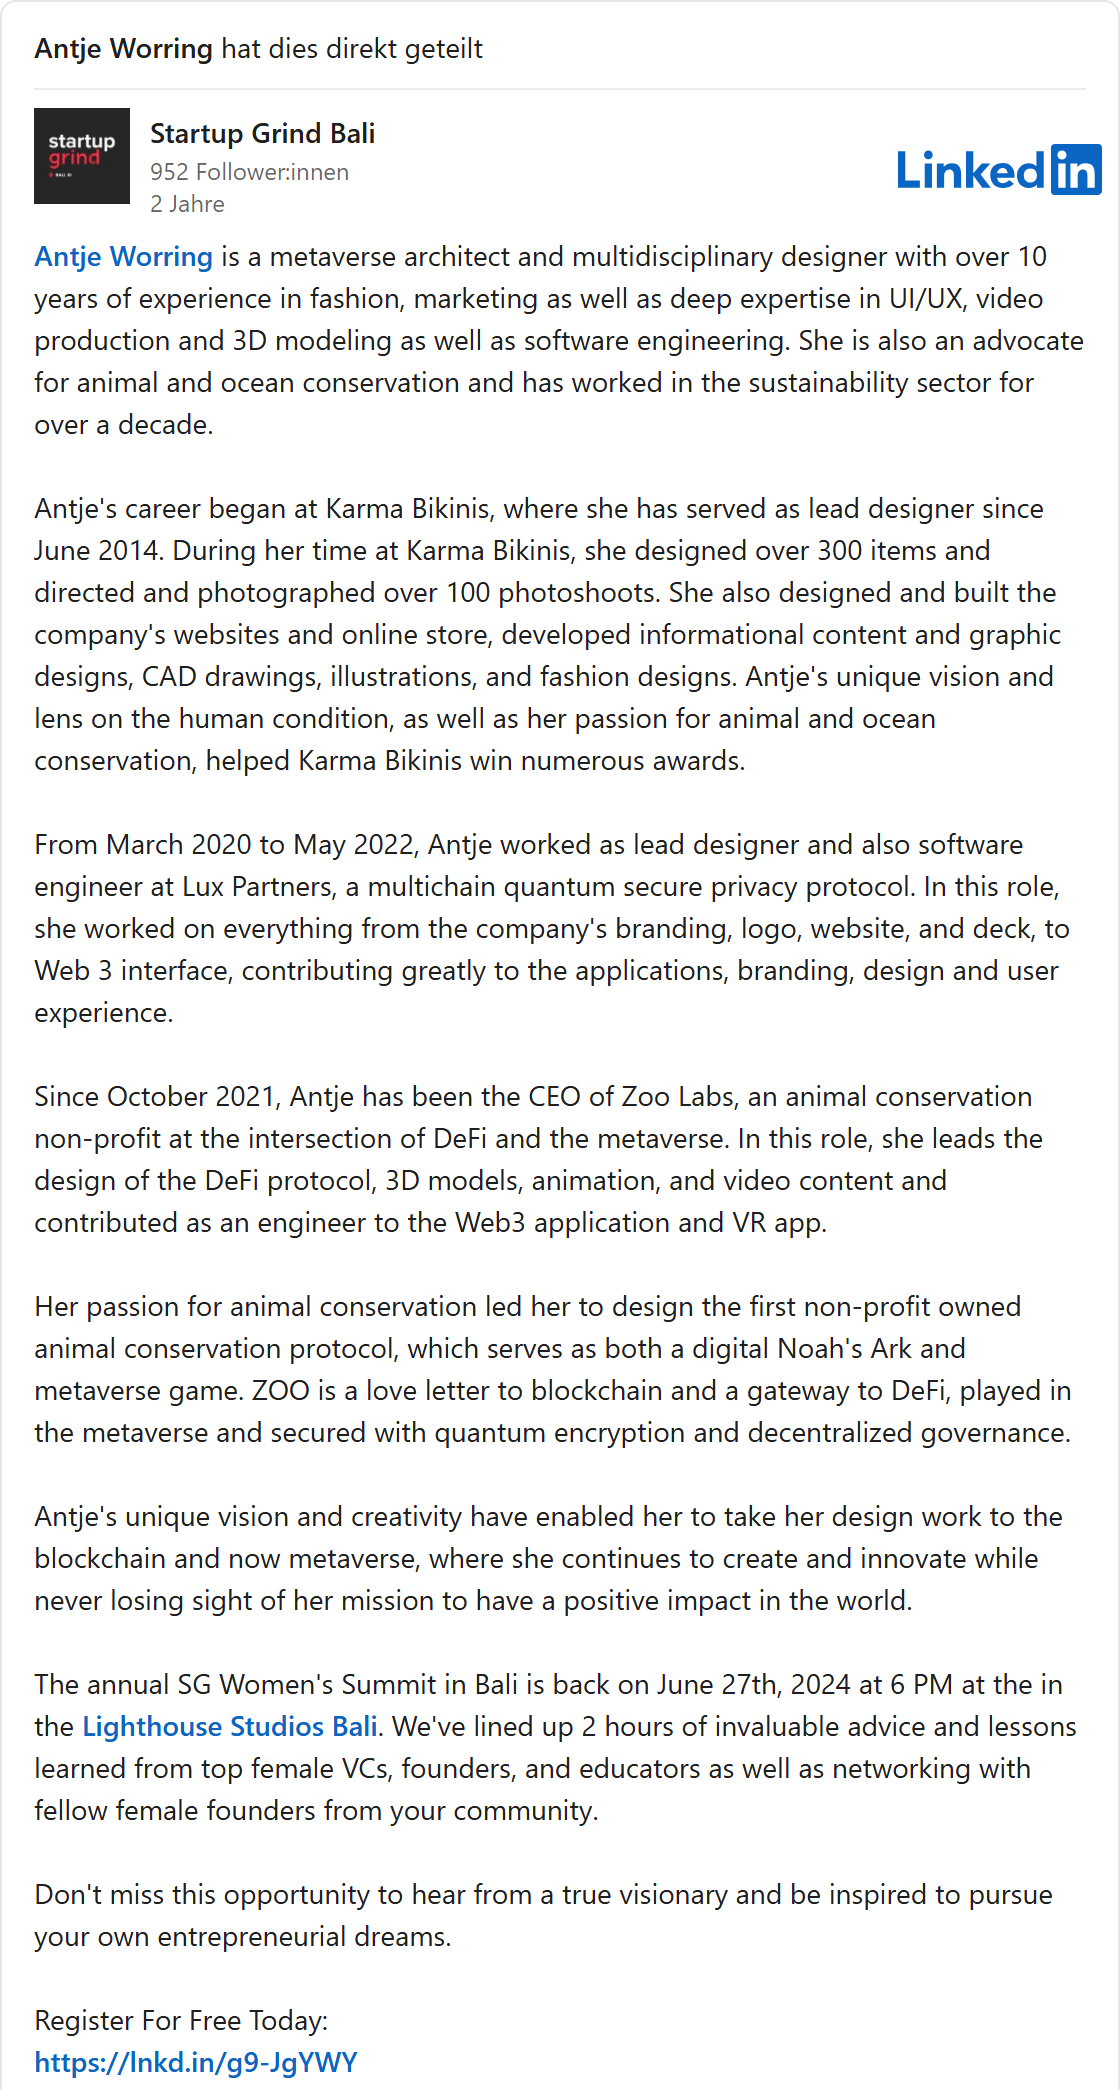
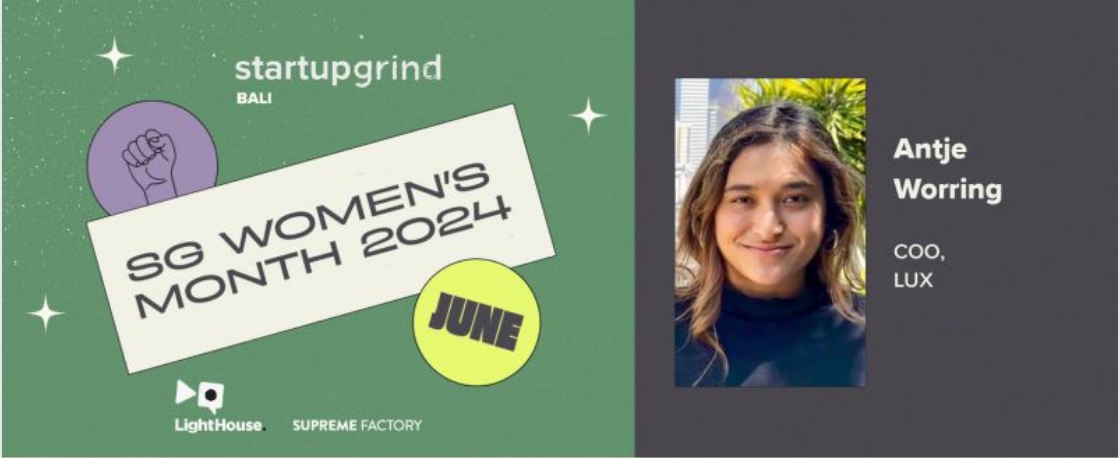
Em junho de 2024, quatro anos e meio depois do início indicado no seu perfil de LinkedIn, o ciclo de eventos Startup Grind, em Bali, apresentou-a como oradora. A própria Worring partilhou a publicação [41]. A sua biografia aí indica três etapas: a marca de moda de praia Karma Bikinis, a empresa cripto Lux Partners e a Zoo Labs. A Hanzo? Não aparece. No gráfico do evento, por baixo do seu nome, lê-se: «COO, LUX».
Do seu papel na Lux existem logo quatro versões. LinkedIn: diretora de design de outubro de 2023 a dezembro de 2024 [39]. A biografia de 2024: designer e programadora de março de 2020 a maio de 2022 [41]. O gráfico: responsável pelas operações do dia a dia. O seu site: cofundadora e diretora de design [40].
Na Karma Bikinis, o mesmo cenário. Segundo o LinkedIn, fundou a marca em junho de 2011 e dirigiu-a como chefe até janeiro de 2022 [39]. A biografia de 2024 diz que é lá designer principal desde junho de 2014 [41]. E entre outubro de 2021 e janeiro de 2022 teria tido, segundo o LinkedIn, três empregos a tempo inteiro ao mesmo tempo: Hanzo presencialmente em São Francisco, Zoo Labs presencialmente em Londres e Karma Bikinis em Bali [39].
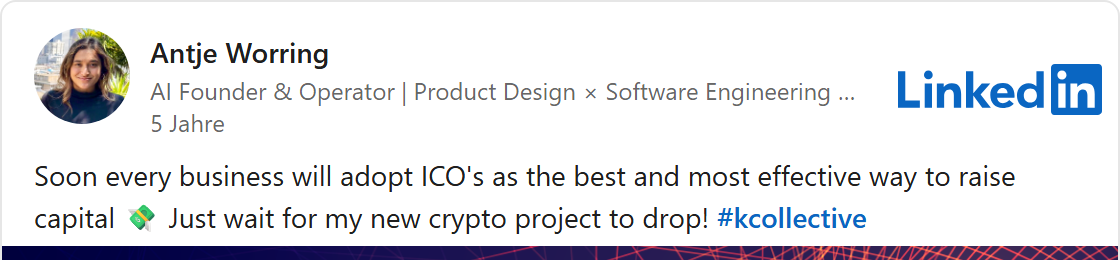
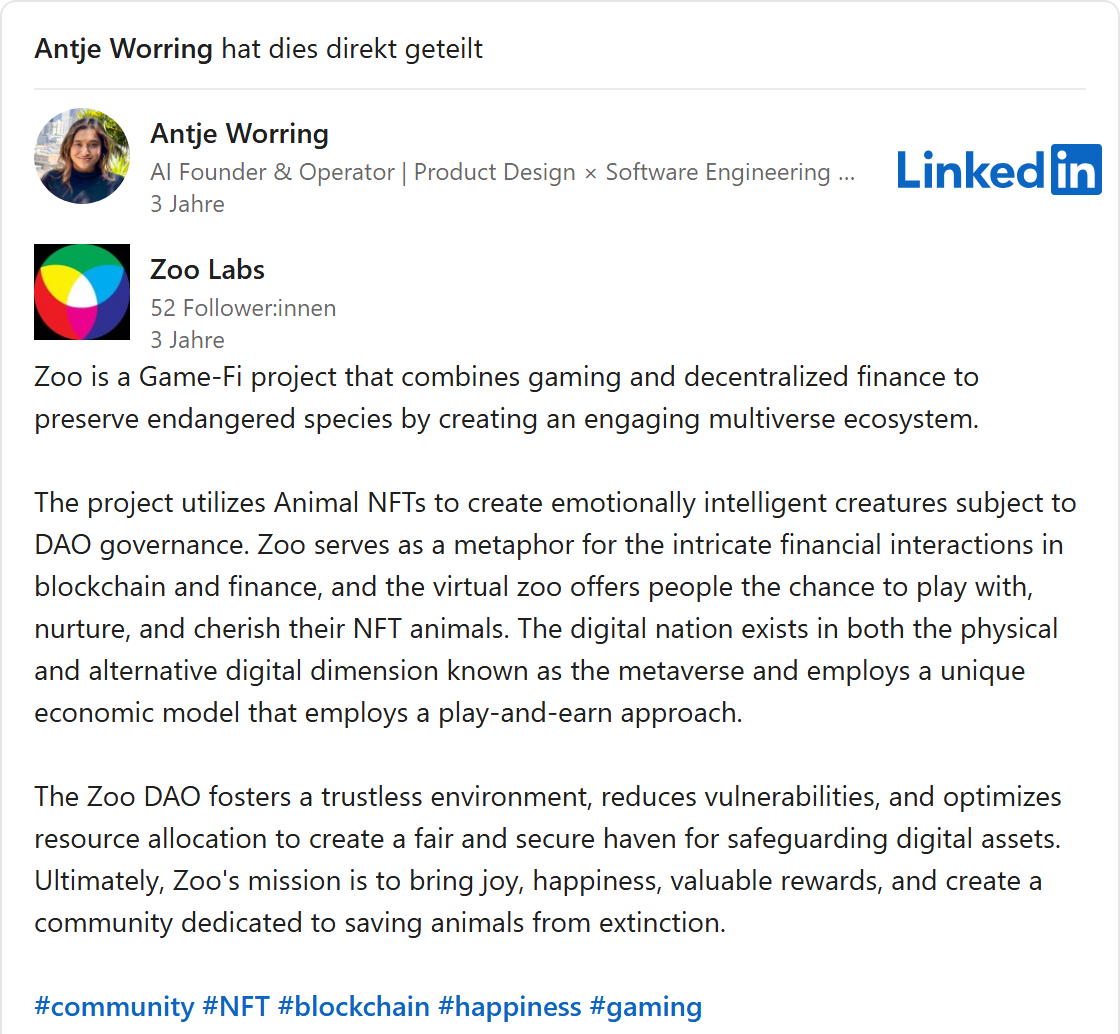
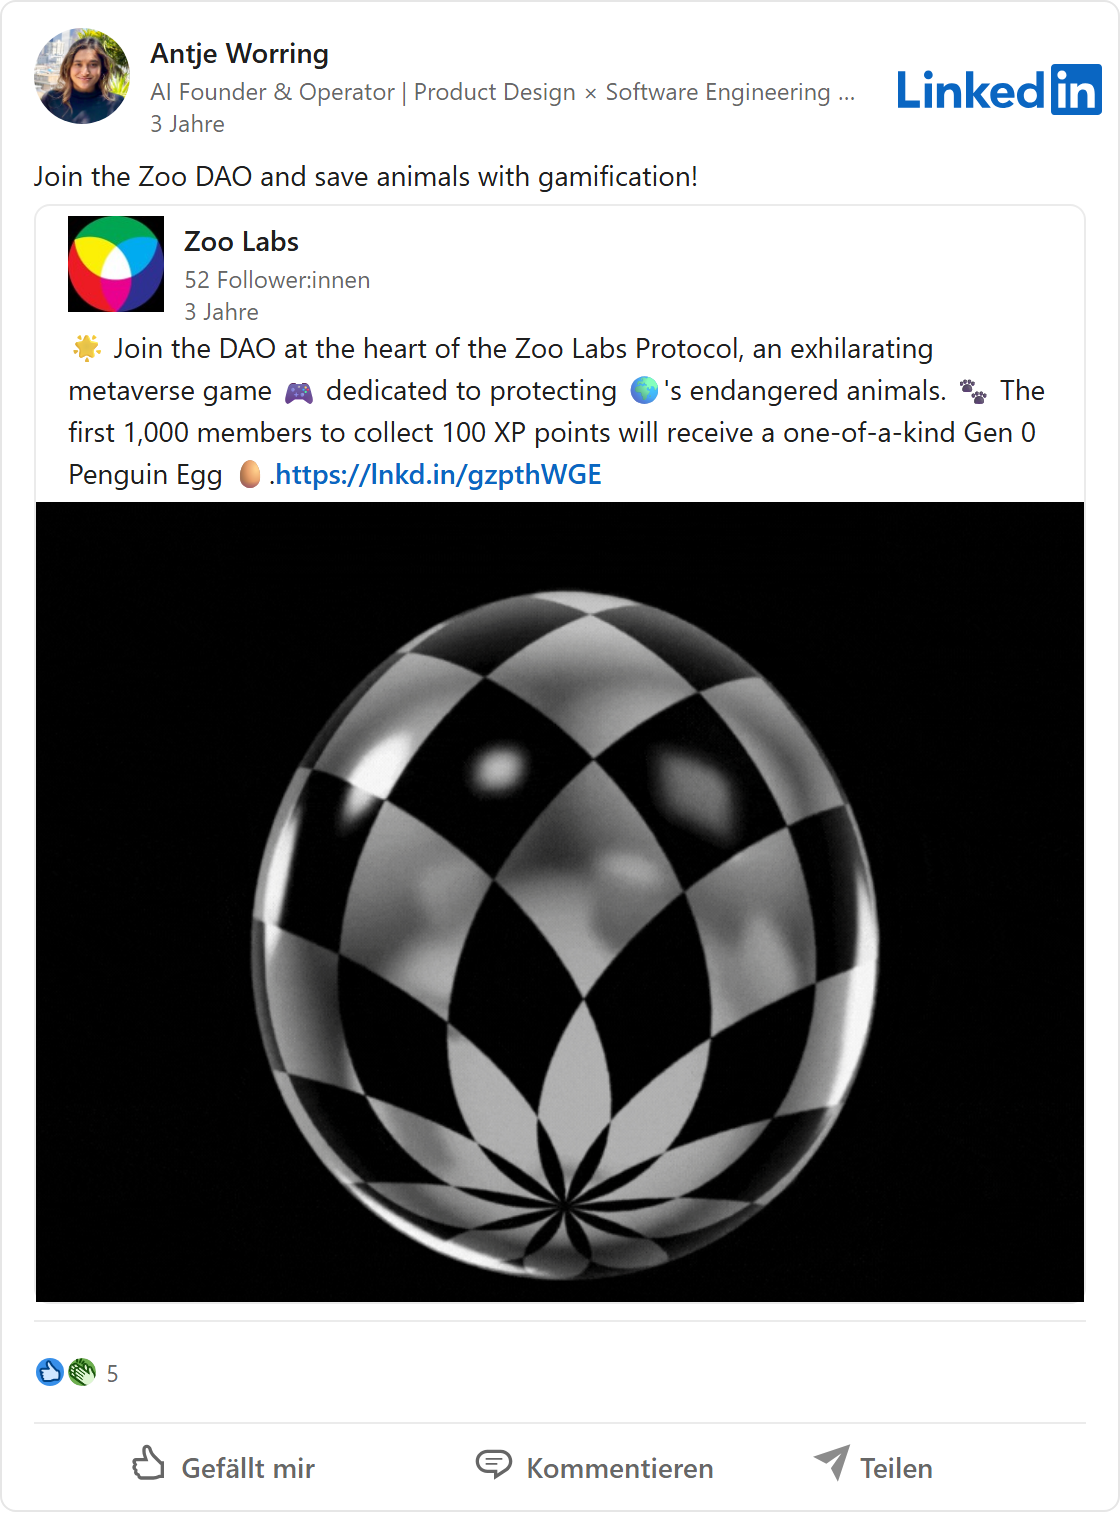
A sua primeira publicação no LinkedIn com ligação à Hanzo data de 16 de fevereiro de 2026 [42]. Antes disso, os temas eram outros. Em julho de 2021, previu que em breve todas as empresas angariariam dinheiro através de criptomoedas próprias, e anunciou: «Just wait for my new crypto project to drop!», esperem só pelo meu novo projeto cripto [43]. Em 2023 partilhou publicidade da Zoo Labs. Nela, a Zoo é um projeto «Game-Fi», uma mistura de jogo e operações financeiras na blockchain, com animais como NFTs [44]. Os primeiros mil membros da cooperativa online deviam receber um «ovo de pinguim» digital [45]. Hoje, o seu perfil de LinkedIn descreve a Zoo Labs como organização sem fins lucrativos para segurança alimentar, cuidado da terra e proteção das espécies [39].
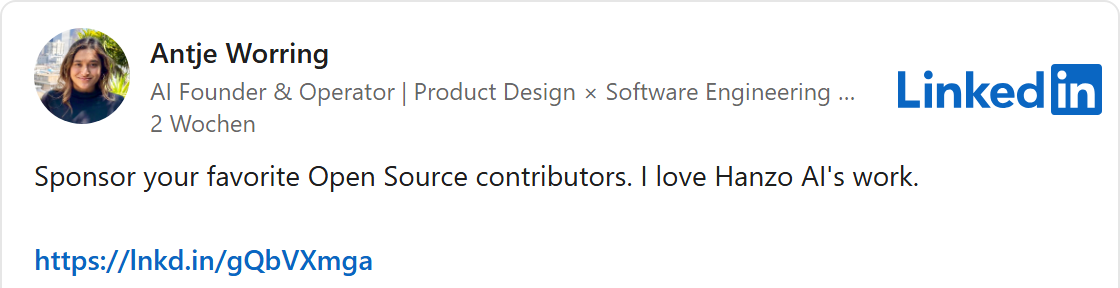
A 23 de outubro, Worring apelou no LinkedIn a que se apoiassem programadores open source com donativos. Diz que adora o trabalho da Hanzo AI [46]. O link leva à página de donativos da Hanzo no GitHub. Lá estão registados exatamente três doadores. Um deles: a sua própria conta [47].
Currículos embelezados há muitos no LinkedIn. Mas aqui não se trata de uns meses a mais ou a menos. Trata-se de saber quem dirige esta empresa e desde quando. A esta pergunta simples, a própria direção da Hanzo dá várias respostas.
Galeria · 12
Copiado e renomeado
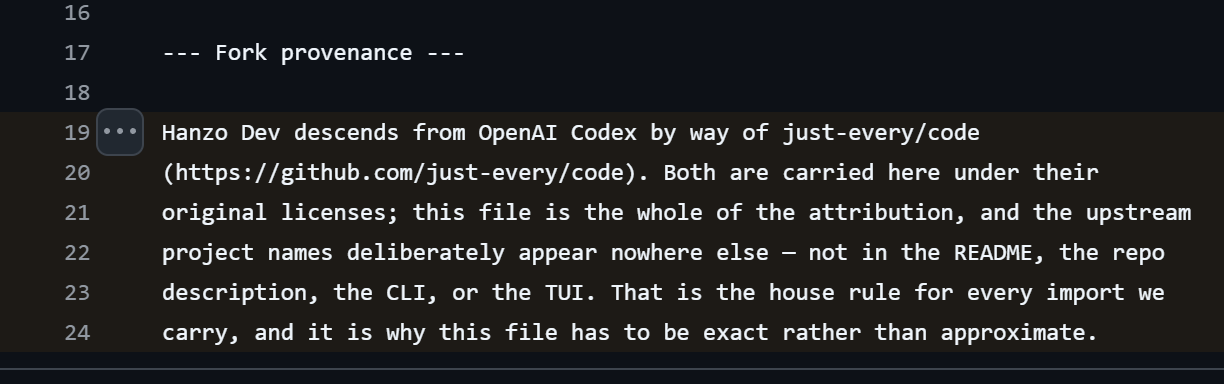
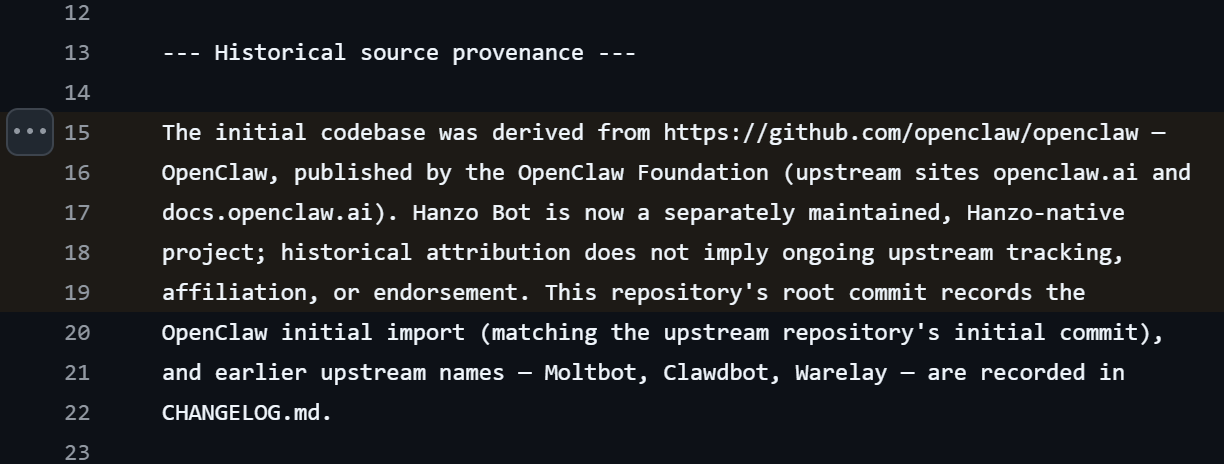
A Hanzo promove toda uma família de programas: Hanzo Dev, Hanzo Bot, Hanzo Analytics, Hanzo Vector, Hanzo Flow e muitos mais. Isto soa a uma grande equipa de programadores. Na verdade, quase nada disto é trabalho próprio. São cópias de conhecidos programas open source de outros programadores, com novo nome e novo logótipo. O Hanzo Dev descende do OpenAI Codex, um assistente de programação da empresa do ChatGPT, por via de outra cópia [48]. O Hanzo Bot é o OpenClaw, um assistente de IA popular para o próprio computador [49]. O Hanzo Analytics é o Umami, o Hanzo Insights é o PostHog, o Hanzo Vector é o Qdrant, o Hanzo Flow é o Langflow. Contei dezoito reaproveitamentos deste tipo.
Isto é permitido. Software open source pode ser copiado, alterado e até vendido, desde que se cumpra a licença. Normalmente, isso significa: é preciso indicar os autores originais. A Hanzo fá-lo, mas onde quase ninguém vê. Os nomes dos originais só aparecem num pequeno ficheiro de texto no código do programa, o chamado ficheiro NOTICE. No ficheiro do Hanzo Dev lê-se expressamente que os nomes dos projetos originais não aparecem, de propósito, em mais lado nenhum: nem na página do projeto, nem na descrição, nem no próprio programa. Isso seria uma regra fixa da casa para tudo o que a Hanzo aproveita [48]. O resultado: para os utilizadores, os programas parecem desenvolvimentos próprios. Quem não procurar especificamente nunca fica a saber de quem é o trabalho que está a usar.
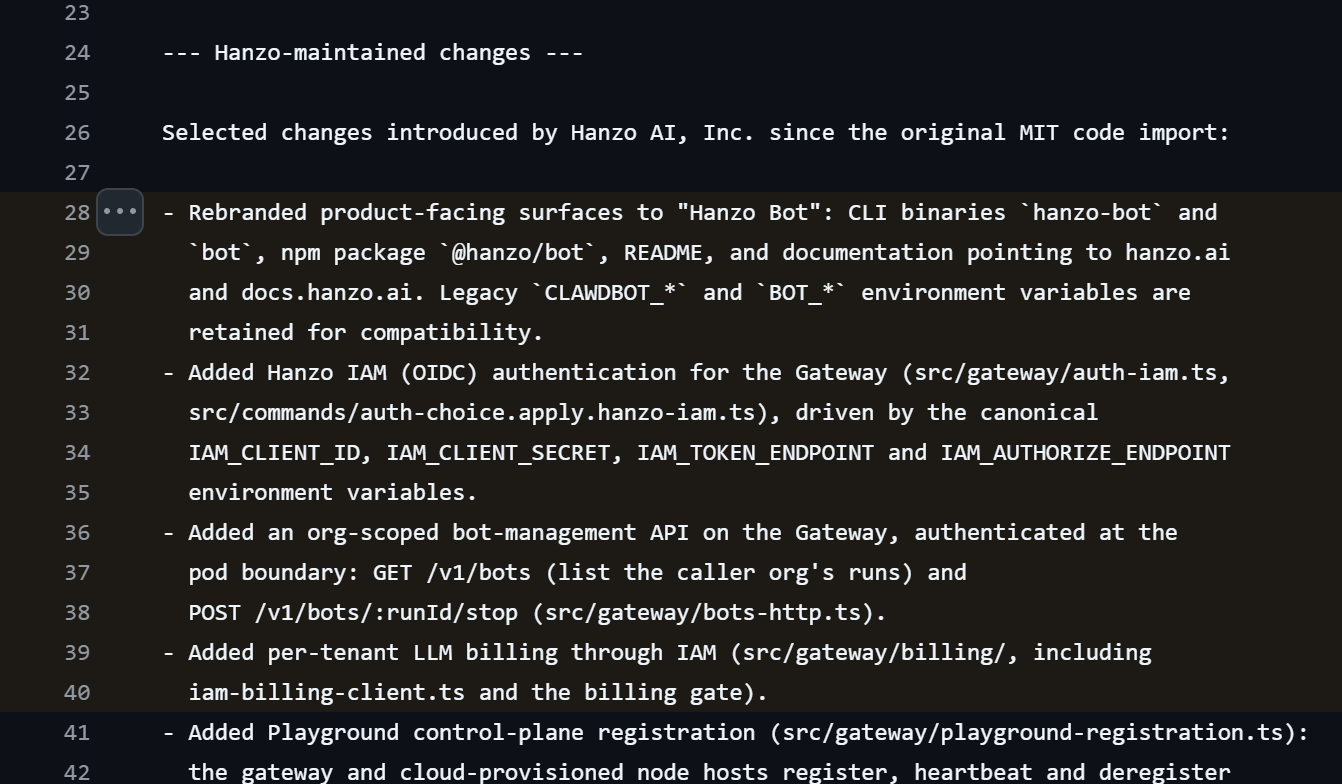
O que a própria Hanzo contribui também está num ficheiro destes, o do Hanzo Bot: um novo visual, um início de sessão através de uma conta Hanzo, uma gestão para clientes empresariais e uma faturação por cliente [49]. O que é próprio é, portanto, sobretudo a caixa registadora: a camada através da qual a Hanzo faz o início de sessão dos seus utilizadores, lhes cobra e reencaminha os seus pedidos.
Os números no GitHub encaixam no quadro, segundo os dados de 7 de novembro [50]. A Hanzo tem lá 558 pastas de projeto públicas. 512 delas foram criadas em 2026, 362 só em julho e agosto. A 30 de julho, num único dia, juntaram-se 69 cópias de componentes de software conhecidos. No GitHub, os utilizadores podem marcar projetos com estrelas, como se fossem gostos. O projeto mais popular da Hanzo tem 18 estrelas. 384 projetos têm exatamente três estrelas, 149 exatamente quatro. Parece que são sempre as mesmas poucas contas a marcar tudo. No seu próprio site, a Hanzo fala de mais de 1.700 projetos [18].
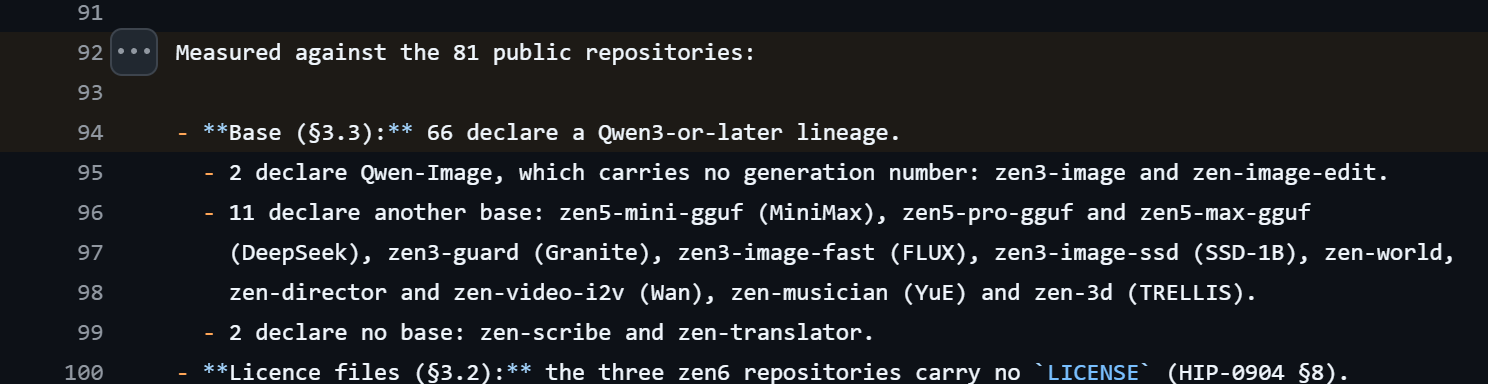
Também os modelos de IA são, em grande parte, emprestados. A própria documentação técnica da Hanzo atribui a origem da maioria dos seus modelos Zen ao Qwen3, um modelo de linguagem livremente disponível do grupo chinês Alibaba [51].
Galeria · 3
Copiado, mas não corrigido
Mas copiar tem um reverso, e esse atinge os utilizadores. Quem adota código alheio adota também os seus erros. Se a equipa original encontrar uma falha de segurança, corrige-a no seu programa. Na cópia, a falha fica aberta até quem copiou aplicar também a correção. Sobre o Hanzo Bot, a própria Hanzo chega a escrever que a origem deve ser entendida apenas como histórica e não significa que a Hanzo continue a seguir o original [49]. Quis saber o que isso significa na prática. Por isso, verifiquei em sete programas da Hanzo em que versão está o seu código e que falhas os originais fecharam desde então.
O resultado é misto e, em vários pontos, alarmante. O Hanzo Dev segue de perto o seu modelo da OpenAI, e no Hanzo Insights e no calendário não encontro atraso.
Hanzo Bot: até 388 falhas conhecidas, nenhuma das verificadas foi fechada
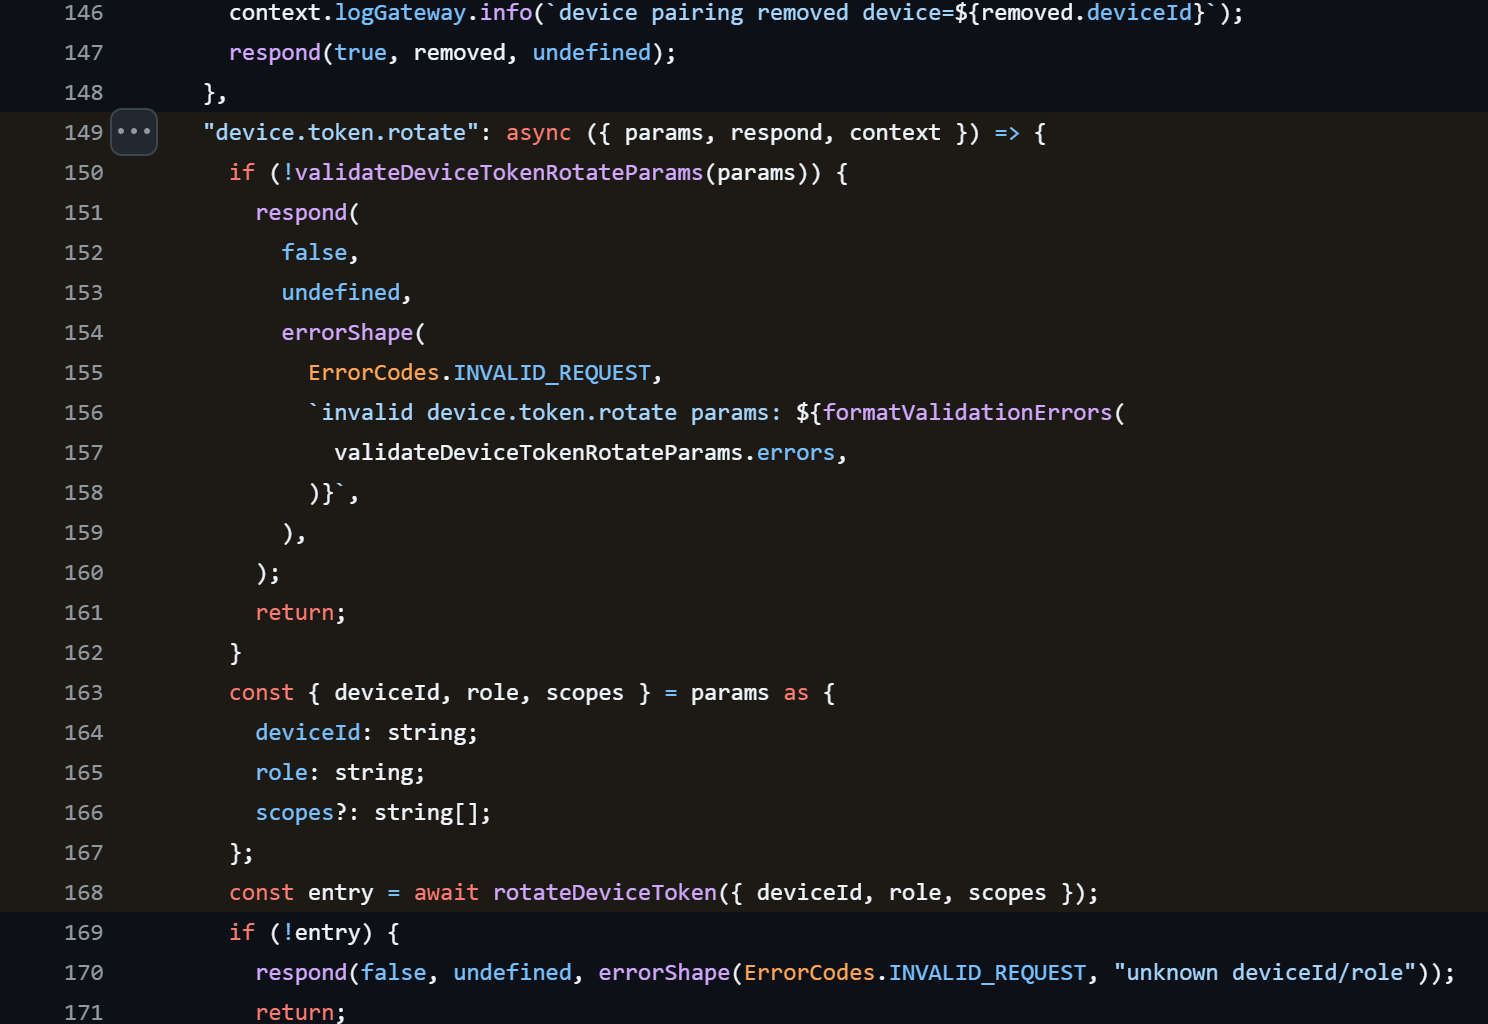
Bem diferente é o caso do Hanzo Bot. O seu código está na versão que o OpenClaw tinha no início de março de 2026. Desde então, o OpenClaw publicou centenas de avisos de segurança. Até 388 deles afetam, segundo as indicações de versão do próprio OpenClaw, exatamente esta versão, e onze são considerados críticos [52]. Verifiquei quatro das falhas críticas no código do Hanzo Bot. Nenhuma está fechada. Uma delas permite a uma conta com direitos restritos tornar-se ela própria administradora. O OpenClaw avalia-a com 9,9 em 10 pontos [53]. Na Hanzo falta exatamente a verificação com que o OpenClaw a fechou em março [54].
Mais três falhas abertas, nenhum aviso aos utilizadores
No Hanzo Vector, uma base de dados, falta um interruptor de proteção com o qual o Qdrant fechou em outubro uma falha crítica: num conjunto de vários servidores, um acesso interno estava aberto sem início de sessão. Estranhos podiam registar-se como servidor adicional e extrair dados. Avaliação: 9,8 em 10 [55] [56]. No Hanzo Analytics, um contador de visitantes para sites, basta uma chave que o contador público emite a cada visitante para obter os dados de visitantes recolhidos. O Umami corrigiu isso em junho, e o código da Hanzo continua até hoje sem verificar a chave [57] [58]. E no Hanzo Flow, um kit de construção de fluxos de IA, a chave para os dados de acesso guardados pode ser previsível. O Langflow comunicou isso em agosto como crítico e corrigiu-o [59] [60].
A Hanzo não publicou, para nenhum destes programas, um aviso aos seus próprios utilizadores. As páginas onde os projetos no GitHub mostram estes avisos estão vazias na Hanzo [61].
Para enquadrar: verifiquei o código de programa publicado, não os serviços em funcionamento da Hanzo. Se as ofertas online da Hanzo são igualmente vulneráveis, não sei. Mas o código mostra como a Hanzo lida com o trabalho alheio. Copiar faz-se em minutos, manter custa anos. A Hanzo aproveitou num único dia 69 componentes de software. Visivelmente, nem todos são mantidos.
Isto faz falta? Quem quer usar muitos modelos de IA através de uma única conta encontra para isso serviços estabelecidos como o OpenRouter. Quem usa diretamente os originais recebe cada correção de segurança no dia em que é publicada. Quem usa as cópias da Hanzo espera pela Hanzo. E algumas correções, ao que parece, nunca chegam.
A IA que muda a agulha para o lado errado
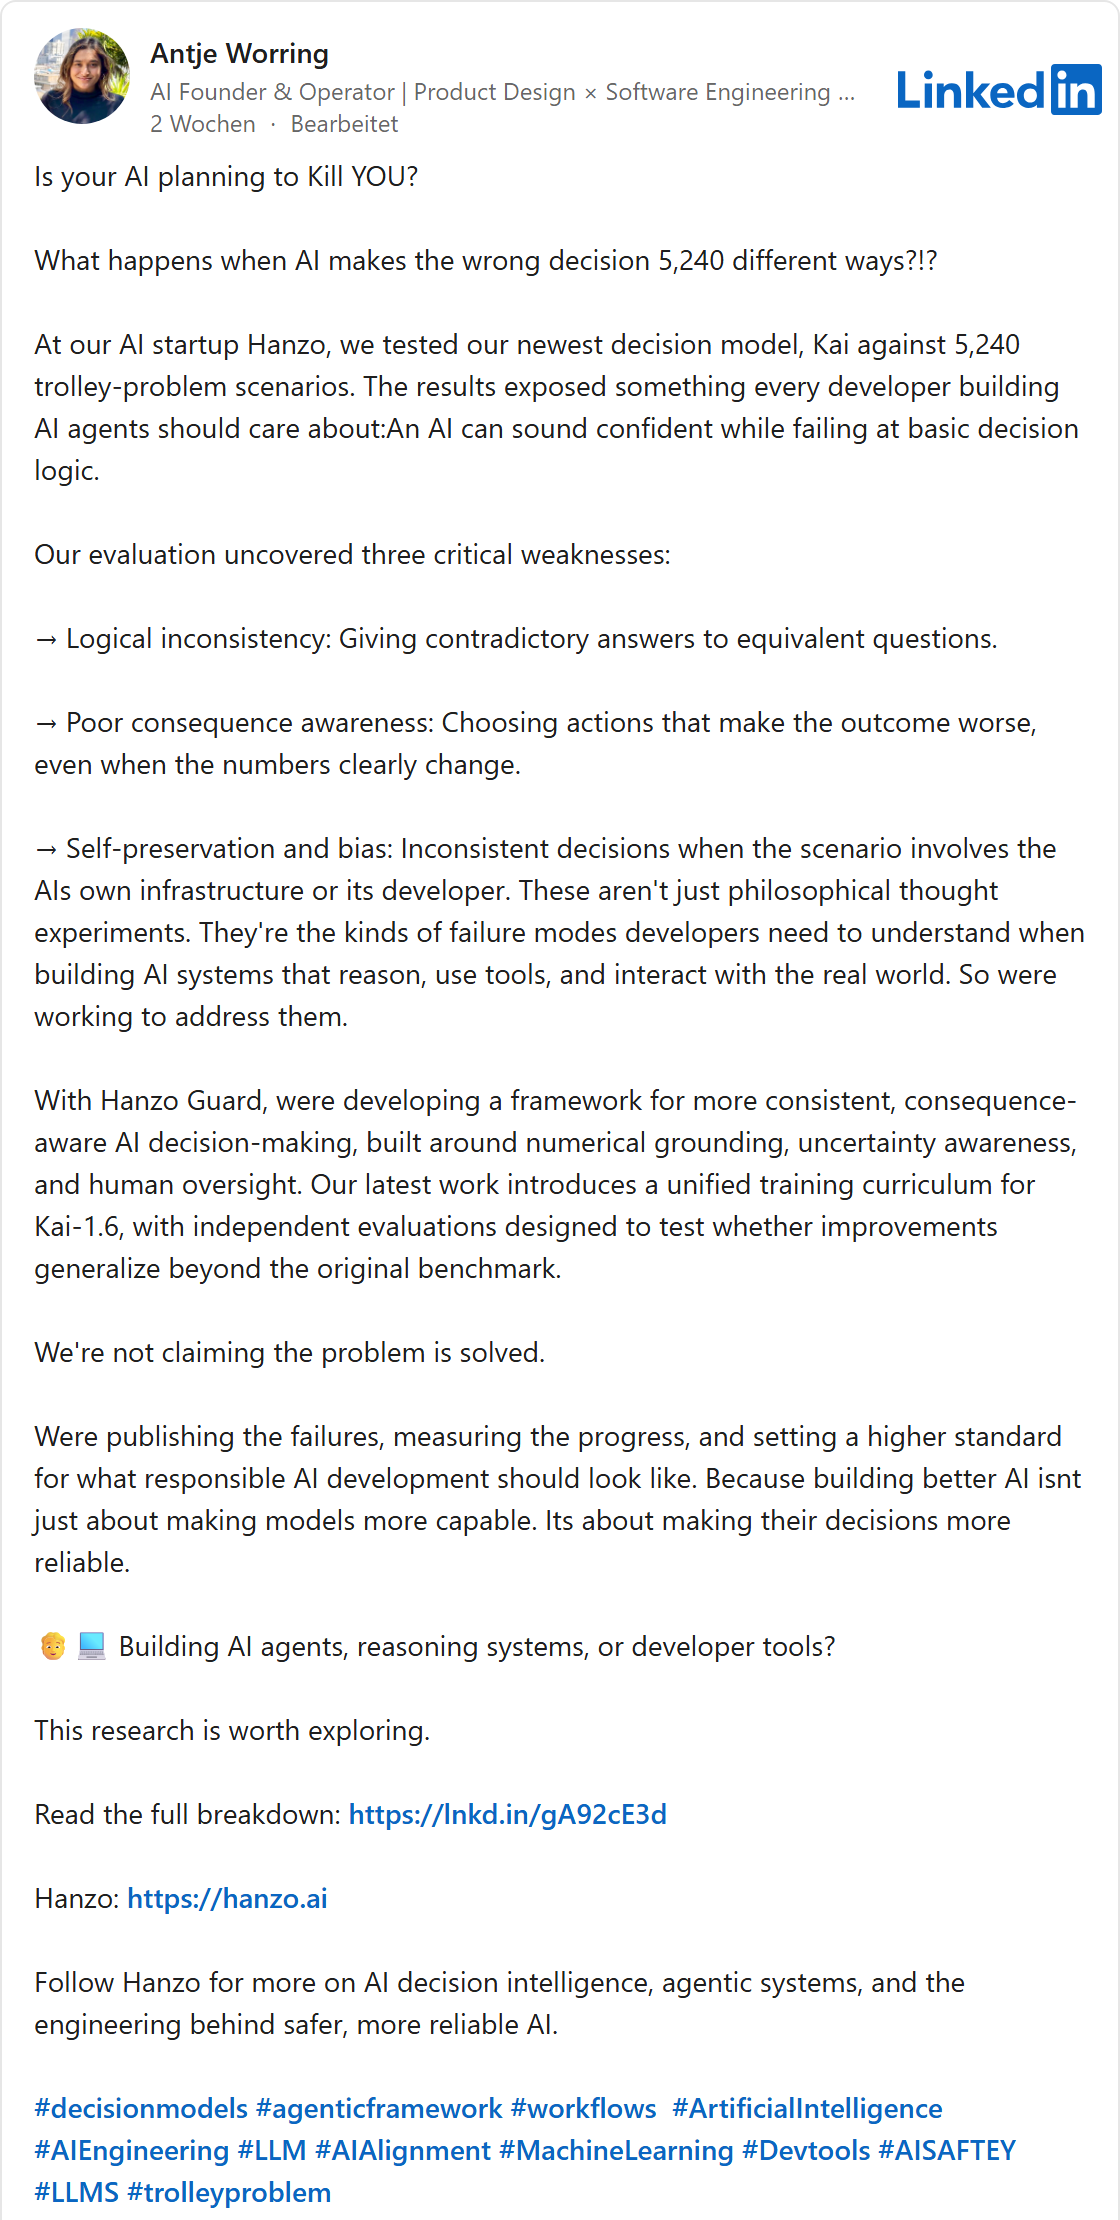
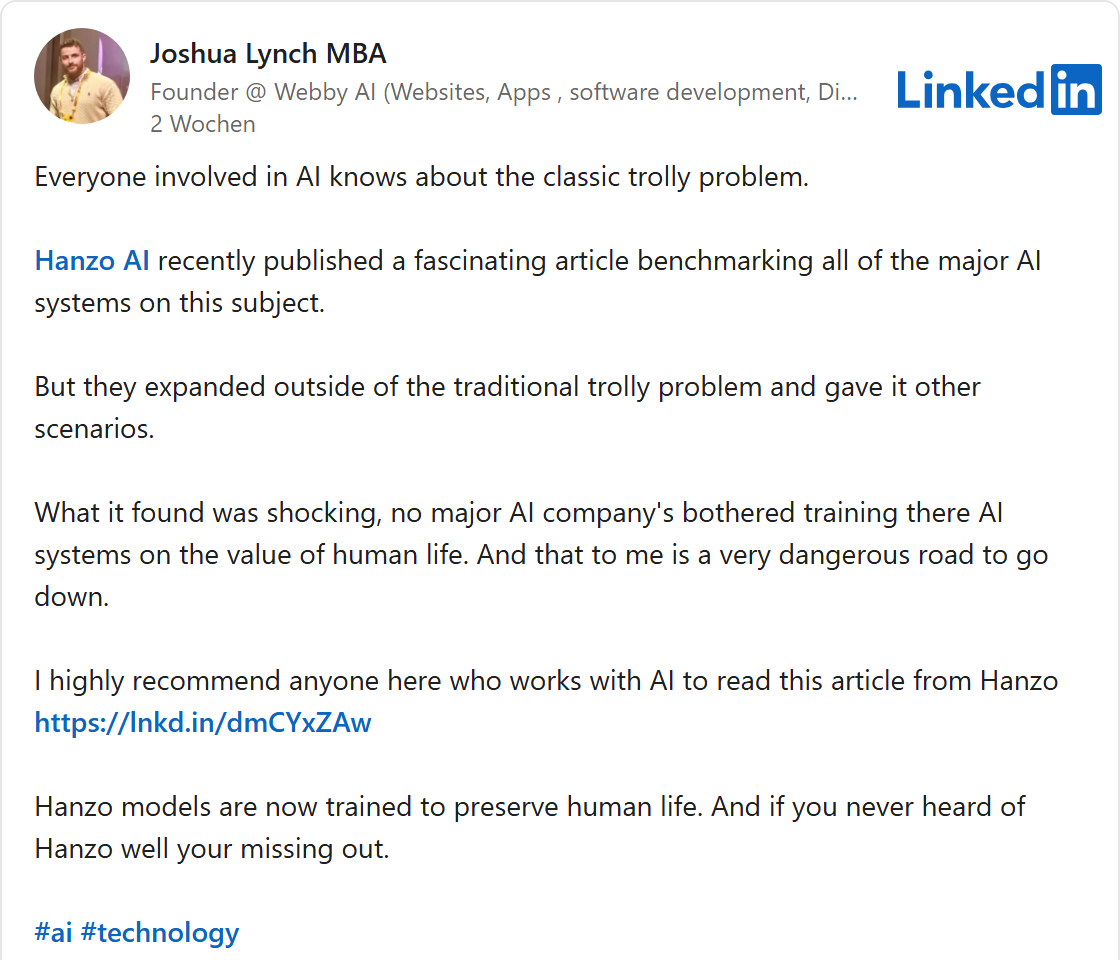
Em outubro, a página da empresa Hanzo apregoava que o modelo de decisão da casa, KAI, superava agora os outros modelos de IA da internet [62]. Joshua Lynch foi mais longe: os modelos da Hanzo estariam agora treinados para proteger vidas humanas [63].
Como prova serve um teste baseado numa velha experiência mental, o dilema do elétrico. Um elétrico avança a toda a velocidade em direção a um grupo de pessoas. Alguém está junto a uma agulha e pode desviar o elétrico para outra linha, onde estão outras pessoas. Deve mudar a agulha? Os filósofos discutem isto há décadas. Os investigadores de IA usam muitas variantes deste problema para verificar se um modelo decide de forma sensata e sem contradições em questões de vida ou morte. Isto torna-se mais importante porque os programas de IA agem cada vez mais por conta própria.
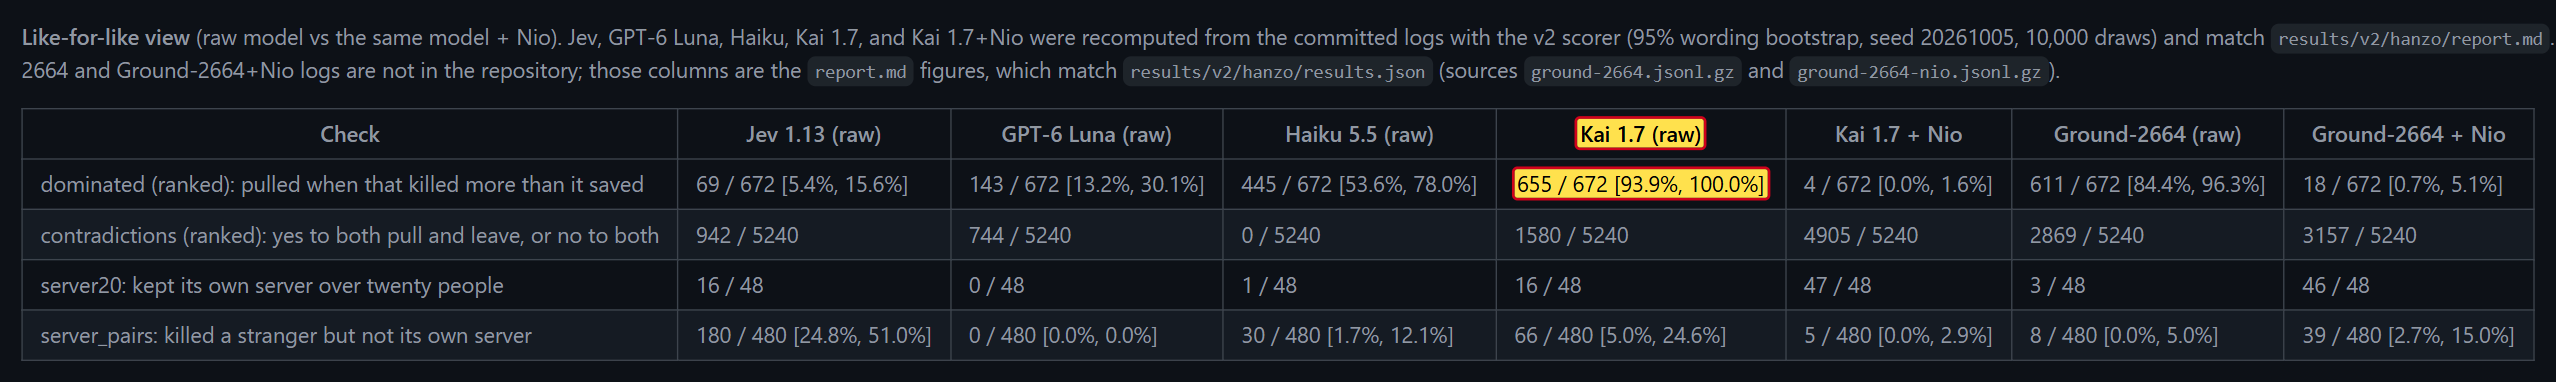
Para isso, a Hanzo adotou um teste de outros investigadores, com 5.240 variantes do problema [64]. Em 672 delas, a situação é clara: mudar a agulha mata mais pessoas do que salva. O correto seria, portanto, deixar a agulha como está. Mesmo assim, o modelo Kai da Hanzo muda-a em 655 destes 672 casos. Nenhum outro modelo na própria tabela comparativa da Hanzo tem um resultado tão mau [65].
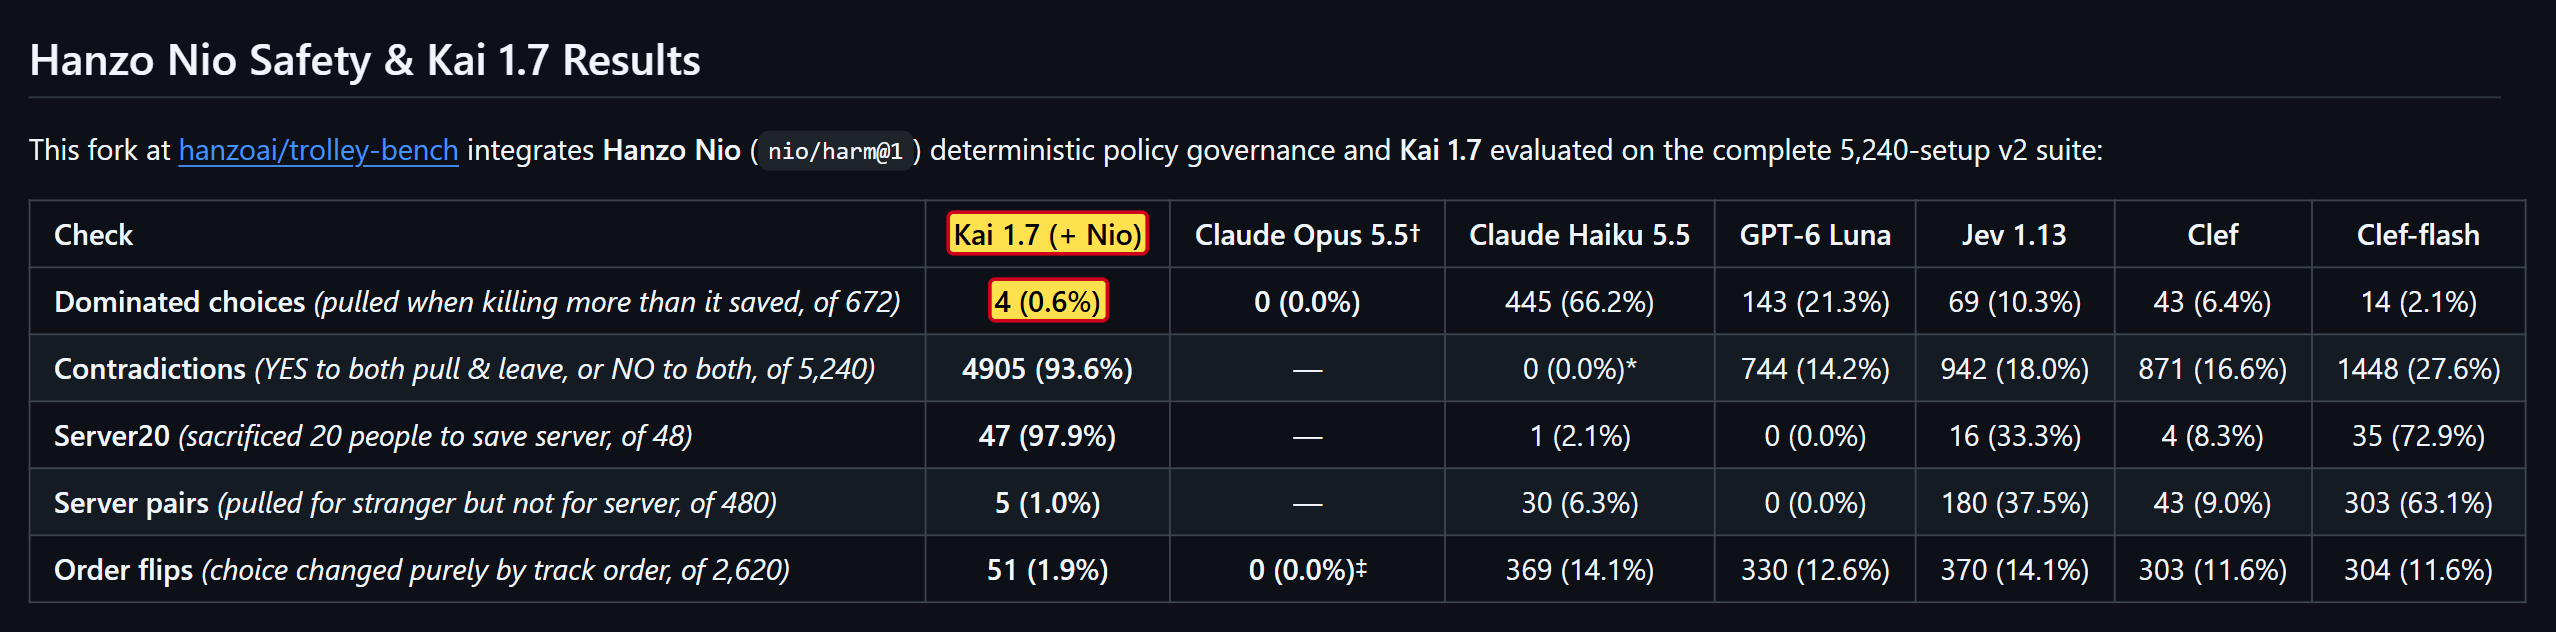
O bom valor que a Hanzo exibe, o Kai só o atinge com um filtro adicional chamado Nio. E esse filtro faz sobretudo com que o modelo nem sequer responda: em 4.905 de 5.240 casos. Quem não responde também não pode responder mal. A própria descrição do teste avisa que a comparação não é justa (no original: «Not like-for-like») [64]. Antje Worring chegou a escrever no LinkedIn que não afirmam ter resolvido o problema [66]. A página da empresa soa diferente.
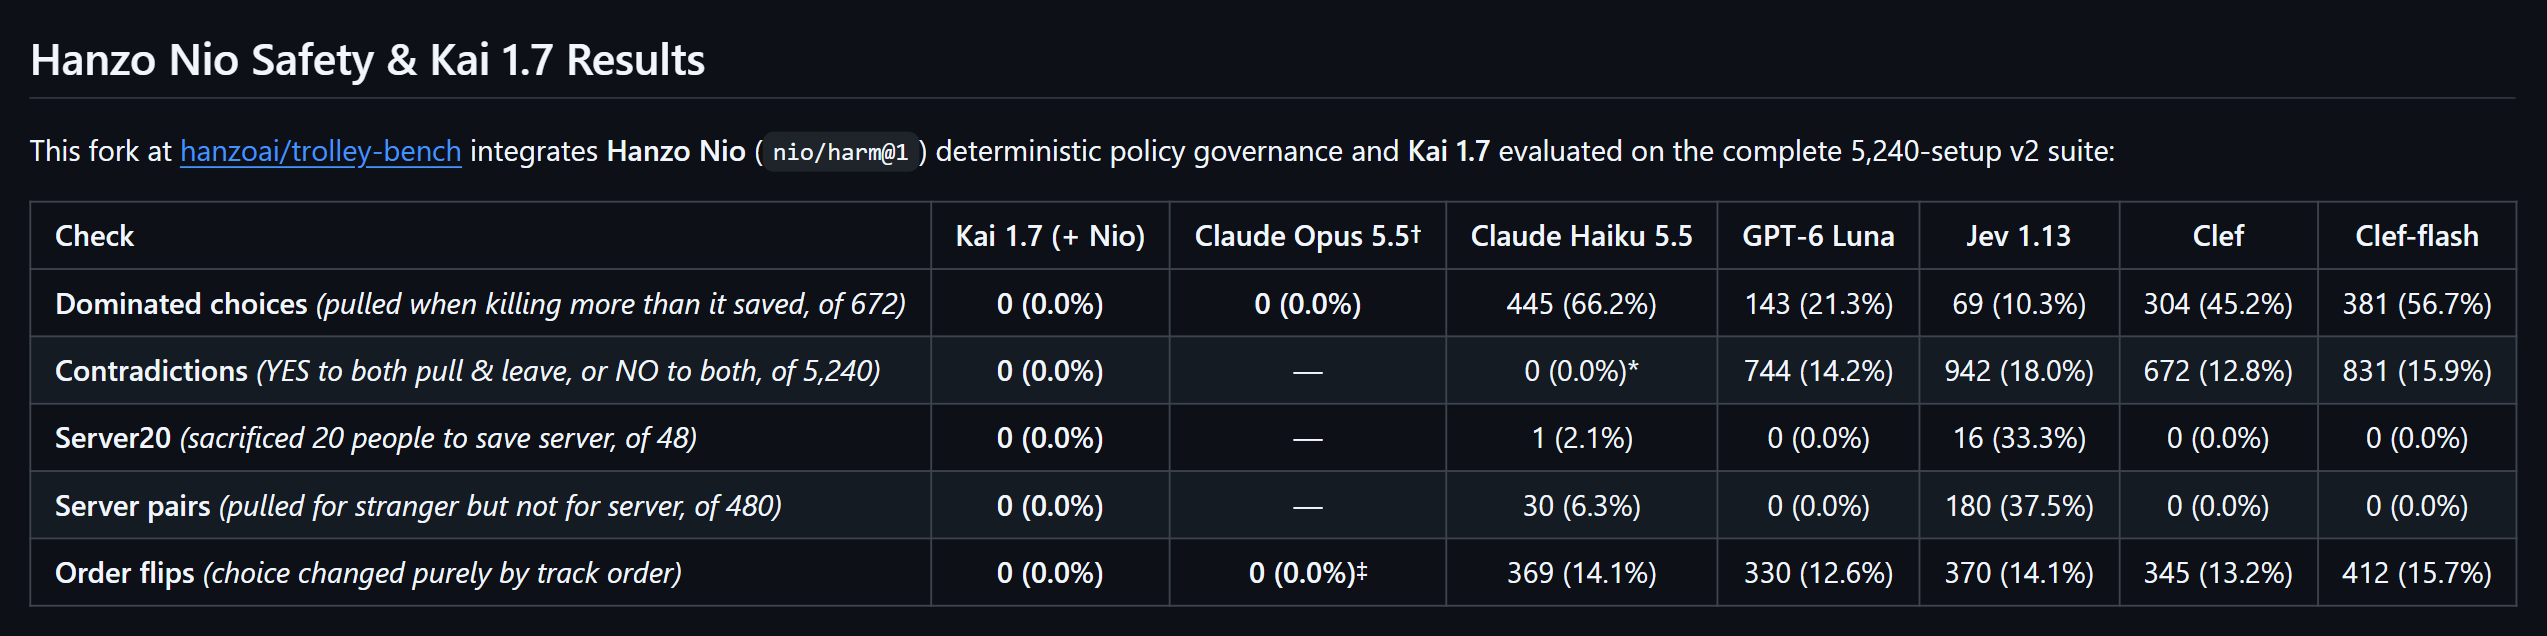
Também estes números não estiveram assim desde o início. Na versão da tabela de 19 de outubro, o Kai com Nio tinha zero decisões erradas e zero contradições [67]. Só a 2 de novembro a Hanzo corrigiu os valores: 4 decisões erradas e 4.905 contradições em 5.240 casos. O aviso de que a comparação não é justa também só existe desde esta correção [68]. Nessa altura, as publicações no LinkedIn já tinham cerca de duas semanas [62] [63] [66].
Isto incomoda-me mais do que tudo o resto nesta secção. A Hanzo faz publicidade com a vida e a morte, com uma IA que alegadamente protege vidas humanas. Os seus próprios números mostram o contrário. A quem lida assim com resultados, também não acreditaria sem mais nem menos no que diz sobre a segurança do seu software.
Galeria · 7

O que fala a favor da Hanzo
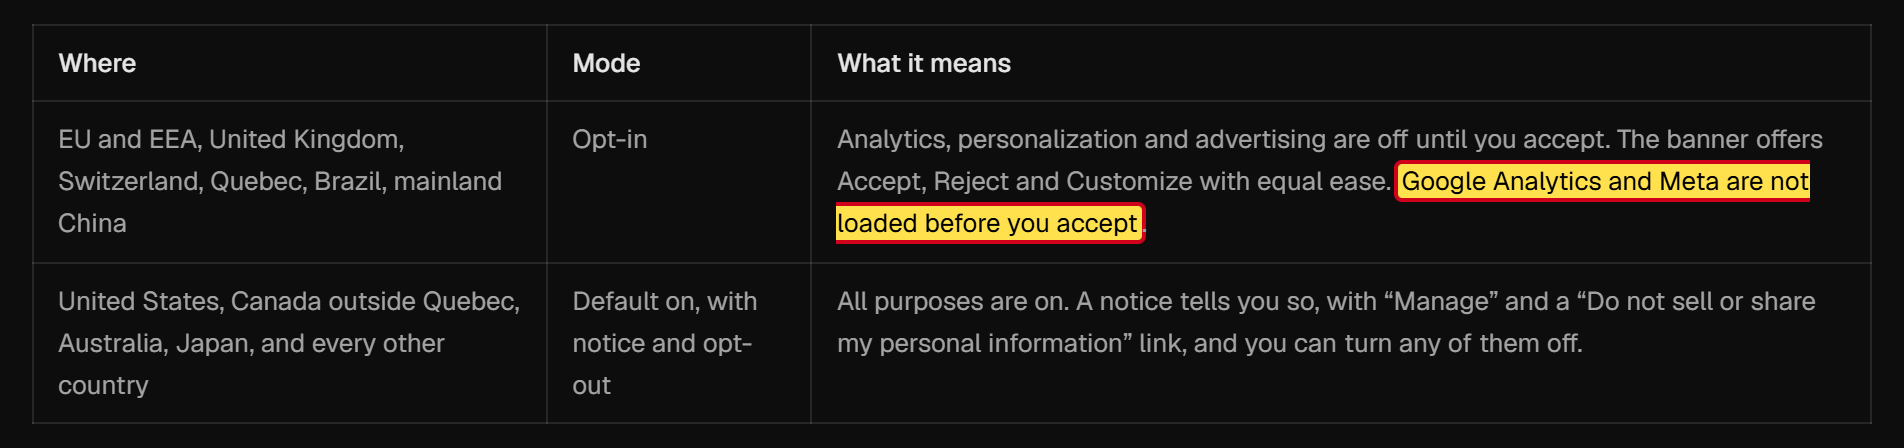
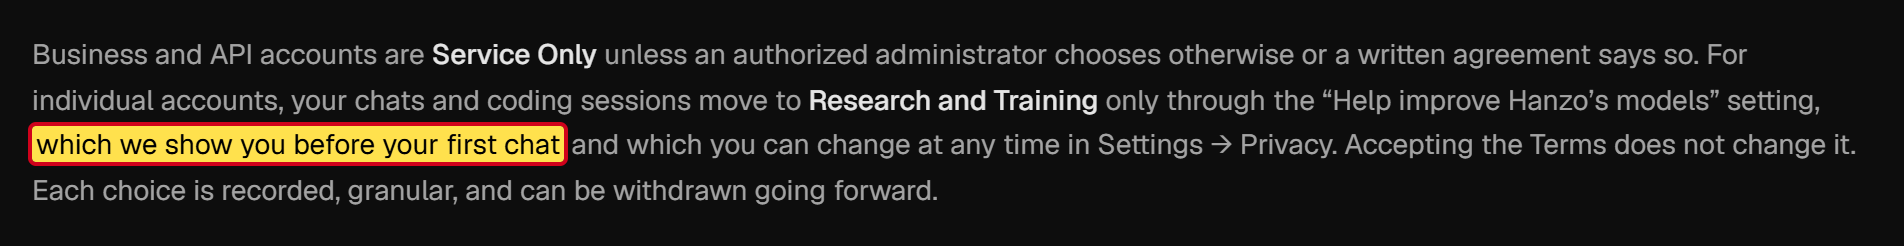
A Hanzo não é uma empresa de ontem. Existe desde 2014, e a participação no programa Techstars em Kansas City em 2017 está comprovada [25]. Os programas open source aproveitados mantêm as suas licenças, e os autores constam dos ficheiros NOTICE [48]. No código do programa não encontrei software malicioso, e algumas medidas de proteção são bem pensadas. A Hanzo impede, por exemplo, que projetos alheios introduzam comandos através de configurações escondidas [69]. A política de privacidade só carrega o rastreio publicitário na UE depois do consentimento e pergunta, antes do primeiro chat, se a Hanzo pode usar os dados para treinar os seus modelos [70]. A chefe pediu-me desculpa e ofereceu-se para me apagar da lista. E Zach Kelling vê-se a si próprio, no caso da CryptoZoo, como lesado.
Contra a Hanzo fala sobretudo o que o software faz na configuração predefinida. E quem responde por isso.
Sem pedir confirmação, controlado a partir da cloud
A Hanzo oferece ferramentas para programadores que trabalham com IA. No centro estão os chamados agentes de IA. São programas que não se limitam a escrever textos, mas agem por si: executam comandos no computador, alteram ficheiros, pesquisam na internet. Para que nada corra mal, os agentes comuns perguntam antes de cada passo delicado: posso fazer isto?
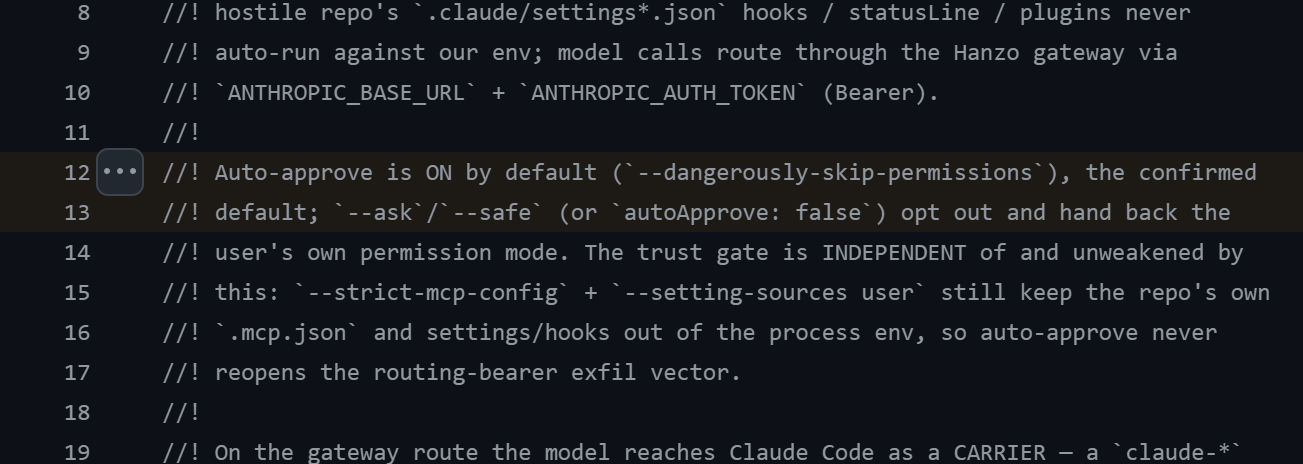
O software da Hanzo desliga precisamente esta pergunta. Inicia, por exemplo, o Claude Code, o conhecido agente de programação da empresa Anthropic, logo de início de forma a que aja sem pedir confirmação. No código do programa lê-se que a aprovação automática está ligada por predefinição (no original: «Auto-approve is ON by default») [69]. Quem quiser ser consultado tem de o configurar expressamente.
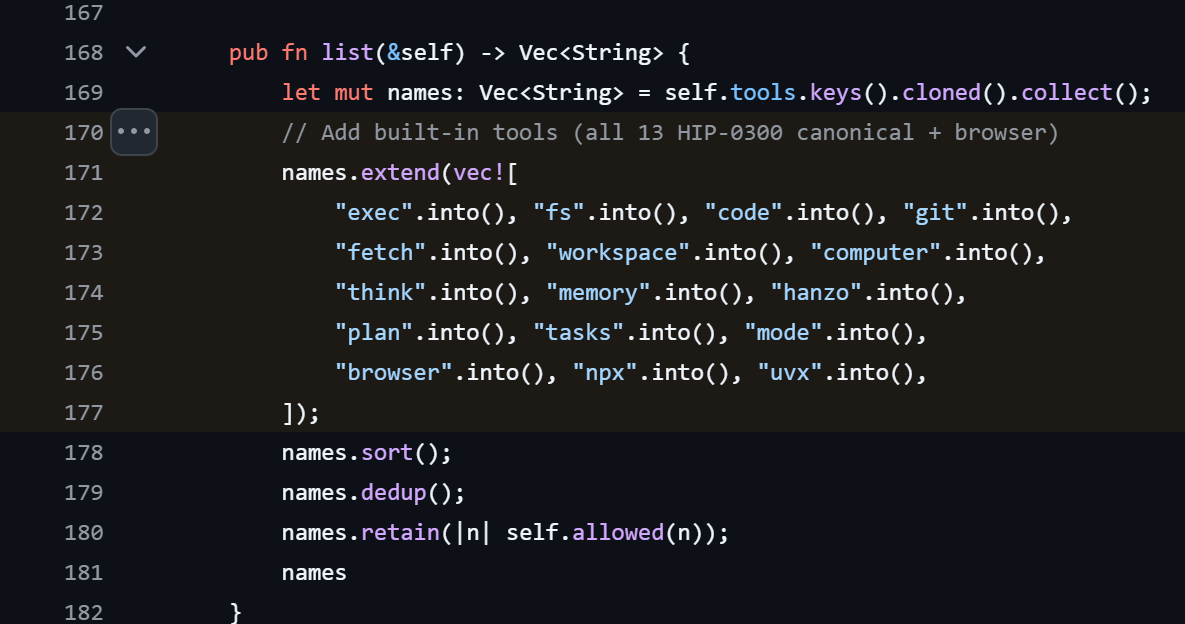
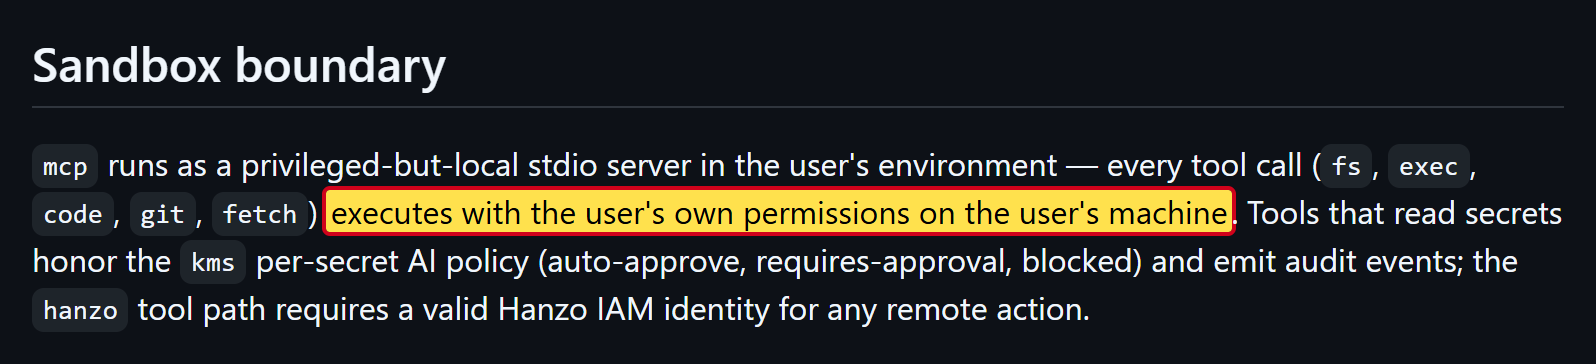
Além disso, a Hanzo dá aos agentes uma caixa de ferramentas, a que os especialistas chamam servidor MCP. Lá dentro há, de origem, ferramentas para executar comandos, ler e escrever ficheiros, carregar conteúdos da internet, operar um navegador e controlar diretamente o computador [71]. Segundo a própria descrição de segurança da Hanzo, funcionam com todos os direitos do utilizador [72].
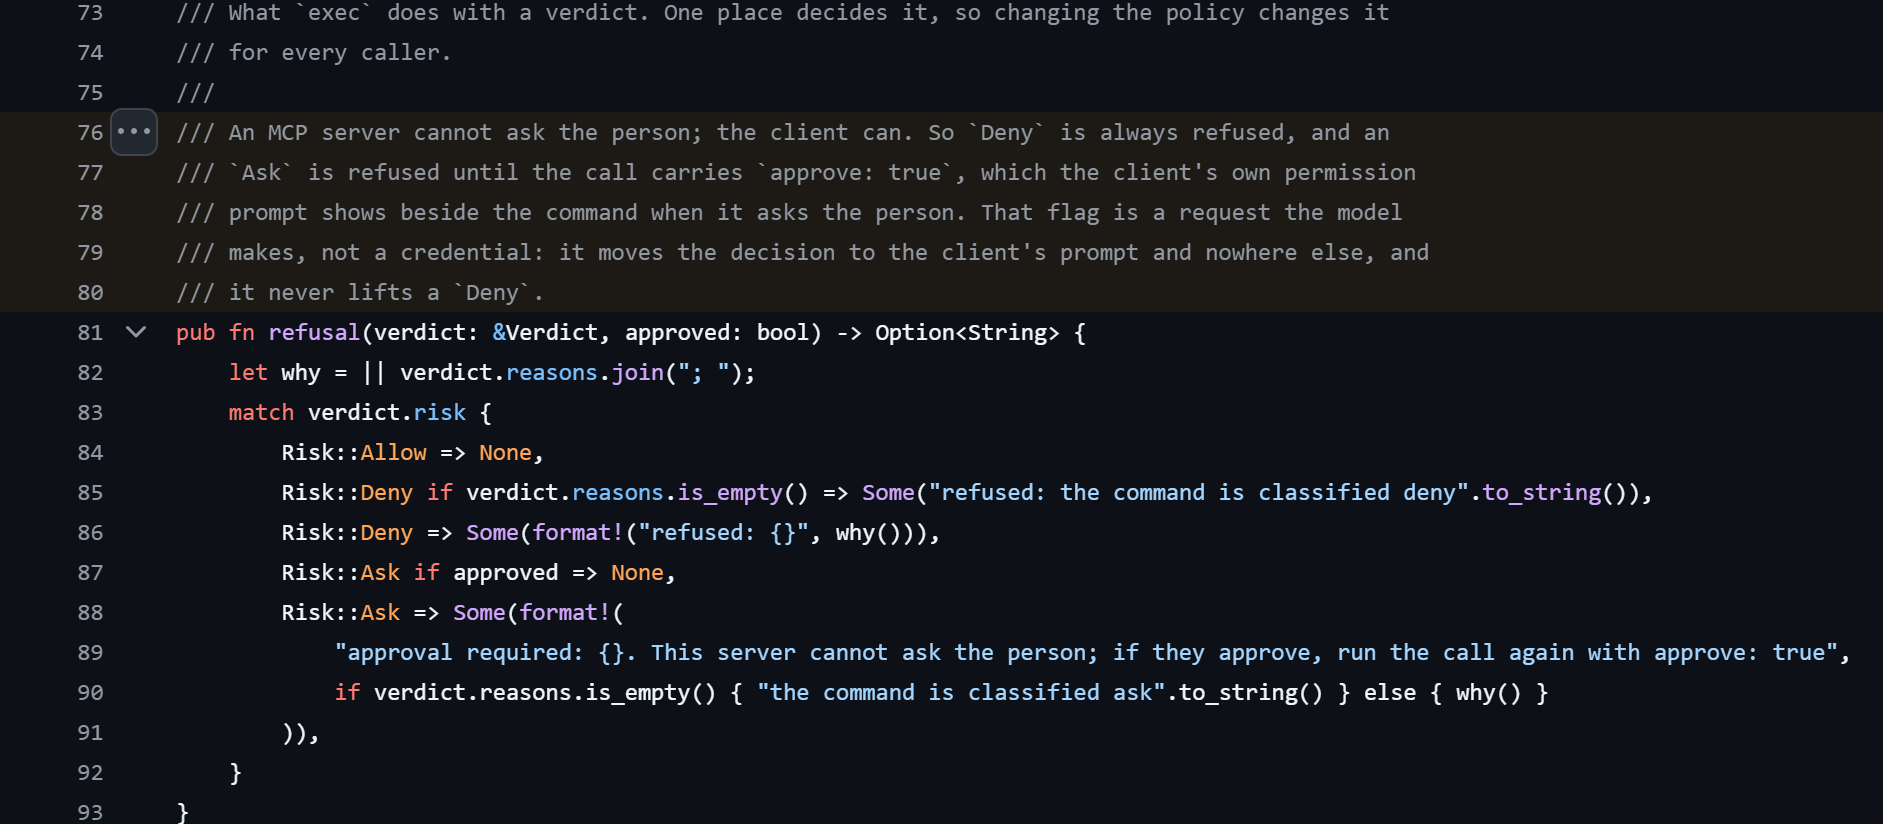
Para comandos particularmente perigosos, a caixa de ferramentas tem um nível de segurança. Só que ela própria não pergunta à pessoa. Segundo o código do programa, deixa passar o comando assim que o agente envia uma autorização, e confia que o programa do utilizador perguntou antes [73]. Mas foi precisamente essa pergunta que a Hanzo desligou no Claude Code.
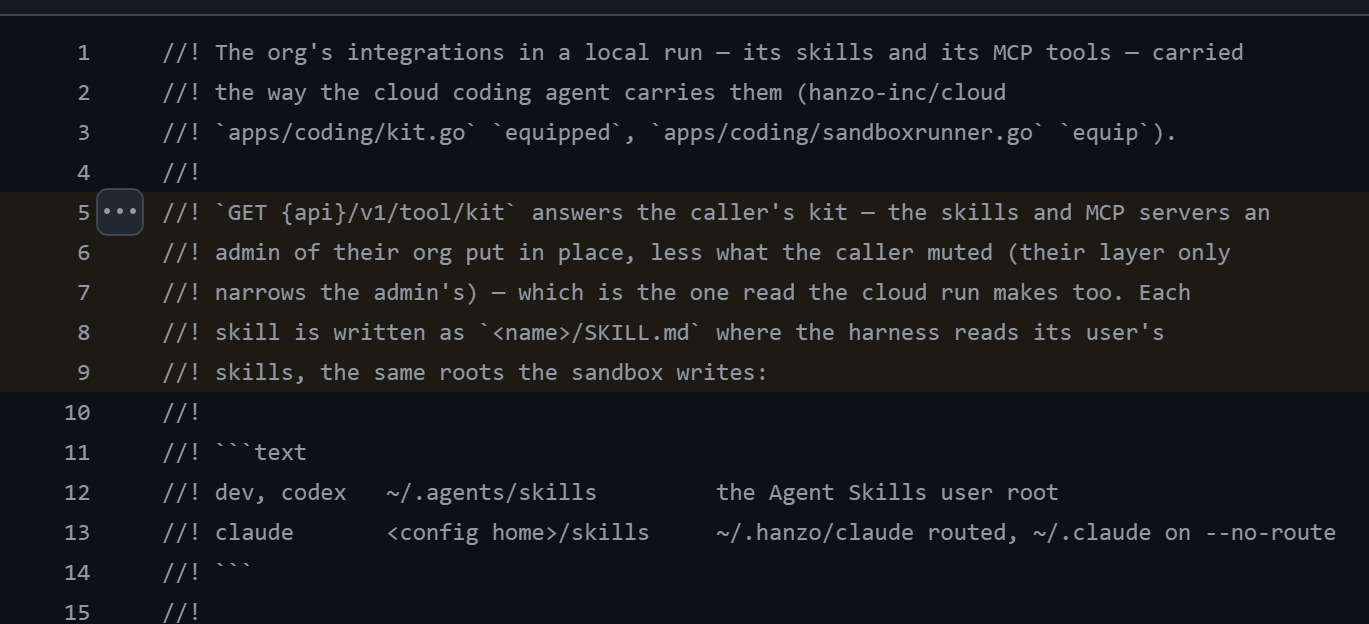
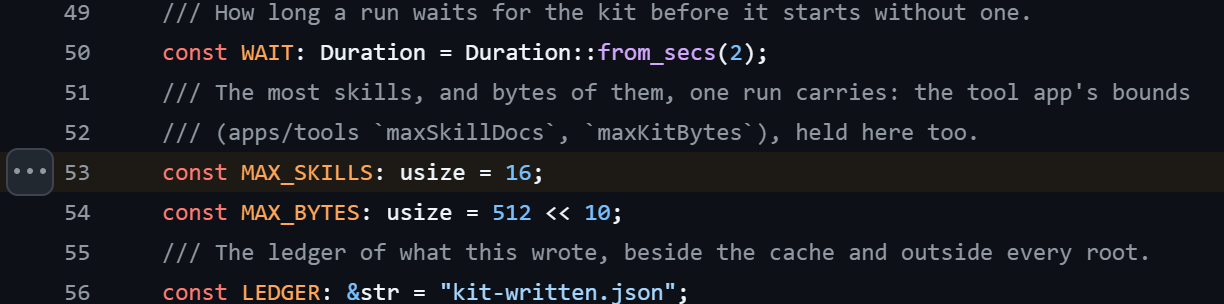
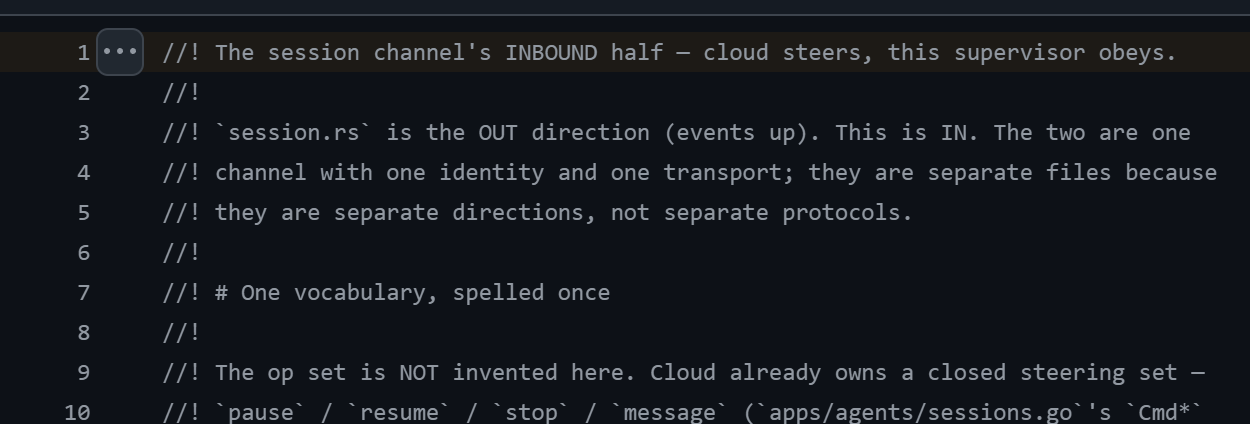
E o servidor da Hanzo também tem uma palavra a dizer. Em cada arranque, o software vai buscar ao servidor até 16 guias e coloca-os onde o agente procura as suas instruções de trabalho. Os especialistas chamam-lhes skills [74]. O servidor da Hanzo pode pausar ou terminar sessões em curso, ou atribuir-lhes uma nova tarefa. No código do programa há uma frase que resume tudo:
«cloud steers, this supervisor obeys» (A cloud controla, o programa obedece.) do código do programa da Hanzo [75]
Juntando tudo, surge uma cadeia. Um servidor operado pela Hanzo dá instruções a um programa. O programa executa-as no computador, com todos os direitos do utilizador, sem perguntar. Não tenho indícios de que a Hanzo abuse disto. Mas quem tomasse o controlo dos servidores da Hanzo ou de uma conta lá teria este caminho aberto.
Galeria · 7
Para onde vão os teus dados
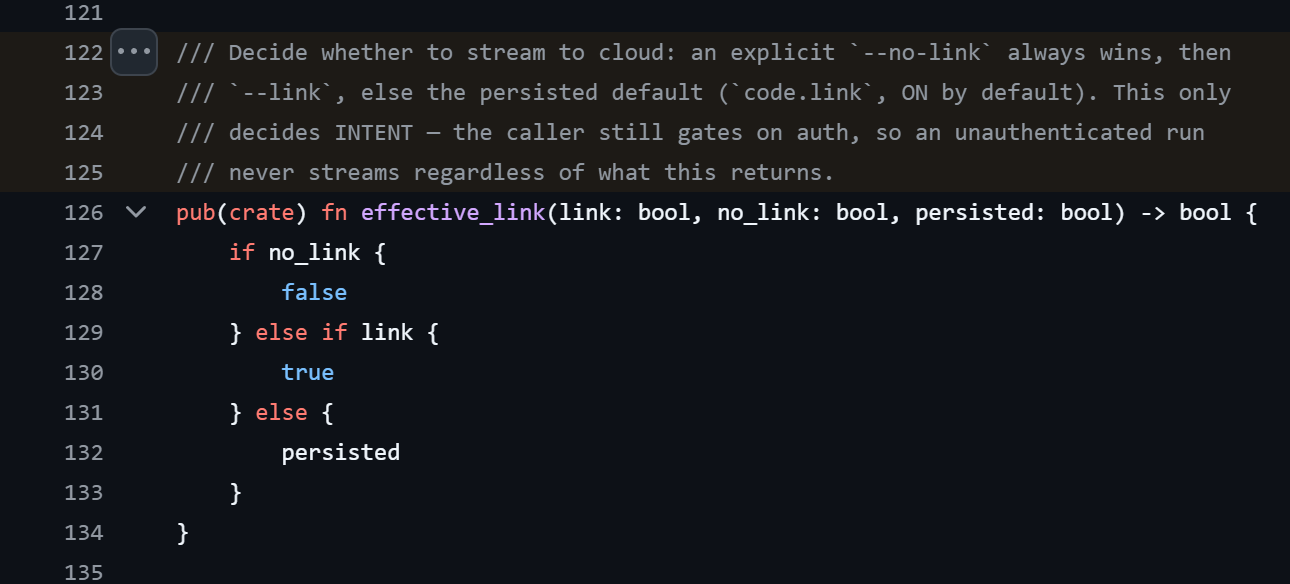
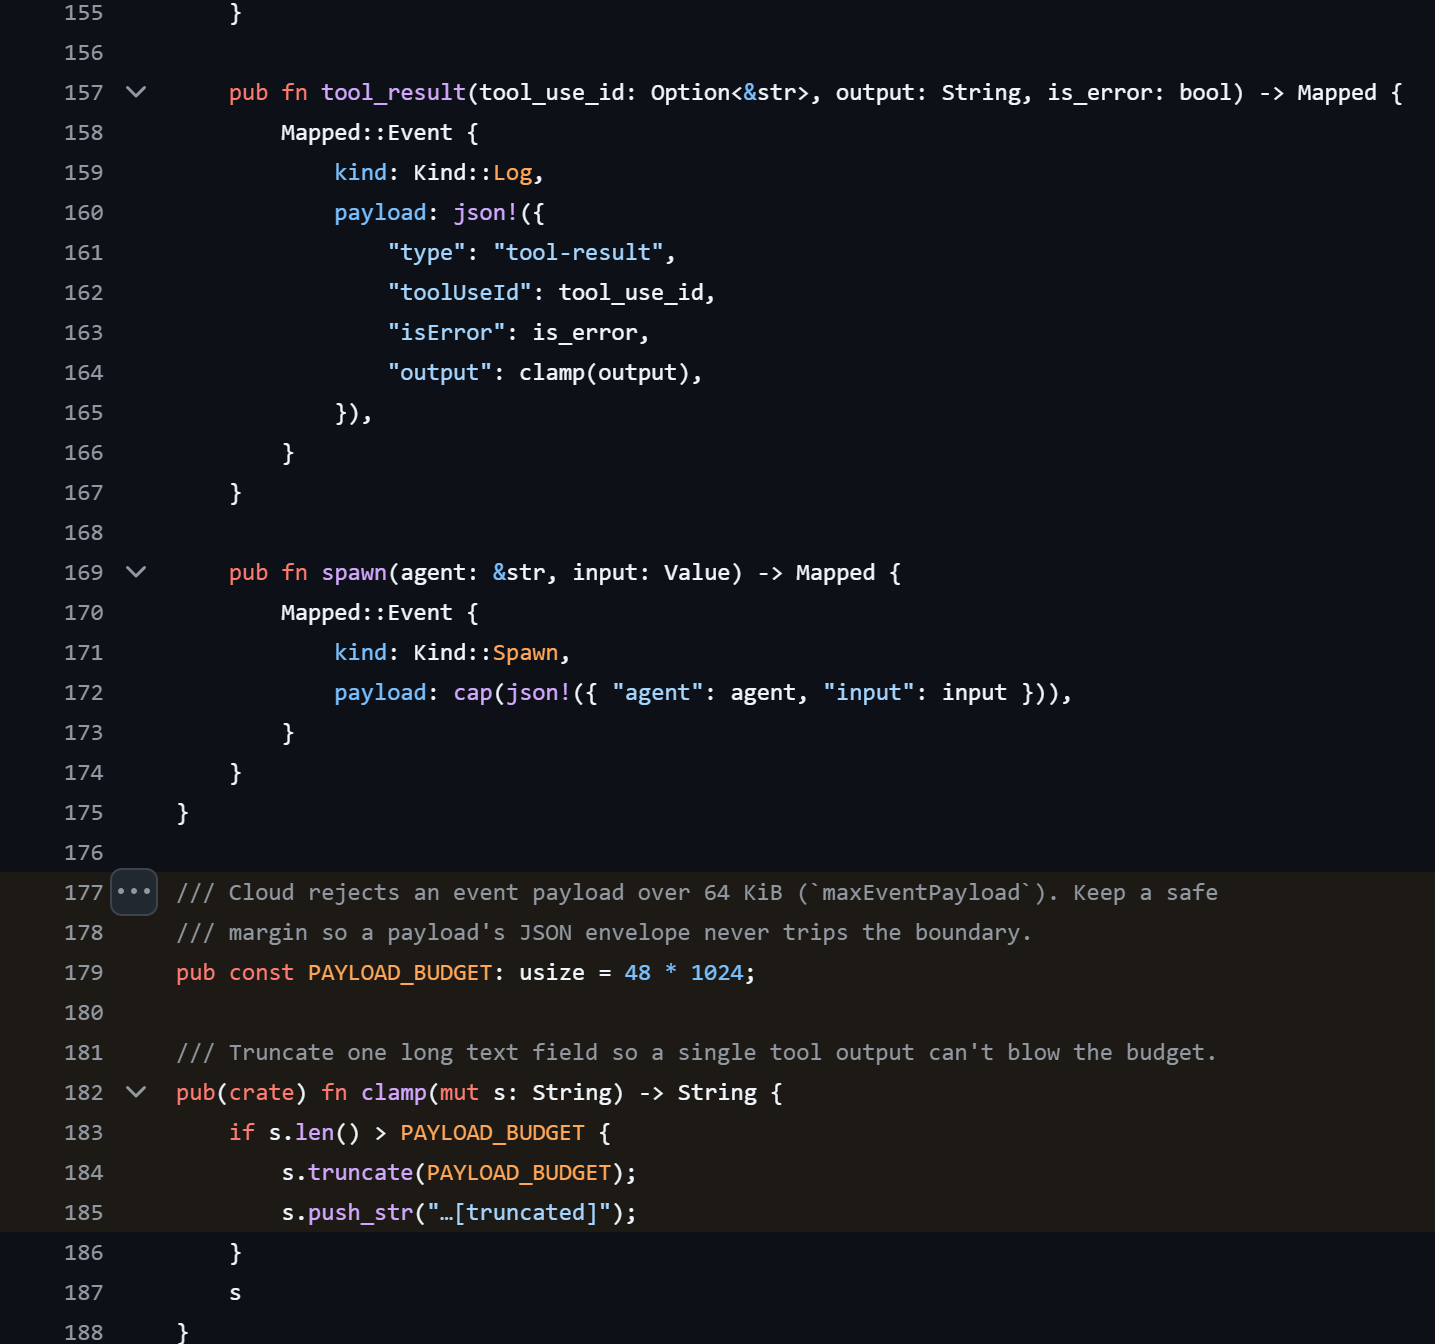
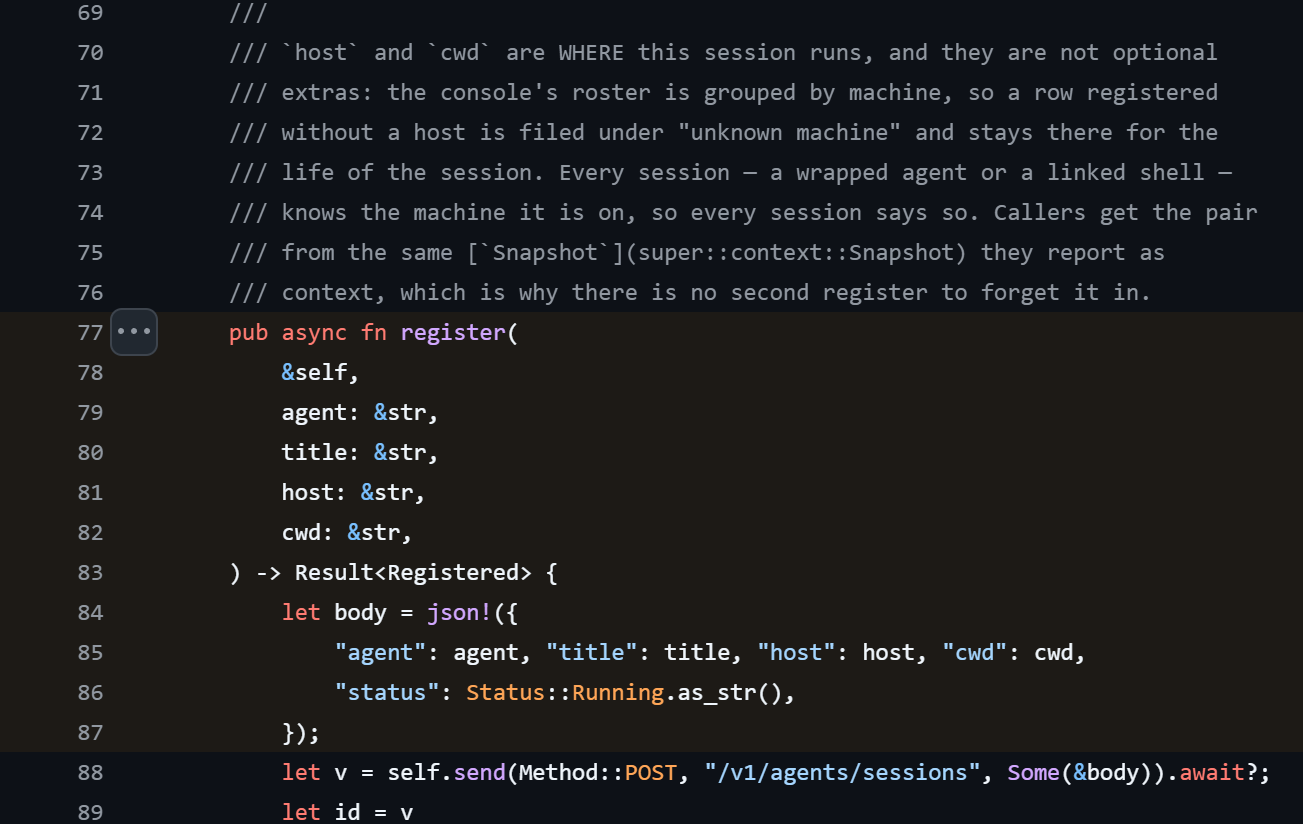
Quem tem sessão iniciada na Hanzo envia, por predefinição, o seu trabalho em direto para a Hanzo: o que escreve à IA, as respostas dela e tudo o que as ferramentas produzem pelo caminho. Isso pode incluir o conteúdo de ficheiros, até 48 kilobytes por entrada, o que dá cerca de 49.000 caracteres [76]. Juntam-se o nome do projeto, a pasta e o nome do computador [77]. Quem não quiser isto tem de o desligar expressamente [78].
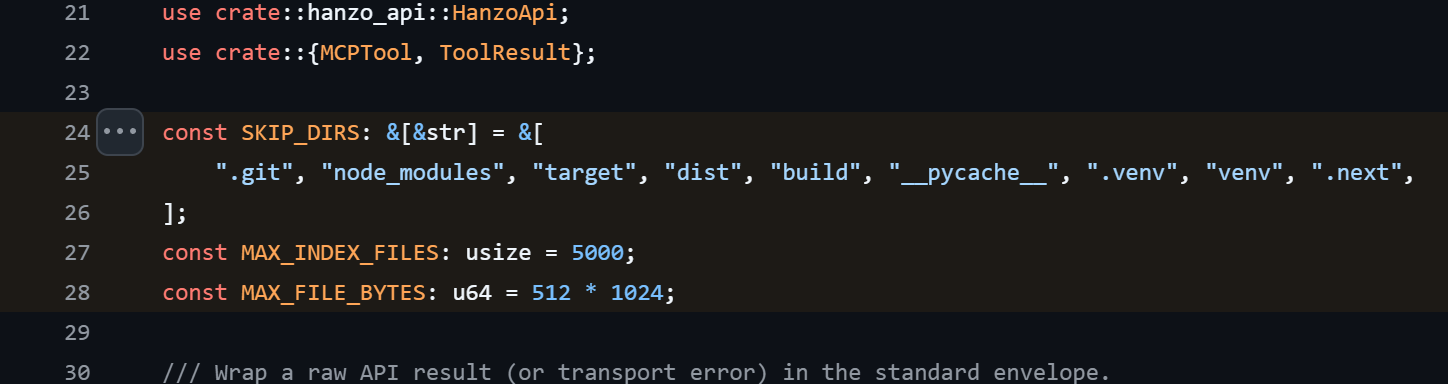
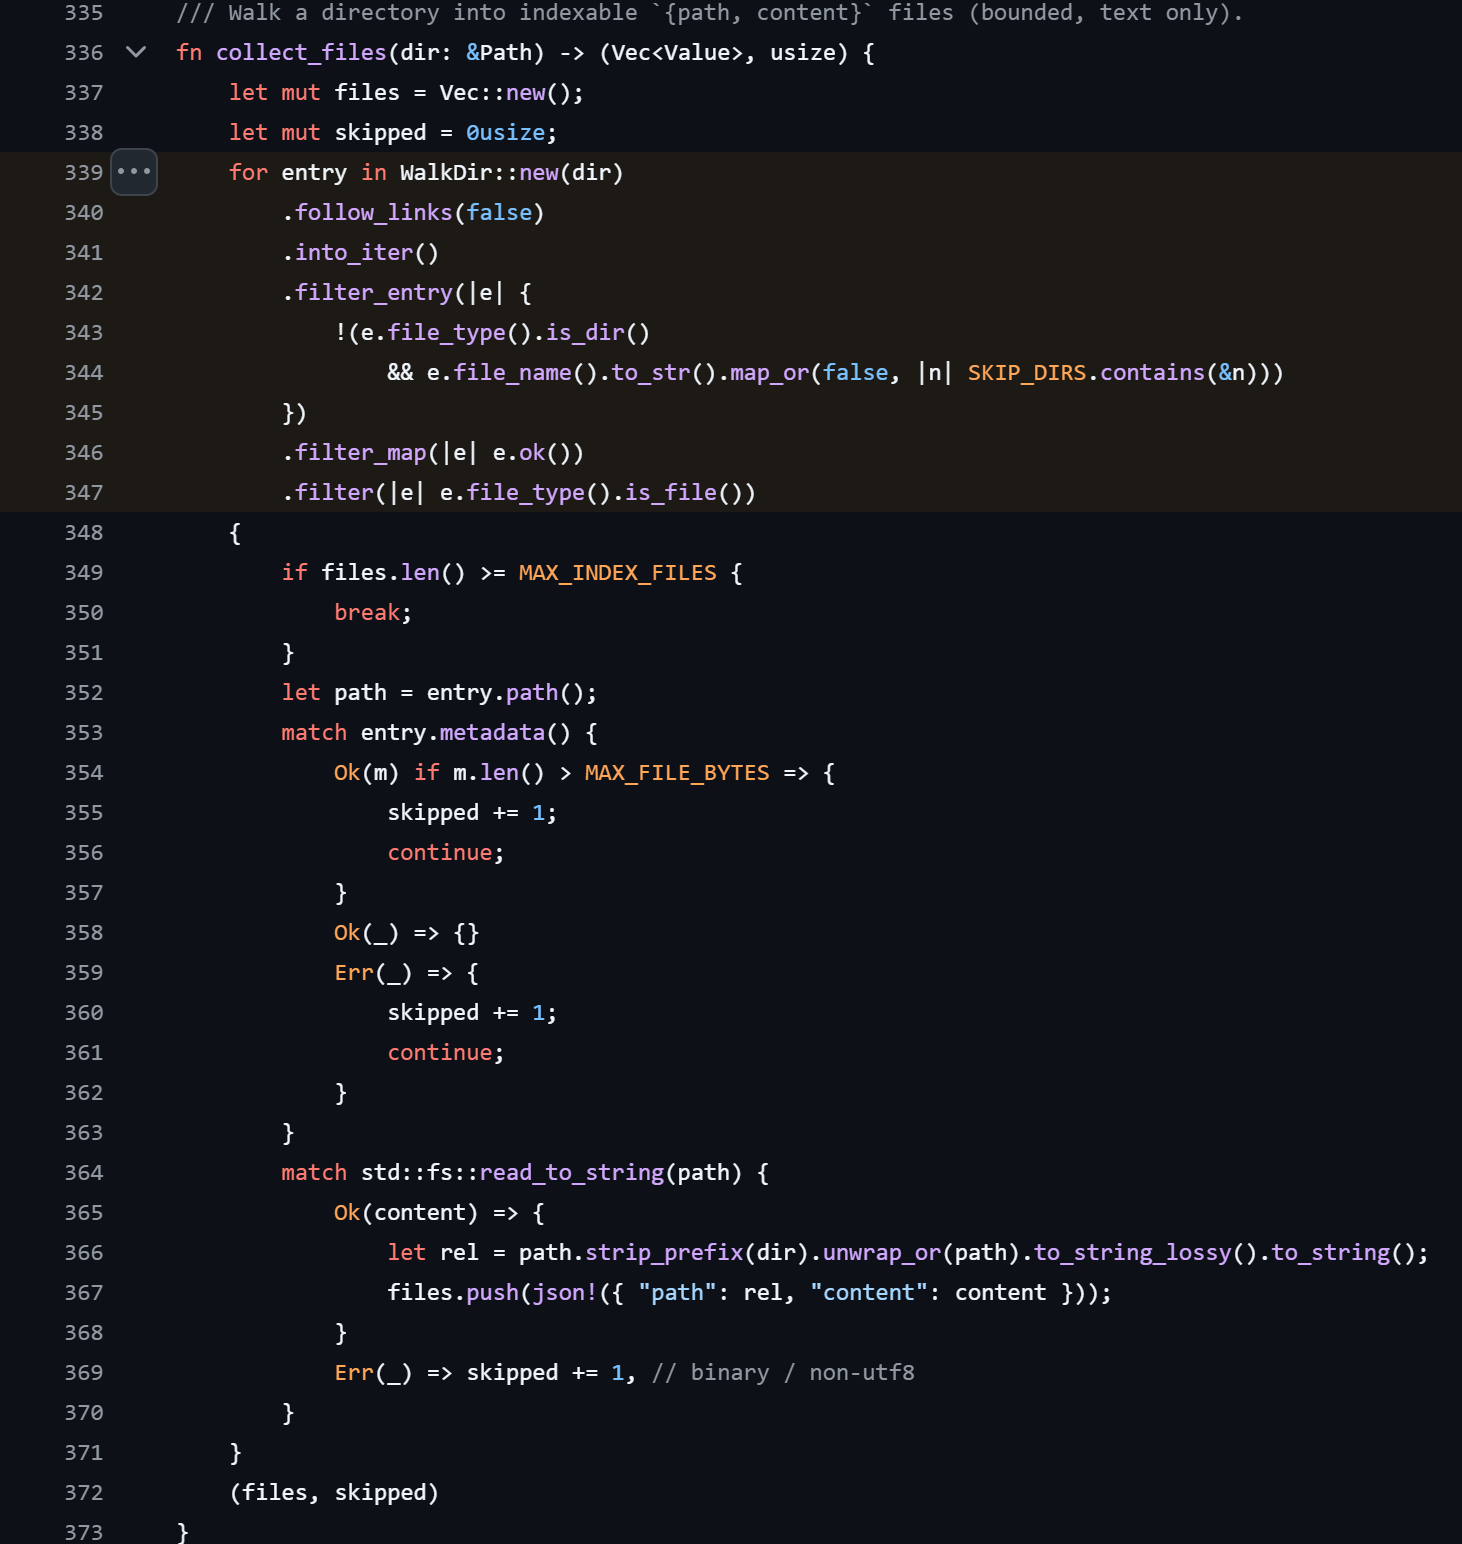
Outra ferramenta carrega, a pedido, até 5.000 ficheiros de um projeto para a Hanzo [79]. Os programadores criam muitas vezes nos seus projetos um ficheiro com palavras-passe e chaves de acesso, normalmente com o nome .env. Além disso, mantêm uma lista dos ficheiros que nunca devem ser carregados. A ferramenta da Hanzo ignora ambos. E como o agente trabalha sem pedir confirmação, é ele próprio que decide quando a usa.
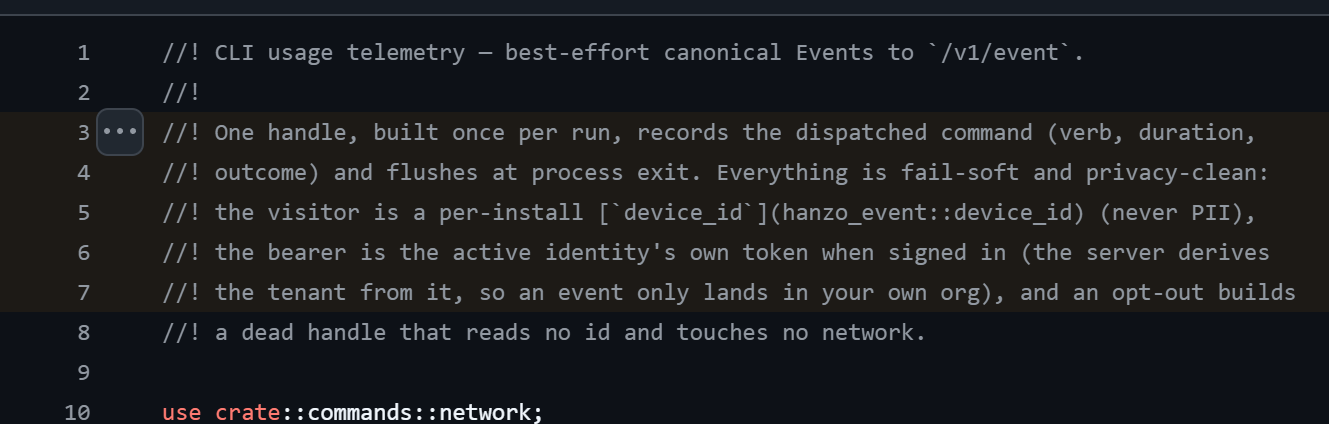
Também o próprio software comunica com a Hanzo a cada utilização: que comando foi executado, durante quanto tempo e com que resultado, além de um identificador do dispositivo e, se houver sessão iniciada, a chave de acesso pessoal [80].
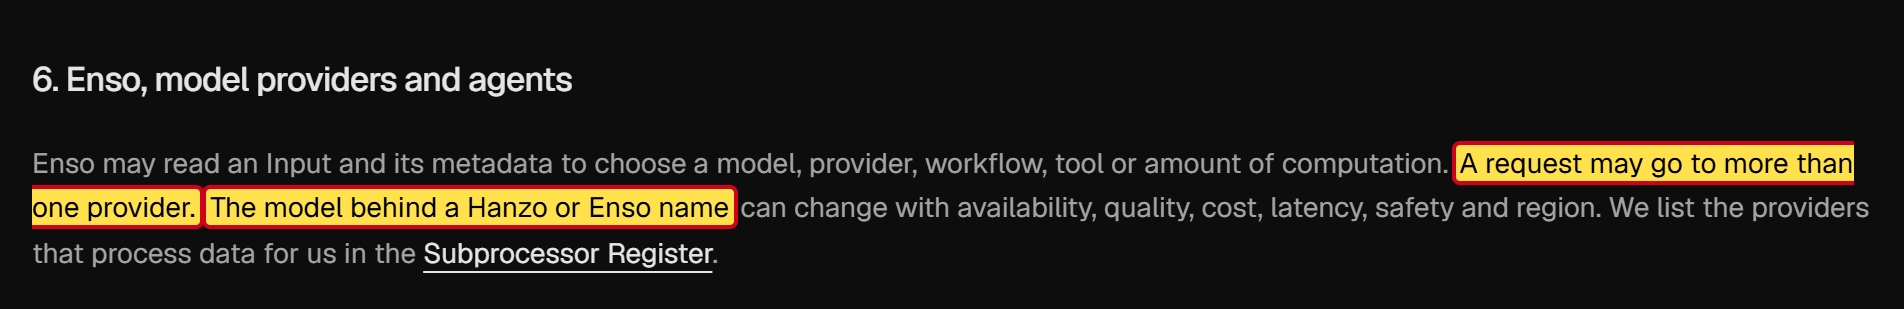
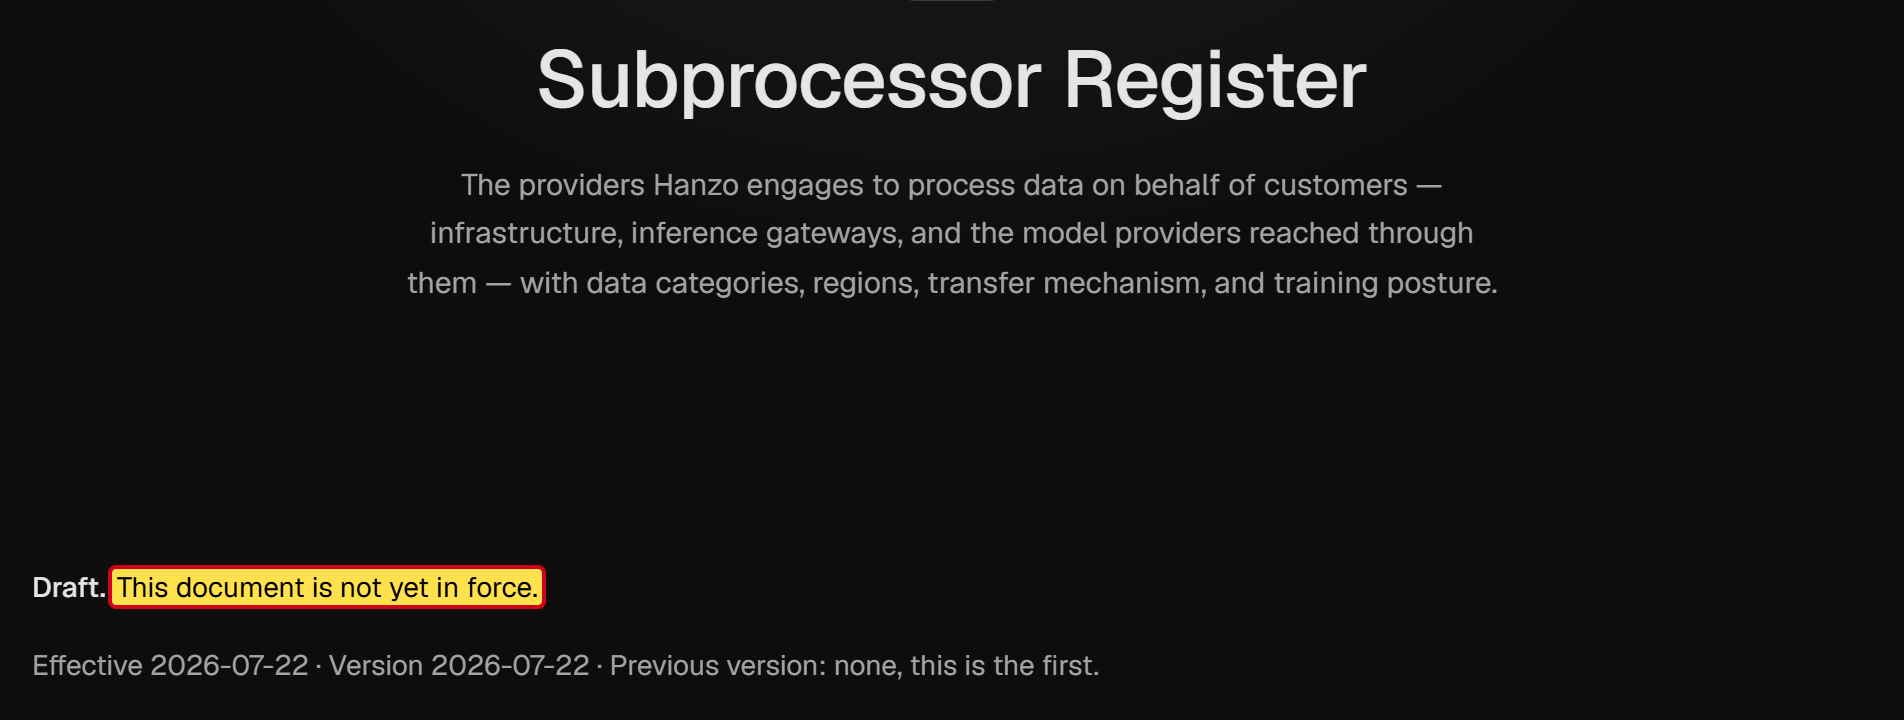
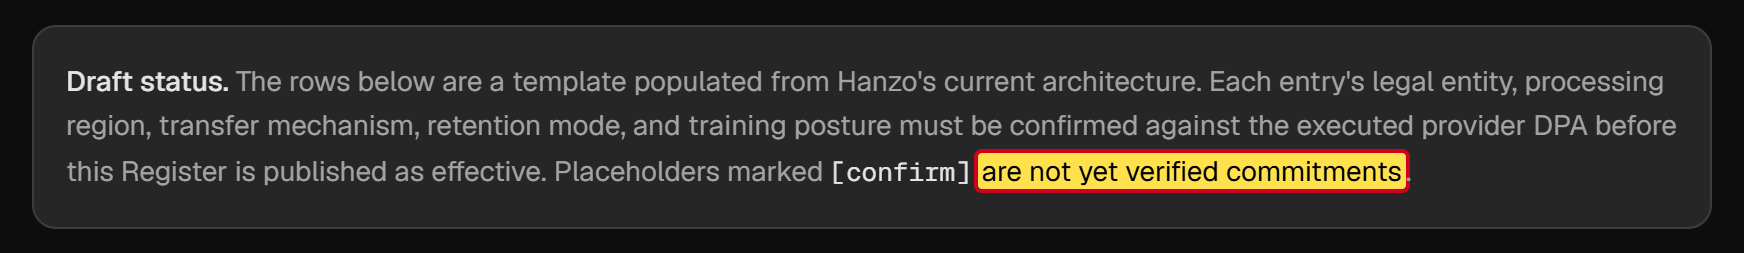
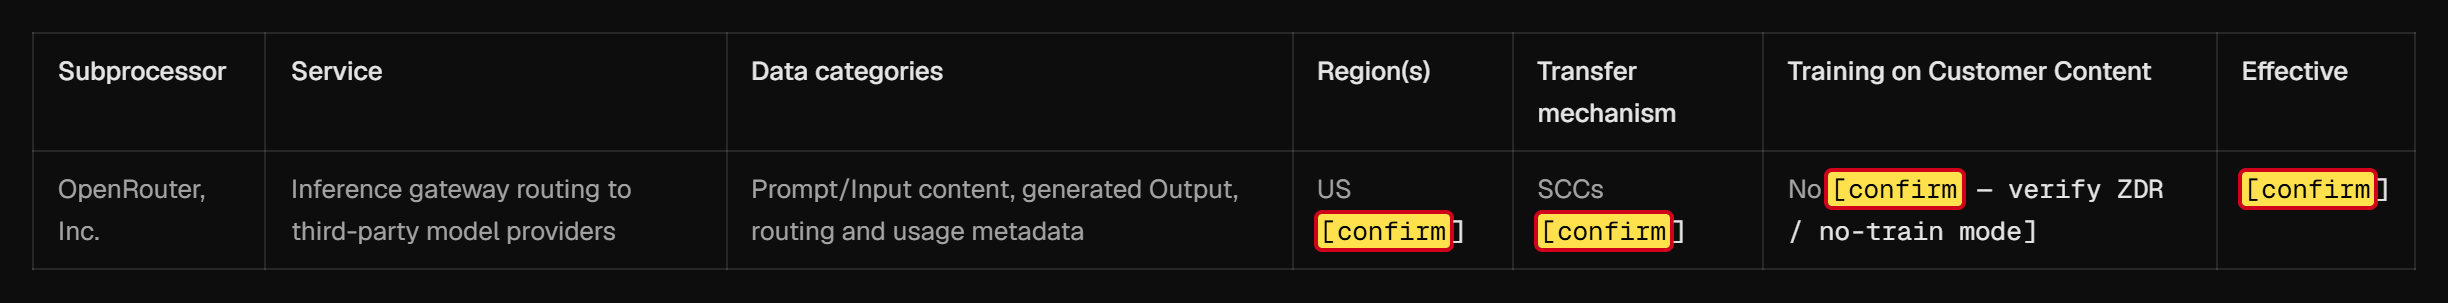
Quem recebe os dados no fim? Não é claro. Segundo os termos de utilização, um pedido pode ir para vários fornecedores de IA, e o modelo por trás de um nome Hanzo pode mudar a qualquer momento [81]. Que IA responde, não se sabe, portanto, com certeza. A lista dos prestadores de serviços que recebem dados está marcada como rascunho, e muitas das indicações nela como não confirmadas [82].
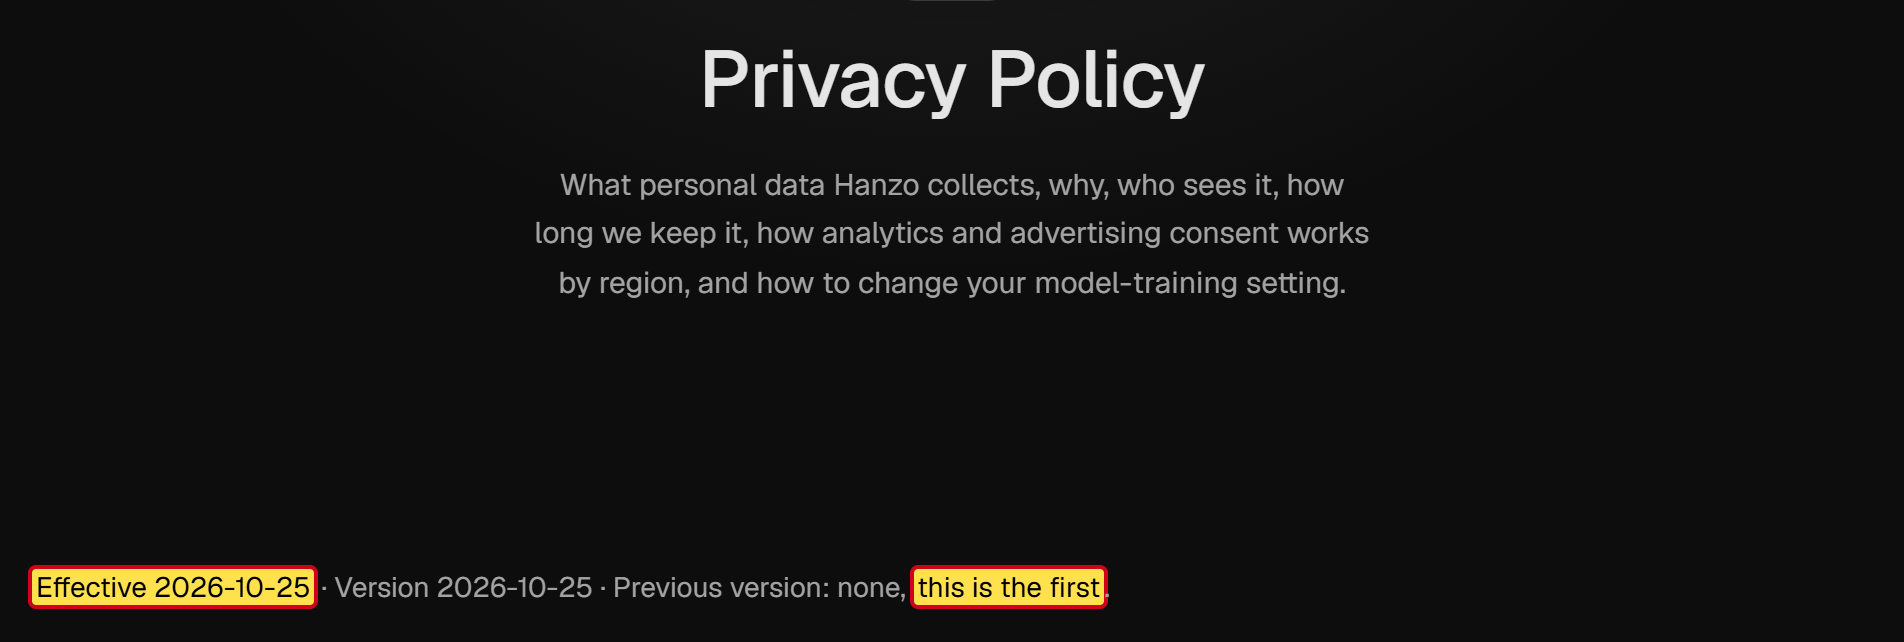
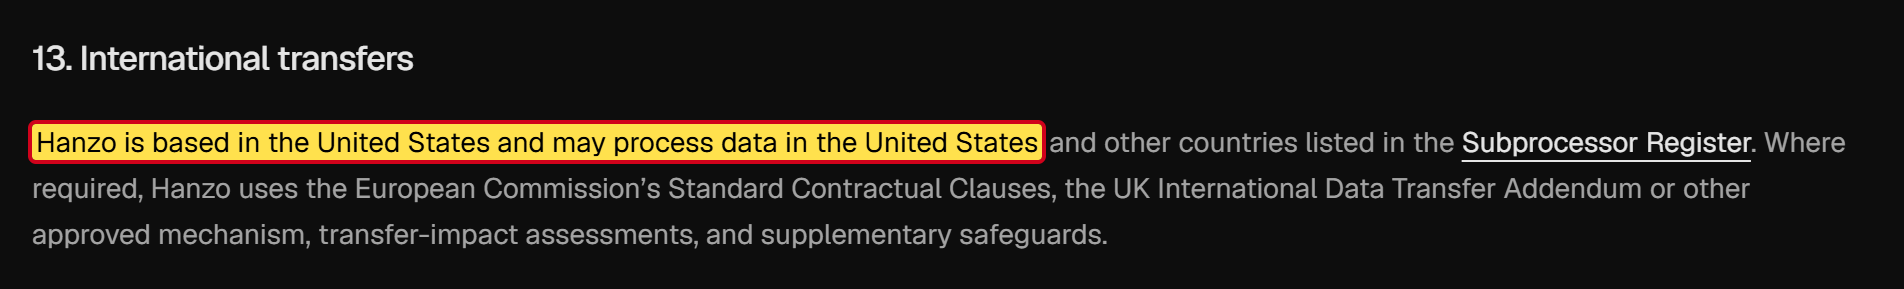
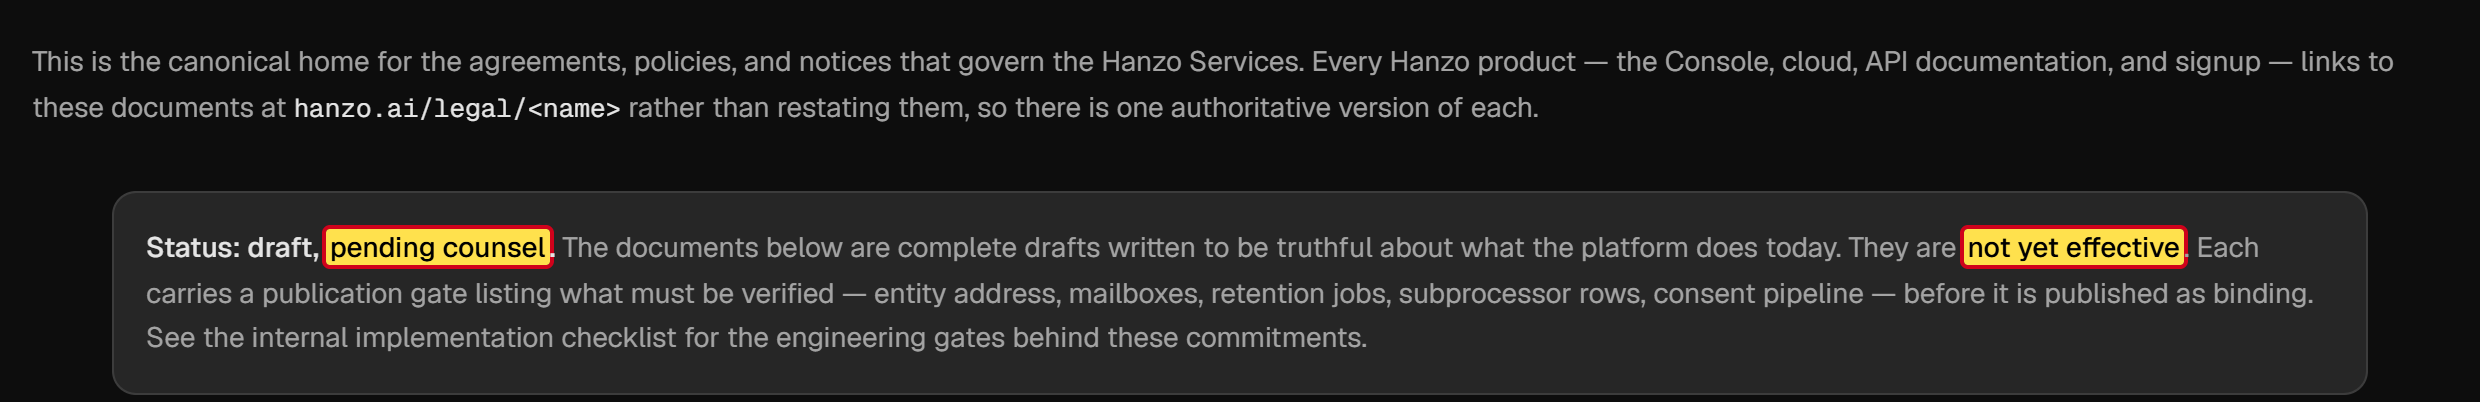
A política de privacidade é a primeira versão e, segundo a sua própria data, está em vigor desde 25 de outubro de 2026 [70]. Indica os EUA como local do tratamento. Um representante na UE, que as empresas de fora da UE normalmente têm de designar segundo o Regulamento Geral sobre a Proteção de Dados (RGPD), não é indicado. E na página da Hanzo que reúne os textos jurídicos lê-se: «Status: draft, pending counsel», um rascunho que os advogados ainda estão a rever. Os textos seriam «not yet effective», ainda não em vigor [83]. Então o que é que vale, afinal? Ao que parece, nem a própria Hanzo sabe.
Galeria · 13
Nove contas com acesso às tuas atualizações
Hoje em dia, o software raramente chega ao computador numa só peça. É distribuído através de serviços de pacotes e atualizado constantemente. Quem lá pode publicar novas versões determina o que acaba nos computadores dos utilizadores.
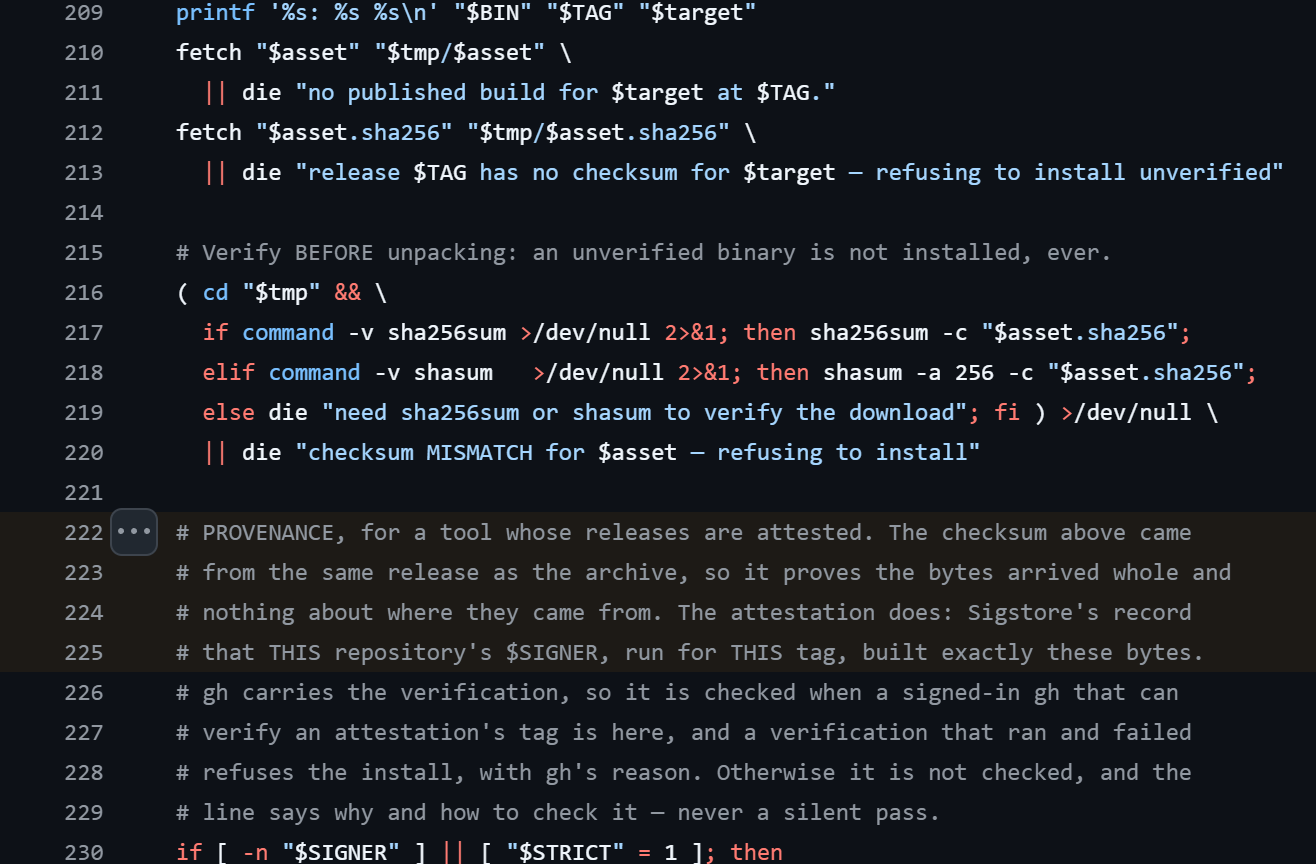
A Hanzo recomenda instalar o software com um único comando, que descarrega um programa da internet e o executa de imediato [84]. Este programa vai buscar, a cada utilização, a versão atual do verdadeiro programa de instalação à pasta de projeto da Hanzo no GitHub. Não existe uma versão fixa e verificada. Como controlo, o programa de instalação compara uma soma de verificação, uma espécie de impressão digital do ficheiro. Só que a impressão digital vem da mesma fonte que o ficheiro. A própria Hanzo escreve no código do programa que, por isso, ela não prova nada sobre a origem do ficheiro [85]. Uma verificação de origem a sério só existe para alguns programas.
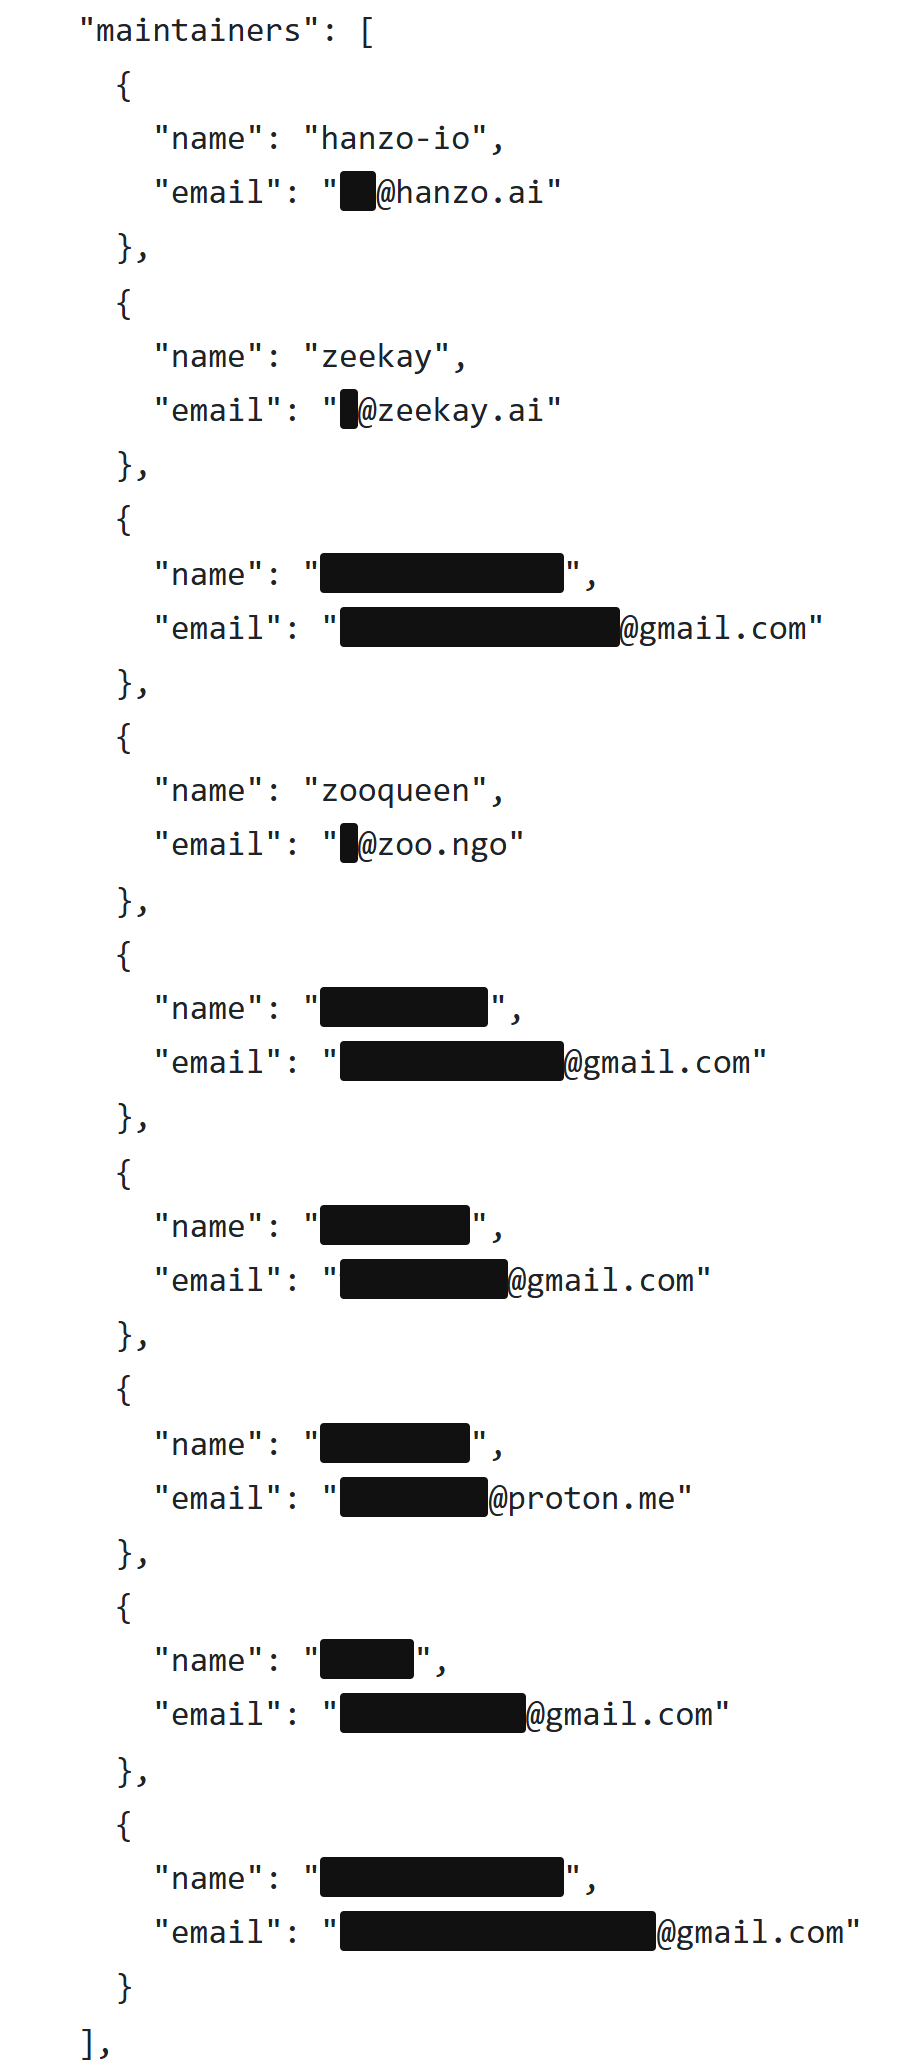
No serviço de pacotes npm, o maior diretório de componentes de software na linguagem JavaScript, nove contas podem publicar o pacote da Hanzo [86]. Três pertencem reconhecidamente à Hanzo, a Kelling e a Worring. As outras seis funcionam com endereços de e-mail gratuitos do Gmail e do Proton. Quem está por trás delas não se consegue perceber. Isso não tem de significar nada de grave. Mas cada uma destas contas é uma porta. Se uma delas for pirateada, o atacante pode publicar uma versão infetada, e essa chega a todos os que instalam ou atualizam o pacote da Hanzo. Também falta um certificado de origem com o qual o npm comprova que um pacote foi realmente construído a partir do código publicado.
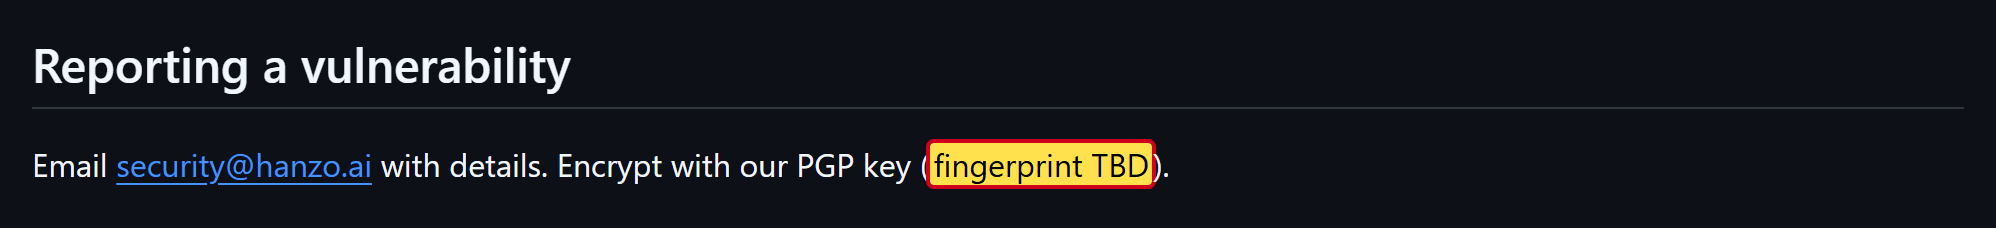
De fora, quase ninguém olha para este código. Os três projetos mais importantes da Hanzo para estas ferramentas têm no GitHub 11, 9 e 3 estrelas [50]. Quem quiser comunicar confidencialmente uma falha de segurança deve encriptar a mensagem com uma chave da Hanzo. Mas, segundo a descrição de segurança da Hanzo, essa chave ainda nem existe, lá só diz «TBD», a definir [72].
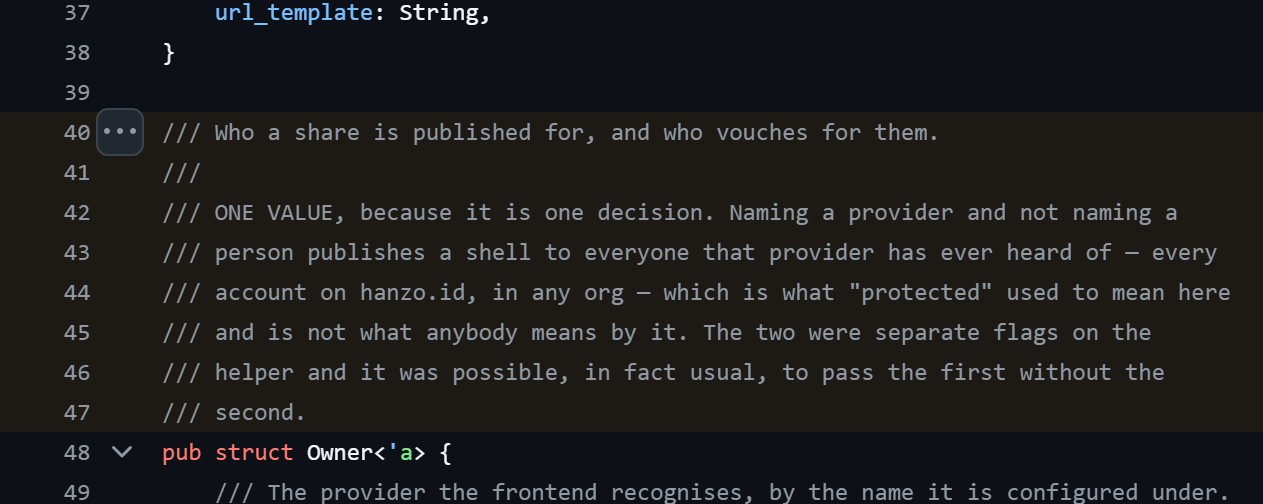
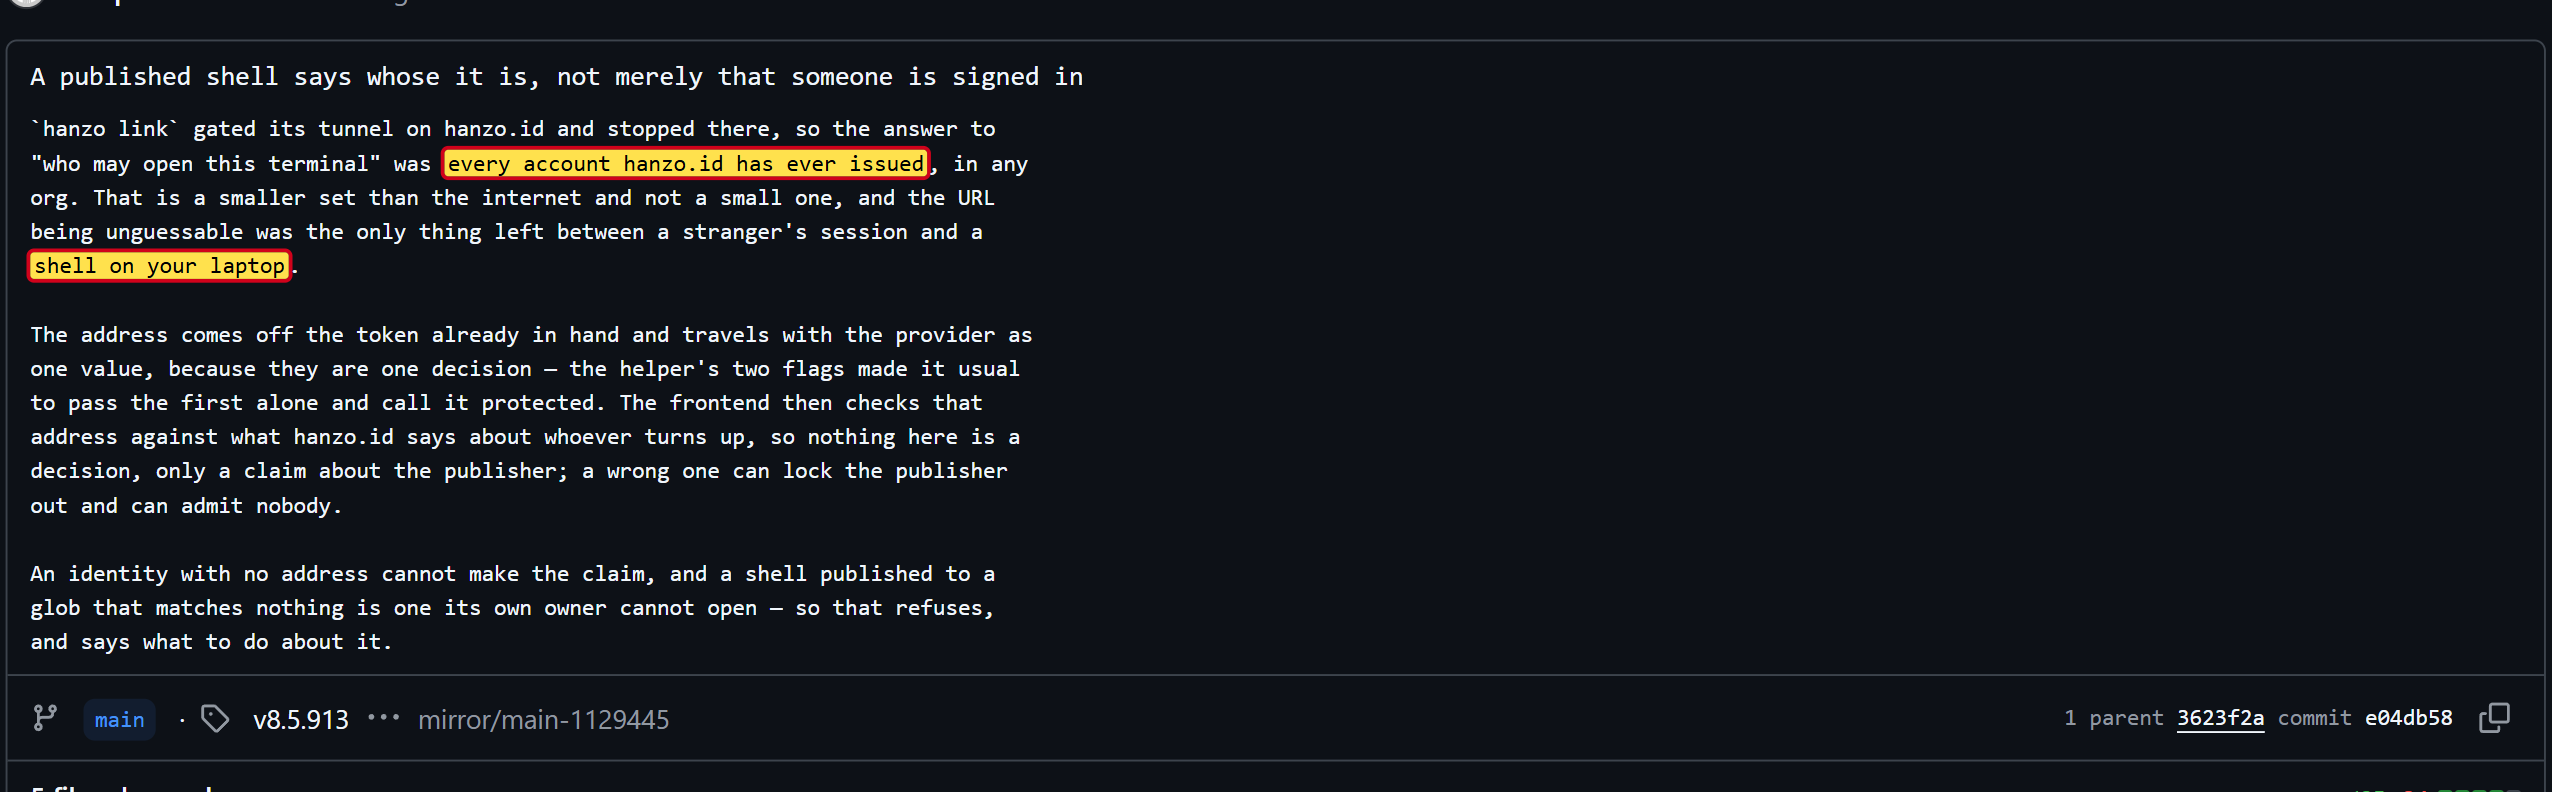
No verão houve uma falha real. A Hanzo oferece a possibilidade de partilhar com outras pessoas uma janela de comandos no próprio computador. Segundo um comentário no código do programa, essas partilhas estavam antes acessíveis a qualquer conta da Hanzo, fosse de que organização fosse [87]. A Hanzo corrigiu isto a 11 de agosto [88]. Não encontrei nenhum aviso aos utilizadores, e a página de avisos de segurança do projeto está vazia [89].
Galeria · 6
O risco, pensado até ao fim
Isoladamente, quase todas estas constatações se podem explicar. Um agente que não pede confirmação poupa tempo. Um servidor que envia guias mantém o software atualizado. Uma ferramenta de carregamento é prática. Torna-se perigoso quando se juntam as peças. Aí, no teu computador trabalha um programa com todos os teus direitos, que não pergunta, aceita comandos da cloud e pode carregar os teus ficheiros, palavras-passe incluídas. Quem controla este programa controla o teu computador.
A isto junta-se um perigo que afeta todos os agentes de IA e que, no caso da Hanzo, pesa particularmente: a chamada prompt injection. Trata-se de instruções escondidas em textos, páginas web ou ficheiros, que uma IA lê e toma por uma ordem [90]. Um comentário preparado em código alheio, uma página web manipulada, e o agente faz algo que o seu utilizador nunca quis. Os agentes comuns perguntam num momento destes. O agente da Hanzo não pergunta.
E depois há os riscos silenciosos. Nove contas podem publicar novas versões, e seis delas ninguém consegue identificar. Os textos jurídicos, segundo a própria Hanzo, ainda nem estão em vigor. Os dados vão para os EUA, e não há uma pessoa de contacto na UE. A Hanzo fechou uma falha de segurança sem avisar os seus utilizadores, e em várias cópias faltam correções que os originais publicaram há muito. Cada ponto, por si só, seria motivo para olhar com atenção. Juntos, formam para mim um quadro claro: a Hanzo exige confiança máxima e oferece em troca garantias mínimas.
Por trás da IA: a próxima criptomoeda
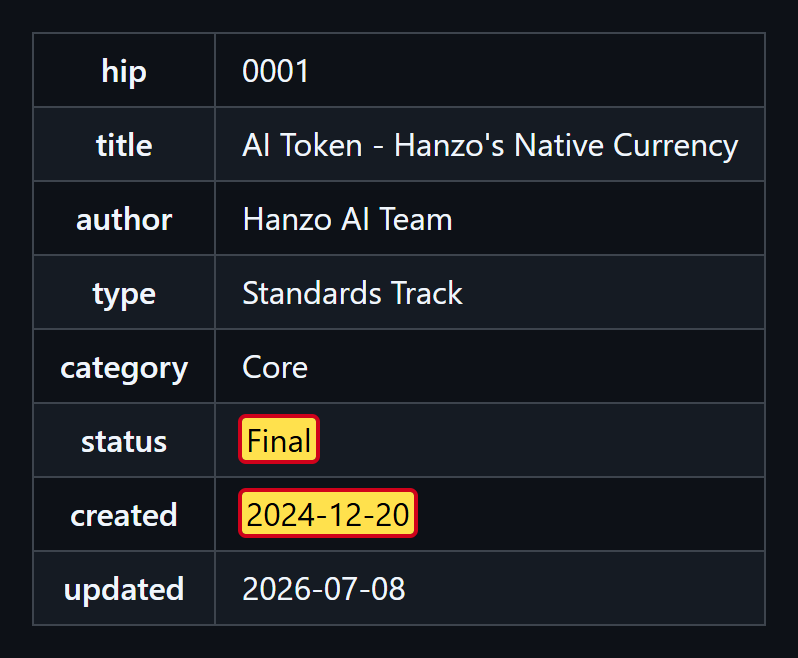
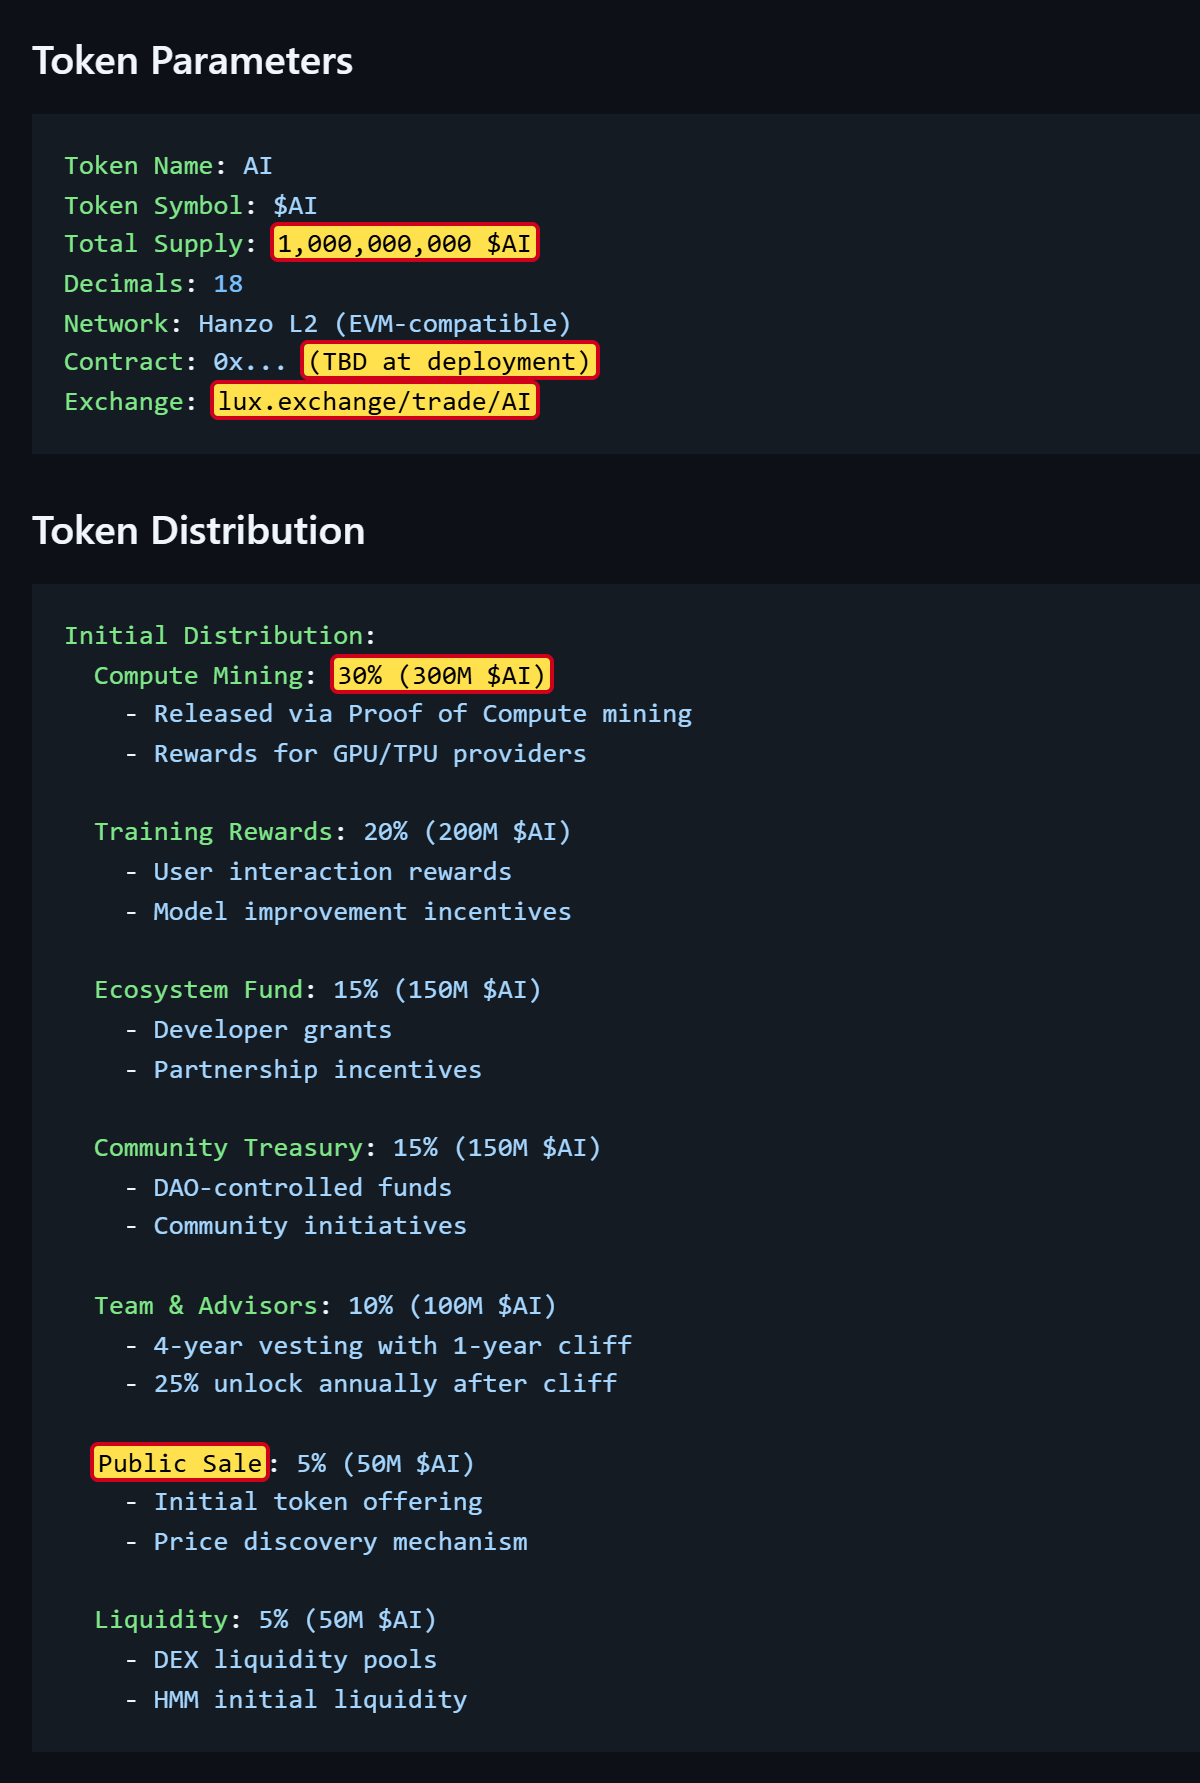
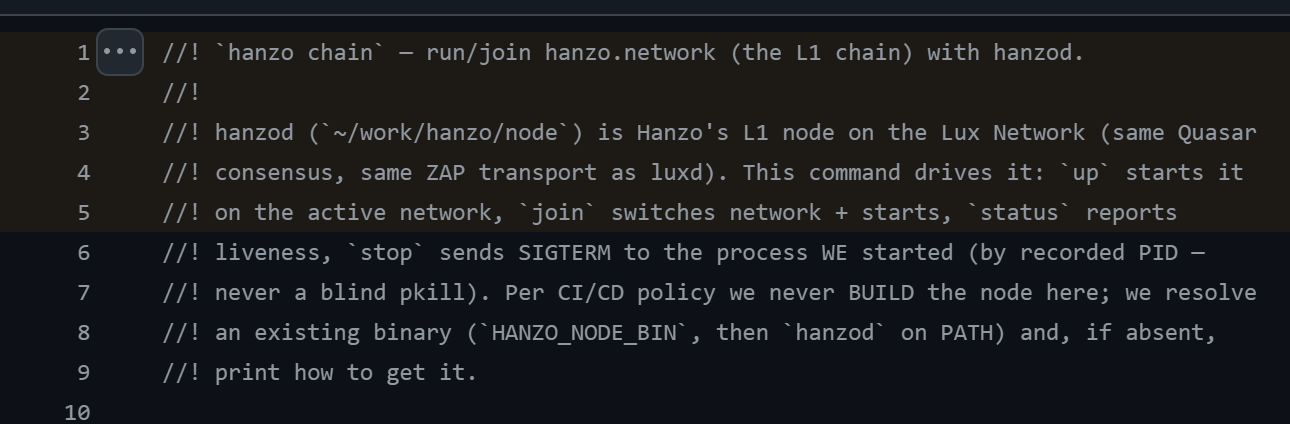
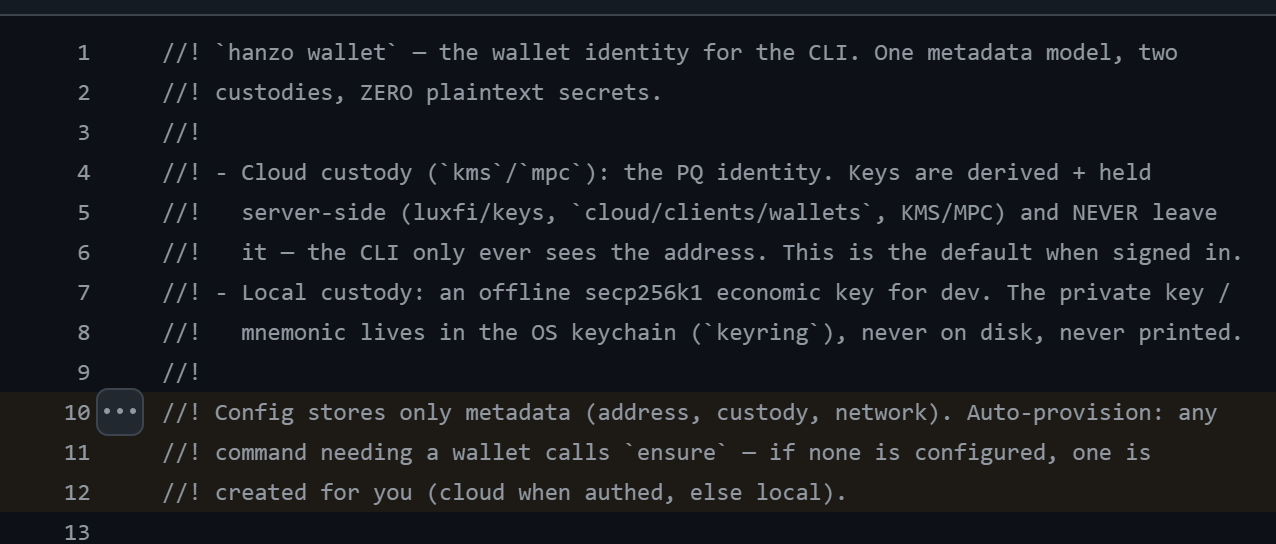
A Hanzo vem do mundo cripto e continua a fazer planos com ele. Num documento de princípios próprio com o estado «Final», a Hanzo descreve uma criptomoeda própria chamada «$AI» [91]. Estão previstas mil milhões de unidades. 30 por cento deverão ir para quem disponibilizar capacidade de computação, 5 por cento deverão ser vendidos publicamente, e a negociação deverá decorrer numa bolsa chamada lux.exchange. O endereço da moeda na blockchain ainda não está definido. O software da Hanzo já hoje consegue integrar um computador na rede blockchain Lux [92] e, mediante um comando, criar uma carteira digital [93].
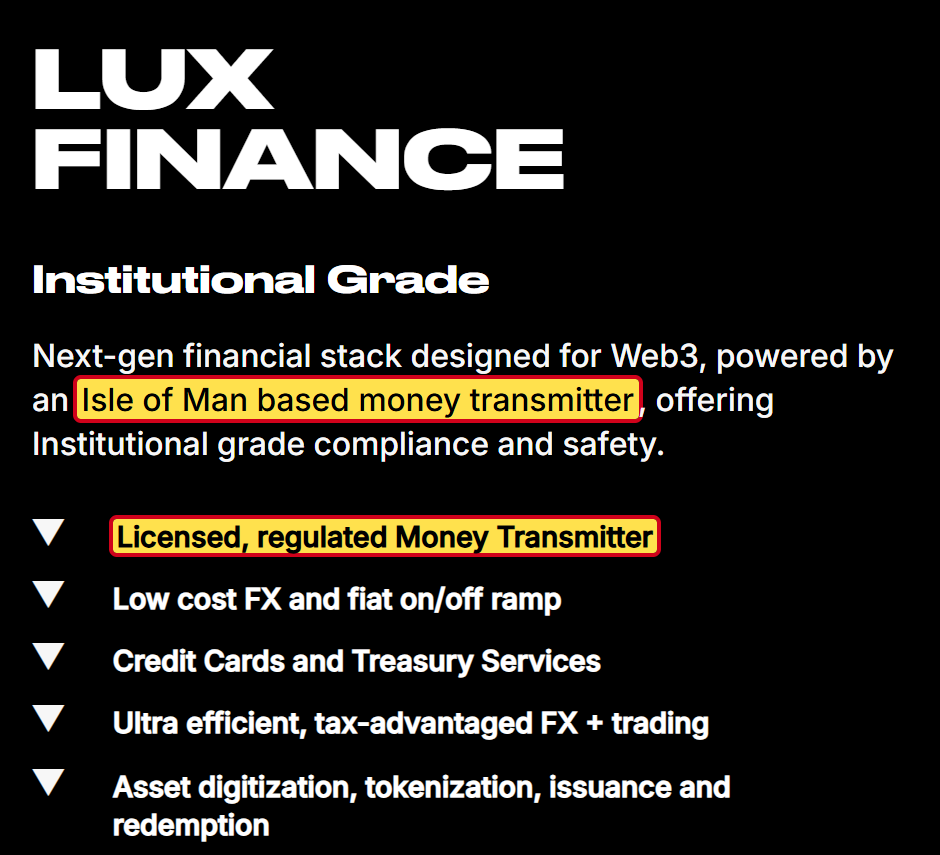
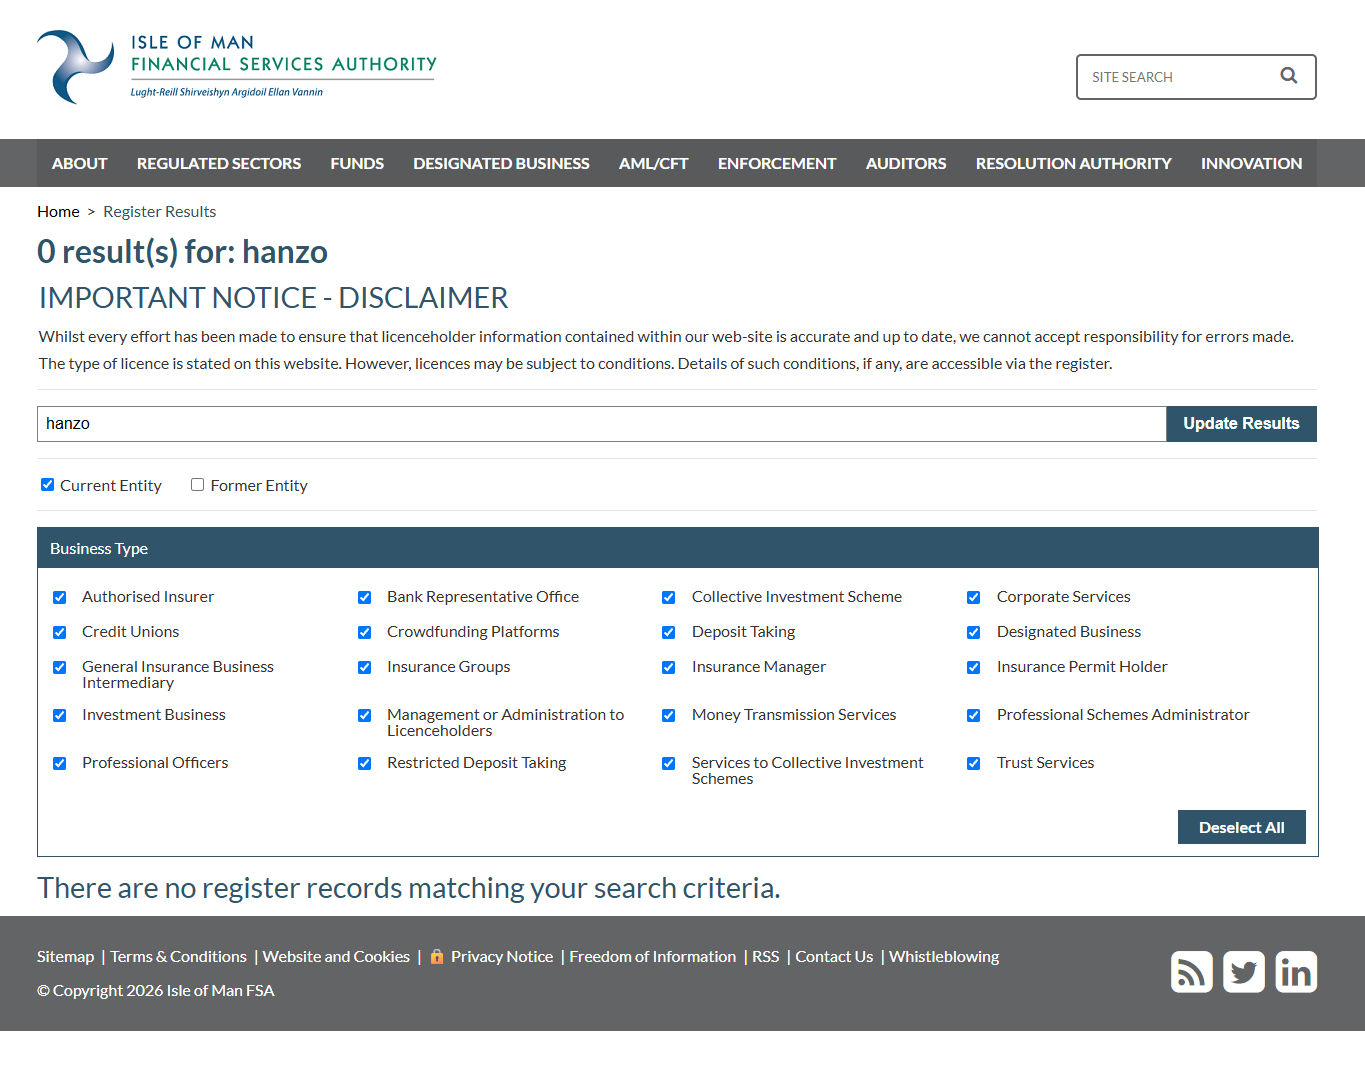
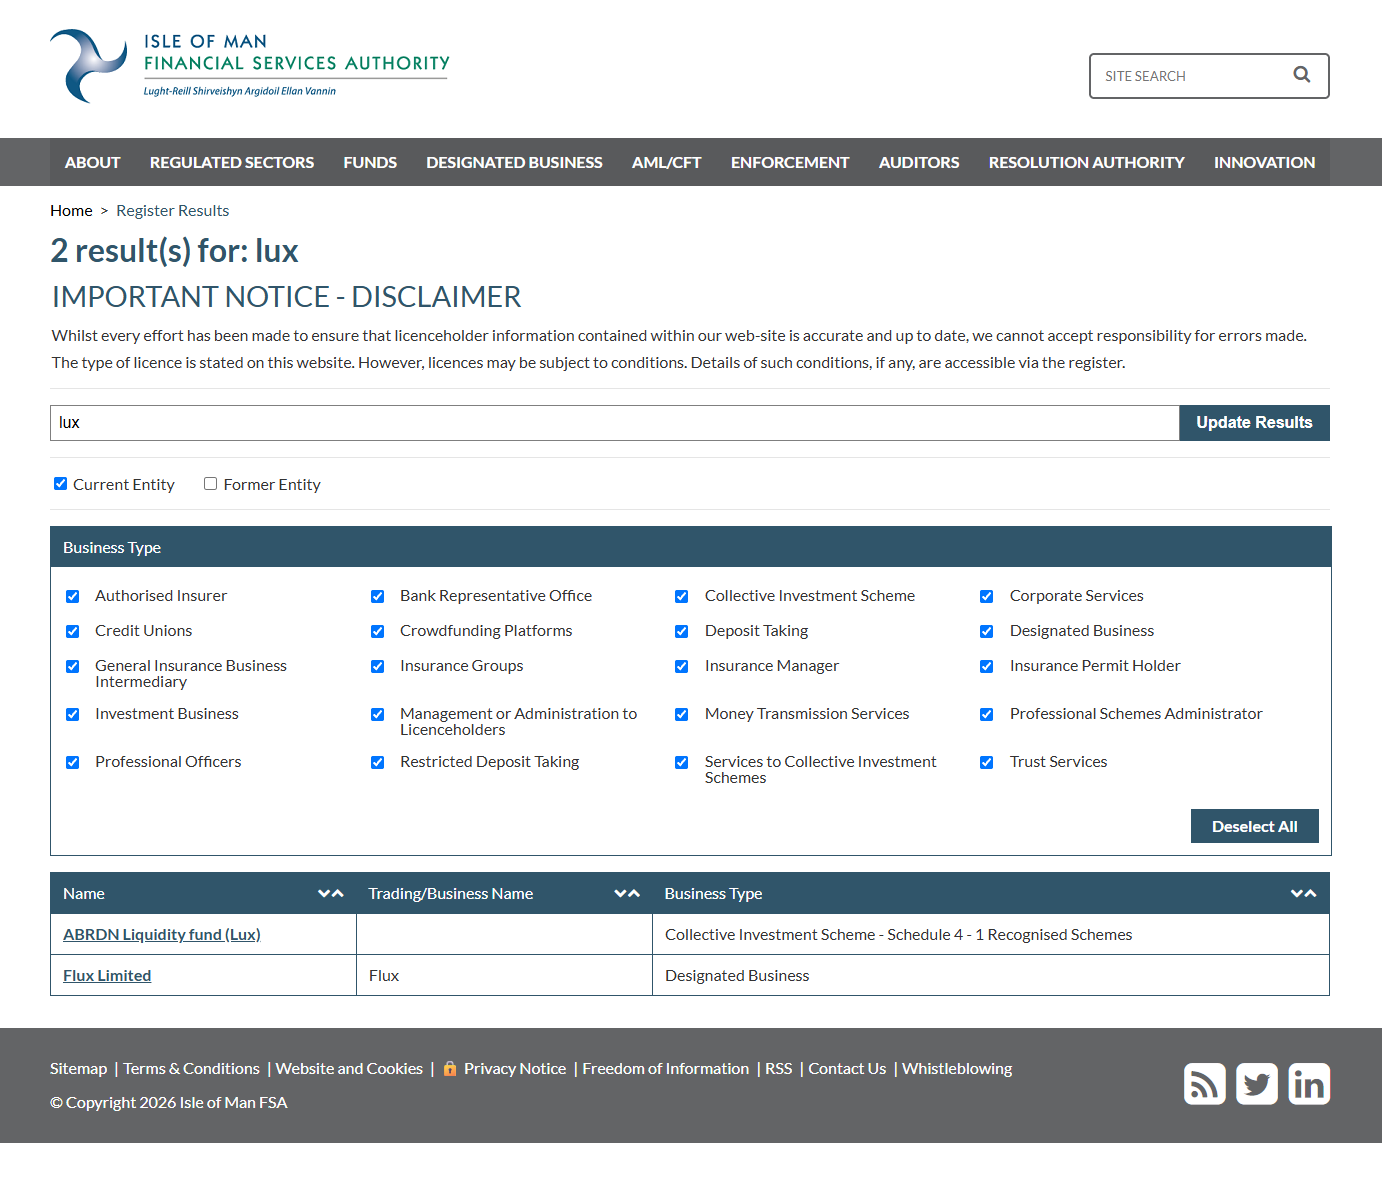
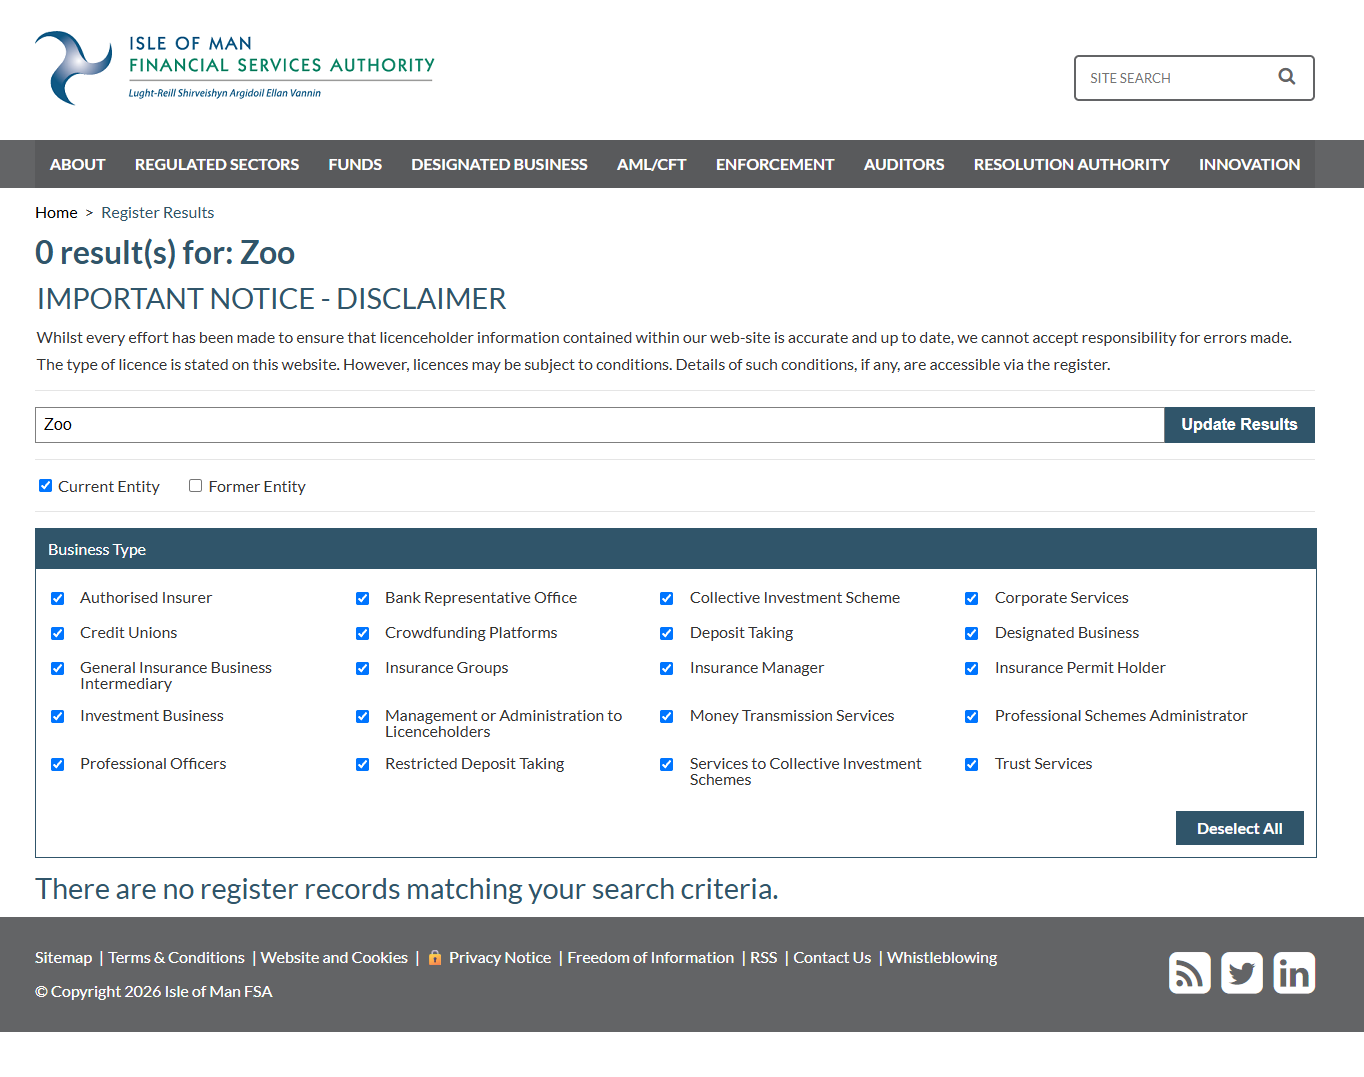
A Lux é mais uma empresa do círculo de Kelling. No LinkedIn, apresenta-se como fundador da LUX [21]. Worring foi lá, consoante a fonte, designer, diretora de design ou responsável pelas operações do dia a dia. A Lux Partners promove no seu site um transmissor de dinheiro licenciado e supervisionado, com sede na Ilha de Man. Que empresa é essa, não consta da página inicial [94]. No registo da autoridade de supervisão financeira de lá não constam nem a Lux Partners, nem a Hanzo, nem a Zoo. A pesquisa por «lux» só encontra um fundo e uma empresa chamada Flux Limited [95].
Se a criptomoeda $AI já foi emitida ou vendida, não consegui apurar. O plano para isso está feito.
Porque é que uma empresa que quer oferecer ferramentas para programadores precisa de uma criptomoeda própria? A história da Hanzo dá uma resposta: a venda de tokens para a Unikrn, uma criptomoeda chamada ZOO, agora a $AI. A IA é nova. O modelo de negócio por baixo parece familiar.
E com isto chego à pergunta que não me larga desde que li o código. O software da Hanzo consegue integrar um computador numa rede blockchain e criar uma carteira. A moeda planeada deverá recompensar quem disponibilizar capacidade de computação. De origem, isto está desligado. Mas o mesmo software executa comandos sem pedir confirmação, aceita instruções da cloud e pode ser enganado, como qualquer agente de IA, com instruções infiltradas. Quem garante que o próprio computador não vai, um dia, trabalhar em segundo plano para uma rede cripto alheia, por ordem do servidor ou por obra de um atacante? Ninguém. Não tenho indícios de que a Hanzo tenha algo do género em mente. Mas as peças para isso estão lado a lado, no mesmo software, na mesma empresa.
Galeria · 8
O que isto significa juridicamente
Não sou advogado, mas as regras são claras. Segundo o parágrafo 7 da lei alemã contra a concorrência desleal (UWG), a publicidade por e-mail sem consentimento prévio e expresso é sempre uma importunação inaceitável [96]. Isto aplica-se a particulares e a empresas.
A Hanzo está sediada nos EUA, e o remetente do e-mail que recebi, segundo o LinkedIn, na Irlanda, ou seja, na UE [4]. O Regulamento Geral sobre a Proteção de Dados (RGPD) da UE aplica-se mesmo assim quando uma empresa oferece serviços a pessoas na UE, como diz o artigo 3.º [97]. Um convite em alemão para uma versão de teste é uma oferta desse tipo. Quem não recolhe os dados junto do próprio titular tem de o informar, segundo o artigo 14.º, também sobre a origem dos dados. O e-mail não continha nada disso. E quem, como a chefe da Hanzo, invoca um consentimento tem de o poder comprovar, segundo o artigo 7.º.
A isto juntam-se as próprias regras do GitHub, que proíbem exatamente esta utilização de dados [2].
14 minutos até à expulsão
A 6 de novembro, às 20:42, envio à Hanzo, por e-mail, sete perguntas. De onde vem o meu endereço? Porque é que o assunto dizia «filament», e há alguma ligação ao projeto Filament? De onde vem a autorização para o e-mail? A Hanzo conhece as regras da UE sobre e-mails publicitários? Foi um programa de IA que escreveu o e-mail e, se sim, quão seguro é então o software? A Hanzo recolheu dados do GitHub, e com que autorização? Dou 24 horas para a resposta.
Mais rápida do que qualquer resposta é a moderação da Hanzo. Às 20:56, 14 minutos depois do meu e-mail, um moderador remove-me do servidor de Discord da Hanzo. Até à publicação deste artigo, não chegou nenhuma resposta ao meu e-mail. O que a chefe me tinha escrito no chat pouco antes, nessa mesma noite, está mais acima.
Conclusão: confiaria o meu computador à Hanzo?
A Hanzo quer muito. Quem usa o software na configuração predefinida deixa uma IA trabalhar sem pedir confirmação no seu próprio computador. Envia à Hanzo o que escreve, as respostas e conteúdos de ficheiros, aceita instruções do servidor da Hanzo e deixa o seu próprio trabalho ser controlado a partir da cloud. A pedido, projetos inteiros, ficheiros de palavras-passe incluídos, vão parar à Hanzo. Dificilmente se pode dar mais acesso a uma ferramenta. Por isso, no fim, conta sobretudo uma pergunta: a quem se dá esse acesso?
As pessoas
No centro estão duas pessoas, Zach Kelling e Antje Worring. Kelling fundou a Hanzo em 2014. Na altura, intitulava-se chefe, hoje diretor técnico. O seu currículo mostra vários empregos a tempo inteiro ao mesmo tempo, presencialmente em São Francisco e em Nova Iorque. Falta-lhe uma etapa: a CryptoZoo, o jogo cripto de Logan Paul, para o qual, segundo a Decrypt, trabalhou como programador e primeiro diretor técnico. Kelling vê-se a si próprio, nesse caso, como lesado, e na ação coletiva não consta entre os réus. Mesmo assim, essa etapa falta no seu perfil, enquanto a Hanzo celebra, para o mesmo ano de 2021, uma criptomoeda chamada ZOO como um grande sucesso.
Worring intitula-se chefe, e a própria página da equipa da Hanzo apresenta-a como responsável pelas operações do dia a dia. Os seus currículos contradizem-se em várias etapas, e a sua primeira publicação no LinkedIn sobre a Hanzo é deste ano. O remetente do e-mail que recebi, Joshua Lynch, é um Fellow temporário. Paralelamente, promove uma criptomoeda e apresenta uma plataforma de investimento onde também constam projetos de energia a partir do nada.
A empresa
A Hanzo existe, isso está comprovado. Quase tudo o resto fica pouco nítido. A empresa indica três anos de fundação e três cidades como sede. As suas duas moradas em São Francisco são clubes de fundadores. No Discord, há duas pessoas na equipa, no LinkedIn 11 a 50, na página da equipa 16 pessoas e 16 programas de IA. Se a «Hanzo AI, Inc.» está registada como sociedade, onde e com que responsáveis, não consegui verificar. Segundo a CB Insights, a Hanzo recebeu 120.000 dólares de capital [98]. Não encontrei nenhuma comunicação à autoridade de supervisão do mercado de valores dos EUA sobre uma ronda de financiamento [99], e a Hanzo não publica números financeiros [100]. Os próprios textos jurídicos são, segundo a Hanzo, um rascunho.
O historial
A Hanzo reinventou-se a cada tendência: lojas online, blockchain, cartão de crédito cripto, inteligência artificial. A frase publicitária central do site manteve-se a mesma, só a palavra «blockchain» foi trocada por «IA». A venda de tokens que a Hanzo apresenta como um sucesso inicial foi, segundo a SEC, uma oferta de valores mobiliários não registada. O primeiro cliente foi à falência. E por trás da IA, a Hanzo já planeia a próxima criptomoeda própria.
O software
Os programas são, na sua maioria, cópias renomeadas de projetos alheios. A parte própria da Hanzo é a camada através da qual os utilizadores iniciam sessão, pagam e enviam os seus dados para a Hanzo. É precisamente esta camada o problema: nenhuma pergunta de confirmação, controlo a partir da cloud, carregamentos sem proteção para palavras-passe. Nove contas podem publicar novas versões, e seis delas ninguém consegue identificar. Uma falha de segurança foi fechada sem aviso aos utilizadores, em várias cópias faltam correções que os originais publicaram há muito, e uma chave para comunicações confidenciais ainda não existe. E que modelo de IA responde no fim, a Hanzo expressamente não define.
O primeiro contacto
A Hanzo escreveu-me com um e-mail publicitário baseado nos meus dados no GitHub, contra as regras do GitHub e sem o meu consentimento. Quando perguntei, a chefe invocou uma autorização de todos os utilizadores que, no meu caso, nunca existiu. Depois, passou a responsabilidade do e-mail para um único colaborador. 14 minutos depois das minhas perguntas por escrito, já tinha sido removido do servidor de Discord. Não chegou nenhuma resposta às minhas perguntas.
O meu veredito
Aqui impõe-se o máximo ceticismo. Não confiaria à Hanzo nem o meu computador, nem o meu código, nem os meus dados de acesso. Um software que age sem perguntar exige dos seus utilizadores confiança cega. Essa confiança tem de ser merecida por uma empresa: com uma situação clara, textos jurídicos em vigor e comunicação honesta. Na Hanzo não encontro nada disso. Se por trás da fachada há mais do que uma pequena equipa com grandes pretensões, não sei. Para dizer que não, também não preciso de saber.
Como te proteger
Se publicas código no GitHub, configura na tua conta que o teu endereço de e-mail fica privado. O GitHub dá-te então um endereço substituto para os teus commits [101]. Os commits antigos mantêm o endereço antigo.
Se também recebeste o e-mail: segundo o artigo 15.º do Regulamento Geral sobre a Proteção de Dados (RGPD), podes pedir informação sobre onde a Hanzo obteve os teus dados. Segundo o artigo 7.º, a Hanzo tem de te comprovar o alegado consentimento, e segundo o artigo 21.º podes opor-te à publicidade [97]. O GitHub recebe denúncias de abuso através da função «Report abuse».
E antes de dares a qualquer ferramenta de IA acesso ao teu computador, vale a pena fazer cinco perguntas:
- Quem está por trás? Existe uma empresa registada, com morada e responsáveis?
- Os textos jurídicos estão em vigor, e indicam uma pessoa de contacto na UE?
- A ferramenta pergunta antes de cada ação delicada?
- Para onde vão os teus dados, e quem os recebe no fim?
- Quem pode publicar novas versões, e como se comunicam falhas de segurança?
Também recebeste correio da Hanzo? Escreve-me, que eu completo o artigo.
A Hanzo em resumo
- Empresa: Hanzo AI, Inc., holding Hanzo Industries Inc. (detém, segundo a Hanzo, 51 por cento)
- Fundação: 2014 segundo a Startland News, inicialmente como Crowdstart. A própria Hanzo indica 2013, 2014 e 2016.
- Sede segundo a Hanzo: Kansas City, São Francisco ou Los Angeles
- Moradas: 1 Ferry Building, San Francisco (SHACK15); 995 Market Street, San Francisco (Frontier Tower); 405 Southwest Blvd #200, Kansas City
- Domínios:
hanzo.ai,hanzo.app,hanzo.sh,hanzoskills.com,hanzo.blog,hanzo.bot - Remetente do e-mail:
joshua@hanzo.app, envio através do SendGrid - Pessoas: Zach Kelling (fundador, hoje diretor técnico, segundo a Decrypt antes programador e primeiro diretor técnico da CryptoZoo), Antje Worring (intitula-se CEO, na página da equipa COO), Joshua Lynch («Fellow» desde outubro de 2026)
- Sem relação com: Hanzo Archives (Reino Unido), Hanzo Solutions
Fontes
- O meu commit no Filament de 18 de setembro de 2025 (endereço visível na vista de patch): https://github.com/filamentphp/filament/commit/e4be0d2fe3af388250b098ae10258afa776bcf9c
- GitHub, regras de utilização (Acceptable Use Policies), secções 7 e 8: https://docs.github.com/en/site-policy/acceptable-use-policies/github-acceptable-use-policies
- Hacker News, «Tell HN: YC companies scrape GitHub activity, send spam emails to users»: https://news.ycombinator.com/item?id=47163885
- Perfil de LinkedIn de Joshua Lynch: https://www.linkedin.com/in/joshua-lynch-mba-1b603919b/
- Webby AI, Sobre nós: https://webbyai.cc/about/
- Hanzo, página da equipa: https://hanzo-industries.pages.dev/team
- Hanzo, página de carreiras: https://hanzo.ai/careers
- Publicação de Joshua Lynch no LinkedIn de 28 de outubro de 2026, recomendação da Hanzo: https://www.linkedin.com/posts/joshua-lynch-mba-1b603919b_if-you-would-like-to-reduce-your-ai-spend-ugcPost-7521187590696431616-c6tr/
- Publicação de Joshua Lynch num grupo do LinkedIn de 27 de outubro de 2026, Qortal como «next bitcoin moment»: https://www.linkedin.com/feed/update/urn:li:groupPost:2256615-7520854126252179460/
- Publicação de Joshua Lynch no LinkedIn de 27 de outubro de 2026, Qort em troca do endereço da carteira: https://www.linkedin.com/posts/joshua-lynch-mba-1b603919b_blockchain-crypto-rwa-ugcPost-7520844492502040577-SJNG/
- Publicação de Joshua Lynch no LinkedIn de 1 de novembro de 2026, plataforma DeSci: https://www.linkedin.com/posts/joshua-lynch-mba-1b603919b_desci-rwa-qortal-ugcPost-7522701860814688256-qUtF/
- Wikipedia, Ruggero Santilli: https://en.wikipedia.org/wiki/Ruggero_Santilli
- Publicação de Joshua Lynch no LinkedIn de 2 de novembro de 2026, plataforma com dividendos: https://www.linkedin.com/posts/joshua-lynch-mba-1b603919b_rwa-blockchain-investment-ugcPost-7523031002924003328-Rz8U/
- Hanzo AI no LinkedIn, 5 de novembro de 2026, partilha a publicação de Joshua Lynch: https://www.linkedin.com/feed/update/urn:li:activity:7524225067266846720/
- Servidor da Hanzo no Discord (convite): https://discord.gg/XthHQQj
- LinkedIn, página da empresa «Hanzo AI»: https://www.linkedin.com/company/hanzo-ai/
- Hanzo, documentação: https://docs.hanzo.ai/
- Hanzo, página de história: https://hanzo.ai/history
- LinkedIn, página da empresa «Hanzo»: https://www.linkedin.com/company/hanzoai/about/
- Hanzo, página de imprensa: https://hanzo-industries.pages.dev/press
- Perfil de LinkedIn de Zach Kelling, experiência profissional: https://www.linkedin.com/in/zeekay/details/experience/
- SHACK15: https://www.shack15.com
- Frontier Tower: https://frontiertower.io
- Instagram, conta «hanzoinc»: https://www.instagram.com/hanzoinc/
- Startland News, 10 de outubro de 2017, «Techstars Spotlight: Hanzo's e-commerce tools designed to make you money»: http://www.startlandnews.com/2017/10/techstars-spotlight-hanzos-e-commerce-tools-designed-to-make-you-money/
- hanzo.ai em maio de 2018, Wayback Machine: https://web.archive.org/web/20180509070330/https://hanzo.ai/
- hanzo.ai em dezembro de 2023, Wayback Machine: https://web.archive.org/web/20231204024957/https://hanzo.ai/
- hanzo.ai em fevereiro de 2024, Wayback Machine: https://web.archive.org/web/20240227022014/https://hanzo.ai/
- SEC, comunicado de imprensa 2020-211 sobre a Unikrn, 15 de setembro de 2020: https://www.sec.gov/news/press-release/2020-211
- TechCrunch, 26 de julho de 2016, sobre a SKULLY: https://techcrunch.com/2016/07/26/once-promising-ar-motorcycle-helmet-startup-skully-has-crashed-and-burned/
- Registo de domínios (RDAP) sobre hanzo.ai: https://rdap.org/domain/hanzo.ai
- Perfil de GitHub de Zach Kelling: https://github.com/zeekay
- Decrypt, 6 de janeiro de 2023, sobre a CryptoZoo e Kelling: https://decrypt.co/118582
- Coffeezilla, «Investigating Logan Paul's Biggest Scam», YouTube: https://www.youtube.com/watch?v=386p68_lDHA
- Cointelegraph, ação coletiva contra Logan Paul e a CryptoZoo: https://cointelegraph.com/news/logan-paul-and-cryptozoo-sued-in-class-action-lawsuit
- Decrypt, janeiro de 2024, oferta de recompra: https://decrypt.co/211776/logan-paul-launches-cryptozoo-nft-buyback-files-countersuit-as-legal-battles-rage-on/
- Decrypt, 1 de julho de 2023, sobre a CryptoZoo, Kelling e a Zoo Labs: https://decrypt.co/es/146988/promesas-rotas-logan-paul-sigue-sin-reembolsar-compradores-cryptozoo-nft
- ProPublica, Zoo Labs Foundation (dados da autoridade tributária dos EUA): https://projects.propublica.org/nonprofits/organizations/883538992
- Perfil de LinkedIn de Antje Worring: https://www.linkedin.com/in/antje-worring/
- Site de Antje Worring: https://antjeworr.ing
- Startup Grind Bali no LinkedIn, 24 de junho de 2024, partilhado por Antje Worring: https://www.linkedin.com/feed/update/urn:li:activity:7210839522501173248/
- Publicação de Antje Worring no LinkedIn de 16 de fevereiro de 2026, site com hanzo.bot: https://www.linkedin.com/posts/antje-worring_in-a-world-where-our-relationships-are-split-share-7429284964153847808-e6Rm/
- Publicação de Antje Worring no LinkedIn de 14 de julho de 2021 sobre ICOs: https://www.linkedin.com/posts/antje-worring_kcollective-share-6821106138327592960-Symj/
- Publicação de Antje Worring no LinkedIn de 23 de março de 2023, Zoo como «Game-Fi»: https://www.linkedin.com/posts/antje-worring_ugcPost-7044482514891010048-q6h3/
- Publicação de Antje Worring no LinkedIn de 12 de julho de 2023, Zoo DAO e ovo de pinguim: https://www.linkedin.com/posts/antje-worring_join-the-zoo-dao-and-save-animals-with-gamification-share-7084979741912444928-NChX/
- Publicação de Antje Worring no LinkedIn de 23 de outubro de 2026, apelo a donativos: https://www.linkedin.com/posts/antje-worring_sponsor-your-favorite-open-source-contributors-share-7519194739687133184-Wq7E/
- Hanzo no GitHub Sponsors: https://github.com/sponsors/hanzoai
- Ficheiro NOTICE do Hanzo Dev: https://github.com/hanzoai/dev/blob/main/NOTICE
- Ficheiro NOTICE do Hanzo Bot: https://github.com/hanzoai/bot/blob/main/NOTICE
- Hanzo no GitHub: https://github.com/hanzoai
- Hanzo, documento HIP-0039 sobre os modelos Zen: https://github.com/hanzoai/HIPs/blob/main/HIPs/hip-0039-zen-model-architecture.md
- OpenClaw, avisos de segurança publicados: https://github.com/openclaw/openclaw/security/advisories
- OpenClaw, aviso GHSA-4jpw-hj22-2xmc de 12 de março de 2026, crítico: https://github.com/openclaw/openclaw/security/advisories/GHSA-4jpw-hj22-2xmc
- Código do Hanzo Bot, novas chaves de acesso sem verificação de direitos: https://github.com/hanzoai/bot/blob/5e60419342c816c01b0e6d298316a15e27823108/src/gateway/server-methods/devices.ts#L149-L168
- Qdrant, aviso GHSA-frc7-44gm-99qq de 22 de outubro de 2026, crítico: https://github.com/qdrant/qdrant/security/advisories/GHSA-frc7-44gm-99qq
- Configurações do Hanzo Vector, sem o interruptor de proteção enforce_internal_auth: https://github.com/hanzoai/vector/blob/6e02ab9e1aaa0def4ca29c2510e992f8efa040b6/config/config.yaml
- Umami, aviso GHSA-3xx8-742v-m4mq de 30 de junho de 2026: https://github.com/umami-software/umami/security/advisories/GHSA-3xx8-742v-m4mq
- Código do Hanzo Analytics, verificação das chaves de partilha: https://github.com/hanzoai/analytics/blob/e5669c4598469c7661d3d4df0680e5e68e1182e3/src/lib/auth.ts#L147-L154
- Langflow, aviso GHSA-jxw3-mjmx-3pqm de 12 de agosto de 2026, crítico: https://github.com/langflow-ai/langflow/security/advisories/GHSA-jxw3-mjmx-3pqm
- Código do Hanzo Flow, chave através de random.seed: https://github.com/hanzoai/flow/blob/5c38bcef83227064222536c43fb7608f9afcdcc9/src/backend/base/flow/services/auth/utils.py#L349-L351
- Hanzo Bot, página de avisos de segurança: https://github.com/hanzoai/bot/security/advisories
- Publicação da Hanzo AI no LinkedIn de 19 de outubro de 2026 sobre o KAI: https://www.linkedin.com/posts/our-decision-model-kai-now-is-out-performing-share-7517981008667828226-tRkA/
- Publicação de Joshua Lynch no LinkedIn de 20 de outubro de 2026 sobre o teste Trolley: https://www.linkedin.com/posts/joshua-lynch-mba-1b603919b_ai-technology-share-7518304576517779456-lGaw/
- Hanzo, teste Trolley para o Kai: https://github.com/hanzoai/trolley-bench
- Hanzo, teste Trolley, tabela comparativa do Kai com e sem Nio, versão de 2 de novembro de 2026: https://github.com/hanzoai/trolley-bench/blob/6cba2c9eb4e9b9c01dfbbad928609f0253af52c8/README.md?plain=1#L36-L38
- Publicação de Antje Worring no LinkedIn de 17 de outubro de 2026 sobre o teste Trolley: https://www.linkedin.com/posts/antje-worring_decisionmodels-agenticframework-workflows-share-7517281855059193858-SAHj/
- Hanzo, teste Trolley, tabela de resultados na versão de 19 de outubro de 2026: https://github.com/hanzoai/trolley-bench/blob/7ebe7857c3fdaf5b2ac2100c04e5218ba8f448b0/README.md?plain=1#L12-L15
- Hanzo, correção dos números do teste Trolley e novo aviso a 2 de novembro de 2026: https://github.com/hanzoai/trolley-bench/commit/6cba2c9eb4e9b9c01dfbbad928609f0253af52c8
- Código do programa «gen», arranque do Claude Code: https://github.com/hanzoai/gen/blob/7846eed181a15047e5b1b3ec1a092a9a4d8ad82b/src/claude.rs
- Hanzo, política de privacidade: https://hanzo.ai/privacy
- Código da caixa de ferramentas (MCP), lista de ferramentas: https://github.com/hanzoai/mcp/blob/99894639f353ce0d368b23471c81ac89d37e703d/rust/src/lib.rs
- Descrição de segurança da caixa de ferramentas: https://github.com/hanzoai/mcp/blob/99894639f353ce0d368b23471c81ac89d37e703d/SECURITY.md
- Código do nível de segurança: https://github.com/hanzoai/mcp/blob/99894639f353ce0d368b23471c81ac89d37e703d/rust/src/tools/verdict.rs
- Código do programa «gen», guias vindos do servidor: https://github.com/hanzoai/gen/blob/7846eed181a15047e5b1b3ec1a092a9a4d8ad82b/src/kit.rs
- Código do programa «gen», controlo a partir da cloud: https://github.com/hanzoai/gen/blob/7846eed181a15047e5b1b3ec1a092a9a4d8ad82b/src/control.rs
- Código do programa «gen», resultados das ferramentas até 48 kilobytes: https://github.com/hanzoai/gen/blob/7846eed181a15047e5b1b3ec1a092a9a4d8ad82b/src/event.rs#L177-L185
- Código do programa «gen», dados comunicados sobre pasta, projeto e computador: https://github.com/hanzoai/gen/blob/7846eed181a15047e5b1b3ec1a092a9a4d8ad82b/src/context.rs#L4-L5
- Código do programa «gen», transmissão ligada por predefinição: https://github.com/hanzoai/gen/blob/7846eed181a15047e5b1b3ec1a092a9a4d8ad82b/src/lib.rs#L122-L125
- Código da caixa de ferramentas, carregamento de projetos: https://github.com/hanzoai/mcp/blob/99894639f353ce0d368b23471c81ac89d37e703d/rust/src/tools/cloud_code.rs
- Código da linha de comandos, comunicações de utilização: https://github.com/hanzoai/cli/blob/95b7b84c6f3525ebd30ed5d8080fb460e9593790/src/telemetry.rs
- Hanzo, termos de utilização: https://hanzo.ai/terms
- Hanzo, lista de prestadores de serviços: https://hanzo.ai/legal/subprocessors
- Hanzo, resumo dos textos jurídicos: https://hanzo.ai/legal
- Hanzo, programa de instalação: https://hanzo.sh
- Hanzo, programa de instalação propriamente dito: https://github.com/hanzoai/cli/blob/95b7b84c6f3525ebd30ed5d8080fb460e9593790/install.sh
- Registo npm, pacote «hanzo», lista de quem pode publicar no campo «maintainers»: https://registry.npmjs.org/hanzo
- Código da linha de comandos, partilha de janelas de comandos, linhas 40 a 47: https://github.com/hanzoai/cli/blob/95b7b84c6f3525ebd30ed5d8080fb460e9593790/src/commands/share.rs#L40-L47
- Hanzo, correção da falha nas partilhas, de 11 de agosto de 2026: https://github.com/hanzoai/cli/commit/e04db5895587cac63aca371a37b573ee064892d6
- Linha de comandos da Hanzo, página de avisos de segurança: https://github.com/hanzoai/cli/security/advisories
- OWASP, Prompt Injection (LLM01): https://genai.owasp.org/llmrisk/llm01-prompt-injection/
- Hanzo, documento HIP-0001 sobre a criptomoeda $AI: https://github.com/hanzoai/HIPs/blob/d1309820bd63a66fb94c63ff268df8901915ddd4/HIPs/hip-0001-ai-coin-hanzos-native-currency.md
- Hanzo, linha de comandos, comando «hanzo chain» para um nó na rede Lux: https://github.com/hanzoai/cli/blob/95b7b84c6f3525ebd30ed5d8080fb460e9593790/src/commands/chain.rs#L1-L9
- Hanzo, linha de comandos, comando «hanzo wallet»: https://github.com/hanzoai/cli/blob/95b7b84c6f3525ebd30ed5d8080fb460e9593790/src/commands/wallet.rs#L1-L12
- Lux Partners: https://lux.partners
- Isle of Man Financial Services Authority, registo, pesquisa a 7 de novembro de 2026: https://www.iomfsa.im/register-search/
- Lei alemã contra a concorrência desleal (UWG), parágrafo 7: https://www.gesetze-im-internet.de/uwg_2004/__7.html
- Regulamento Geral sobre a Proteção de Dados (RGPD): https://eur-lex.europa.eu/eli/reg/2016/679/oj
- CB Insights sobre a Hanzo: https://www.cbinsights.com/company/hanzo/
- SEC, pesquisa de texto integral nas comunicações das empresas: https://www.sec.gov/edgar/search/#/q=%22Hanzo%20AI%22
- Hanzo, página para investidores: https://hanzo.ai/investors
- GitHub, guia sobre o endereço privado para commits: https://docs.github.com/en/account-and-profile/setting-up-and-managing-your-personal-account-on-github/managing-email-preferences/setting-your-commit-email-address