
Umas vezes vem com o nome da Sparkasse, outras do Volksbank, outras do Commerzbank: os e-mails bancários falsos chegam constantemente às caixas de correio. Quase sempre querem o mesmo, ou seja, os teus dados de acesso ao homebanking. E são muito parecidos entre si.
Um exemplo fresquinho chegou-me na noite de 3 para 4 de novembro, supostamente do Commerzbank. Assunto: «Aktualisierung Ihrer Kontoinformationen erforderlich» (É necessário atualizar as informações da sua conta). Haveria incoerências nos dados da minha conta, e eu devia confirmá-los através de um link. Caso contrário, a minha conta seria bloqueada dentro de 24 horas. O e-mail é falso. O link não leva ao Commerzbank, e quem lá «confirma» os seus dados entrega-os aos burlões.
Com este e-mail mostro-te como reconheces e-mails bancários falsos, seja qual for o nome que trazem. Mais importante ainda: como agir para que nem uma falsificação perfeita te prejudique. Mesmo no fim tens uma cábula para partilhar.
O exemplo: o e-mail falso do Commerzbank
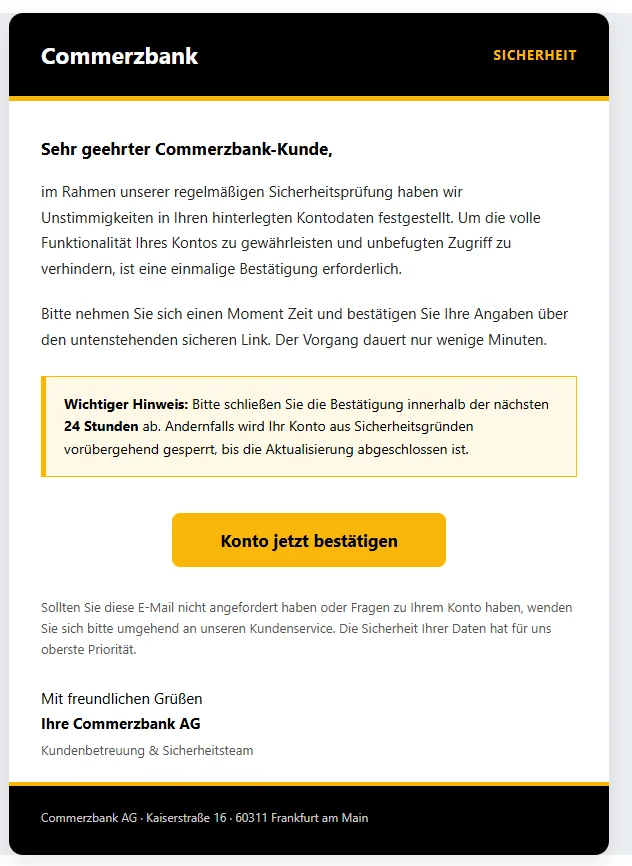
Era assim. No link, pus o ponto antes de «ae» entre parênteses retos, para ninguém clicar nele sem querer.
Assunto: Aktualisierung Ihrer Kontoinformationen erforderlich (É necessário atualizar as informações da sua conta)
De: Commerzbank AG,office@technik-point.atEstimado cliente Commerzbank,
no âmbito das nossas verificações de segurança regulares, detetámos incoerências nos dados registados da sua conta. Para garantir o pleno funcionamento da sua conta e impedir acessos não autorizados, é necessária uma confirmação única.
Por favor, reserve um momento e confirme os seus dados através do link seguro abaixo. O processo demora apenas alguns minutos.
Aviso importante: Por favor, conclua a confirmação dentro das próximas 24 horas. Caso contrário, a sua conta será temporariamente bloqueada por motivos de segurança, até a atualização estar concluída.
Botão amarelo «Confirmar conta agora», com este link por trás:
https://dgt-gob-sede-es.smarths[.]ae/servicedeSe não tiver solicitado este e-mail ou tiver questões sobre a sua conta, contacte de imediato o nosso serviço de apoio ao cliente. A segurança dos seus dados é a nossa prioridade máxima.
Com os melhores cumprimentos
O seu Commerzbank AG
Apoio ao Cliente & Equipa de SegurançaCommerzbank AG · Kaiserstraße 16 · 60311 Frankfurt am Main
Sete sinais de alerta neste e-mail
- O remetente não bate certo. Como nome aparece «Commerzbank AG», mas o endereço por trás é
office@technik-point.at. A terminação .at corresponde à Áustria. O endereço não tem nada a ver com o Commerzbank. Qualquer pessoa pode pôr o que quiser no nome antes do endereço, e muitas apps de e-mail só mostram esse nome. Toca no nome (no telemóvel) ou passa o rato por cima (no computador) e vês o endereço verdadeiro. Por outro lado, um endereço com ar de verdadeiro também não prova nada. - O link leva a outro sítio. O botão «Confirmar conta agora» não leva a
commerzbank.de, mas a um endereço com a terminação .ae. Esta corresponde aos Emirados Árabes Unidos. A parte da frente, «dgt-gob-sede-es», faz lembrar o site da autoridade espanhola de trânsito. Mais abaixo explico como se lê um endereço destes. - Pressão de tempo e ameaça. «Dentro das próximas 24 horas», senão a conta é bloqueada. Quem tem medo pela sua conta verifica com menos cuidado. É exatamente com isso que os burlões contam.
- O motivo fica vago. «Incoerências nos dados registados da sua conta»: quais, afinal? O e-mail não diz. Não indica nenhum número de cliente, nenhum número de conta e nenhuma operação.
- Nenhuma saudação pessoal. «Estimado cliente Commerzbank»: os burlões não sabem o teu nome. Enviam o mesmo e-mail para muitíssimos endereços e esperam que alguns destinatários sejam mesmo clientes desse banco. Por outro lado, um e-mail com o teu nome não é automaticamente verdadeiro. Nomes e endereços vêm muitas vezes de fugas de dados.
- Só um caminho: o botão. Nenhum banco sério te pede por e-mail para confirmares os teus dados através de um link. O facto de o link se chamar expressamente «seguro» serve para te tranquilizar. O e-mail até remete para o serviço de apoio ao cliente, mas não indica nenhum número de telefone. O único caminho que te oferece é o botão.
- A parte técnica dá o alarme. Isto não se vê à primeira vista. Mas no cabeçalho do e-mail, o chamado header, aparece
spf=fail. Quer dizer: o servidor que enviou o e-mail nem sequer tem autorização para enviar e-mails com este endereço de remetente. Ou seja, o endereço é falsificado ou está a ser usado indevidamente. Os filtros de spam apanham muitas vezes e-mails destes, mas nem sempre.
Os mesmos sinais aparecem em e-mails falsos com o nome da Sparkasse, do Volksbank ou de outro banco. Só mudam o nome, as cores e o logótipo.
Por uma questão de justiça: os domínios technik-point.at e smarths[.]ae não pertencem necessariamente aos burlões. Os burlões falsificam muitas vezes remetentes alheios ou alojam as suas páginas em servidores pirateados. Nesse caso, os donos também são vítimas.
O que não te deve enganar
Algumas coisas neste e-mail parecem verdadeiras. Nenhuma delas prova nada:
- Escrita sem erros. Antigamente, os burlões denunciavam-se muitas vezes por uma escrita trapalhona. Hoje, os programas de tradução e a IA produzem texto limpo em segundos. Neste e-mail não há um único erro ortográfico. O velho conselho de prestar atenção aos erros já quase não ajuda.
- Uma morada verdadeira. Em baixo aparece Kaiserstraße 16, em Frankfurt. É mesmo uma morada do Commerzbank. É pública, qualquer pessoa a pode copiar.
- Um design cuidado. Preto e amarelo, uma caixa de aviso, um botão grande. As cores e o logótipo de qualquer banco imitam-se facilmente, e o vermelho da Sparkasse também.
- Frases tranquilizadoras. «A segurança dos seus dados é a nossa prioridade máxima.» Soa sério e não custa nada.
Ou seja, um e-mail pode parecer perfeito e mesmo assim ser falso. Por isso, a regra da próxima secção é mais importante do que qualquer sinal de alerta.
A regra mais importante: nunca iniciar sessão através de um link
Não precisas de reconhecer uma falsificação se seguires uma regra: nunca inicies sessão através de um link de um e-mail ou de uma SMS. Por mais verdadeira que pareça a mensagem.
Vai sempre pelo caminho direto:
- Escreve tu o endereço do teu banco no browser.
- Ou usa um marcador criado por ti.
- Ou abre a app oficial do teu banco.
Se o teu banco quiser mesmo alguma coisa de ti, vês isso lá. As mensagens importantes costumam estar também na caixa de mensagens do teu homebanking. Se não encontrares lá nada, na dúvida liga para o banco. Se afinal o e-mail era verdadeiro, não perdeste nada com o desvio.
E também não procures o teu banco sempre num motor de busca. Por cima dos resultados verdadeiros aparecem muitas vezes anúncios, e os burlões também compram anúncios destes. Esses anúncios levam depois a páginas de login falsas. O marcador e a app são mais seguros.
Um gestor de palavras-passe ajuda ainda mais. Só preenche os teus dados de acesso na página verdadeira. Se, numa página de login, de repente não te sugerir nada, quando normalmente o faz sempre, é um sinal de alarme.
Como ler um endereço de internet
Às vezes queres mesmo verificar um endereço, por exemplo num código QR ou num link de uma SMS. Nesse caso, ajuda esta regra: procura a primeira barra simples (/) depois de «https://». Mesmo antes dela estão a terminação, por exemplo .de, e a palavra que vem antes. Estas duas partes revelam a quem pertence o site. Tudo o que está mais à esquerda pode ser escolhido à vontade.
O exemplo do e-mail:
https://dgt-gob-sede-es.smarths[.]ae/servicede
A primeira barra simples vem depois de «ae». Antes dela está smarths[.]ae, e é a este endereço que o site pertence. A parte da frente, «dgt-gob-sede-es», pode ser inventada por quem controla o domínio. Aqui, a ideia é parecer um organismo público.
Um exemplo inventado: https://sparkasse.de.beispiel-betrug.com/login. Aqui, a primeira barra simples vem depois de «com». Portanto, o site pertence a beispiel-betrug.com, e não à Sparkasse.
No caso do teu banco, ali tem de estar exatamente o endereço dele. No Commerzbank, por exemplo, é commerzbank.de. As caixas Sparkasse e os bancos Volksbank têm muitas vezes um endereço próprio para a sua região. Memoriza o endereço do teu banco, ou melhor ainda: cria um marcador.
Atenção também a nomes parecidos. Um hífen a mais, um zero em vez de um O ou outra terminação, e o site já pertence a outra pessoa.
Isto o teu banco nunca te pede
Nenhum banco sério te pede por e-mail, SMS, app de mensagens ou telefone:
- a tua palavra-passe ou o teu PIN
- um código TAN (o código de uso único com que autorizas operações), seja para o que for
- que confirmes os teus dados através de um link
- uma foto ou uma cópia da tua carta de ativação ou de registo para o procedimento TAN, por exemplo para photoTAN ou pushTAN
- que instales uma app através de um link
- acesso remoto ao teu computador ou ao teu telemóvel
Se alguém te pedir uma destas coisas, é burla. Mesmo que se apresente como funcionário do banco, agente da polícia ou técnico.
O código TAN é a tua assinatura
Só com a tua palavra-passe, muitos burlões não vão longe. Precisam também de uma autorização tua. Por isso, com os teus dados de acesso, iniciam uma transferência ou registam um novo dispositivo. No teu telemóvel aparece então um pedido de autorização. Muitas vezes ligam-te ao mesmo tempo e explicam que tens de o usar para «anular» ou «proteger» alguma coisa.
Trata cada autorização como uma assinatura:
- Autoriza apenas o que foste tu a iniciar agora mesmo.
- Lê o pedido todo: montante, destinatário, tipo de operação.
- Se aparecer um dispositivo novo, um cartão para pagar com o telemóvel ou um montante que não conheces: recusa.
- Nunca digas um código TAN ao telefone. Nem sequer ao banco.
Basta um toque para autorizar, e a ordem segue.
Chamada, SMS, carta: o mesmo esquema
O phishing também chega por telefone, por SMS e até por correio. As regras continuam as mesmas.
- Chamadas: o número no ecrã pode ser falsificado. Mesmo que apareça o número verdadeiro do teu banco, do outro lado pode estar um burlão. Desliga e liga tu. Encontras o número no site do teu banco, que abres escrevendo tu o endereço, ou na app dele.
- SMS e apps de mensagens: também aqui nunca inicias sessão através de um link.
- Cartas com código QR: há cartas falsas cujo código QR leva a uma suposta atualização. O próprio Commerzbank, por exemplo, alerta para isso. Não leias nenhum código que te leve a um login. Mais vale iniciares sessão tu e ires ver.
- Falsa linha de bloqueio, falsa polícia: os burlões chegam a fazer aparecer no ecrã o 116 116 ou o 110 (o número da polícia na Alemanha). A verdadeira linha alemã de bloqueio de emergência (Sperr-Notruf) não liga a ninguém a partir do 116 116, e a polícia não liga a partir do 110. Para estes números és tu que ligas, não o contrário.
Já clicaste? Faz isto agora
Só abriste o link e não escreveste nada? Fecha a página. Normalmente, nesse caso, não aconteceu nada. Se a página descarregou um ficheiro, não o abras e apaga-o.
Introduziste dados ou autorizaste alguma coisa? Então cada minuto conta:
- Liga imediatamente para o teu banco. Tira o número do site, que abres escrevendo tu o endereço, ou da app.
- Pede o bloqueio do acesso ao teu homebanking. Nos bancos aderentes, também o podes fazer 24 horas por dia através da linha alemã de bloqueio de emergência (Sperr-Notruf) 116 116. Fora da Alemanha, ligas para o +49 116 116 ou para o +49 30 4050 4050.
- Verifica os movimentos da conta e informa o banco de qualquer operação que não reconheças.
- Depois muda os teus dados de acesso. Se usaste a mesma palavra-passe noutro sítio, muda-a também lá.
- Apresenta queixa à polícia, na Alemanha por exemplo através da esquadra online (Onlinewache ou Internetwache) do teu estado federado.
Denunciar o e-mail de phishing
Mesmo que não tenhas caído nessa: denuncia o e-mail. Isso ajuda a avisar os outros mais depressa.
- Reencaminha-o para a Verbraucherzentrale NRW (o centro de defesa do consumidor da Renânia do Norte-Vestefália): phishing@verbraucherzentrale.nrw. É a partir destas denúncias que nasce o Phishing-Radar, com alertas atualizados.
- Muitas empresas também recebem diretamente os e-mails falsos enviados em nome delas. Nesse caso, o endereço para isso está no site delas.
- Depois: move-o para a pasta de spam ou apaga-o. Não respondas.
Cábula para partilhar
Manda esta parte à vontade aos teus pais, avós e amigos:
- Nunca inicies sessão através de um link ou código QR de um e-mail, SMS ou carta. Usa o teu marcador ou a app.
- Olha para o endereço verdadeiro do remetente, não só para o nome.
- Pressão de tempo e ameaças são sinais de alarme.
- Uma escrita sem erros e um logótipo bonito não provam nada.
- Palavra-passe, PIN e código TAN não os dás a ninguém. Nem sequer ao banco.
- Na app do banco, autoriza apenas o que foste tu a iniciar.
- Na dúvida, desliga e liga tu para o banco.
- Já aconteceu? Liga imediatamente para o banco ou para a linha alemã de bloqueio de emergência (Sperr-Notruf) 116 116.