
A volte c'è scritto Sparkasse, a volte Volksbank, a volte Commerzbank: le mail bancarie false finiscono di continuo nelle caselle di posta. Di solito vogliono la stessa cosa, cioè le tue credenziali per l'home banking. E si somigliano parecchio.
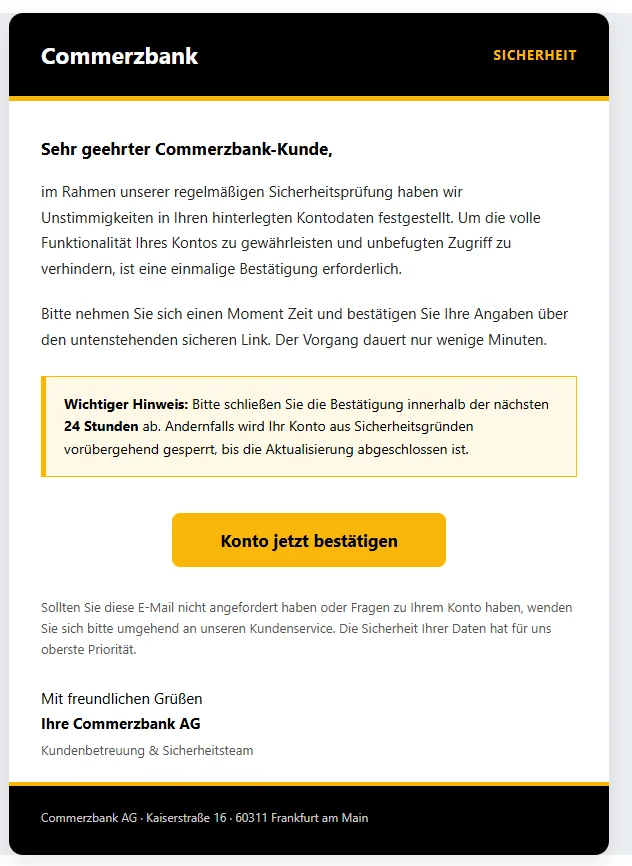
Un esempio fresco fresco mi è arrivato nella notte tra il 3 e il 4 novembre, in teoria dalla Commerzbank. Oggetto: «Aktualisierung Ihrer Kontoinformationen erforderlich» (È necessario aggiornare le informazioni del Suo conto). Ci sarebbero delle incongruenze nei dati del mio conto, e dovrei confermarli tramite un link. Altrimenti il mio conto verrebbe bloccato entro 24 ore. La mail è falsa. Il link non porta alla Commerzbank, e chi lì «conferma» i propri dati li consegna ai truffatori.
Con questa mail ti mostro come riconoscere le mail bancarie false, qualunque nome ci sia sopra. E, cosa ancora più importante, come comportarti perché nemmeno un falso perfetto ti faccia danni. Proprio in fondo trovi un promemoria da condividere.
L'esempio: la falsa mail della Commerzbank
Ecco com'era. Nel link ho messo tra parentesi quadre il punto prima di «ae», così nessuno ci clicca sopra per sbaglio.
Oggetto: Aktualisierung Ihrer Kontoinformationen erforderlich (È necessario aggiornare le informazioni del Suo conto)
Da: Commerzbank AG,office@technik-point.atGentile cliente Commerzbank,
nell'ambito dei nostri regolari controlli di sicurezza abbiamo riscontrato incongruenze nei dati registrati del Suo conto. Per garantire la piena funzionalità del Suo conto e impedire accessi non autorizzati, è necessaria una conferma una tantum.
La preghiamo di prendersi un momento per confermare i Suoi dati tramite il link sicuro qui sotto. L'operazione richiede solo pochi minuti.
Avviso importante: La preghiamo di completare la conferma entro le prossime 24 ore. In caso contrario, per motivi di sicurezza, il Suo conto verrà temporaneamente bloccato fino al completamento dell'aggiornamento.
Pulsante giallo «Conferma ora il conto», dietro c'è questo link:
https://dgt-gob-sede-es.smarths[.]ae/servicedeSe non ha richiesto questa e-mail o ha domande sul Suo conto, La preghiamo di contattare immediatamente il nostro servizio clienti. La sicurezza dei Suoi dati è la nostra massima priorità.
Cordiali saluti
La Sua Commerzbank AG
Assistenza clienti & Team sicurezzaCommerzbank AG · Kaiserstraße 16 · 60311 Frankfurt am Main
Sette segnali d'allarme in questa mail
- Il mittente non torna. Come nome c'è scritto «Commerzbank AG», ma l'indirizzo dietro è
office@technik-point.at. L'estensione .at sta per Austria. Con la Commerzbank questo indirizzo non ha niente a che fare. Il nome davanti all'indirizzo lo può scrivere chiunque, come gli pare, e molte app di posta mostrano solo quel nome. Tocca il nome (sul telefono) o passaci sopra con il mouse (sul computer), e vedrai l'indirizzo vero. D'altra parte, anche un indirizzo che sembra autentico non dimostra niente. - Il link porta altrove. Il pulsante «Conferma ora il conto» non porta a
commerzbank.de, ma a un indirizzo con l'estensione .ae. Questa sta per Emirati Arabi Uniti. La parte iniziale, «dgt-gob-sede-es», ricorda il sito dell'autorità spagnola del traffico. Come si legge un indirizzo del genere te lo spiego più in basso. - Fretta e minaccia. «Entro le prossime 24 ore», altrimenti il conto viene bloccato. Chi ha paura per il proprio conto controlla con meno attenzione. È proprio su questo che puntano i truffatori.
- Il motivo resta vago. «Incongruenze nei dati registrati del Suo conto»: quali, di preciso? La mail non lo dice. Non indica nessun numero cliente, nessun numero di conto e nessuna operazione.
- Nessun saluto personale. «Gentile cliente Commerzbank»: i truffatori non sanno come ti chiami. Mandano la stessa mail a tantissimi indirizzi e sperano che qualche destinatario sia davvero cliente di quella banca. D'altra parte, una mail con il tuo nome non è automaticamente autentica. Nomi e indirizzi vengono spesso da fughe di dati.
- Una sola strada: il pulsante. Nessuna banca seria ti chiede via mail di confermare i tuoi dati tramite un link. Il fatto che il link venga definito espressamente «sicuro» serve a tranquillizzarti. La mail rimanda sì al servizio clienti, ma non dà nessun numero di telefono. L'unica strada che ti offre è il pulsante.
- I dati tecnici danno l'allarme. Questo non lo vedi a prima vista. Ma nell'intestazione della mail, il cosiddetto header, c'è scritto
spf=fail. Significa che il server che ha spedito la mail non è affatto autorizzato a inviare mail per questo indirizzo del mittente. Quindi l'indirizzo è falsificato o usato abusivamente. I filtri antispam spesso bloccano mail del genere, ma non sempre.
Gli stessi segnali li trovi nelle mail false che portano il nome di Sparkasse, Volksbank o di un'altra banca. Cambiano solo nome, colori e logo.
Per correttezza: i domini technik-point.at e smarths[.]ae non appartengono per forza ai truffatori. Spesso i truffatori falsificano mittenti altrui o mettono le loro pagine su server hackerati. In quel caso i proprietari sono vittime anche loro.
Cosa non deve ingannarti
Alcune cose in questa mail sembrano autentiche. Niente di tutto questo dimostra qualcosa:
- Una lingua senza errori. Un tempo i truffatori si tradivano spesso con una lingua zoppicante. Oggi programmi di traduzione e IA sfornano in pochi secondi un testo pulito. In questa mail non c'è un solo errore di ortografia. Il vecchio consiglio di fare caso agli errori ormai serve a poco.
- Un indirizzo vero. In fondo c'è Kaiserstraße 16, a Francoforte. È davvero un indirizzo della Commerzbank. È pubblico, chiunque può copiarlo.
- Una grafica curata. Nero e giallo, un riquadro con un avviso, un grande pulsante. Colori e logo di qualsiasi banca si imitano facilmente, e lo stesso vale per il rosso della Sparkasse.
- Frasi rassicuranti. «La sicurezza dei Suoi dati è la nostra massima priorità.» Suona serio e non costa niente.
Quindi una mail può sembrare perfetta ed essere comunque falsa. Per questo la regola della prossima sezione è più importante di qualsiasi segnale d'allarme.
La regola più importante: mai accedere tramite un link
Non serve saper riconoscere un falso, se rispetti una regola: non accedere mai tramite un link arrivato via mail o SMS. Non importa quanto sembri autentico il messaggio.
Prendi sempre la strada diretta:
- Digita tu l'indirizzo della tua banca nel browser.
- Oppure usa un segnalibro che hai salvato tu.
- Oppure apri l'app ufficiale della tua banca.
Se la tua banca vuole davvero qualcosa da te, lo vedi lì. I messaggi importanti di solito si trovano anche nella casella messaggi del tuo home banking. Se lì non trovi niente, nel dubbio chiama la banca. Se poi la mail era vera, con questo giro più lungo non hai perso niente.
E non cercare nemmeno la tua banca ogni volta su un motore di ricerca. Sopra i risultati veri spesso ci sono degli annunci, e anche i truffatori comprano annunci del genere. Questi poi portano a false pagine di accesso. Segnalibro e app sono più sicuri.
Un gestore di password aiuta ancora di più. Inserisce le tue credenziali solo sulla pagina vera. Se su una pagina di accesso all'improvviso non ti propone niente, anche se di solito lo fa sempre, è un campanello d'allarme.
Come leggere un indirizzo internet
A volte vuoi comunque controllare un indirizzo, per esempio con un codice QR o con un link in un SMS. Allora ti aiuta questa regola: cerca la prima barra singola (/) dopo «https://». Subito prima ci sono l'estensione, per esempio .de, e la parola che la precede. Queste due parti rivelano a chi appartiene il sito. Tutto quello che sta più a sinistra si può scegliere a piacere.
L'esempio della mail:
https://dgt-gob-sede-es.smarths[.]ae/servicede
La prima barra singola viene dopo «ae». Prima c'è smarths[.]ae, ed è a questo indirizzo che appartiene il sito. La parte iniziale, «dgt-gob-sede-es», se la può inventare chi controlla il dominio. Qui deve sembrare un ente pubblico.
Un esempio inventato: https://sparkasse.de.beispiel-betrug.com/login. Qui la prima barra singola viene dopo «com». Quindi il sito appartiene a beispiel-betrug.com, non alla Sparkasse.
Per la tua banca, lì deve esserci esattamente il suo indirizzo, per la Commerzbank per esempio commerzbank.de. Le Sparkasse e le Volksbank hanno spesso un indirizzo proprio per la loro regione. Memorizza l'indirizzo della tua banca, o meglio ancora: crea un segnalibro.
Fai attenzione anche ai nomi simili. Un trattino in più, uno zero al posto di una O o un'estensione diversa, e il sito appartiene già a qualcun altro.
Questo la tua banca non te lo chiede mai
Nessuna banca seria ti chiede via mail, SMS, app di messaggistica o telefono:
- la tua password o il tuo PIN
- un codice TAN (il codice usa e getta con cui autorizzi le operazioni), per qualsiasi scopo
- di confermare i tuoi dati tramite un link
- una foto o una copia della tua lettera di attivazione o di registrazione per la procedura TAN, per esempio per photoTAN o pushTAN
- di installare un'app tramite un link
- l'accesso remoto al tuo computer o al tuo telefono
Se qualcuno ti chiede una di queste cose, è una truffa. Anche se si presenta come dipendente della banca, poliziotto o tecnico.
Il codice TAN è la tua firma
Con la sola password molti truffatori non vanno lontano. Gli serve anche un'autorizzazione da parte tua. Così, con le tue credenziali, avviano un bonifico o registrano un nuovo dispositivo. Sul tuo telefono compare allora una richiesta di autorizzazione. Spesso nello stesso momento ti chiamano e ti spiegano che con quella richiesta devi «annullare» o «mettere al sicuro» qualcosa.
Tratta ogni autorizzazione come una firma:
- Autorizza solo quello che hai appena avviato tu.
- Leggi tutta la richiesta: importo, destinatario, tipo di operazione.
- Se c'è scritto un nuovo dispositivo, una carta per pagare con il telefono o un importo che non conosci: rifiuta.
- Non dire mai un codice TAN al telefono. Nemmeno alla banca.
Basta un tocco per autorizzare, e l'operazione parte.
Telefonata, SMS, lettera: stesso trucco
Il phishing arriva anche per telefono, via SMS e perfino per posta. Le regole restano le stesse.
- Telefonate: il numero sul display si può falsificare. Anche se compare il numero vero della tua banca, dall'altra parte può esserci un truffatore. Riattacca e chiama tu. Il numero lo trovi sul sito della tua banca, che apri digitando tu l'indirizzo, o nella sua app.
- SMS e app di messaggistica: anche qui non accedi mai tramite un link.
- Lettere con codice QR: esistono lettere false il cui codice QR porta a un presunto aggiornamento. La Commerzbank stessa, per esempio, mette in guardia da questo. Non scansionare nessun codice che ti porti a un login. Meglio accedere tu direttamente e controllare.
- Falso numero di blocco, falsa polizia: i truffatori fanno comparire sul display perfino il 116 116 o il 110 (il numero della polizia in Germania). Il vero numero tedesco per il blocco d'emergenza (Sperr-Notruf) non chiama nessuno dal 116 116, e la polizia non chiama dal 110. Questi numeri li chiami tu, non il contrario.
Hai già cliccato? Ecco cosa fare adesso
Hai solo aperto il link senza inserire niente? Chiudi la pagina. Di solito allora non è successo niente. Se la pagina ha scaricato un file, non aprirlo e cancellalo.
Hai inserito dei dati o autorizzato qualcosa? Allora ogni minuto conta:
- Chiama subito la tua banca. Prendi il numero dal sito, che apri digitando tu l'indirizzo, o dall'app.
- Fai bloccare l'accesso al tuo home banking. Per le banche aderenti si può fare 24 ore su 24 anche tramite il numero tedesco per il blocco d'emergenza (Sperr-Notruf) 116 116. Da fuori Germania lo raggiungi al +49 116 116 o al +49 30 4050 4050.
- Controlla i movimenti del conto e segnala alla banca ogni operazione che non riconosci.
- Poi cambia le tue credenziali. Se hai usato la stessa password anche altrove, cambiala anche lì.
- Sporgi denuncia alla polizia, in Germania per esempio tramite il commissariato online (Onlinewache o Internetwache) del tuo Land.
Segnalare la mail di phishing
Anche se non hai abboccato: segnala la mail. Aiuta ad avvisare prima gli altri.
- Inoltrala alla Verbraucherzentrale NRW (il centro di tutela dei consumatori della Renania Settentrionale-Vestfalia): phishing@verbraucherzentrale.nrw. Da queste segnalazioni nasce il Phishing-Radar con gli avvisi aggiornati.
- Molte aziende ricevono direttamente anche le mail false inviate a loro nome. In quel caso l'indirizzo per farlo è sul loro sito.
- Dopo: spostala nella cartella spam o cancellala. Non rispondere.
Promemoria da condividere
Manda pure questa parte a genitori, nonni e amici:
- Non accedere mai tramite un link o un codice QR arrivato via mail, SMS o lettera. Usa il tuo segnalibro o l'app.
- Guarda l'indirizzo vero del mittente, non solo il nome.
- Fretta e minacce sono campanelli d'allarme.
- Una lingua perfetta e un bel logo non dimostrano niente.
- Password, PIN e codice TAN non li dai a nessuno. Nemmeno alla banca.
- Nell'app della banca autorizza solo quello che hai avviato tu.
- Nel dubbio riattacca e chiama tu la banca.
- È già successo? Chiama subito la banca o il numero tedesco per il blocco d'emergenza (Sperr-Notruf) 116 116.