
Kadang tertulis Sparkasse, kadang Volksbank, kadang Commerzbank (semuanya bank di Jerman): Email bank palsu terus saja mendarat di kotak masuk. Biasanya incaran mereka sama, yaitu data login internet banking-mu. Dan email-email itu sangat mirip satu sama lain.
Contoh terbaru sampai di kotak masukku pada malam menjelang 4 November, katanya dari Commerzbank. Subjek: “Aktualisierung Ihrer Kontoinformationen erforderlich” (pembaruan informasi rekening Anda diperlukan). Katanya ada ketidaksesuaian pada data rekeningku, dan aku harus mengonfirmasinya lewat sebuah link. Kalau tidak, rekeningku akan diblokir dalam 24 jam. Email itu palsu. Link-nya tidak mengarah ke Commerzbank, dan siapa pun yang “mengonfirmasi” datanya di sana justru menyerahkannya ke para penipu.
Lewat email ini aku tunjukkan cara mengenali email bank palsu, apa pun nama bank yang tertera. Yang lebih penting lagi: bagaimana kamu harus bertindak, supaya pemalsuan yang sempurna sekalipun tidak bisa merugikanmu. Di bagian paling bawah ada contekan yang bisa kamu bagikan ke orang lain.
Contohnya: email Commerzbank palsu
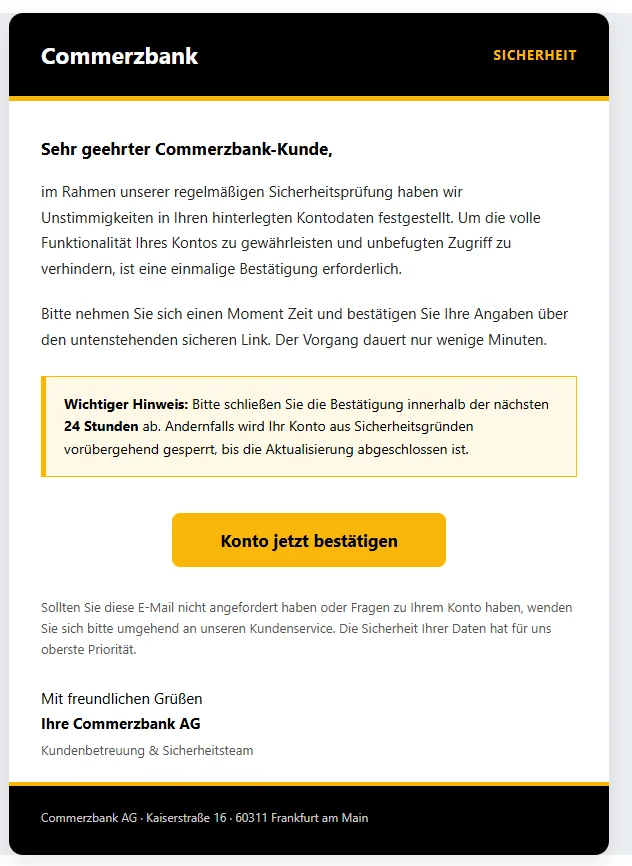
Begini tampilannya. Di link-nya, titik sebelum “ae” aku taruh di dalam kurung siku, supaya tidak ada yang tidak sengaja mengekliknya.
Subjek: Aktualisierung Ihrer Kontoinformationen erforderlich (pembaruan informasi rekening Anda diperlukan)
Dari: Commerzbank AG,office@technik-point.atNasabah Commerzbank yang terhormat,
Dalam rangka pemeriksaan keamanan rutin, kami menemukan ketidaksesuaian pada data rekening Anda yang tersimpan. Untuk memastikan rekening Anda tetap berfungsi penuh dan mencegah akses tanpa izin, diperlukan konfirmasi satu kali.
Mohon luangkan waktu sejenak dan konfirmasikan data Anda melalui link aman di bawah ini. Prosesnya hanya memakan waktu beberapa menit.
Catatan penting: Mohon selesaikan konfirmasi dalam 24 jam ke depan. Jika tidak, demi alasan keamanan, rekening Anda akan diblokir sementara sampai pembaruan selesai.
Tombol kuning “Konfirmasi rekening sekarang”, dengan link di baliknya:
https://dgt-gob-sede-es.smarths[.]ae/servicedeJika Anda tidak meminta email ini atau memiliki pertanyaan tentang rekening Anda, mohon segera hubungi layanan pelanggan kami. Keamanan data Anda adalah prioritas utama kami.
Hormat kami
Commerzbank AG
Layanan Nasabah & Tim KeamananCommerzbank AG · Kaiserstraße 16 · 60311 Frankfurt am Main
Tujuh tanda bahaya pada email ini
- Pengirimnya tidak cocok. Di bagian nama tertulis “Commerzbank AG”, tapi alamat di belakangnya adalah
office@technik-point.at. Akhiran .at berarti Austria. Alamat itu sama sekali tidak ada hubungannya dengan Commerzbank. Nama di depan alamat bisa diisi bebas oleh siapa saja, dan banyak aplikasi email hanya menampilkan nama itu. Ketuk namanya (di HP) atau arahkan mouse ke atasnya (di komputer), nanti kamu bisa melihat alamat yang asli. Sebaliknya, alamat yang kelihatan asli juga tidak membuktikan apa-apa. - Link-nya mengarah ke tempat lain. Tombol “Konfirmasi rekening sekarang” tidak mengarah ke
commerzbank.de, melainkan ke alamat berakhiran .ae. Akhiran itu berarti Uni Emirat Arab. Bagian depannya, “dgt-gob-sede-es”, mengingatkan pada situs lembaga lalu lintas Spanyol. Cara membaca alamat seperti ini ada di bagian bawah. - Desakan waktu dan ancaman. “Dalam 24 jam ke depan”, kalau tidak rekeningnya diblokir. Orang yang cemas soal rekeningnya biasanya memeriksa dengan kurang teliti. Justru itu yang diandalkan penipu.
- Alasannya tidak jelas. “Ketidaksesuaian pada data rekening Anda yang tersimpan”: Yang mana? Email itu tidak menyebutkannya. Tidak ada nomor nasabah, tidak ada nomor rekening, dan tidak ada transaksi yang disebut.
- Tidak ada sapaan pribadi. “Nasabah Commerzbank yang terhormat”: Para penipu tidak tahu namamu. Mereka mengirim email yang sama ke banyak sekali alamat dan berharap beberapa penerimanya memang nasabah bank itu. Sebaliknya, email yang menyebut namamu juga belum tentu asli. Nama dan alamat sering berasal dari kebocoran data.
- Cuma satu jalan: tombol itu. Tidak ada bank tepercaya yang memintamu lewat email untuk mengonfirmasi datamu lewat link. Link itu sengaja disebut “aman” supaya kamu tenang. Email itu memang menyebut layanan pelanggan, tapi tidak memberi nomor teleponnya. Satu-satunya jalan yang ditawarkannya kepadamu adalah tombol itu.
- Data teknisnya membunyikan alarm. Ini tidak kelihatan sekilas. Tapi di bagian kepala email, yang disebut header, tertulis
spf=fail. Artinya: Server yang mengirim email itu sama sekali tidak berhak mengirim email atas nama alamat pengirim tersebut. Jadi alamat itu dipalsukan atau disalahgunakan. Filter spam sering menangkap email seperti ini, tapi tidak selalu.
Tanda-tanda yang sama bisa kamu temukan di email palsu yang mencantumkan nama Sparkasse, Volksbank, atau bank lain. Yang berganti cuma nama, warna, dan logonya.
Supaya adil: Domain technik-point.at dan smarths[.]ae belum tentu milik para penipu. Penipu sering memalsukan alamat pengirim orang lain atau menaruh halaman mereka di server yang diretas. Kalau begitu, pemiliknya sendiri juga korban.
Jangan tertipu oleh hal-hal ini
Beberapa hal di email ini kelihatan asli. Tapi tidak ada satu pun yang membuktikan apa-apa:
- Bahasa Jerman tanpa kesalahan. Dulu penipu sering ketahuan dari bahasa Jermannya yang berantakan. Sekarang program penerjemah dan AI menghasilkan teks yang rapi dalam hitungan detik. Di email ini tidak ada satu pun kesalahan ejaan. Tips lama untuk memperhatikan kesalahan hampir tidak berguna lagi.
- Alamat yang asli. Di bagian bawah tertulis Kaiserstraße 16 di Frankfurt. Itu memang salah satu alamat Commerzbank. Alamat itu publik, siapa pun bisa menyalinnya.
- Desain yang rapi. Hitam dan kuning, kotak pemberitahuan, tombol besar. Warna dan logo bank mana pun gampang ditiru, warna merah Sparkasse juga.
- Kalimat yang menenangkan. “Keamanan data Anda adalah prioritas utama kami.” Kedengarannya meyakinkan dan tidak butuh modal apa pun.
Jadi, sebuah email bisa kelihatan sempurna tapi tetap palsu. Karena itu, aturan di bagian berikutnya lebih penting daripada tanda bahaya mana pun.
Aturan terpenting: Jangan pernah login lewat link
Kamu tidak perlu bisa mengenali pemalsuan kalau kamu berpegang pada satu aturan: Jangan pernah login lewat link dari email atau SMS. Seasli apa pun kelihatannya.
Selalu ambil jalan langsung:
- Ketik sendiri alamat bankmu di browser.
- Atau pakai bookmark yang kamu buat sendiri.
- Atau buka aplikasi resmi bankmu.
Kalau bankmu memang butuh sesuatu darimu, kamu akan melihatnya di sana. Pesan penting biasanya juga ada di kotak pesan internet banking-mu. Kalau di sana tidak ada apa-apa dan kamu masih ragu, telepon banknya. Kalau ternyata email itu asli, kamu tidak rugi apa-apa karena sudah mengambil jalan memutar.
Jangan juga mencari bankmu lewat mesin pencari setiap kali. Di atas hasil pencarian yang asli sering ada iklan, dan penipu juga membeli iklan seperti itu. Iklan itu lalu mengarah ke halaman login palsu. Bookmark dan aplikasi lebih aman.
Pengelola kata sandi (password manager) juga membantu. Ia hanya mengisi data loginmu di situs yang asli. Kalau di sebuah halaman login ia tiba-tiba tidak menawarkan apa-apa, padahal biasanya selalu, itu tanda bahaya.
Cara membaca alamat internet
Kadang kamu tetap ingin memeriksa sebuah alamat, misalnya pada kode QR atau link di SMS. Aturan ini bisa membantu: Cari garis miring tunggal (/) pertama setelah “https://”. Tepat di depannya ada akhiran, misalnya .de, dan kata sebelum akhiran itu. Dua bagian inilah yang menunjukkan siapa pemilik situsnya. Semua yang ada di sebelah kirinya bisa dipilih bebas.
Contoh dari email tadi:
https://dgt-gob-sede-es.smarths[.]ae/servicede
Garis miring tunggal pertama ada setelah “ae”. Di depannya tertulis smarths[.]ae, dan situs itu milik alamat ini. Bagian depan, “dgt-gob-sede-es”, bisa dikarang sesukanya oleh siapa pun yang menguasai domain itu. Di sini bagian itu dibuat supaya kelihatan seperti situs instansi pemerintah.
Contoh karangan: https://sparkasse.de.beispiel-betrug.com/login. Di sini garis miring tunggal pertama ada setelah “com”. Jadi situs itu milik beispiel-betrug.com, bukan milik Sparkasse.
Untuk bankmu, di posisi itu harus tertulis persis alamat bankmu, untuk Commerzbank misalnya commerzbank.de. Sparkasse dan Volksbank sering punya alamat sendiri untuk tiap daerah. Hafalkan alamat bankmu, atau lebih baik lagi: Buat bookmark.
Perhatikan juga nama-nama yang mirip. Tambahan satu tanda hubung, angka nol sebagai ganti huruf O, atau akhiran yang lain, dan situs itu sudah jadi milik orang lain.
Hal-hal yang tidak pernah diminta bankmu
Tidak ada bank tepercaya yang meminta hal-hal berikut darimu lewat email, SMS, messenger, atau telepon:
- kata sandi atau PIN-mu
- TAN (kode sekali pakai untuk mengonfirmasi transaksi), untuk apa pun itu
- supaya kamu mengonfirmasi datamu lewat link
- foto atau salinan surat aktivasi atau surat registrasi untuk sistem TAN-mu, misalnya untuk photoTAN atau pushTAN
- supaya kamu menginstal aplikasi lewat link
- akses jarak jauh ke komputer atau HP-mu
Kalau ada yang meminta salah satunya, itu penipuan. Walaupun dia mengaku sebagai pegawai bank, polisi, atau teknisi.
TAN adalah tanda tanganmu
Dengan kata sandimu saja, banyak penipu tidak bisa berbuat banyak. Mereka masih butuh persetujuan darimu. Jadi mereka memakai data loginmu untuk memulai transfer atau mendaftarkan perangkat baru. Lalu di HP-mu muncul permintaan persetujuan. Sering kali mereka meneleponmu pada saat yang sama dan bilang kamu harus memakainya untuk “membatalkan” atau “mengamankan” sesuatu.
Perlakukan setiap persetujuan seperti tanda tangan:
- Setujui hanya yang baru saja kamu mulai sendiri.
- Baca permintaannya sampai habis: jumlah, penerima, jenis transaksi.
- Kalau di situ tertulis perangkat baru, kartu untuk membayar pakai HP, atau jumlah yang tidak kamu kenal: tolak.
- Jangan pernah menyebutkan TAN lewat telepon. Bahkan kepada bank sekalipun.
Satu ketukan jari pada persetujuan sudah cukup, dan transaksinya langsung berjalan.
Telepon, SMS, surat: modusnya sama
Phishing juga datang lewat telepon, SMS, dan bahkan lewat pos. Aturannya tetap sama.
- Telepon: Nomor yang muncul di layar bisa dipalsukan. Walaupun yang tertera nomor asli bankmu, bisa saja penipu yang ada di ujung sana. Tutup teleponnya dan telepon balik sendiri. Nomornya bisa kamu temukan di situs bankmu, yang alamatnya kamu ketik sendiri, atau di aplikasinya.
- SMS dan messenger: Di sini pun kamu tidak pernah login lewat link.
- Surat dengan kode QR: Ada surat palsu yang kode QR-nya mengarah ke halaman yang katanya untuk pembaruan. Commerzbank, misalnya, sudah memperingatkan hal ini sendiri. Jangan pindai kode yang membawamu ke halaman login. Lebih baik login sendiri dan cek di sana.
- Hotline pemblokiran palsu, polisi palsu: Penipu bahkan bisa memunculkan 116 116, nomor hotline darurat pemblokiran Jerman (Sperr-Notruf), atau 110, nomor darurat polisi Jerman, di layar. Sperr-Notruf yang asli tidak pernah menelepon siapa pun dari 116 116, dan polisi tidak menelepon dari 110. Nomor-nomor ini kamu yang telepon, bukan sebaliknya.
Sudah terlanjur klik? Ini yang harus kamu lakukan sekarang
Cuma membuka link-nya dan tidak memasukkan apa-apa? Tutup halamannya. Biasanya tidak ada yang terjadi. Kalau halaman itu mengunduh sebuah file, jangan dibuka dan langsung hapus.
Sudah memasukkan data atau menyetujui sesuatu? Kalau begitu, setiap menit berharga:
- Segera telepon bankmu. Pakai nomor dari situs yang alamatnya kamu ketik sendiri, atau dari aplikasinya.
- Minta agar akses internet banking-mu diblokir. Di bank yang ikut serta, ini juga bisa dilakukan 24 jam sehari lewat hotline darurat pemblokiran Jerman (Sperr-Notruf) 116 116. Dari luar negeri, kamu bisa menghubunginya di +49 116 116 atau +49 30 4050 4050.
- Periksa mutasi rekeningmu dan laporkan ke bank setiap transaksi yang tidak kamu kenal.
- Setelah itu, ganti data login-mu. Kalau kamu memakai kata sandi yang sama di tempat lain, ganti juga di sana.
- Laporkan ke polisi, misalnya lewat kantor polisi online (Onlinewache atau Internetwache) di negara bagian Jerman tempat kamu tinggal.
Laporkan email phishing
Walaupun kamu tidak tertipu: Laporkan email itu. Itu membantu memperingatkan orang lain lebih cepat.
- Teruskan email itu ke Verbraucherzentrale NRW (pusat perlindungan konsumen negara bagian Nordrhein-Westfalen di Jerman): phishing@verbraucherzentrale.nrw. Dari laporan-laporan inilah lahir Phishing-Radar yang berisi peringatan terbaru.
- Banyak perusahaan juga menerima sendiri laporan email palsu yang mengatasnamakan mereka. Alamat untuk itu biasanya ada di situs mereka.
- Setelah itu: pindahkan ke folder spam atau hapus. Jangan dibalas.
Contekan untuk dibagikan
Silakan kirim bagian ini ke orang tua, kakek-nenek, dan teman-temanmu:
- Jangan pernah login lewat link atau kode QR dari email, SMS, atau surat. Pakai bookmark-mu atau aplikasi bank.
- Lihat alamat pengirim yang asli, jangan cuma namanya.
- Desakan waktu dan ancaman adalah tanda bahaya.
- Bahasa Jerman yang rapi dan logo yang bagus tidak membuktikan apa-apa.
- Kata sandi, PIN, dan TAN tidak kamu berikan ke siapa pun. Bahkan ke bank sekalipun.
- Di aplikasi banking, setujui hanya yang kamu mulai sendiri.
- Kalau ragu, tutup teleponnya dan telepon sendiri ke bank.
- Sudah terlanjur terjadi? Segera telepon bank atau hotline darurat pemblokiran (Sperr-Notruf) 116 116.