
Tantôt c'est signé Sparkasse, tantôt Volksbank, tantôt Commerzbank : les faux mails de banque atterrissent sans arrêt dans les boîtes de réception. La plupart du temps, ils veulent la même chose, à savoir tes identifiants de banque en ligne. Et ils se ressemblent beaucoup.
Un exemple tout frais m'est arrivé dans la nuit du 3 au 4 novembre, soi-disant de la part de la Commerzbank. Objet : « Aktualisierung Ihrer Kontoinformationen erforderlich » (Mise à jour de vos informations de compte requise). Il y aurait des incohérences dans mes données de compte, et je devrais les confirmer via un lien. Sinon, mon compte serait bloqué dans 24 heures. Le mail est un faux. Le lien ne mène pas à la Commerzbank, et qui y « confirme » ses données les livre aux escrocs.
À partir de ce mail, je te montre comment repérer les faux mails de banque, quel que soit le nom affiché. Plus important encore : comment réagir pour que même un faux parfait ne puisse pas te nuire. Tout en bas, il y a une antisèche à faire circuler.
L'exemple : le faux mail de la Commerzbank
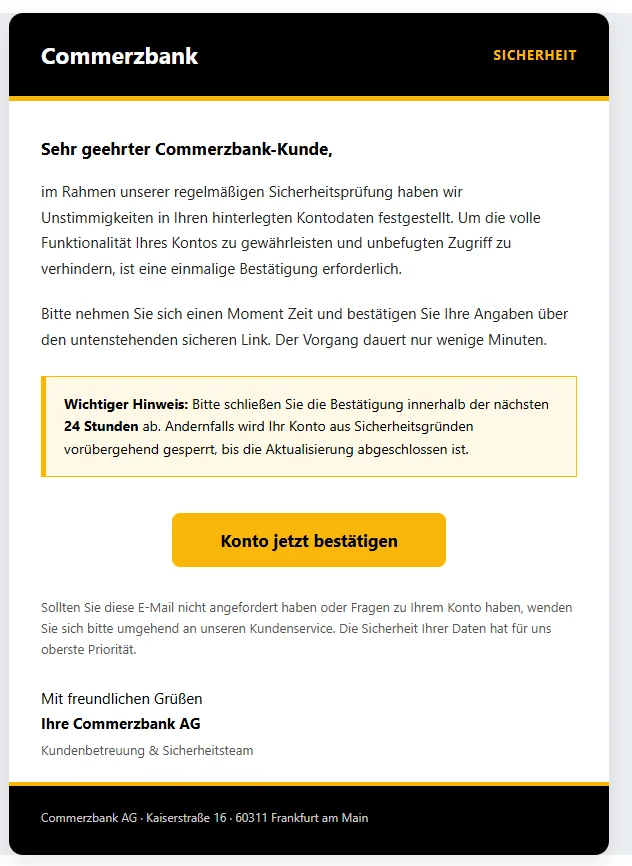
Voilà à quoi il ressemblait. Dans le lien, j'ai mis le point avant « ae » entre crochets, pour que personne ne clique dessus par erreur.
Objet : Aktualisierung Ihrer Kontoinformationen erforderlich (Mise à jour de vos informations de compte requise)
De : Commerzbank AG,office@technik-point.atCher client de la Commerzbank,
Dans le cadre de notre contrôle de sécurité régulier, nous avons constaté des incohérences dans vos données de compte enregistrées. Afin de garantir le plein fonctionnement de votre compte et d'empêcher tout accès non autorisé, une confirmation unique est nécessaire.
Veuillez prendre un moment pour confirmer vos informations via le lien sécurisé ci-dessous. L'opération ne prend que quelques minutes.
Remarque importante : Veuillez finaliser la confirmation dans les prochaines 24 heures. Dans le cas contraire, votre compte sera temporairement bloqué pour des raisons de sécurité jusqu'à ce que la mise à jour soit terminée.
Bouton jaune « Confirmer le compte maintenant », le lien qui se cache derrière :
https://dgt-gob-sede-es.smarths[.]ae/servicedeSi vous n'avez pas demandé cet e-mail ou si vous avez des questions sur votre compte, veuillez contacter immédiatement notre service client. La sécurité de vos données est notre priorité absolue.
Cordialement,
Votre Commerzbank AG
Service client & équipe sécuritéCommerzbank AG · Kaiserstraße 16 · 60311 Frankfurt am Main
Sept signaux d'alarme dans ce mail
- L'expéditeur ne colle pas. Le nom affiché est « Commerzbank AG », mais l'adresse derrière est
office@technik-point.at. L'extension .at correspond à l'Autriche. Cette adresse n'a rien à voir avec la Commerzbank. N'importe qui peut mettre le nom qu'il veut devant l'adresse, et beaucoup d'applis de messagerie n'affichent que ce nom. Tape sur le nom (sur téléphone) ou passe la souris dessus (sur ordinateur), et tu verras la vraie adresse. À l'inverse, une adresse qui a l'air authentique ne prouve rien non plus. - Le lien mène ailleurs. Le bouton « Confirmer le compte maintenant » ne mène pas à
commerzbank.de, mais à une adresse qui se termine en .ae. Cette extension correspond aux Émirats arabes unis. La partie avant, « dgt-gob-sede-es », rappelle le site de l'autorité espagnole de la circulation routière. Comment lire ce genre d'adresse, je te l'explique plus bas. - Urgence et menace. « Dans les prochaines 24 heures », sinon le compte est bloqué. Quand on a peur pour son compte, on vérifie moins bien. C'est exactement là-dessus que comptent les escrocs.
- La raison reste vague. « Des incohérences dans vos données de compte enregistrées » : lesquelles ? Le mail ne le dit pas. Il ne donne aucun numéro de client, aucun numéro de compte et aucune opération précise.
- Pas de salutation personnelle. « Cher client de la Commerzbank » : les escrocs ne connaissent pas ton nom. Ils envoient le même mail à énormément d'adresses et espèrent que quelques destinataires sont vraiment clients de cette banque. À l'inverse, un mail avec ton nom n'est pas forcément authentique. Les noms et les adresses viennent souvent de fuites de données.
- Un seul moyen : le bouton. Aucune banque sérieuse ne te demande par mail de confirmer tes données via un lien. Le fait que le lien soit présenté comme « sécurisé » est censé te rassurer. Le mail renvoie bien au service client, mais n'indique aucun numéro de téléphone. Le seul moyen qu'il te propose, c'est le bouton.
- La technique tire la sonnette d'alarme. Ça, tu ne le vois pas au premier coup d'œil. Mais dans l'en-tête du mail, ce qu'on appelle le header, on trouve
spf=fail. Ça veut dire que le serveur qui a envoyé le mail n'a même pas le droit d'envoyer des mails pour cette adresse d'expéditeur. L'adresse est donc falsifiée ou détournée. Les filtres antispam interceptent souvent ce genre de mails, mais pas toujours.
Tu retrouves les mêmes signes dans les faux mails signés Sparkasse, Volksbank ou une autre banque. Seuls le nom, les couleurs et le logo changent.
Pour être juste : les domaines technik-point.at et smarths[.]ae n'appartiennent pas forcément aux escrocs. Les escrocs usurpent souvent l'adresse d'expéditeurs tiers ou installent leurs pages sur des serveurs piratés. Les propriétaires sont alors eux-mêmes victimes.
Ce qui ne doit pas te tromper
Certaines choses dans ce mail ont l'air authentiques. Rien de tout ça ne prouve quoi que ce soit :
- Un allemand sans faute. Avant, les escrocs se trahissaient souvent par un allemand bancal. Aujourd'hui, les logiciels de traduction et l'IA livrent un texte propre en quelques secondes. Ce mail ne contient pas une seule faute d'orthographe. Le vieux conseil de faire attention aux fautes ne sert presque plus à rien.
- Une vraie adresse postale. En bas, on voit la Kaiserstraße 16 à Francfort. C'est effectivement une adresse de la Commerzbank. Elle est publique, n'importe qui peut la recopier.
- Une mise en page soignée. Du noir et du jaune, un encadré d'avertissement, un gros bouton. Les couleurs et le logo de n'importe quelle banque sont faciles à imiter, le rouge de la Sparkasse tout autant.
- Des phrases rassurantes. « La sécurité de vos données est notre priorité absolue. » Ça fait sérieux et ça ne coûte rien.
Un mail peut donc avoir l'air parfait et être quand même un faux. C'est pour ça que la règle de la section suivante compte plus que n'importe quel signal d'alarme.
La règle la plus importante : ne jamais se connecter via un lien
Tu n'as pas besoin de repérer un faux si tu respectes une seule règle : Ne te connecte jamais via un lien reçu par mail ou par SMS. Peu importe à quel point le message a l'air authentique.
Passe toujours par le chemin direct :
- Tape toi-même l'adresse de ta banque dans le navigateur.
- Ou utilise un favori que tu as créé toi-même.
- Ou ouvre l'appli officielle de ta banque.
Si ta banque attend vraiment quelque chose de toi, tu le verras là. Les messages importants se trouvent en général aussi dans la messagerie de ta banque en ligne. Si tu n'y trouves rien et que tu as un doute, appelle ta banque. Si le mail était authentique, ce détour ne t'a rien coûté.
Ne cherche pas non plus ta banque à chaque fois via un moteur de recherche. Au-dessus des vrais résultats, il y a souvent des annonces, et les escrocs en achètent aussi. Elles mènent alors vers de fausses pages de connexion. Les favoris et l'appli sont plus sûrs.
Un gestionnaire de mots de passe aide en plus. Il ne remplit tes identifiants que sur le vrai site. Si, sur une page de connexion, il ne te propose soudain rien alors qu'il le fait toujours d'habitude, c'est un signal d'alarme.
Comment lire une adresse Internet
Parfois, tu veux quand même vérifier une adresse, par exemple pour un QR code ou un lien dans un SMS. Cette règle t'aide alors : cherche la première barre oblique simple (/) après le « https:// ». Juste avant, il y a l'extension, par exemple .de, et le mot qui la précède. Ces deux parties indiquent à qui appartient le site. Tout ce qui se trouve plus à gauche peut être choisi librement.
L'exemple du mail :
https://dgt-gob-sede-es.smarths[.]ae/servicede
La première barre oblique simple se trouve après « ae ». Juste avant, il y a smarths[.]ae, et c'est à cette adresse qu'appartient le site. Celui qui contrôle le domaine peut inventer librement la partie avant, « dgt-gob-sede-es ». Ici, elle est censée faire penser à une administration.
Un exemple inventé : https://sparkasse.de.beispiel-betrug.com/login. Ici, la première barre oblique simple se trouve après « com ». Le site appartient donc à beispiel-betrug.com, pas à la Sparkasse.
Pour ta banque, c'est exactement son adresse qui doit figurer à cet endroit, pour la Commerzbank par exemple commerzbank.de. Les banques Sparkasse et Volksbank ont souvent leur propre adresse pour leur région. Retiens l'adresse de ta banque, ou mieux encore : crée-toi un favori.
Fais aussi attention aux noms qui se ressemblent. Un trait d'union en plus, un zéro à la place d'un O ou une autre extension, et le site appartient déjà à quelqu'un d'autre.
Ce que ta banque ne te demande jamais
Aucune banque sérieuse ne te demandera par mail, SMS, messagerie instantanée ou téléphone :
- ton mot de passe ou ton code PIN
- un code TAN (le code à usage unique qui valide une opération), peu importe pour quoi
- de confirmer tes données via un lien
- une photo ou une copie de ta lettre d'activation ou d'enregistrement pour la procédure TAN, par exemple pour photoTAN ou pushTAN
- d'installer une appli via un lien
- un accès à distance à ton ordinateur ou à ton téléphone
Si quelqu'un te demande l'une de ces choses, c'est une arnaque. Même s'il se présente comme employé de banque, policier ou technicien.
Le code TAN, c'est ta signature
Avec ton seul mot de passe, beaucoup d'escrocs ne vont pas bien loin. Il leur faut en plus une validation de ta part. Alors ils lancent un virement avec tes identifiants ou enregistrent un nouvel appareil. Sur ton téléphone s'affiche ensuite une demande de validation. Souvent, ils t'appellent en même temps et t'expliquent que tu dois t'en servir pour « annuler » ou « sécuriser » quelque chose.
Traite chaque validation comme une signature :
- Ne valide que ce que tu viens de lancer toi-même.
- Lis la demande en entier : montant, bénéficiaire, type d'opération.
- Si tu y vois un nouvel appareil, une carte pour payer avec le téléphone ou un montant que tu ne connais pas : refuse.
- Ne donne jamais un code TAN au téléphone. Pas même à la banque.
Un seul appui du doigt sur la validation suffit, et l'ordre est lancé.
Appel, SMS, lettre : même arnaque
Le phishing arrive aussi par téléphone, par SMS et même par courrier. Les règles restent les mêmes.
- Appels : Le numéro affiché peut être falsifié. Même si c'est le vrai numéro de ta banque qui s'affiche, ça peut être un escroc au bout du fil. Raccroche et rappelle toi-même. Tu trouves le numéro sur le site de ta banque, dont tu tapes l'adresse toi-même, ou dans son appli.
- SMS et messageries : Là non plus, tu ne te connectes jamais via un lien.
- Lettres avec QR code : Il existe de fausses lettres dont le QR code mène à une prétendue mise à jour. La Commerzbank, par exemple, met elle-même en garde contre ça. Ne scanne aucun code qui te mène vers une page de connexion. Connecte-toi plutôt toi-même et va voir.
- Faux service de blocage, fausse police : Les escrocs font même apparaître le 116 116 ou le 110 sur ton écran. Le 116 116 est le numéro d'urgence allemand de blocage (Sperr-Notruf), le 110 le numéro d'urgence de la police. Le vrai Sperr-Notruf n'appelle personne depuis le 116 116, et la police n'appelle pas depuis le 110. Ces numéros, c'est toi qui les appelles, pas l'inverse.
Déjà cliqué ? Voici ce que tu fais maintenant
Tu as seulement ouvert le lien, sans rien saisir ? Ferme la page. En général, il ne s'est rien passé. Si la page a téléchargé un fichier, ne l'ouvre pas et supprime-le.
Tu as saisi des données ou validé quelque chose ? Alors chaque minute compte :
- Appelle tout de suite ta banque. Prends le numéro sur le site dont tu tapes l'adresse toi-même, ou dans l'appli.
- Fais bloquer ton accès à la banque en ligne. Dans les banques participantes, c'est aussi possible 24 h/24 via le numéro d'urgence allemand de blocage (Sperr-Notruf) 116 116. Depuis l'étranger, tu peux le joindre au +49 116 116 ou au +49 30 4050 4050.
- Vérifie tes opérations et signale à la banque toute transaction que tu ne reconnais pas.
- Change ensuite tes identifiants. Si tu as utilisé le même mot de passe ailleurs, change-le là aussi.
- Porte plainte auprès de la police, par exemple via le commissariat en ligne (Onlinewache ou Internetwache) de ton Land.
Signaler un mail de phishing
Même si tu ne t'es pas fait avoir : signale le mail. Ça aide à prévenir les autres plus vite.
- Transfère-le à la Verbraucherzentrale NRW (le centre de conseil aux consommateurs de Rhénanie-du-Nord-Westphalie) : phishing@verbraucherzentrale.nrw. Ces signalements alimentent le Phishing-Radar, avec des alertes à jour.
- Beaucoup d'entreprises reçoivent aussi elles-mêmes les faux mails envoyés en leur nom. L'adresse à utiliser figure alors sur leur site.
- Ensuite : mets-le dans le dossier spam ou supprime-le. Ne réponds pas.
Antisèche à faire circuler
N'hésite pas à envoyer cette partie à tes parents, grands-parents et amis :
- Ne te connecte jamais via un lien ou un QR code reçu par mail, SMS ou courrier. Utilise ton favori ou l'appli.
- Regarde la vraie adresse de l'expéditeur, pas seulement le nom.
- L'urgence et les menaces sont des signaux d'alarme.
- Un bon allemand et un joli logo ne prouvent rien.
- Ton mot de passe, ton code PIN et tes codes TAN, tu ne les donnes à personne. Pas même à la banque.
- Dans l'appli bancaire, ne valide que ce que tu as lancé toi-même.
- En cas de doute, raccroche et appelle toi-même la banque.
- C'est déjà arrivé ? Appelle tout de suite la banque ou le numéro d'urgence allemand de blocage (Sperr-Notruf) 116 116.