
یک بار اسم Sparkasse رویشان است، یک بار Volksbank، یک بار Commerzbank: ایمیلهای جعلی بانکی مدام سر از صندوقهای ایمیل درمیآورند. بیشترشان هم یک چیز میخواهند: اطلاعات ورودت به بانکداری اینترنتی. و خیلی شبیه هماند.
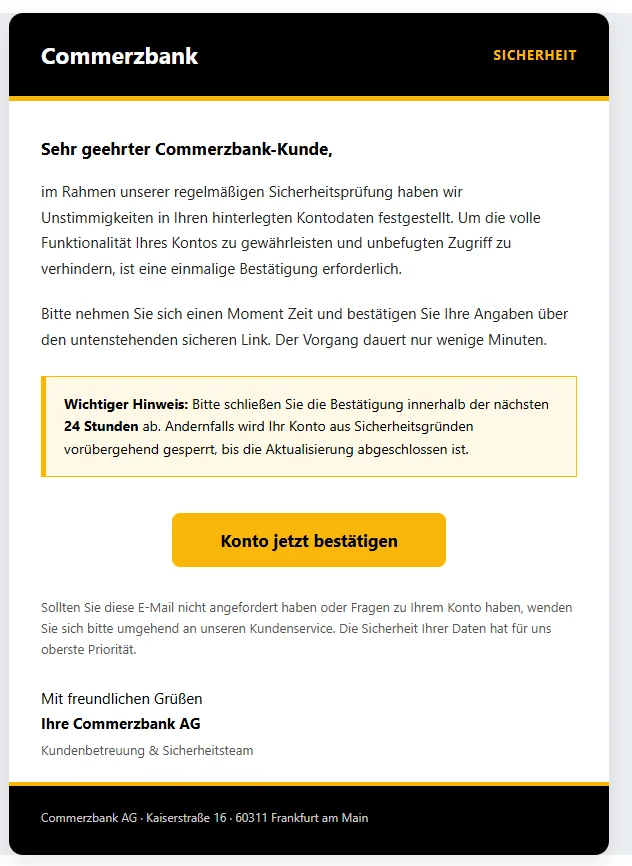
یک نمونهی تازه شب 3 به 4 نوامبر به دستم رسید، ظاهراً از طرف Commerzbank. موضوع: «Aktualisierung Ihrer Kontoinformationen erforderlich» (بهروزرسانی اطلاعات حساب شما ضروری است). نوشته بود در اطلاعات حسابم مغایرتهایی هست و باید آنها را از طریق یک لینک تأیید کنم. وگرنه حسابم ظرف 24 ساعت مسدود میشود. این ایمیل جعلی است. لینک به Commerzbank نمیرود، و هر کس آنجا اطلاعاتش را «تأیید» کند، آنها را به کلاهبردارها داده است.
با همین ایمیل نشانت میدهم ایمیلهای جعلی بانکی را از چه چیزهایی بشناسی، هر اسمی هم که رویشان باشد. از آن مهمتر: چطور رفتار کنی تا حتی یک جعل بینقص هم به تو آسیبی نزند. پایین صفحه هم یک خلاصه هست که میتوانی برای دیگران بفرستی.
نمونه: ایمیل جعلی Commerzbank
این شکلی بود. در لینک، نقطهی قبل از «ae» را داخل کروشه گذاشتهام تا کسی اشتباهی رویش کلیک نکند.
موضوع: Aktualisierung Ihrer Kontoinformationen erforderlich (بهروزرسانی اطلاعات حساب شما ضروری است)
از: Commerzbank AG،office@technik-point.atمشتری گرامی Commerzbank،
در جریان بررسی امنیتی دورهای خود، مغایرتهایی در اطلاعات ثبتشدهی حساب شما مشاهده کردهایم. برای تضمین عملکرد کامل حساب شما و جلوگیری از دسترسی غیرمجاز، یک تأیید یکباره لازم است.
لطفاً لحظهای وقت بگذارید و اطلاعات خود را از طریق لینک امن زیر تأیید کنید. این کار فقط چند دقیقه طول میکشد.
نکتهی مهم: لطفاً تأیید را ظرف 24 ساعت آینده انجام دهید. در غیر این صورت، حساب شما به دلایل امنیتی تا تکمیل بهروزرسانی موقتاً مسدود خواهد شد.
دکمهی زرد «اکنون حساب را تأیید کنید»، و لینک پشت آن:
https://dgt-gob-sede-es.smarths[.]ae/servicedeاگر این ایمیل را درخواست نکردهاید یا دربارهی حساب خود سؤالی دارید، لطفاً فوراً با خدمات مشتریان ما تماس بگیرید. امنیت اطلاعات شما برای ما بالاترین اولویت را دارد.
با احترام
Commerzbank AG
خدمات مشتریان و تیم امنیتCommerzbank AG · Kaiserstraße 16 · 60311 Frankfurt am Main
هفت نشانهی هشدار در همین ایمیل
- فرستنده جور درنمیآید. بهعنوان اسم نوشته «Commerzbank AG»، اما نشانی پشتش
office@technik-point.atاست. پسوند .at مال اتریش است. این نشانی هیچ ربطی به Commerzbank ندارد. اسمی را که جلوی نشانی میآید هر کسی میتواند هر طور بخواهد بنویسد، و خیلی از برنامههای ایمیل فقط همین اسم را نشان میدهند. روی اسم بزن (در گوشی) یا نشانگر ماوس را رویش ببر (در کامپیوتر)، آنوقت نشانی واقعی را میبینی. از آن طرف، نشانیای که واقعی به نظر میرسد هم چیزی را ثابت نمیکند. - لینک جای دیگری میرود. دکمهی «اکنون حساب را تأیید کنید» به
commerzbank.deنمیرود، بلکه به نشانیای با پسوند .ae میرود. این پسوند مال امارات متحدهی عربی است. بخش اول، «dgt-gob-sede-es»، آدم را یاد سایت ادارهی راهنمایی و رانندگی اسپانیا میاندازد. اینکه چنین نشانیای را چطور بخوانی، کمی پایینتر آمده. - فشار زمانی و تهدید. «ظرف 24 ساعت آینده»، وگرنه حساب مسدود میشود. کسی که نگران حسابش است، کمتر دقیق بررسی میکند. کلاهبردارها هم دقیقاً روی همین شرط میبندند.
- دلیلش مبهم میماند. «مغایرتهایی در اطلاعات ثبتشدهی حساب شما»: کدام مغایرتها؟ ایمیل نمیگوید. نه شمارهی مشتریای میآورد، نه شمارهی حسابی، نه هیچ تراکنشی.
- خطاب شخصی ندارد. «مشتری گرامی Commerzbank»: کلاهبردارها اسم تو را نمیدانند. یک ایمیل را برای تعداد خیلی زیادی نشانی میفرستند و امیدوارند چند نفر از گیرندهها واقعاً مشتری این بانک باشند. از آن طرف، ایمیلی که اسم تو را دارد هم خودبهخود واقعی نیست. اسمها و نشانیها اغلب از نشت اطلاعات به دست آمدهاند.
- فقط یک راه: دکمه. هیچ بانک معتبری با ایمیل از تو نمیخواهد اطلاعاتت را از طریق یک لینک تأیید کنی. اینکه لینک صراحتاً «امن» خوانده شده، برای این است که خیالت را راحت کند. ایمیل به خدمات مشتریان اشاره میکند، اما هیچ شمارهتلفنی برایش نمیدهد. تنها راهی که جلوی پایت میگذارد، دکمه است.
- جزئیات فنی هم زنگ خطر را به صدا درمیآورند. این را در نگاه اول نمیبینی. اما در سرآیند ایمیل، همان که به آن هدر (Header) میگویند، نوشته
spf=fail. یعنی: سروری که ایمیل را فرستاده، اصلاً اجازه ندارد از طرف این نشانی فرستنده ایمیل بفرستد. پس نشانی جعلی است یا از آن سوءاستفاده شده. فیلترهای اسپم اینجور ایمیلها را اغلب میگیرند، اما نه همیشه.
همین نشانهها را در ایمیلهای جعلیای هم پیدا میکنی که رویشان اسم Sparkasse، Volksbank یا بانک دیگری آمده. فقط اسم، رنگها و لوگو عوض میشوند.
از سر انصاف: دامنههای technik-point.at و smarths[.]ae لزوماً مال کلاهبردارها نیستند. کلاهبردارها اغلب فرستندهی دیگران را جعل میکنند یا صفحههایشان را روی سرورهای هکشده میگذارند. در این صورت صاحبان این دامنهها خودشان قربانیاند.
اینها نباید گولت بزنند
بعضی چیزهای این ایمیل واقعی به نظر میرسند. هیچکدامشان چیزی را ثابت نمیکند:
- آلمانی بیغلط. قبلاً کلاهبردارها اغلب با آلمانی دستوپاشکسته خودشان را لو میدادند. امروز برنامههای ترجمه و هوش مصنوعی در چند ثانیه متن تمیز تحویل میدهند. در این ایمیل حتی یک غلط املایی هم نیست. این توصیهی قدیمی که به غلطها دقت کن، دیگر چندان کمکی نمیکند.
- یک نشانی واقعی. پایین ایمیل نوشته Kaiserstraße 16 در فرانکفورت. این واقعاً یکی از نشانیهای Commerzbank است. نشانی عمومی است و هر کسی میتواند از رویش بنویسد.
- طراحی مرتب. سیاه و زرد، یک کادر هشدار، یک دکمهی بزرگ. رنگها و لوگوی هر بانکی را بهراحتی میشود تقلید کرد، قرمز Sparkasse را هم همینطور.
- جملههای اطمینانبخش. «امنیت اطلاعات شما برای ما بالاترین اولویت را دارد.» جدی به نظر میرسد و هیچ هزینهای ندارد.
پس یک ایمیل میتواند بینقص به نظر برسد و باز هم جعلی باشد. برای همین قانونی که در بخش بعد آمده، از هر نشانهی هشداری مهمتر است.
مهمترین قانون: هرگز از طریق لینک وارد نشو
اگر به یک قانون پایبند باشی، لازم نیست هیچ جعلی را تشخیص بدهی: هرگز از طریق لینکی که در ایمیل یا SMS آمده وارد حسابت نشو. هر قدر هم واقعی به نظر برسد.
همیشه از راه مستقیم برو:
- نشانی بانکت را خودت در مرورگر تایپ کن.
- یا از بوکمارکی استفاده کن که خودت ساختهای.
- یا اپلیکیشن رسمی بانکت را باز کن.
اگر بانکت واقعاً چیزی از تو بخواهد، همانجا میبینیاش. پیامهای مهم معمولاً در صندوق پیام بانکداری اینترنتیات هم هستند. اگر آنجا چیزی پیدا نکردی و شک داری، به بانک زنگ بزن. اگر ایمیل واقعی هم بوده باشد، با این راه غیرمستقیم چیزی از دست ندادهای.
بانکت را هم هر بار با موتور جستوجو پیدا نکن. بالای نتیجههای واقعی اغلب آگهی هست، و کلاهبردارها هم چنین آگهیهایی میخرند. این آگهیها هم به صفحههای ورود جعلی میبرند. بوکمارک و اپلیکیشن امنترند.
یک مدیر رمز عبور هم کمک بیشتری است. اطلاعات ورودت را فقط در سایت واقعی پر میکند. اگر در یک صفحهی ورود ناگهان چیزی پیشنهاد نکرد، در حالی که همیشه این کار را میکند، این یک زنگ خطر است.
یک نشانی اینترنتی را اینطور بخوان
گاهی با این حال میخواهی نشانیای را بررسی کنی، مثلاً وقتی با یک کد QR یا لینکی در SMS سروکار داری. آنوقت این قانون به کارت میآید: اولین خط مورب تکی (/) بعد از «https://» را پیدا کن. درست قبل از آن، پسوند (مثلاً .de) و کلمهی قبل از آن آمدهاند. همین دو بخش نشان میدهند سایت مال کیست. هر چیزی که سمت چپتر باشد، دلخواه انتخاب میشود.
نمونهی ایمیل:
https://dgt-gob-sede-es.smarths[.]ae/servicede
اولین خط مورب تکی بعد از «ae» آمده. قبل از آن smarths[.]ae نوشته شده، و سایت مال همین نشانی است. بخش اول، «dgt-gob-sede-es»، را هر کسی که دامنه را در اختیار دارد میتواند از خودش دربیاورد. اینجا قرار است شبیه یک ادارهی دولتی به نظر برسد.
یک نمونهی ساختگی: https://sparkasse.de.beispiel-betrug.com/login. اینجا اولین خط مورب تکی بعد از «com» آمده. پس سایت مال beispiel-betrug.com است، نه Sparkasse.
برای بانک تو، آنجا باید دقیقاً نشانی خود بانک باشد، مثلاً برای Commerzbank نشانی commerzbank.de. بانکهای محلی Sparkasse و Volksbank اغلب برای منطقهی خودشان نشانی جداگانهای دارند. نشانی بانکت را به خاطر بسپار، یا بهتر از آن: برایش یک بوکمارک بساز.
به اسمهای شبیه به هم هم دقت کن. یک خط تیرهی اضافه، یک صفر به جای O یا یک پسوند دیگر، و سایت دیگر مال کس دیگری است.
اینها را بانکت هیچوقت نمیپرسد
هیچ بانک معتبری از طریق ایمیل، SMS، پیامرسان یا تلفن اینها را از تو نمیخواهد:
- رمز عبور یا PIN تو
- یک TAN (کد یکبارمصرف تأیید تراکنش)، برای هر کاری که باشد
- اینکه اطلاعاتت را از طریق یک لینک تأیید کنی
- عکس یا کپی نامهی فعالسازی یا ثبتنامی که برای روش TAN گرفتهای، مثلاً برای photoTAN یا pushTAN
- اینکه یک اپلیکیشن را از طریق لینک نصب کنی
- دسترسی از راه دور به کامپیوتر یا گوشیات
اگر کسی یکی از اینها را بخواهد، کلاهبرداری است. حتی اگر خودش را کارمند بانک، پلیس یا تکنسین معرفی کند.
کد TAN امضای توست
خیلی از کلاهبردارها فقط با رمز عبورت به جایی نمیرسند. به تأیید تو هم نیاز دارند. پس با اطلاعات ورودت یک انتقال پول شروع میکنند یا یک دستگاه جدید ثبت میکنند. بعد روی گوشیات یک درخواست تأیید ظاهر میشود. اغلب همزمان به تو زنگ میزنند و توضیح میدهند که باید با آن چیزی را «لغو» یا «ایمن» کنی.
با هر تأیید مثل یک امضا رفتار کن:
- فقط چیزی را تأیید کن که خودت همین الان شروع کردهای.
- درخواست را کامل بخوان: مبلغ، گیرنده، نوع دستور.
- اگر آنجا یک دستگاه جدید، یک کارت برای پرداخت با گوشی یا مبلغی آمده که نمیشناسی: رد کن.
- هیچوقت TAN را پشت تلفن نگو. حتی به بانک.
یک ضربهی انگشت روی تأیید کافی است تا دستور اجرا شود.
تماس، SMS، نامه: همان ترفند
فیشینگ از طریق تلفن، SMS و حتی پست هم میآید. قانونها همان میمانند.
- تماسها: شمارهای که روی صفحه میبینی قابل جعل است. حتی اگر شمارهی واقعی بانکت روی صفحه باشد، ممکن است پشت خط یک کلاهبردار باشد. گوشی را بگذار و خودت زنگ بزن. شماره را در سایت بانکت که نشانیاش را خودت تایپ میکنی، یا در اپلیکیشنش پیدا میکنی.
- SMS و پیامرسانها: اینجا هم هیچوقت از طریق لینک وارد نمیشوی.
- نامههای کاغذی با کد QR: نامههای جعلیای هست که کد QR آنها به یک بهروزرسانی ادعایی میبرد. مثلاً خود Commerzbank دربارهاش هشدار میدهد. هیچ کدی را که تو را به صفحهی ورود میبرد اسکن نکن. بهتر است خودت وارد حسابت شوی و نگاه کنی.
- خط اضطراری جعلی، پلیس جعلی: کلاهبردارها حتی شمارهی 116 116، یعنی خط اضطراری مسدودسازی در آلمان (Sperr-Notruf)، یا 110، یعنی شمارهی پلیس آلمان، را روی صفحه نمایش میدهند. خط Sperr-Notruf واقعی با شمارهی 116 116 به کسی زنگ نمیزند و پلیس هم از شمارهی 110 تماس نمیگیرد. این شمارهها را تو میگیری، نه برعکس.
کلیک کردهای؟ حالا این کارها را بکن
فقط لینک را باز کردهای و چیزی وارد نکردهای؟ صفحه را ببند. معمولاً در این صورت اتفاقی نیفتاده. اگر صفحه فایلی دانلود کرده، بازش نکن و پاکش کن.
اطلاعات وارد کردهای یا چیزی را تأیید کردهای؟ پس هر دقیقه مهم است:
- فوراً به بانکت زنگ بزن. شماره را از سایتی که نشانیاش را خودت تایپ میکنی، یا از اپلیکیشن بردار.
- بخواه که بانکداری اینترنتیات را مسدود کنند. در بانکهایی که عضو این سرویساند، این کار بهصورت شبانهروزی از طریق خط اضطراری مسدودسازی در آلمان (Sperr-Notruf) به شمارهی 116 116 هم ممکن است. از خارج از آلمان با +49 116 116 یا +49 30 4050 4050 به آن دسترسی داری.
- گردش حسابت را بررسی کن و هر تراکنشی را که نمیشناسی به بانک گزارش بده.
- بعد اطلاعات ورودت را عوض کن. اگر همین رمز عبور را جای دیگری هم استفاده کردهای، آنجا هم عوضش کن.
- به پلیس شکایت کن، مثلاً از طریق پاسگاه اینترنتی پلیس ایالتت (Onlinewache یا Internetwache).
ایمیل فیشینگ را گزارش بده
حتی اگر گول نخوردهای: ایمیل را گزارش بده. این کمک میکند بقیه زودتر هشدار بگیرند.
- آن را برای Verbraucherzentrale NRW (مرکز مشاورهی مصرفکنندگان ایالت نوردراین-وستفالن) فوروارد کن: phishing@verbraucherzentrale.nrw. از همین گزارشها Phishing-Radar با هشدارهای بهروز ساخته میشود.
- خیلی از شرکتها خودشان هم ایمیلهای جعلیای را که به اسمشان فرستاده میشود دریافت میکنند. نشانیاش هم در سایتشان آمده.
- بعد: به پوشهی اسپم منتقلش کن یا پاکش کن. جواب نده.
خلاصه برای فرستادن به دیگران
این بخش را با خیال راحت برای پدر و مادر، پدربزرگ و مادربزرگ و دوستانت بفرست:
- هیچوقت از طریق لینک یا کد QR در ایمیل، SMS یا نامه وارد حسابت نشو. از بوکمارک خودت یا اپلیکیشن استفاده کن.
- به نشانی واقعی فرستنده نگاه کن، نه فقط به اسم.
- فشار زمانی و تهدیدها زنگ خطرند.
- آلمانی خوب و لوگوی قشنگ چیزی را ثابت نمیکنند.
- رمز عبور، PIN و TAN را به هیچکس نمیدهی. حتی به بانک.
- در اپلیکیشن بانک فقط چیزی را تأیید کن که خودت شروع کردهای.
- اگر شک داری، گوشی را بگذار و خودت به بانک زنگ بزن.
- اتفاق افتاده؟ فوراً به بانک یا خط اضطراری مسدودسازی (Sperr-Notruf) به شمارهی 116 116 زنگ بزن.