
То там написано Sparkasse, то Volksbank, то Commerzbank: фальшиві листи від банків постійно потрапляють у поштові скриньки. Здебільшого їм потрібне одне: твої дані для входу в інтернет-банкінг. І вони дуже схожі між собою.
Свіжий приклад прийшов мені в ніч на 4 листопада, нібито від Commerzbank. Тема: «Aktualisierung Ihrer Kontoinformationen erforderlich» (потрібне оновлення інформації про Ваш рахунок). Мовляв, у даних мого рахунку є розбіжності, і я маю підтвердити їх за посиланням. Інакше мій рахунок заблокують через 24 години. Лист підроблений. Посилання веде не на сайт Commerzbank, і хто там «підтверджує» свої дані, віддає їх шахраям.
На прикладі цього листа я покажу тобі, як розпізнати фальшиві листи від банку, хай би яка назва там стояла. А ще важливіше: як поводитися, щоб тобі не зашкодила навіть ідеальна підробка. У самому кінці є шпаргалка, яку можна переслати іншим.
Приклад: фальшивий лист від Commerzbank
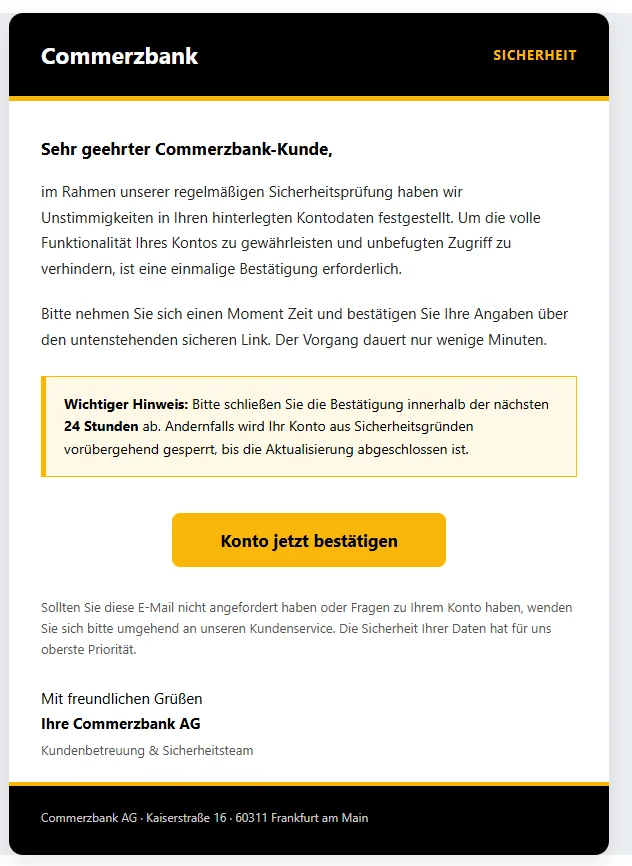
Ось як він виглядав. У посиланні я взяв крапку перед «ae» у квадратні дужки, щоб ніхто випадково на нього не натиснув.
Тема: Aktualisierung Ihrer Kontoinformationen erforderlich (потрібне оновлення інформації про Ваш рахунок)
Від: Commerzbank AG,office@technik-point.atШановний клієнте Commerzbank,
під час нашої регулярної перевірки безпеки ми виявили розбіжності в збережених даних Вашого рахунку. Щоб забезпечити повну функціональність Вашого рахунку та запобігти несанкціонованому доступу, потрібне одноразове підтвердження.
Будь ласка, приділіть трохи часу й підтвердьте свої дані за безпечним посиланням нижче. Процедура займе лише кілька хвилин.
Важлива примітка: Будь ласка, завершіть підтвердження протягом наступних 24 годин. Інакше Ваш рахунок з міркувань безпеки буде тимчасово заблоковано, доки оновлення не буде завершено.
Жовта кнопка «Підтвердити рахунок зараз», за нею посилання:
https://dgt-gob-sede-es.smarths[.]ae/servicedeЯкщо Ви не запитували цей лист або маєте питання щодо свого рахунку, будь ласка, негайно зверніться до нашої служби підтримки клієнтів. Безпека Ваших даних є для нас найвищим пріоритетом.
З повагою
Ваш Commerzbank AG
Обслуговування клієнтів & служба безпекиCommerzbank AG · Kaiserstraße 16 · 60311 Frankfurt am Main
Сім тривожних ознак на прикладі цього листа
- Відправник не той. В імені відправника стоїть «Commerzbank AG», а от адреса за ним:
office@technik-point.at. Закінчення .at означає Австрію. До Commerzbank ця адреса не має жодного стосунку. Ім'я перед адресою кожен може вписати яке завгодно, а багато поштових застосунків показують тільки це ім'я. Торкнися імені (на телефоні) або наведи на нього мишку (на комп'ютері), і побачиш справжню адресу. Водночас адреса, яка виглядає справжньою, теж нічого не доводить. - Посилання веде не туди. Кнопка «Підтвердити рахунок зараз» веде не на
commerzbank.de, а на адресу із закінченням .ae. Воно означає Об'єднані Арабські Емірати. Передня частина «dgt-gob-sede-es» нагадує сайт іспанського управління дорожнього руху. Як читати таку адресу, написано нижче. - Тиск часу і погроза. «Протягом наступних 24 годин», інакше рахунок заблокують. Хто боїться за свій рахунок, перевіряє менш уважно. Саме на це й розраховують шахраї.
- Причина залишається туманною. «Розбіжності в збережених даних Вашого рахунку»: які саме? У листі про це ні слова. Він не називає ні номера клієнта, ні номера рахунку, ні конкретної операції.
- Жодного особистого звертання. «Шановний клієнте Commerzbank»: шахраї не знають твого імені. Вони надсилають той самий лист на дуже багато адрес і сподіваються, що кілька отримувачів справді є клієнтами цього банку. Водночас лист із твоїм ім'ям не обов'язково справжній. Імена та адреси часто беруть із витоків даних.
- Лише один шлях: кнопка. Жоден серйозний банк не просить тебе в листі підтвердити свої дані за посиланням. Те, що посилання прямо названо «безпечним», має тебе заспокоїти. Лист, щоправда, згадує службу підтримки клієнтів, але не називає жодного номера телефону. Пропонує він тобі лише один шлях: кнопку.
- Техніка б'є на сполох. З першого погляду цього не видно. Але в службовій частині листа, так званому заголовку (header), стоїть
spf=fail. Це означає: сервер, який надіслав лист, узагалі не має права надсилати листи від імені цієї адреси відправника. Отже, адресу підроблено або використано без дозволу. Спам-фільтри часто перехоплюють такі листи, але не завжди.
Ті самі ознаки ти знайдеш у фальшивих листах, на яких стоїть Sparkasse, Volksbank або назва іншого банку. Змінюються лише назва, кольори й логотип.
Заради справедливості: домени technik-point.at і smarths[.]ae не обов'язково належать шахраям. Шахраї часто підробляють чужих відправників або розміщують свої сторінки на зламаних серверах. Власники тоді й самі стають жертвами.
Що не повинно тебе обдурити
Дещо в цьому листі виглядає справжнім. Але ніщо з цього нічого не доводить:
- Бездоганна німецька. Раніше шахраї часто видавали себе кострубатою німецькою. Сьогодні програми-перекладачі та ШІ за лічені секунди створюють чистий текст. У цьому листі немає жодної орфографічної помилки. Стара порада звертати увагу на помилки вже майже не допомагає.
- Справжня адреса. Унизу стоїть Kaiserstraße 16 у Франкфурті. Це справді адреса Commerzbank. Вона публічна, кожен може її переписати.
- Охайне оформлення. Чорний і жовтий, блок із попередженням, велика кнопка. Кольори й логотип будь-якого банку легко скопіювати, червоний колір Sparkasse так само.
- Заспокійливі фрази. «Безпека Ваших даних є для нас найвищим пріоритетом». Звучить солідно і нічого не коштує.
Тож лист може виглядати ідеально і все одно бути підробкою. Тому правило з наступного розділу важливіше за будь-яку тривожну ознаку.
Найважливіше правило: ніколи не входь через посилання
Тобі не треба розпізнавати підробку, якщо ти дотримуєшся одного правила: ніколи не входь в акаунт через посилання з листа чи SMS. Байдуже, наскільки справжніми вони виглядають.
Завжди йди прямим шляхом:
- Введи адресу свого банку в браузер сам.
- Або скористайся закладкою, яку ти створив сам.
- Або відкрий офіційний застосунок свого банку.
Якщо твій банк справді чогось від тебе хоче, ти побачиш це там. Важливі повідомлення зазвичай приходять і в поштову скриньку всередині твого інтернет-банкінгу. Якщо там нічого немає, а сумніви лишаються, зателефонуй до банку. Якщо лист усе ж був справжнім, цей обхідний шлях тобі нічого не коштував.
І не шукай свій банк щоразу через пошуковик. Над справжніми результатами часто показується реклама, а таку рекламу купують і шахраї. Вона веде на фальшиві сторінки входу. Закладка й застосунок надійніші.
Додатково допомагає менеджер паролів. Він заповнює твої дані для входу лише на справжньому сайті. Якщо на сторінці входу він раптом нічого тобі не пропонує, хоча зазвичай це робить, це тривожний знак.
Як читати інтернет-адресу
Іноді ти все ж хочеш перевірити адресу, наприклад у QR-коді чи посиланні в SMS. Тоді допоможе таке правило: знайди першу одинарну скісну риску (/) після «https://». Безпосередньо перед нею стоять закінчення, наприклад .de, і слово перед ним. Ці дві частини показують, кому належить сайт. Усе, що лівіше, можна вибрати довільно.
Приклад із листа:
https://dgt-gob-sede-es.smarths[.]ae/servicede
Перша одинарна скісна риска стоїть після «ae». Перед нею стоїть smarths[.]ae, і саме цій адресі належить сайт. Передню частину «dgt-gob-sede-es» може вигадати той, хто контролює домен. Тут вона має виглядати як адреса державної установи.
Вигаданий приклад: https://sparkasse.de.beispiel-betrug.com/login. Тут перша одинарна скісна риска стоїть після «com». Отже, сайт належить beispiel-betrug.com, а не Sparkasse.
У твого банку там має стояти саме його адреса, у Commerzbank, наприклад, commerzbank.de. У банків Sparkasse і Volksbank часто своя адреса в кожному регіоні. Запам'ятай адресу свого банку, а ще краще: створи закладку.
Звертай увагу й на схожі назви. Один зайвий дефіс, нуль замість O або інше закінчення, і сайт уже належить комусь іншому.
Цього твій банк ніколи не попросить
Жоден серйозний банк не вимагатиме від тебе електронною поштою, через SMS, у месенджері чи телефоном:
- твій пароль або PIN-код
- TAN (одноразовий код підтвердження), байдуже для чого
- підтвердити свої дані за посиланням
- фото або копію паперового листа для активації чи реєстрації TAN-методу, наприклад для photoTAN або pushTAN
- встановити застосунок за посиланням
- віддалений доступ до твого комп'ютера чи телефона
Якщо хтось хоче чогось із цього, це шахрайство. Навіть якщо він представляється працівником банку, поліцейським чи техніком.
TAN і є твій підпис
З одним лише твоїм паролем багато шахраїв далеко не зайдуть. Їм потрібне ще й твоє підтвердження. Тож вони з твоїми даними для входу запускають переказ або реєструють новий пристрій. Тоді на твоєму телефоні з'являється запит на підтвердження. Часто вони водночас дзвонять тобі й пояснюють, що так нібито треба щось «скасувати» або «захистити».
Стався до кожного підтвердження як до підпису:
- Підтверджуй лише те, що ти сам щойно запустив.
- Прочитай запит повністю: сума, отримувач, тип операції.
- Якщо там новий пристрій, картка для оплати телефоном або незнайома тобі сума: відхиляй.
- Ніколи не називай TAN по телефону. Навіть банку.
Досить одного дотику до підтвердження, і операція вже йде.
Дзвінок, SMS, паперовий лист: та сама схема
Фішинг буває і телефоном, і в SMS, і навіть звичайною поштою. Правила залишаються тими самими.
- Дзвінки: Номер на екрані можна підробити. Навіть якщо там стоїть справжній номер твого банку, на тому кінці може бути шахрай. Поклади слухавку й зателефонуй сам. Номер ти знайдеш на сайті свого банку, адресу якого вводиш сам, або в його застосунку.
- SMS і месенджери: І тут ти ніколи не входиш через посилання.
- Паперові листи з QR-кодом: Бувають підроблені листи, QR-код яких веде на сторінку нібито оновлення. Commerzbank, наприклад, сам про це попереджає. Не скануй код, який веде тебе на сторінку входу. Краще увійди сам і подивися.
- Фальшива лінія блокування, фальшива поліція: Шахраї навіть виводять на екран 116 116 або 110 (номер поліції в Німеччині). Справжня німецька екстрена лінія блокування (Sperr-Notruf) нікому не дзвонить з 116 116, а поліція не дзвонить з 110. На ці номери дзвониш ти, а не навпаки.
Уже натиснув? Ось що робити зараз
Тільки відкрив посилання й нічого не вводив? Закрий сторінку. Найчастіше нічого не сталося. Якщо сторінка завантажила файл, не відкривай його і видали.
Ввів дані або щось підтвердив? Тоді важить кожна хвилина:
- Негайно зателефонуй до свого банку. Візьми номер із сайту, адресу якого вводиш сам, або із застосунку.
- Попроси заблокувати свій інтернет-банкінг. У банках-учасниках це можна зробити цілодобово і через німецьку екстрену лінію блокування (Sperr-Notruf) 116 116. Поза Німеччиною вона доступна за номерами +49 116 116 або +49 30 4050 4050.
- Перевір рух коштів на рахунку і повідом банк про кожну операцію, якої ти не впізнаєш.
- Після цього зміни дані для входу. Якщо ти використовував той самий пароль і деінде, зміни його й там.
- Подай заяву до поліції, наприклад через інтернет-приймальню поліції (Onlinewache або Internetwache) твоєї федеральної землі.
Повідом про фішинговий лист
Навіть якщо ти не попався: повідом про цей лист. Це допомагає швидше попередити інших.
- Перешли його до Verbraucherzentrale NRW (центру захисту прав споживачів землі Північний Рейн-Вестфалія): phishing@verbraucherzentrale.nrw. На основі цих повідомлень створюється Phishing-Radar з актуальними попередженнями.
- Багато компаній і самі приймають підроблені листи, надіслані від їхнього імені. Адресу для цього тоді можна знайти на їхньому сайті.
- Потім: перемісти в спам або видали. Не відповідай.
Шпаргалка, яку можна переслати
Сміливо надсилай цю частину батькам, бабусям, дідусям і друзям:
- Ніколи не входь через посилання чи QR-код з електронного листа, SMS або паперового листа. Користуйся своєю закладкою або застосунком.
- Дивися на справжню адресу відправника, а не тільки на ім'я.
- Тиск часу і погрози є тривожними знаками.
- Гарна німецька і красивий логотип нічого не доводять.
- Пароль, PIN-код і TAN нікому не повідомляй. Навіть банку.
- У банківському застосунку підтверджуй лише те, що запустив сам.
- Якщо сумніваєшся, поклади слухавку й сам зателефонуй до банку.
- Уже сталося? Негайно телефонуй до банку або на екстрену лінію блокування (Sperr-Notruf) 116 116.