
어떤 때는 Sparkasse, 어떤 때는 Volksbank, 또 어떤 때는 Commerzbank라고 적혀 있어요. 은행을 사칭한 가짜 메일은 끊임없이 메일함에 들어와요. 노리는 건 대개 똑같아요. 바로 온라인 뱅킹 로그인 정보예요. 게다가 생김새도 서로 아주 비슷해요.
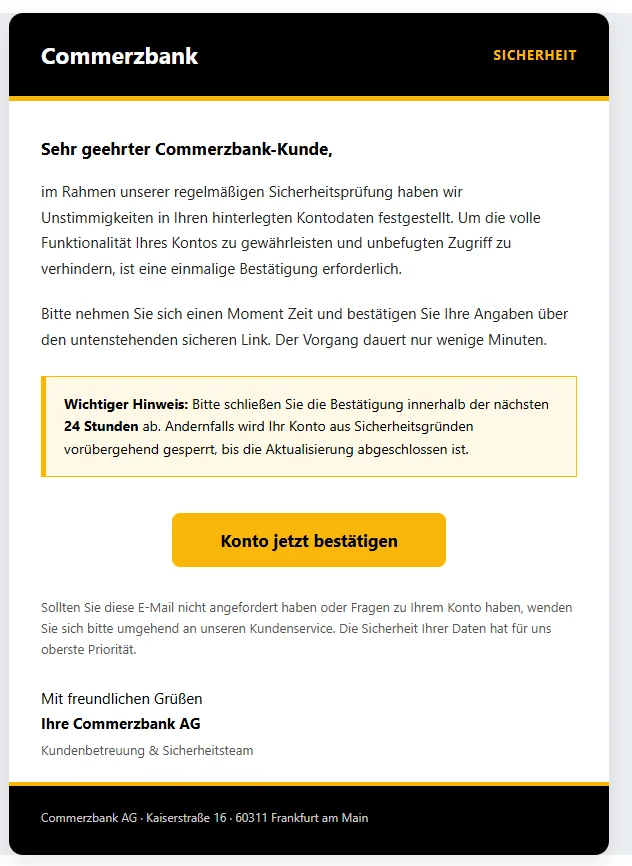
따끈따끈한 사례가 11월 4일로 넘어가는 밤에 저한테도 왔어요. Commerzbank에서 보냈다는 메일이었어요. 제목은 "Aktualisierung Ihrer Kontoinformationen erforderlich"(계좌 정보 업데이트 필요). 제 계좌 정보에 불일치가 있으니 링크로 확인하라는 내용이었어요. 그러지 않으면 24시간 뒤에 계좌를 정지한다고요. 이 메일은 가짜예요. 링크는 Commerzbank로 이어지지 않고, 거기서 정보를 "확인"하는 사람은 그 정보를 사기꾼에게 넘겨주게 돼요.
이 메일을 예로 들어, 어떤 은행 이름이 적혀 있든 가짜 은행 메일을 알아보는 방법을 보여 드릴게요. 더 중요한 건, 완벽한 가짜가 와도 피해를 보지 않으려면 어떻게 행동해야 하느냐예요. 맨 아래에는 주변에 전해 줄 수 있는 요약 정리도 있어요.
예시: Commerzbank를 사칭한 가짜 메일
실제로 이렇게 생겼어요(본문은 한국어로 옮겼어요). 누가 실수로 클릭하지 않도록 링크에서 "ae" 앞의 점은 대괄호로 감싸 두었어요.
제목: Aktualisierung Ihrer Kontoinformationen erforderlich (계좌 정보 업데이트 필요)
보낸 사람: Commerzbank AG,office@technik-point.at존경하는 Commerzbank 고객님,
정기 보안 점검 과정에서 고객님이 등록하신 계좌 정보에 불일치가 확인되었습니다. 계좌의 모든 기능을 원활히 이용하시고 무단 접근을 방지하기 위해 1회 확인 절차가 필요합니다.
잠시 시간을 내시어 아래의 안전한 링크를 통해 고객님의 정보를 확인해 주십시오. 절차는 몇 분이면 완료됩니다.
중요 안내: 앞으로 24시간 이내에 확인을 완료해 주십시오. 완료하지 않으시면 보안상의 이유로 업데이트가 완료될 때까지 계좌가 일시적으로 정지됩니다.
노란색 버튼 "Konto jetzt bestätigen"(지금 계좌 확인하기), 그 뒤에 숨은 링크:
https://dgt-gob-sede-es.smarths[.]ae/servicede이 이메일을 요청하지 않으셨거나 계좌와 관련해 문의 사항이 있으시면 즉시 고객센터로 연락해 주십시오. 고객님 정보의 안전은 저희의 최우선 과제입니다.
감사합니다.
Commerzbank AG
고객 관리 및 보안팀Commerzbank AG · Kaiserstraße 16 · 60311 Frankfurt am Main
이 메일로 보는 경고 신호 7가지
- 발신자가 맞지 않아요. 이름에는 "Commerzbank AG"라고 적혀 있지만, 그 뒤의 주소는
office@technik-point.at이에요. 끝부분 .at은 오스트리아를 뜻해요. Commerzbank와는 아무 관계없는 주소예요. 주소 앞의 이름은 누구나 마음대로 써넣을 수 있고, 많은 메일 앱은 이 이름만 보여 줘요. 이름을 탭하거나(휴대폰) 마우스를 올려 보면(컴퓨터) 진짜 주소가 보여요. 하지만 반대로, 진짜처럼 보이는 주소라고 해서 그게 증거가 되지도 않아요. - 링크가 엉뚱한 곳으로 이어져요. "Konto jetzt bestätigen"(지금 계좌 확인하기) 버튼은
commerzbank.de가 아니라 끝이 .ae인 주소로 연결돼요. .ae는 아랍에미리트를 뜻해요. 앞부분 "dgt-gob-sede-es"는 스페인 교통 당국의 웹사이트를 떠올리게 해요. 이런 주소를 읽는 법은 아래에서 설명할게요. - 시간 압박과 협박. "Innerhalb der nächsten 24 Stunden"(앞으로 24시간 이내에) 확인하지 않으면 계좌를 정지한다고 해요. 계좌가 걱정되면 그만큼 덜 꼼꼼하게 확인하게 돼요. 사기꾼은 바로 그걸 노려요.
- 이유가 애매해요. "Unstimmigkeiten in Ihren hinterlegten Kontodaten"(등록된 계좌 정보의 불일치)라는데, 대체 어떤 불일치일까요? 메일에는 나와 있지 않아요. 고객 번호도, 계좌 번호도, 관련 거래도 전혀 언급하지 않아요.
- 이름을 불러 주지 않아요. "Sehr geehrter Commerzbank-Kunde"(존경하는 Commerzbank 고객님)라는 인사뿐이에요. 사기꾼은 받는 사람의 이름을 몰라요. 같은 메일을 엄청나게 많은 주소로 보내고, 받는 사람 중 몇 명이라도 정말 이 은행 고객이길 바라는 거예요. 반대로, 받는 사람 이름이 적혀 있다고 해서 진짜 메일이라는 보장도 없어요. 이름과 주소는 데이터 유출로 흘러나온 경우가 많거든요.
- 길은 버튼 하나뿐이에요. 제대로 된 은행이라면 메일로 링크를 통해 정보를 확인해 달라고 하지 않아요. 링크에 굳이 "sicher"(안전한)라는 말을 붙인 건 안심시키려는 거예요. 메일은 고객센터를 언급하긴 하지만 전화번호는 적어 두지 않았어요. 메일이 내미는 유일한 길은 그 버튼이에요.
- 기술적으로도 경보가 울려요. 이건 한눈에 보이지 않아요. 하지만 메일의 머리 부분, 이른바 헤더에는
spf=fail이라고 적혀 있어요. 이 메일을 보낸 서버에는 이 발신자 주소로 메일을 보낼 권한이 아예 없다는 뜻이에요. 즉 주소가 위조됐거나 악용된 거예요. 스팸 필터가 이런 메일을 걸러 내는 경우가 많지만, 항상 그런 건 아니에요.
Sparkasse, Volksbank 또는 다른 은행 이름이 적힌 가짜 메일에서도 똑같은 신호를 찾을 수 있어요. 바뀌는 건 이름, 색깔, 로고뿐이에요.
공정하게 덧붙이자면, technik-point.at과 smarths[.]ae 도메인이 꼭 사기꾼 것은 아니에요. 사기꾼은 남의 발신자 주소를 위조하거나 해킹한 서버에 자기 페이지를 올려 두는 일이 많거든요. 그런 경우 도메인 주인도 피해자예요.
이런 것에 속으면 안 돼요
이 메일에는 진짜처럼 보이는 부분도 몇 군데 있어요. 하지만 그중 어느 것도 증거가 되지 않아요.
- 오류 없는 독일어. 예전에는 어색한 독일어 때문에 사기꾼이 들통나는 일이 많았어요. 요즘은 번역 프로그램과 AI가 몇 초 만에 깔끔한 글을 만들어 줘요. 이 메일에는 맞춤법 오류가 단 하나도 없어요. 오류를 잘 살펴보라는 예전 팁은 이제 거의 도움이 안 돼요.
- 실제 주소. 맨 아래에 프랑크푸르트의 Kaiserstraße 16이 적혀 있어요. 실제로 Commerzbank의 주소가 맞아요. 공개된 주소라서 누구나 베껴 쓸 수 있어요.
- 깔끔한 디자인. 검은색과 노란색, 안내 상자, 커다란 버튼. 어느 은행이든 색깔과 로고는 쉽게 흉내 낼 수 있어요. Sparkasse의 빨간색도 마찬가지예요.
- 안심시키는 문장. "Die Sicherheit Ihrer Daten hat für uns oberste Priorität."(고객님 정보의 안전은 저희의 최우선 과제입니다). 그럴듯하게 들리고, 돈 한 푼 들지 않는 말이에요.
결국 메일은 완벽해 보여도 가짜일 수 있어요. 그래서 다음 섹션의 규칙이 어떤 경고 신호보다 더 중요해요.
가장 중요한 규칙: 링크로는 절대 로그인하지 않기
규칙 하나만 지키면 가짜를 알아보지 못해도 괜찮아요. 메일이나 SMS 속 링크로는 절대 로그인하지 마세요. 아무리 진짜처럼 보여도요.
언제나 직접 들어가세요.
- 은행 주소를 브라우저에 직접 입력하세요.
- 아니면 직접 만들어 둔 북마크를 쓰세요.
- 아니면 은행 공식 앱을 여세요.
은행이 정말 뭔가 전할 게 있다면 거기서 확인할 수 있어요. 중요한 안내는 대개 온라인 뱅킹 메시지함에도 와 있어요. 거기에 아무것도 없는데 그래도 미심쩍다면 은행에 전화해 보세요. 메일이 진짜였다 해도 이렇게 돌아가서 잃는 건 하나도 없어요.
은행을 매번 검색 엔진으로 찾는 것도 하지 마세요. 진짜 검색 결과 위에는 광고가 뜨는 경우가 많은데, 사기꾼도 그런 광고를 사요. 그런 광고는 가짜 로그인 페이지로 이어져요. 북마크와 앱이 더 안전해요.
비밀번호 관리자도 도움이 돼요. 로그인 정보를 진짜 사이트에서만 채워 주거든요. 평소엔 늘 채워 주던 비밀번호 관리자가 어떤 로그인 페이지에서 갑자기 아무것도 제안하지 않는다면, 그건 경고 신호예요.
인터넷 주소 읽는 법
그래도 주소를 직접 확인하고 싶을 때가 있어요. 예를 들어 QR 코드나 SMS로 받은 링크가 그래요. 그럴 땐 이 규칙이 도움이 돼요. "https://" 다음에 나오는 첫 번째 단독 슬래시(/)를 찾으세요. 바로 그 앞에 .de 같은 끝부분과 그 앞의 단어가 있어요. 이 두 부분이 사이트 주인을 알려 줘요. 그보다 왼쪽에 있는 건 전부 마음대로 정할 수 있어요.
메일에 나온 예시:
https://dgt-gob-sede-es.smarths[.]ae/servicede
첫 번째 단독 슬래시는 "ae" 뒤에 있어요. 그 앞에 smarths[.]ae가 있고, 사이트 주인은 바로 이 주소예요. 앞부분 "dgt-gob-sede-es"는 도메인을 관리하는 사람이 마음대로 지어낼 수 있어요. 여기서는 관공서처럼 보이게 하려는 거예요.
지어낸 예시: https://sparkasse.de.beispiel-betrug.com/login. 여기서는 첫 번째 단독 슬래시가 "com" 뒤에 있어요. 그러니 이 사이트의 주인은 Sparkasse가 아니라 beispiel-betrug.com이에요.
거래하는 은행이라면 그 자리에 정확히 그 은행의 주소가 있어야 해요. 예를 들어 Commerzbank라면 commerzbank.de예요. Sparkasse와 Volksbank는 지역마다 따로 주소를 쓰는 경우가 많아요. 거래 은행의 주소를 기억해 두세요. 더 좋은 건 북마크를 만들어 두는 거예요.
비슷한 이름도 조심하세요. 하이픈 하나가 더 있거나, O 대신 숫자 0이 들어가 있거나, 끝부분이 다르면 그 사이트는 이미 다른 사람 거예요.
은행이 절대 묻지 않는 것
제대로 된 은행이라면 메일, SMS, 메신저, 전화로 다음과 같은 걸 요구하지 않아요.
- 비밀번호나 PIN
- 어떤 용도든 TAN(거래를 승인하는 일회용 코드)
- 링크를 통해 정보를 확인하는 것
- TAN 방식(예: photoTAN, pushTAN)을 활성화하거나 등록할 때 받은 우편물의 사진이나 사본
- 링크를 통해 앱을 설치하는 것
- 컴퓨터나 휴대폰에 대한 원격 접속
이 중 하나라도 요구한다면 사기예요. 상대가 은행 직원, 경찰, 기술자라고 자신을 소개해도 마찬가지예요.
TAN은 내 서명이에요
많은 사기꾼은 비밀번호만으로는 멀리 가지 못해요. 본인의 승인이 추가로 필요하거든요. 그래서 빼낸 로그인 정보로 송금을 시작하거나 새 기기를 등록해요. 그러면 휴대폰에 승인 요청이 떠요. 동시에 전화를 걸어 와서, 이걸로 뭔가를 "stornieren"(취소)하거나 "absichern"(보호)해야 한다고 설명하는 경우가 많아요.
모든 승인을 서명처럼 다루세요.
- 지금 막 직접 시작한 것만 승인하세요.
- 요청은 끝까지 읽으세요. 금액, 받는 사람, 거래 종류까지요.
- 새 기기, 휴대폰 결제용 카드, 모르는 금액이 보이면 거절하세요.
- TAN은 절대 전화로 알려 주지 마세요. 은행이라고 해도요.
승인 버튼을 한 번 탭하는 것만으로 거래가 진행돼요.
전화, SMS, 우편: 수법은 똑같아요
피싱은 전화나 SMS, 심지어 우편으로도 와요. 규칙은 그대로예요.
- 전화: 화면에 뜨는 번호는 위조할 수 있어요. 은행의 진짜 번호가 떠 있어도 상대가 사기꾼일 수 있어요. 일단 끊고 직접 거세요. 번호는 직접 주소를 입력해서 연 은행 웹사이트나 은행 앱에서 찾을 수 있어요.
- SMS와 메신저: 여기서도 링크로는 절대 로그인하지 마세요.
- QR 코드가 찍힌 우편물: QR 코드가 이른바 업데이트 페이지로 이어지는 가짜 우편물이 있어요. 예를 들어 Commerzbank도 직접 이에 대해 경고하고 있어요. 로그인 페이지로 이끄는 코드는 스캔하지 마세요. 차라리 직접 로그인해서 확인하세요.
- 가짜 Sperr-Notruf, 가짜 경찰: 사기꾼은 화면에 116 116이나 110을 띄우기까지 해요(116 116은 독일에서 카드나 온라인 뱅킹을 정지할 때 거는 긴급 번호 Sperr-Notruf, 110은 독일 경찰 긴급 번호예요). 진짜 Sperr-Notruf는 116 116으로 누구에게도 전화를 걸지 않고, 경찰도 110으로 전화를 걸지 않아요. 이 번호들은 내가 거는 번호지, 걸려 오는 번호가 아니에요.
이미 클릭했다면? 지금 해야 할 일
링크만 열고 아무것도 입력하지 않았나요? 페이지를 닫으세요. 대개는 그걸로 아무 일도 일어나지 않아요. 페이지가 파일을 내려받았다면 열지 말고 삭제하세요.
정보를 입력했거나 뭔가를 승인했나요? 그렇다면 1분 1초가 중요해요.
- 바로 은행에 전화하세요. 번호는 직접 주소를 입력해서 연 웹사이트나 앱에서 찾으세요.
- 온라인 뱅킹을 정지해 달라고 하세요. 참여 은행이라면 정지 긴급 번호 Sperr-Notruf 116 116으로도 24시간 언제든 정지할 수 있어요. 해외에서는 +49 116 116 또는 +49 30 4050 4050으로 연결돼요.
- 거래 내역을 확인하고, 모르는 거래가 있으면 모두 은행에 알리세요.
- 그다음 로그인 정보를 바꾸세요. 같은 비밀번호를 다른 곳에서도 썼다면 거기서도 바꾸세요.
- 경찰에 신고하세요. 예를 들어 사는 주(州)의 Onlinewache나 Internetwache(주 경찰의 온라인 신고 창구)를 이용하면 돼요.
피싱 메일 신고하기
속지 않았더라도 메일은 신고하세요. 다른 사람들에게 더 빨리 경고하는 데 도움이 돼요.
- Verbraucherzentrale NRW(독일 노르트라인베스트팔렌주 소비자 센터)로 전달하세요: phishing@verbraucherzentrale.nrw. 이렇게 모인 신고를 바탕으로 최신 경고를 담은 Phishing-Radar가 만들어져요.
- 많은 기업이 자기 이름을 사칭한 가짜 메일을 직접 신고받기도 해요. 그런 경우 신고용 주소는 해당 기업 웹사이트에 나와 있어요.
- 그다음엔 스팸함으로 옮기거나 삭제하세요. 답장은 하지 마세요.
주변에 전해 줄 요약 정리
이 부분은 부모님, 조부모님, 친구들에게 마음껏 보내 주세요.
- 메일, SMS, 우편물 속 링크나 QR 코드로는 절대 로그인하지 마세요. 북마크나 앱을 쓰세요.
- 이름만 보지 말고 진짜 발신자 주소를 확인하세요.
- 시간 압박과 협박은 경고 신호예요.
- 매끄러운 독일어와 예쁜 로고는 아무것도 증명하지 못해요.
- 비밀번호, PIN, TAN은 누구에게도 알려 주지 마세요. 은행에도요.
- 뱅킹 앱에서는 직접 시작한 것만 승인하세요.
- 의심스러우면 전화를 끊고 직접 은행에 거세요.
- 이미 당했다면? 바로 은행이나 정지 긴급 번호 Sperr-Notruf 116 116에 전화하세요.