
名乗っているのはSparkasseのこともあれば、Volksbankのことも、Commerzbankのこともあります。銀行を装った偽メールは、ひっきりなしに受信箱に届きます。狙いはたいてい同じで、オンラインバンキングのログイン情報です。しかも、どれもよく似ています。
つい最近も、11月3日から4日にかけての夜に、Commerzbankを名乗るメールが私のところに届きました。件名は「Aktualisierung Ihrer Kontoinformationen erforderlich」(口座情報の更新が必要です)。口座情報に不一致があるので、リンクから確認してほしい。確認しなければ24時間後に口座を凍結する、という内容です。このメールは偽物です。リンクの先はCommerzbankではありません。そこで情報を「確認」した人は、詐欺師にそのまま渡してしまうことになります。
このメールを例に、どの銀行名が書かれていても偽の銀行メールを見分けられるポイントを紹介します。もっと大事なのは、完璧な偽物が届いても被害に遭わないための行動です。いちばん下には、周りの人に渡せる早見表も載せています。
例:Commerzbankを装った偽メール
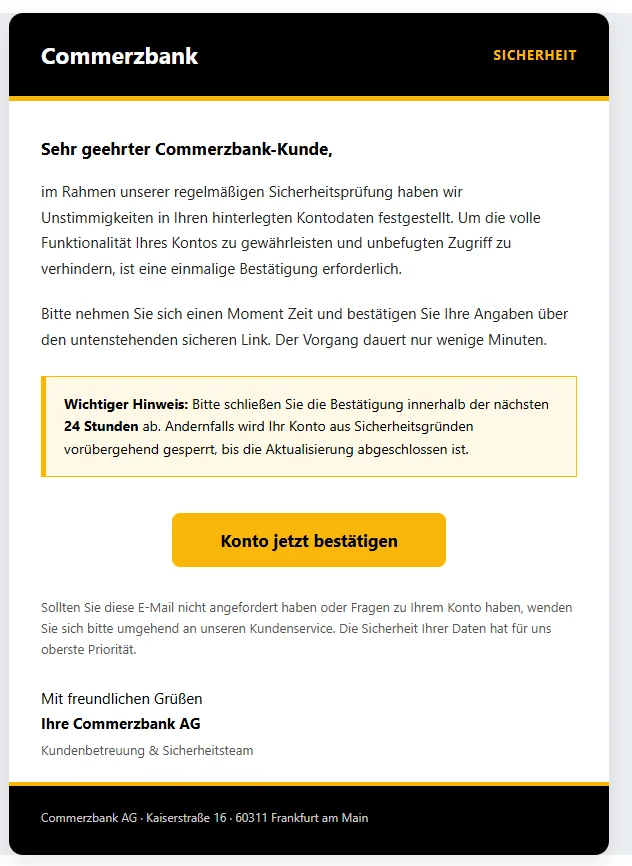
実際の文面はこうでした(本文は日本語に訳しています)。うっかりクリックする人が出ないよう、リンクの「ae」の前のドットは角かっこで囲んであります。
件名:Aktualisierung Ihrer Kontoinformationen erforderlich(口座情報の更新が必要です)
差出人:Commerzbank AG,office@technik-point.atCommerzbankのお客様へ
定期的なセキュリティチェックの結果、ご登録の口座情報に不一致が確認されました。口座のすべての機能を引き続きご利用いただき、不正アクセスを防ぐため、一度だけ確認のお手続きが必要です。
お手数ですが、下記の安全なリンクからご登録内容をご確認ください。お手続きは数分で完了します。
重要なお知らせ:確認のお手続きは、今後24時間以内に完了してください。完了されない場合、更新が済むまでの間、セキュリティ上の理由により口座を一時的に凍結いたします。
黄色いボタン「Konto jetzt bestätigen」(今すぐ口座を確認)、その裏のリンク:
https://dgt-gob-sede-es.smarths[.]ae/servicedeこのメールにお心当たりがない場合や、口座についてご不明な点がある場合は、至急カスタマーサービスまでご連絡ください。お客様の情報の安全は、私どもの最優先事項です。
敬具
Commerzbank AG
カスタマーサポート&セキュリティチームCommerzbank AG · Kaiserstraße 16 · 60311 Frankfurt am Main
このメールに見る7つの危険サイン
- 差出人が合っていない。名前の欄には「Commerzbank AG」とありますが、その裏にあるアドレスは
office@technik-point.atです。末尾の.atはオーストリアを表します。Commerzbankとは何の関係もないアドレスです。アドレスの前に表示される名前は誰でも自由に設定でき、多くのメールアプリはこの名前しか表示しません。名前をタップする(スマホ)か、マウスを重ねる(パソコン)と、本当のアドレスが見えます。ただし逆に、本物らしく見えるアドレスだからといって、本物だという証拠にはなりません。 - リンクの行き先が違う。「Konto jetzt bestätigen」(今すぐ口座を確認)ボタンの行き先は
commerzbank.deではなく、末尾が.aeのURLです。.aeはアラブ首長国連邦を表します。前半の「dgt-gob-sede-es」は、スペインの交通当局のウェブサイトを思わせます。こうしたURLの読み方は、この先で説明します。 - 時間のプレッシャーと脅し。「Innerhalb der nächsten 24 Stunden」(24時間以内に)手続きしないと、口座が凍結されるというのです。口座が心配になると、確認がおろそかになります。詐欺師はまさにそこを狙っています。
- 理由があいまい。「Unstimmigkeiten in Ihren hinterlegten Kontodaten」(ご登録の口座情報の不一致)とありますが、いったいどんな不一致なのでしょう? メールには書かれていません。顧客番号も口座番号も、具体的な取引も出てきません。
- 名前で呼びかけていない。「Sehr geehrter Commerzbank-Kunde」(Commerzbankのお客様へ)としか書かれていません。詐欺師は受信者の名前を知らないのです。同じメールを大量のアドレスに送りつけ、受け取った人の中に本当にこの銀行の顧客が何人かいることを期待しています。ただし逆に、自分の名前が入ったメールだからといって本物とは限りません。名前やアドレスは、データ流出で出回ったものであることが多いからです。
- 道はボタンひとつだけ。まともな銀行が、メールでリンクから情報を確認するよう求めることはありません。リンクにわざわざ「sicher」(安全な)と書いてあるのは、安心させるためです。カスタマーサービスには触れているものの、電話番号は書かれていません。メールが用意している道は、ボタンだけです。
- 技術的にも警報が鳴っている。これはぱっと見ではわかりません。でも、メールのヘッダーと呼ばれる部分には
spf=failと書かれています。つまり、このメールを送ったサーバーには、この差出人アドレスでメールを送る権限がそもそもないということです。アドレスは偽装されているか、悪用されています。迷惑メールフィルターはこうしたメールをよく弾いてくれますが、いつもとは限りません。
Sparkasse、Volksbank、その他の銀行名が書かれた偽メールにも、同じサインが見つかります。変わるのは名前と色とロゴだけです。
公平のために書いておくと、technik-point.atとsmarths[.]aeというドメインが詐欺師のものとは限りません。詐欺師は他人の差出人アドレスを偽装したり、乗っ取ったサーバーにページを置いたりすることがよくあります。その場合、持ち主自身も被害者です。
本物らしさにだまされないで
このメールには、本物らしく見える部分もあります。でも、どれも何の証拠にもなりません。
- 完璧なドイツ語。以前は、ぎこちないドイツ語で詐欺だとばれることがよくありました。今では翻訳ソフトやAIが、数秒できれいな文章を作ってくれます。このメールには、つづりの間違いがひとつもありません。「間違いに注意する」という昔ながらのコツは、もうほとんど役に立ちません。
- 実在する住所。いちばん下には、フランクフルトのKaiserstraße 16と書かれています。これは実際にCommerzbankの住所です。公開されている情報なので、誰でも書き写せます。
- きちんとしたデザイン。黒と黄色、注意書きの枠、大きなボタン。どの銀行の色やロゴも簡単にまねできます。Sparkasseの赤も同じです。
- 安心させる言葉。「Die Sicherheit Ihrer Daten hat für uns oberste Priorität.」(お客様の情報の安全は、私どもの最優先事項です)。もっともらしく聞こえますし、書くだけならタダです。
つまり、見た目が完璧でも偽物ということはありえます。だからこそ、次に紹介するルールは、どの危険サインよりも大切です。
いちばん大切なルール:リンクからは絶対にログインしない
ひとつのルールさえ守れば、偽物を見抜けなくても大丈夫です。メールやSMSのリンクからは、絶対にログインしないこと。どんなに本物らしく見えてもです。
いつも直接アクセスしましょう。
- 銀行のURLを自分でブラウザに入力する。
- または、自分で作ったブックマークを使う。
- または、銀行の公式アプリを開く。
銀行が本当に何か用があるなら、そこで確認できます。大事なお知らせは、たいていオンラインバンキングの受信箱にも届いています。そこに何もなく、それでも不安なら、銀行に電話しましょう。もしメールが本物だったとしても、遠回りして失うものは何もありません。
銀行のサイトを毎回検索エンジンで探すのもやめましょう。本物の検索結果の上には広告が出ていることが多く、詐欺師もそうした広告を買っています。その広告から偽のログインページへ飛ばされるのです。ブックマークやアプリのほうが安全です。
パスワードマネージャーも役に立ちます。ログイン情報を本物のサイトでしか入力しないからです。いつもなら候補を出してくれるのに、あるログインページで急に何も出てこなかったら、それは警告サインです。
URLの読み方
それでもURLを確かめたいときはあります。たとえばQRコードや、SMSに届いたリンクの場合です。そんなときは、このルールが役に立ちます。「https://」の後に出てくる、最初の単独のスラッシュ(/)を探してください。そのすぐ前にあるのが、.deのような末尾の部分と、その前の単語です。この2つで、サイトの持ち主がわかります。それより左の部分は、自由に決められます。
メールの例:
https://dgt-gob-sede-es.smarths[.]ae/servicede
最初の単独のスラッシュは「ae」の後ろにあります。その前にあるのはsmarths[.]aeで、サイトの持ち主はこのアドレスです。前半の「dgt-gob-sede-es」は、ドメインを管理している人が好きに決められます。ここでは役所のサイトのように見せかけています。
架空の例:https://sparkasse.de.beispiel-betrug.com/login。この場合、最初の単独のスラッシュは「com」の後ろです。つまり、このサイトの持ち主はbeispiel-betrug.comで、Sparkasseではありません。
自分の銀行なら、その位置にぴったりその銀行のアドレスがなければいけません。たとえばCommerzbankならcommerzbank.deです。SparkasseやVolksbankは、地域ごとに独自のアドレスを持っていることがよくあります。自分の銀行のアドレスを覚えておきましょう。もっといいのは、ブックマークを作っておくことです。
似た名前にも注意してください。ハイフンがひとつ多い、Oの代わりにゼロ、末尾が違う。それだけで、サイトの持ち主はもう別人です。
銀行が絶対に聞いてこないこと
まともな銀行が、メール、SMS、メッセンジャー、電話で次のことを求めてくることはありません。
- パスワードや暗証番号(PIN)
- 用途を問わず、TAN(取引を承認するためのワンタイムコード)
- リンクから情報を確認すること
- TAN方式(たとえばphotoTANやpushTAN)の有効化や登録のために届いた手紙の、写真やコピー
- リンクからアプリをインストールすること
- パソコンやスマホへのリモートアクセス
このどれかを求められたら、それは詐欺です。相手が銀行員や警察官、技術者を名乗っていても同じです。
TANは自分の署名と同じ
パスワードだけでは、多くの詐欺師はそれほど先へ進めません。本人の承認が別に必要だからです。そこで詐欺師は、手に入れたログイン情報で送金を始めたり、新しい端末を登録したりします。するとスマホに、承認を求めるリクエストが届きます。同時に電話をかけてきて、何かを「stornieren」(取り消す)または「absichern」(保護する)ために承認が必要だ、と説明することもよくあります。
承認はすべて、署名と同じように扱いましょう。
- 承認するのは、たった今自分で始めた操作だけ。
- リクエストは最後まで読む(金額、受取人、取引の種類)。
- 新しい端末、スマホ決済用のカード、身に覚えのない金額が表示されていたら、拒否する。
- TANは絶対に電話で伝えない。相手が銀行でも同じです。
承認ボタンを一度タップするだけで、取引は実行されてしまいます。
電話、SMS、手紙:手口は同じ
フィッシングは電話やSMS、さらには郵便でもやってきます。ルールは変わりません。
- 電話:画面に表示される番号は偽装できます。本物の銀行の番号が表示されていても、相手が詐欺師ということがあります。いったん電話を切って、自分からかけ直しましょう。番号は、自分でURLを入力して開いた銀行のウェブサイトか、銀行のアプリで確認できます。
- SMSとメッセンジャー:ここでも、リンクからは絶対にログインしません。
- QRコード付きの手紙:QRコードの先が「アップデート」と称するページになっている、偽の手紙があります。たとえばCommerzbankも、自ら注意を呼びかけています。ログインページに誘導するコードは読み取らないでください。自分でログインして確認するほうが確実です。
- 偽のSperr-Notruf、偽の警察:詐欺師は、画面に116 116や110を表示させることさえあります(116 116はドイツでカードやオンラインバンキングを止めるための緊急ダイヤルSperr-Notruf、110はドイツの警察の緊急通報番号です)。本物のSperr-Notrufが116 116から電話をかけてくることはありませんし、警察が110からかけてくることもありません。これらはこちらからかける番号です。その逆はありません。
もうクリックしてしまったら:今すぐやること
リンクを開いただけで、何も入力していない場合は、ページを閉じてください。たいていはそれで何も起きていません。ページがファイルをダウンロードしていたら、開かずに削除してください。
情報を入力した、または何かを承認してしまった場合は、一分一秒を争います。
- すぐに銀行に電話してください。番号は、自分でURLを入力して開いたウェブサイトか、アプリで調べます。
- オンラインバンキングを停止してもらいます。参加している銀行なら、緊急ダイヤルSperr-Notruf 116 116からも24時間いつでも停止できます。国外からは+49 116 116または+49 30 4050 4050でつながります。
- 取引履歴を確認し、身に覚えのない取引はすべて銀行に報告します。
- その後、ログイン情報を変更します。同じパスワードをほかでも使っていたなら、そちらも変更してください。
- 警察に被害届を出します。たとえば、住んでいる州の警察のオンライン窓口(Onlinewache/Internetwache)から届け出られます。
フィッシングメールを報告する
だまされなかったとしても、メールは報告しましょう。ほかの人に早く注意を呼びかける助けになります。
- Verbraucherzentrale NRW(ノルトライン=ヴェストファーレン州の消費者センター)の phishing@verbraucherzentrale.nrw に転送しましょう。こうした報告をもとに、最新の警告をまとめたPhishing-Radarが作られています。
- 多くの企業も、自社の名をかたる偽メールの報告を直接受け付けています。その場合、報告先のアドレスは企業のウェブサイトに載っています。
- そのあとは、迷惑メールフォルダに移すか削除します。返信はしないでください。
周りの人に渡せる早見表
この部分は、ぜひ両親や祖父母、友だちに送ってください。
- メール、SMS、手紙のリンクやQRコードからは、絶対にログインしない。ブックマークかアプリを使う。
- 名前だけでなく、本当の差出人アドレスを見る。
- 時間のプレッシャーや脅しは警告サイン。
- 上手なドイツ語やきれいなロゴは、何の証拠にもならない。
- パスワード、PIN、TANは誰にも教えない。銀行にも。
- バンキングアプリで承認するのは、自分で始めた操作だけ。
- 迷ったら電話を切って、自分から銀行にかけ直す。
- もう被害に遭ったら? すぐに銀行か、Sperr-Notruf 116 116に電話する。