
A veces llevan el nombre de Sparkasse, otras el de Volksbank, otras el de Commerzbank: los correos bancarios falsos llegan sin parar a los buzones. Casi siempre buscan lo mismo, es decir, tus datos de acceso a la banca online. Y se parecen mucho entre sí.
Un ejemplo reciente me llegó en la noche del 3 al 4 de noviembre, supuestamente de Commerzbank. Asunto: «Aktualisierung Ihrer Kontoinformationen erforderlich» (Se requiere actualizar la información de su cuenta). Según el correo, había discrepancias en los datos de mi cuenta y debía confirmarlos a través de un enlace. Si no, mi cuenta quedaría bloqueada en 24 horas. El correo es falso. El enlace no lleva a Commerzbank, y quien «confirma» allí sus datos se los entrega a los estafadores.
Con este correo te enseño cómo reconocer correos bancarios falsos, lleven el nombre que lleven. Y, más importante aún, cómo actuar para que ni siquiera una falsificación perfecta te haga daño. Al final del todo tienes una chuleta para compartir.
El ejemplo: el correo falso de Commerzbank
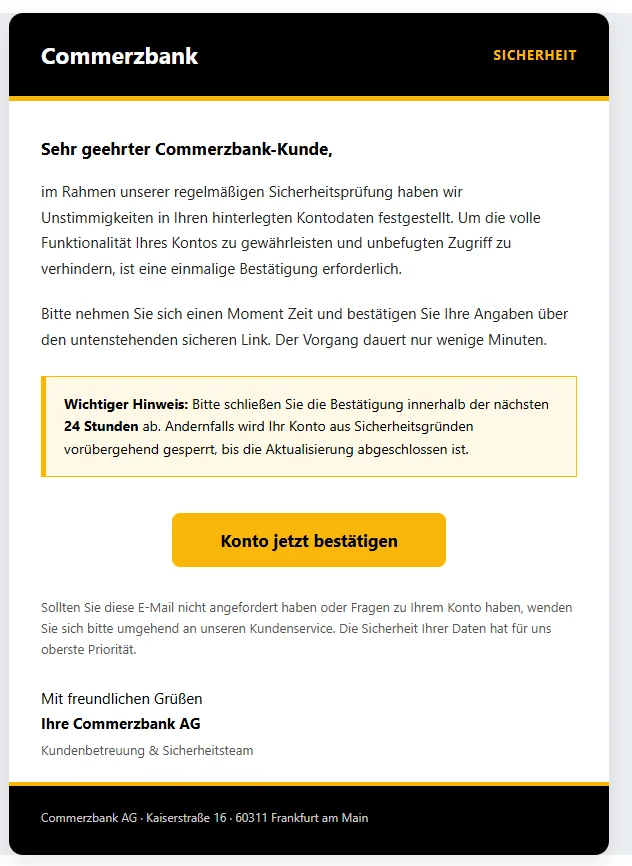
Así era el correo. En el enlace he puesto entre corchetes el punto antes de «ae», para que nadie haga clic sin querer.
Asunto: Aktualisierung Ihrer Kontoinformationen erforderlich (Se requiere actualizar la información de su cuenta)
De: Commerzbank AG,office@technik-point.atEstimado cliente de Commerzbank:
En el marco de nuestra revisión periódica de seguridad, hemos detectado discrepancias en sus datos de cuenta registrados. Para garantizar el pleno funcionamiento de su cuenta y evitar accesos no autorizados, es necesaria una confirmación única.
Le rogamos que se tome un momento para confirmar sus datos a través del enlace seguro que encontrará más abajo. El proceso solo dura unos minutos.
Aviso importante: Por favor, complete la confirmación en las próximas 24 horas. De lo contrario, su cuenta quedará bloqueada temporalmente por motivos de seguridad hasta que se complete la actualización.
Botón amarillo «Confirmar cuenta ahora», el enlace que hay detrás:
https://dgt-gob-sede-es.smarths[.]ae/servicedeSi no ha solicitado este correo electrónico o tiene preguntas sobre su cuenta, póngase en contacto de inmediato con nuestro servicio de atención al cliente. La seguridad de sus datos es nuestra máxima prioridad.
Atentamente,
Su Commerzbank AG
Atención al cliente & Equipo de seguridadCommerzbank AG · Kaiserstraße 16 · 60311 Frankfurt am Main
Siete señales de alarma en este correo
- El remitente no cuadra. Como nombre aparece «Commerzbank AG», pero la dirección que hay detrás es
office@technik-point.at. La terminación .at corresponde a Austria. Esa dirección no tiene nada que ver con Commerzbank. Cualquiera puede poner el nombre que quiera delante de la dirección, y muchas apps de correo solo muestran ese nombre. Toca el nombre (en el móvil) o pasa el ratón por encima (en el ordenador) y verás la dirección real. Pero, a la inversa, una dirección que parece auténtica tampoco demuestra nada. - El enlace lleva a otra parte. El botón «Confirmar cuenta ahora» no lleva a
commerzbank.de, sino a una dirección con la terminación .ae. Esa terminación corresponde a los Emiratos Árabes Unidos. La parte delantera, «dgt-gob-sede-es», recuerda a la web de la DGT, la Dirección General de Tráfico de España. Más abajo te explico cómo leer una dirección así. - Prisas y una amenaza. «En las próximas 24 horas», o se bloquea la cuenta. Quien teme por su cuenta revisa con menos cuidado. Justo con eso cuentan los estafadores.
- El motivo es vago. «Discrepancias en sus datos de cuenta registrados»: ¿cuáles? El correo no lo dice. No menciona ningún número de cliente, ningún número de cuenta ni ninguna operación concreta.
- No hay saludo personal. «Estimado cliente de Commerzbank»: los estafadores no saben cómo te llamas. Envían el mismo correo a muchísimas direcciones y esperan que algunos destinatarios sean de verdad clientes de ese banco. A la inversa, un correo con tu nombre no es automáticamente auténtico. Los nombres y las direcciones suelen salir de filtraciones de datos.
- Un único camino: el botón. Ningún banco serio te pide por correo que confirmes tus datos a través de un enlace. Que el enlace se presente expresamente como «seguro» pretende tranquilizarte. El correo menciona el servicio de atención al cliente, pero no da ningún número de teléfono. El único camino que te ofrece es el botón.
- La parte técnica da la alarma. Esto no se ve a primera vista. Pero en la cabecera del correo, el llamado header, aparece
spf=fail. Eso significa que el servidor que envió el correo ni siquiera tiene permiso para enviar correos con esa dirección de remitente. Es decir, la dirección está falsificada o se está usando de forma indebida. Los filtros de spam suelen interceptar estos correos, pero no siempre.
Las mismas señales las encontrarás en correos falsos que llevan el nombre de Sparkasse, Volksbank u otro banco. Solo cambian el nombre, los colores y el logo.
Para ser justos: los dominios technik-point.at y smarths[.]ae no tienen por qué pertenecer a los estafadores. Los estafadores suelen falsificar remitentes ajenos o alojar sus páginas en servidores hackeados. En ese caso, los propietarios también son víctimas.
Lo que no debe engañarte
Algunas cosas de este correo parecen auténticas. Ninguna demuestra nada:
- Un alemán sin errores. Antes, los estafadores se delataban a menudo por un alemán torpe. Hoy, los programas de traducción y la IA generan un texto limpio en segundos. En este correo no hay ni una sola falta de ortografía. El viejo consejo de fijarse en los errores ya apenas sirve.
- Una dirección postal real. Abajo aparece la Kaiserstraße 16 de Fráncfort. Es de verdad una dirección de Commerzbank. Es pública, cualquiera puede copiarla.
- Un diseño cuidado. Negro y amarillo, un recuadro de aviso, un botón grande. Los colores y el logo de cualquier banco son fáciles de imitar, igual que el rojo de Sparkasse.
- Frases tranquilizadoras. «La seguridad de sus datos es nuestra máxima prioridad». Suena serio y no cuesta nada.
Así que un correo puede parecer perfecto y aun así ser falso. Por eso la regla del siguiente apartado es más importante que cualquier señal de alarma.
La regla más importante: nunca iniciar sesión desde un enlace
No necesitas reconocer una falsificación si sigues una sola regla: Nunca inicies sesión desde un enlace de un correo o un SMS. Da igual lo auténtico que parezca.
Ve siempre por el camino directo:
- Escribe tú mismo la dirección de tu banco en el navegador.
- O usa un marcador que hayas creado tú mismo.
- O abre la app oficial de tu banco.
Si tu banco de verdad quiere algo de ti, lo verás ahí. Los mensajes importantes suelen estar también en el buzón de tu banca online. Si ahí no encuentras nada y tienes dudas, llama al banco. Si al final el correo era auténtico, no has perdido nada con el rodeo.
Tampoco busques tu banco cada vez en un buscador. Encima de los resultados reales suele haber anuncios, y los estafadores también compran esos anuncios. Y te llevan a páginas de inicio de sesión falsas. Los marcadores y la app son más seguros.
Un gestor de contraseñas también ayuda. Solo rellena tus datos de acceso en la página real. Si en una página de inicio de sesión de repente no te ofrece nada, aunque normalmente siempre lo hace, es una señal de alarma.
Cómo leer una dirección de internet
A veces sí quieres comprobar una dirección, por ejemplo en un código QR o en un enlace de un SMS. Entonces te ayuda esta regla: busca la primera barra simple (/) después de «https://». Justo delante están la terminación, por ejemplo .de, y la palabra anterior. Esas dos partes revelan a quién pertenece la página. Todo lo que está más a la izquierda se puede elegir libremente.
El ejemplo del correo:
https://dgt-gob-sede-es.smarths[.]ae/servicede
La primera barra simple está detrás de «ae». Delante está smarths[.]ae, y a esa dirección pertenece la página. Quien controla el dominio puede inventarse la parte delantera, «dgt-gob-sede-es». Aquí quiere parecer de un organismo oficial.
Un ejemplo inventado: https://sparkasse.de.beispiel-betrug.com/login. Aquí la primera barra simple está detrás de «com». Así que la página pertenece a beispiel-betrug.com, no a Sparkasse.
En el caso de tu banco, ahí tiene que aparecer exactamente su dirección, en el de Commerzbank, por ejemplo, commerzbank.de. Las cajas Sparkasse y los bancos Volksbank suelen tener una dirección propia para su región. Apréndete la dirección de tu banco o, mejor aún, créate un marcador.
Fíjate también en los nombres parecidos. Un guion de más, un cero en lugar de una O o una terminación distinta, y la página ya pertenece a otra persona.
Lo que tu banco nunca te pide
Ningún banco serio te pedirá lo siguiente por correo, SMS, apps de mensajería o teléfono:
- tu contraseña o tu PIN
- un código TAN (el código de un solo uso con el que autorizas una operación), da igual para qué
- que confirmes tus datos a través de un enlace
- una foto o una copia de tu carta de activación o de registro para el procedimiento TAN, por ejemplo para photoTAN o pushTAN
- que instales una app desde un enlace
- acceso remoto a tu ordenador o a tu móvil
Si alguien te pide una de estas cosas, es una estafa. Aunque se presente como empleado del banco, policía o técnico.
El código TAN es tu firma
Solo con tu contraseña, muchos estafadores no llegan muy lejos. Además necesitan una autorización tuya. Así que usan tus datos de acceso para iniciar una transferencia o registrar un dispositivo nuevo. Entonces aparece en tu móvil una solicitud de autorización. A menudo te llaman al mismo tiempo y te explican que tienes que usarla para «anular» o «proteger» algo.
Trata cada autorización como una firma:
- Autoriza solo lo que acabas de iniciar tú.
- Lee la solicitud entera: importe, destinatario, tipo de orden.
- Si aparece un dispositivo nuevo, una tarjeta para pagar con el móvil o un importe que no conoces: recházala.
- No digas nunca un código TAN por teléfono. Ni siquiera al banco.
Basta un toque en la autorización y la orden se ejecuta.
Llamada, SMS, carta: la misma estafa
El phishing también llega por teléfono, por SMS e incluso por correo postal. Las reglas son las mismas.
- Llamadas: El número que ves en la pantalla se puede falsificar. Aunque aparezca el número real de tu banco, puede haber un estafador al otro lado. Cuelga y llama tú. El número lo encuentras en la web de tu banco, cuya dirección escribes tú mismo, o en su app.
- SMS y apps de mensajería: Aquí tampoco inicias sesión nunca desde un enlace.
- Cartas con código QR: Hay cartas falsas cuyo código QR lleva a una supuesta actualización. La propia Commerzbank, por ejemplo, advierte de ello. No escanees ningún código que te lleve a un inicio de sesión. Mejor inicia sesión tú mismo y compruébalo.
- Falsa línea de bloqueo, falsa policía: Los estafadores incluso hacen que aparezca el 116 116 o el 110 en tu pantalla. El 116 116 es la línea alemana de bloqueo de emergencia (Sperr-Notruf), y el 110, el número de emergencias de la policía. El verdadero Sperr-Notruf no llama a nadie desde el 116 116, y la policía no llama desde el 110. A estos números llamas tú, no al revés.
¿Ya has hecho clic? Esto es lo que tienes que hacer ahora
¿Solo has abierto el enlace y no has escrito nada? Cierra la página. Normalmente no ha pasado nada. Si la página ha descargado un archivo, no lo abras y bórralo.
¿Has introducido datos o autorizado algo? Entonces cada minuto cuenta:
- Llama enseguida a tu banco. Usa el número de la web cuya dirección escribes tú mismo, o el de la app.
- Haz que bloqueen tu banca online. En los bancos participantes, también puedes hacerlo las 24 horas a través de la línea alemana de bloqueo de emergencia (Sperr-Notruf) 116 116. Desde el extranjero, puedes llamar al +49 116 116 o al +49 30 4050 4050.
- Revisa tus movimientos y comunica al banco cualquier cargo que no reconozcas.
- Después cambia tus datos de acceso. Si has usado la misma contraseña en otro sitio, cámbiala allí también.
- Presenta una denuncia ante la policía, por ejemplo a través de la comisaría en línea (Onlinewache o Internetwache) de tu estado federado alemán.
Reportar el correo de phishing
Aunque no hayas caído: reporta el correo. Así ayudas a avisar antes a los demás.
- Reenvíalo a la Verbraucherzentrale NRW (el centro de asesoramiento al consumidor de Renania del Norte-Westfalia): phishing@verbraucherzentrale.nrw. Con estos avisos se elabora el Phishing-Radar, con alertas actuales.
- Muchas empresas también reciben ellas mismas los correos falsos enviados en su nombre. La dirección para ello aparece entonces en su web.
- Después: muévelo a la carpeta de spam o bórralo. No respondas.
Chuleta para compartir
No dudes en mandar esta parte a tus padres, abuelos y amigos:
- Nunca inicies sesión desde un enlace o un código QR de un correo, un SMS o una carta. Usa tu marcador o la app.
- Fíjate en la dirección real del remitente, no solo en el nombre.
- Las prisas y las amenazas son señales de alarma.
- Un buen alemán y un logo bonito no demuestran nada.
- La contraseña, el PIN y el código TAN no se los das a nadie. Ni siquiera al banco.
- En la app del banco, autoriza solo lo que hayas iniciado tú.
- Si tienes dudas, cuelga y llama tú al banco.
- ¿Ya ha pasado? Llama enseguida al banco o a la línea alemana de bloqueo de emergencia (Sperr-Notruf) 116 116.