
Mal steht Sparkasse drauf, mal Volksbank, mal Commerzbank: Gefälschte Bank-Mails landen ständig in den Postfächern. Meist wollen sie dasselbe, nämlich deine Zugangsdaten fürs Online-Banking. Und sie ähneln sich stark.
Ein frisches Beispiel kam in der Nacht zum 4. November bei mir an, angeblich von der Commerzbank. Betreff: „Aktualisierung Ihrer Kontoinformationen erforderlich“. Es gebe Unstimmigkeiten in meinen Kontodaten, ich solle sie über einen Link bestätigen. Sonst werde mein Konto in 24 Stunden gesperrt. Die Mail ist gefälscht. Der Link führt nicht zur Commerzbank, und wer dort seine Daten „bestätigt“, gibt sie den Betrügern.
An dieser Mail zeige ich dir, woran du falsche Bank-Mails erkennst, egal welcher Name draufsteht. Wichtiger noch: wie du dich verhältst, damit dir auch eine perfekte Fälschung nicht schadet. Ganz unten steht ein Spickzettel zum Weitergeben.
Das Beispiel: die falsche Commerzbank-Mail
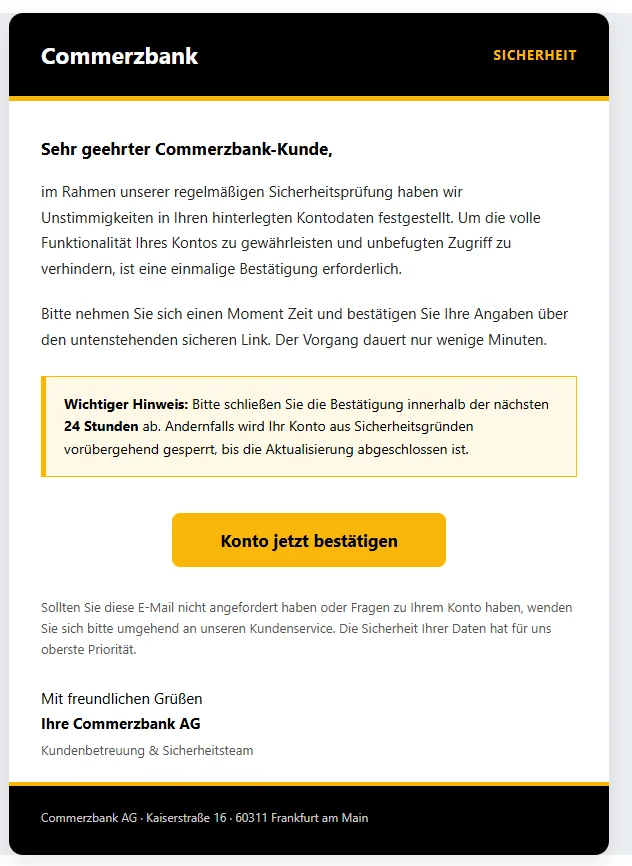
So sah sie aus. Im Link habe ich den Punkt vor „ae“ in eckige Klammern gesetzt, damit niemand aus Versehen draufklickt.
Betreff: Aktualisierung Ihrer Kontoinformationen erforderlich
Von: Commerzbank AG,office@technik-point.atSehr geehrter Commerzbank-Kunde,
im Rahmen unserer regelmäßigen Sicherheitsprüfung haben wir Unstimmigkeiten in Ihren hinterlegten Kontodaten festgestellt. Um die volle Funktionalität Ihres Kontos zu gewährleisten und unbefugten Zugriff zu verhindern, ist eine einmalige Bestätigung erforderlich.
Bitte nehmen Sie sich einen Moment Zeit und bestätigen Sie Ihre Angaben über den untenstehenden sicheren Link. Der Vorgang dauert nur wenige Minuten.
Wichtiger Hinweis: Bitte schließen Sie die Bestätigung innerhalb der nächsten 24 Stunden ab. Andernfalls wird Ihr Konto aus Sicherheitsgründen vorübergehend gesperrt, bis die Aktualisierung abgeschlossen ist.
Gelber Knopf „Konto jetzt bestätigen“, der Link dahinter:
https://dgt-gob-sede-es.smarths[.]ae/servicedeSollten Sie diese E-Mail nicht angefordert haben oder Fragen zu Ihrem Konto haben, wenden Sie sich bitte umgehend an unseren Kundenservice. Die Sicherheit Ihrer Daten hat für uns oberste Priorität.
Mit freundlichen Grüßen
Ihre Commerzbank AG
Kundenbetreuung & SicherheitsteamCommerzbank AG · Kaiserstraße 16 · 60311 Frankfurt am Main
Sieben Warnzeichen am Beispiel dieser Mail
- Der Absender passt nicht. Als Name steht dort „Commerzbank AG“, die Adresse dahinter lautet aber
office@technik-point.at. Die Endung .at steht für Österreich. Mit der Commerzbank hat die Adresse nichts zu tun. Den Namen vor der Adresse kann jeder frei eintragen, und viele Mail-Apps zeigen nur diesen Namen. Tipp auf den Namen (Handy) oder fahr mit der Maus darüber (Computer), dann siehst du die echte Adresse. Umgekehrt beweist eine echt wirkende Adresse aber auch nichts. - Der Link führt woandershin. Der Knopf „Konto jetzt bestätigen“ führt nicht zu
commerzbank.de, sondern zu einer Adresse mit der Endung .ae. Die steht für die Vereinigten Arabischen Emirate. Der vordere Teil „dgt-gob-sede-es“ erinnert an die Webseite der spanischen Verkehrsbehörde. Wie du so eine Adresse liest, steht weiter unten. - Zeitdruck und Drohung. „Innerhalb der nächsten 24 Stunden“, sonst wird das Konto gesperrt. Wer Angst um sein Konto hat, prüft weniger genau. Genau darauf setzen Betrüger.
- Der Grund bleibt vage. „Unstimmigkeiten in Ihren hinterlegten Kontodaten“: Welche denn? Die Mail sagt es nicht. Sie nennt keine Kundennummer, keine Kontonummer und keinen Vorgang.
- Keine persönliche Anrede. „Sehr geehrter Commerzbank-Kunde“: Die Betrüger kennen deinen Namen nicht. Sie schicken dieselbe Mail an sehr viele Adressen und hoffen, dass ein paar Empfänger wirklich bei dieser Bank sind. Umgekehrt ist eine Mail mit deinem Namen nicht automatisch echt. Namen und Adressen stammen oft aus Datenlecks.
- Nur ein Weg: der Knopf. Keine seriöse Bank bittet dich per Mail, deine Daten über einen Link zu bestätigen. Dass der Link ausdrücklich „sicher“ heißt, soll dich beruhigen. Die Mail verweist zwar auf den Kundenservice, nennt dafür aber keine Telefonnummer. Der einzige Weg, den sie dir anbietet, ist der Knopf.
- Die Technik schlägt Alarm. Das siehst du nicht auf den ersten Blick. Im Kopf der Mail, dem sogenannten Header, steht aber
spf=fail. Das heißt: Der Server, der die Mail verschickt hat, darf für diese Absender-Adresse gar keine Mails senden. Die Adresse ist also gefälscht oder missbraucht. Spamfilter fangen solche Mails oft ab, aber nicht immer.
Dieselben Zeichen findest du in falschen Mails, auf denen Sparkasse, Volksbank oder ein anderer Bankname steht. Nur Name, Farben und Logo wechseln.
Zur Fairness: Die Domains technik-point.at und smarths[.]ae müssen nicht den Betrügern gehören. Betrüger fälschen oft fremde Absender oder legen ihre Seiten auf gehackte Server. Die Inhaber sind dann selbst Opfer.
Was dich nicht täuschen darf
Einiges an dieser Mail wirkt echt. Nichts davon beweist etwas:
- Fehlerfreies Deutsch. Früher verrieten sich Betrüger oft durch holpriges Deutsch. Heute liefern Übersetzungsprogramme und KI in Sekunden sauberen Text. In dieser Mail steckt kein einziger Rechtschreibfehler. Der alte Tipp, auf Fehler zu achten, hilft kaum noch.
- Eine echte Anschrift. Unten steht die Kaiserstraße 16 in Frankfurt. Das ist tatsächlich eine Adresse der Commerzbank. Sie ist öffentlich, jeder kann sie abschreiben.
- Ordentliche Gestaltung. Schwarz und Gelb, ein Hinweiskasten, ein großer Knopf. Farben und Logo jeder Bank lassen sich leicht nachbauen, das Rot der Sparkasse genauso.
- Beruhigende Sätze. „Die Sicherheit Ihrer Daten hat für uns oberste Priorität.“ Das klingt seriös und kostet nichts.
Eine Mail kann also perfekt aussehen und trotzdem gefälscht sein. Darum ist die Regel im nächsten Abschnitt wichtiger als jedes Warnzeichen.
Die wichtigste Regel: Nie über einen Link einloggen
Du musst keine Fälschung erkennen, wenn du dich an eine Regel hältst: Logg dich nie über einen Link aus einer Mail oder SMS ein. Egal, wie echt sie aussieht.
Geh immer den direkten Weg:
- Tipp die Adresse deiner Bank selbst in den Browser.
- Oder nimm ein Lesezeichen, das du selbst angelegt hast.
- Oder öffne die offizielle App deiner Bank.
Will deine Bank wirklich etwas von dir, siehst du es dort. Wichtige Nachrichten stehen meist auch im Postfach deines Online-Bankings. Findest du dort nichts, ruf im Zweifel bei der Bank an. War die Mail doch echt, hast du durch den Umweg nichts verloren.
Such deine Bank auch nicht jedes Mal über eine Suchmaschine. Über den echten Treffern stehen oft Anzeigen, und auch Betrüger kaufen solche Anzeigen. Die führen dann auf falsche Login-Seiten. Lesezeichen und App sind sicherer.
Ein Passwort-Manager hilft zusätzlich. Er füllt deine Zugangsdaten nur auf der echten Seite aus. Bietet er dir auf einer Login-Seite plötzlich nichts an, obwohl er das sonst immer tut, ist das ein Alarmzeichen.
So liest du eine Internetadresse
Manchmal willst du eine Adresse doch prüfen, etwa bei einem QR-Code oder einem Link in einer SMS. Dann hilft diese Regel: Such den ersten einzelnen Schrägstrich (/) nach dem „https://“. Direkt davor stehen die Endung, etwa .de, und das Wort davor. Diese beiden Teile verraten, wem die Seite gehört. Alles weiter links lässt sich frei wählen.
Das Beispiel aus der Mail:
https://dgt-gob-sede-es.smarths[.]ae/servicede
Der erste einzelne Schrägstrich steht hinter „ae“. Davor steht smarths[.]ae, und dieser Adresse gehört die Seite. Den vorderen Teil „dgt-gob-sede-es“ kann sich ausdenken, wer die Domain kontrolliert. Hier soll er nach Behörde aussehen.
Ein ausgedachtes Beispiel: https://sparkasse.de.beispiel-betrug.com/login. Hier steht der erste einzelne Schrägstrich hinter „com“. Die Seite gehört also beispiel-betrug.com, nicht der Sparkasse.
Bei deiner Bank muss dort genau ihre Adresse stehen, bei der Commerzbank zum Beispiel commerzbank.de. Sparkassen und Volksbanken haben oft eine eigene Adresse für ihre Region. Merk dir die Adresse deiner Bank, oder noch besser: Leg dir ein Lesezeichen an.
Achte auch auf ähnliche Namen. Ein Bindestrich mehr, eine Null statt eines O oder eine andere Endung, und schon gehört die Seite jemand anderem.
Das fragt deine Bank nie ab
Keine seriöse Bank will per Mail, SMS, Messenger oder Telefon Folgendes von dir:
- dein Passwort oder deine PIN
- eine TAN, egal wofür
- dass du deine Daten über einen Link bestätigst
- ein Foto oder eine Kopie deines Aktivierungs- oder Registrierungsbriefs fürs TAN-Verfahren, etwa für photoTAN oder pushTAN
- dass du eine App über einen Link installierst
- Fernzugriff auf deinen Computer oder dein Handy
Will jemand eines davon, ist es Betrug. Auch wenn er sich als Bankmitarbeiter, Polizist oder Techniker vorstellt.
Die TAN ist deine Unterschrift
Mit deinem Passwort allein kommen viele Betrüger nicht weit. Sie brauchen zusätzlich eine Freigabe von dir. Also starten sie mit deinen Zugangsdaten eine Überweisung oder melden ein neues Gerät an. Auf deinem Handy erscheint dann eine Anfrage zur Freigabe. Oft rufen sie dich gleichzeitig an und erklären, du müsstest damit etwas „stornieren“ oder „absichern“.
Behandle jede Freigabe wie eine Unterschrift:
- Gib nur frei, was du selbst gerade gestartet hast.
- Lies die Anfrage ganz: Betrag, Empfänger, Art des Auftrags.
- Steht dort ein neues Gerät, eine Karte fürs Bezahlen mit dem Handy oder ein Betrag, den du nicht kennst: ablehnen.
- Nenn eine TAN niemals am Telefon. Auch nicht der Bank.
Ein Fingertipp auf die Freigabe reicht, und der Auftrag läuft.
Anruf, SMS, Brief: dieselbe Masche
Phishing kommt auch per Telefon, SMS und sogar per Post. Die Regeln bleiben dieselben.
- Anrufe: Die Nummer im Display lässt sich fälschen. Auch wenn dort die echte Nummer deiner Bank steht, kann ein Betrüger dran sein. Leg auf und ruf selbst an. Die Nummer findest du auf der Webseite deiner Bank, die du selbst eintippst, oder in ihrer App.
- SMS und Messenger: Auch hier loggst du dich nie über einen Link ein.
- Briefe mit QR-Code: Es gibt gefälschte Briefe, deren QR-Code zu einem angeblichen Update führt. Die Commerzbank zum Beispiel warnt selbst davor. Scann keinen Code, der dich zu einem Login führt. Logg dich lieber selbst ein und sieh nach.
- Falscher Sperr-Notruf, falsche Polizei: Betrüger blenden sogar die 116 116 oder die 110 im Display ein. Der echte Sperr-Notruf ruft niemanden über die 116 116 an, und die Polizei ruft nicht von der 110 an. Diese Nummern rufst du an, nicht umgekehrt.
Schon geklickt? Das tust du jetzt
Nur den Link geöffnet und nichts eingegeben? Schließ die Seite. Meist ist dann nichts passiert. Hat die Seite eine Datei heruntergeladen, öffne sie nicht und lösch sie.
Daten eingegeben oder etwas freigegeben? Dann zählt jede Minute:
- Ruf sofort deine Bank an. Nimm die Nummer von der Webseite, die du selbst eintippst, oder aus der App.
- Lass dein Online-Banking sperren. Bei teilnehmenden Banken geht das rund um die Uhr auch über den Sperr-Notruf 116 116. Aus dem Ausland erreichst du ihn unter +49 116 116 oder +49 30 4050 4050.
- Prüf deine Umsätze und melde der Bank jede Buchung, die du nicht kennst.
- Ändere danach deine Zugangsdaten. Hast du dasselbe Passwort auch woanders benutzt, ändere es dort ebenfalls.
- Erstatte Anzeige bei der Polizei, zum Beispiel über die Onlinewache oder Internetwache deines Bundeslandes.
Phishing-Mail melden
Auch wenn du nicht reingefallen bist: Melde die Mail. Das hilft, andere schneller zu warnen.
- Leite sie an die Verbraucherzentrale NRW weiter: phishing@verbraucherzentrale.nrw. Aus diesen Meldungen entsteht das Phishing-Radar mit aktuellen Warnungen.
- Viele Unternehmen nehmen gefälschte Mails in ihrem Namen auch selbst entgegen. Die Adresse dafür steht dann auf ihrer Webseite.
- Danach: in den Spam-Ordner schieben oder löschen. Nicht antworten.
Spickzettel zum Weitergeben
Schick diesen Teil gern an Eltern, Großeltern und Freunde:
- Logg dich nie über einen Link oder QR-Code aus Mail, SMS oder Brief ein. Nimm dein Lesezeichen oder die App.
- Schau auf die echte Absender-Adresse, nicht nur auf den Namen.
- Zeitdruck und Drohungen sind Alarmzeichen.
- Gutes Deutsch und ein schönes Logo beweisen nichts.
- Passwort, PIN und TAN gibst du niemandem. Auch nicht der Bank.
- Gib in der Banking-App nur frei, was du selbst gestartet hast.
- Im Zweifel auflegen und selbst bei der Bank anrufen.
- Schon passiert? Sofort die Bank anrufen oder den Sperr-Notruf 116 116.