
Jednou je na nich Sparkasse, jindy Volksbank, jindy Commerzbank: Falešné e-maily od bank chodí do schránek pořád. Většinou chtějí to samé: tvoje přihlašovací údaje do internetového bankovnictví. A jsou si hodně podobné.
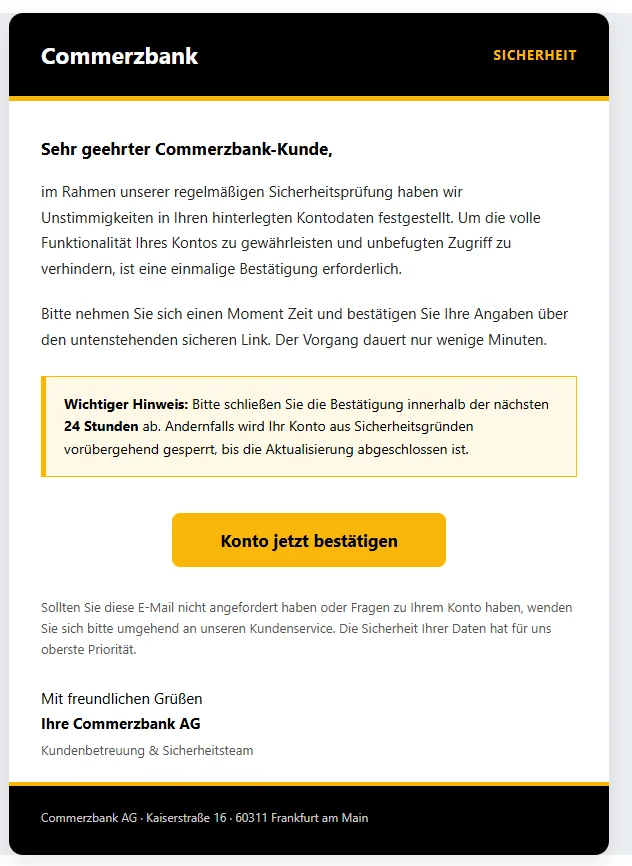
Čerstvý příklad mi přišel v noci na 4. listopadu, údajně od Commerzbank. Předmět: „Aktualisierung Ihrer Kontoinformationen erforderlich“ (vyžadována aktualizace informací o Vašem účtu). V mých údajích o účtu jsou prý nesrovnalosti a mám je potvrdit přes odkaz. Jinak mi účet za 24 hodin zablokují. Ten e-mail je falešný. Odkaz nevede na web Commerzbank a kdo tam své údaje „potvrdí“, dá je podvodníkům.
Na tomhle e-mailu ti ukážu, podle čeho falešné e-maily od bank poznáš, ať je na nich jakékoli jméno. A co je ještě důležitější: jak se zachovat, aby ti neuškodil ani dokonalý padělek. Úplně dole najdeš tahák, který můžeš poslat dál.
Příklad: falešný e-mail od Commerzbank
Takhle vypadal. V odkazu jsem tečku před „ae“ dal do hranatých závorek, aby na něj nikdo omylem neklikl.
Předmět: Aktualisierung Ihrer Kontoinformationen erforderlich (vyžadována aktualizace informací o Vašem účtu)
Od: Commerzbank AG,office@technik-point.atVážený kliente Commerzbank,
v rámci naší pravidelné bezpečnostní kontroly jsme zjistili nesrovnalosti ve Vašich uložených údajích o účtu. Abychom zajistili plnou funkčnost Vašeho účtu a zabránili neoprávněnému přístupu, je nutné jednorázové potvrzení.
Najděte si prosím chvilku a potvrďte své údaje přes níže uvedený zabezpečený odkaz. Celý proces zabere jen několik minut.
Důležité upozornění: Dokončete prosím potvrzení během následujících 24 hodin. V opačném případě bude Váš účet z bezpečnostních důvodů dočasně zablokován, dokud nebude aktualizace dokončena.
Žluté tlačítko „Potvrdit účet nyní“, odkaz za ním:
https://dgt-gob-sede-es.smarths[.]ae/servicedePokud jste o tento e-mail nežádali nebo máte ke svému účtu dotazy, obraťte se prosím neprodleně na náš zákaznický servis. Bezpečnost Vašich údajů je pro nás nejvyšší prioritou.
S přátelským pozdravem
Vaše Commerzbank AG
Péče o klienty & bezpečnostní týmCommerzbank AG · Kaiserstraße 16 · 60311 Frankfurt am Main
Sedm varovných signálů na příkladu tohoto e-mailu
- Odesílatel nesedí. Jako jméno tam stojí „Commerzbank AG“, adresa za ním je ale
office@technik-point.at. Koncovka .at znamená Rakousko. S Commerzbank ta adresa nemá nic společného. Jméno před adresou si může kdokoli nastavit, jak chce, a mnoho e-mailových aplikací ukazuje jen toto jméno. Ťukni na jméno (mobil) nebo na něj najeď myší (počítač), pak uvidíš skutečnou adresu. Naopak ale ani adresa, která vypadá pravě, nic nedokazuje. - Odkaz vede jinam. Tlačítko „Potvrdit účet nyní“ nevede na
commerzbank.de, ale na adresu s koncovkou .ae. Ta znamená Spojené arabské emiráty. Přední část „dgt-gob-sede-es“ připomíná web španělského dopravního úřadu. Jak takovou adresu číst, najdeš níže. - Časový tlak a výhrůžka. „Během následujících 24 hodin“, jinak bude účet zablokován. Kdo se bojí o svůj účet, kontroluje méně pečlivě. Přesně na to podvodníci sázejí.
- Důvod zůstává vágní. „Nesrovnalosti ve Vašich uložených údajích o účtu“: Jaké? E-mail to neříká. Neuvádí žádné číslo klienta, číslo účtu ani konkrétní transakci.
- Žádné osobní oslovení. „Vážený kliente Commerzbank“: Podvodníci neznají tvoje jméno. Posílají stejný e-mail na spoustu adres a doufají, že pár příjemců u té banky opravdu je. Naopak e-mail s tvým jménem není automaticky pravý. Jména a adresy často pocházejí z úniků dat.
- Jediná cesta: tlačítko. Žádná seriózní banka tě e-mailem nežádá o potvrzení údajů přes odkaz. To, že je odkaz výslovně označený jako „zabezpečený“, tě má uklidnit. E-mail sice zmiňuje zákaznický servis, ale neuvádí k němu žádné telefonní číslo. Jediná cesta, kterou ti nabízí, je tlačítko.
- Technika bije na poplach. Na první pohled to nevidíš. V hlavičce e-mailu (anglicky header) ale stojí
spf=fail. To znamená: Server, který e-mail odeslal, nesmí za tuhle adresu odesílatele vůbec posílat e-maily. Adresa je tedy podvržená nebo zneužitá. Spamové filtry takové e-maily často zachytí, ale ne vždycky.
Stejné znaky najdeš ve falešných e-mailech, na kterých stojí Sparkasse, Volksbank nebo jméno jiné banky. Mění se jen jméno, barvy a logo.
Abych byl férový: Domény technik-point.at a smarths[.]ae nemusejí patřit podvodníkům. Podvodníci často podvrhují cizí odesílatele nebo dávají své stránky na hacknuté servery. Majitelé jsou pak sami oběťmi.
Co tě nesmí zmást
Leccos na tomhle e-mailu působí pravě. Nic z toho ale nic nedokazuje:
- Bezchybná němčina. Dřív se podvodníci často prozradili kostrbatou němčinou. Dnes překladače a umělá inteligence dodají čistý text během pár vteřin. V tomhle e-mailu není jediná pravopisná chyba. Stará rada dávat pozor na chyby už skoro nepomáhá.
- Skutečná adresa. Dole stojí Kaiserstraße 16 ve Frankfurtu. To je opravdu adresa Commerzbank. Je veřejná, každý si ji může opsat.
- Úhledný vzhled. Černá a žlutá, rámeček s upozorněním, velké tlačítko. Barvy a logo jakékoli banky se dají snadno napodobit, červenou Sparkasse stejně tak.
- Uklidňující věty. „Bezpečnost Vašich údajů je pro nás nejvyšší prioritou.“ Zní to seriózně a nic to nestojí.
E-mail tedy může vypadat dokonale, a přesto být falešný. Proto je pravidlo v další části důležitější než jakýkoli varovný signál.
Nejdůležitější pravidlo: Nikdy se nepřihlašuj přes odkaz
Žádný padělek poznávat nemusíš, když se budeš držet jednoho pravidla: Nikdy se nepřihlašuj přes odkaz z e-mailu nebo SMS. Ať vypadá jakkoli pravě.
Vždycky jdi přímou cestou:
- Adresu své banky napiš do prohlížeče sám.
- Nebo použij záložku, kterou sis vytvořil sám.
- Nebo otevři oficiální aplikaci své banky.
Když od tebe tvoje banka opravdu něco chce, uvidíš to tam. Důležité zprávy bývají většinou i ve schránce tvého internetového bankovnictví. Pokud tam nic nenajdeš a máš pochybnosti, zavolej do banky. Pokud byl e-mail přece jen pravý, ta oklika tě nic nestála.
A svou banku taky nehledej pokaždé přes vyhledávač. Nad skutečnými výsledky bývají často reklamy a takové reklamy si kupují i podvodníci. Ty pak vedou na falešné přihlašovací stránky. Záložka a aplikace jsou bezpečnější.
Navíc pomáhá správce hesel. Vyplní tvoje přihlašovací údaje jen na pravé stránce. Když ti na přihlašovací stránce najednou nic nenabídne, i když to jinak dělá vždycky, je to varovný signál.
Jak číst internetovou adresu
Někdy přece jen chceš adresu zkontrolovat, třeba u QR kódu nebo odkazu v SMS. Pak pomůže tohle pravidlo: Najdi první samostatné lomítko (/) za „https://“. Přímo před ním je koncovka, třeba .de, a slovo před ní. Tyhle dvě části prozradí, komu stránka patří. Všechno, co je víc vlevo, se dá zvolit libovolně.
Příklad z toho e-mailu:
https://dgt-gob-sede-es.smarths[.]ae/servicede
První samostatné lomítko je za „ae“. Před ním stojí smarths[.]ae a téhle adrese stránka patří. Přední část „dgt-gob-sede-es“ si může vymyslet každý, kdo doménu ovládá. Tady má vypadat jako úřad.
Vymyšlený příklad: https://sparkasse.de.beispiel-betrug.com/login. Tady je první samostatné lomítko za „com“. Stránka tedy patří beispiel-betrug.com, ne Sparkasse.
U tvé banky tam musí stát přesně její adresa, u Commerzbank třeba commerzbank.de. Banky Sparkasse a Volksbank mají často vlastní adresu pro svůj region. Zapamatuj si adresu své banky, nebo ještě líp: Ulož si záložku.
Dávej pozor i na podobná jména. Jeden spojovník navíc, nula místo O nebo jiná koncovka, a stránka už patří někomu jinému.
Tohle po tobě tvoje banka nikdy nechce
Žádná seriózní banka po tobě e-mailem, přes SMS, messenger ani po telefonu nechce:
- tvoje heslo nebo PIN
- TAN (jednorázový potvrzovací kód), ať už k čemukoli
- potvrzení tvých údajů přes odkaz
- fotku nebo kopii aktivačního či registračního dopisu k metodě TAN, třeba pro photoTAN nebo pushTAN
- instalaci aplikace přes odkaz
- vzdálený přístup k tvému počítači nebo mobilu
Když někdo chce cokoli z toho, je to podvod. I když se představí jako zaměstnanec banky, policista nebo technik.
TAN je tvůj podpis
Jen s tvým heslem se mnoho podvodníků daleko nedostane. Potřebují k tomu ještě tvoje schválení. Proto s tvými přihlašovacími údaji zadají převod nebo přihlásí nové zařízení. Na mobilu se ti pak objeví žádost o schválení. Často ti zároveň volají a vysvětlují, že tím musíš něco „stornovat“ nebo „zabezpečit“.
Ber každé schválení jako podpis:
- Schvaluj jen to, co jsi právě sám zadal.
- Přečti si žádost celou: částku, příjemce, druh příkazu.
- Pokud je tam nové zařízení, karta pro placení mobilem nebo částka, kterou neznáš: odmítni.
- TAN nikdy neříkej do telefonu. Ani bance.
Stačí jedno ťuknutí na schválení a příkaz se rozběhne.
Hovor, SMS, dopis: stejný trik
Phishing chodí i po telefonu, přes SMS a dokonce poštou. Pravidla zůstávají stejná.
- Hovory: Číslo na displeji se dá podvrhnout. I když tam stojí skutečné číslo tvé banky, může být na druhé straně podvodník. Zavěs a zavolej sám. Číslo najdeš na webu své banky, jehož adresu napíšeš sám, nebo v její aplikaci.
- SMS a messengery: Ani tady se nikdy nepřihlašuješ přes odkaz.
- Dopisy s QR kódem: Existují falešné dopisy, jejichž QR kód vede k údajné aktualizaci. Třeba Commerzbank před tím sama varuje. Neskenuj žádný kód, který tě vede k přihlášení. Radši se přihlas sám a podívej se.
- Falešná blokovací linka, falešná policie: Podvodníci dokážou na displeji zobrazit dokonce 116 116 nebo 110 (číslo policie v Německu). Skutečná německá nouzová blokovací linka (Sperr-Notruf) nikomu z 116 116 nevolá a policie nevolá z 110. Na tato čísla voláš ty, ne naopak.
Už jsi klikl? Tohle udělej teď
Jen jsi otevřel odkaz a nic nezadal? Zavři stránku. Většinou se tím nic nestalo. Pokud stránka stáhla nějaký soubor, neotvírej ho a smaž ho.
Zadal jsi údaje nebo něco schválil? Pak se počítá každá minuta:
- Okamžitě zavolej do své banky. Číslo vezmi z webu, jehož adresu napíšeš sám, nebo z aplikace.
- Nech si zablokovat internetové bankovnictví. U zapojených bank to jde nonstop i přes německou nouzovou blokovací linku (Sperr-Notruf) 116 116. Mimo Německo se na ni dovoláš na čísle +49 116 116 nebo +49 30 4050 4050.
- Zkontroluj pohyby na účtu a nahlas bance každou platbu, kterou nepoznáváš.
- Pak si změň přihlašovací údaje. Pokud jsi stejné heslo používal i jinde, změň ho i tam.
- Podej trestní oznámení na policii, třeba přes internetovou služebnu (Onlinewache nebo Internetwache) své spolkové země.
Nahlas phishingový e-mail
I když jsi nenaletěl: Nahlas ten e-mail. Pomůže to rychleji varovat ostatní.
- Přepošli ho do Verbraucherzentrale NRW (spotřebitelské poradny spolkové země Severní Porýní-Vestfálsko): phishing@verbraucherzentrale.nrw. Z těchto hlášení vzniká Phishing-Radar s aktuálními varováními.
- Spousta firem si falešné e-maily ve svém jménu nechá přeposlat i přímo. Adresu pro to pak najdeš na jejich webu.
- Potom: přesunout do spamu nebo smazat. Neodpovídat.
Tahák k přeposlání
Klidně tuhle část pošli rodičům, prarodičům a kamarádům:
- Nikdy se nepřihlašuj přes odkaz nebo QR kód z e-mailu, SMS nebo dopisu. Použij svou záložku nebo aplikaci.
- Dívej se na skutečnou adresu odesílatele, ne jen na jméno.
- Časový tlak a výhrůžky jsou varovné signály.
- Dobrá němčina a hezké logo nic nedokazují.
- Heslo, PIN ani TAN nikomu neprozrazuj. Ani bance.
- V bankovní aplikaci schvaluj jen to, co jsi sám zadal.
- Když máš pochybnosti, zavěs a zavolej do banky sám.
- Už se to stalo? Hned volej do banky nebo na nouzovou blokovací linku (Sperr-Notruf) 116 116.