
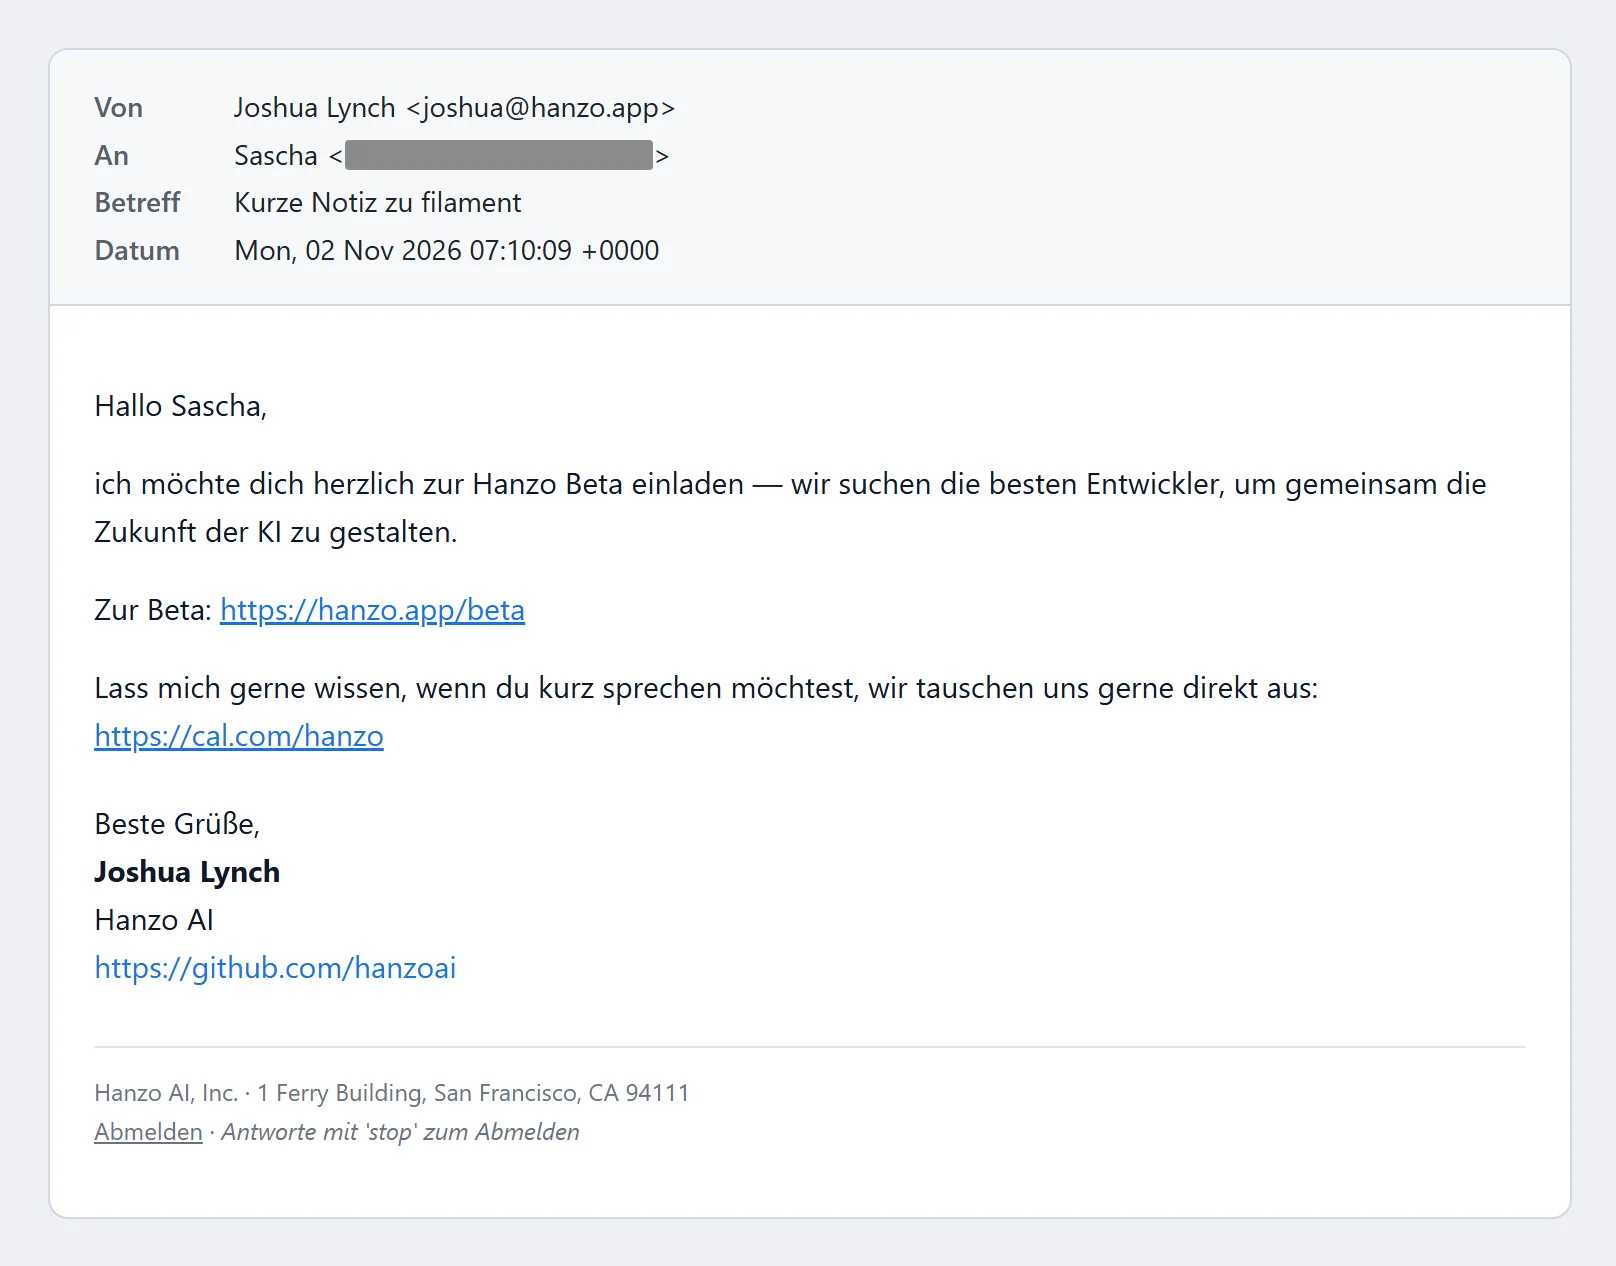
تصل الرسالة صباح يوم خميس. المُرسِل: joshua@hanzo.app. الموضوع: «ملاحظة قصيرة حول filament». لا تحتوي على أي ملاحظة، بل على دعوة إلى نسخة «بيتا» يقود رابطها إلى لا شيء. العنوان الذي أُرسلت إليه غير منشور في أي موقع من مواقعي الإلكترونية. اصطادته Hanzo من بيانات منصة البرمجة GitHub واستخدمته للإعلان، خلافًا لقواعد GitHub ومن دون موافقتي. أبدأ بالتنقيب. ما أجده هو شركة ذكاء اصطناعي تسمّي نفسها رقم واحد ولديها 84 متابعًا على LinkedIn. تذكر ثلاث سنوات تأسيس مختلفة وعناوين في ثلاث مدن. ورئيستها تحمل على صفحة الفريق الخاصة بالشركة نفسها لقبًا مختلفًا، ومؤسسها عمل سابقًا مطوّرًا لدى CryptoZoo، لعبة العملات المشفرة الفاشلة الخاصة بالمؤثر Logan Paul. وبرنامجها يعمل، إن سمحتَ له بذلك، على حاسوبك الخاص من دون أن يسألك أولًا.
ملاحظة بلا ملاحظة
الرسالة قصيرة وودودة. «مرحبًا Sascha، أودّ أن أدعوك بحرارة إلى Hanzo Beta»، يكتب شخص يُدعى Joshua Lynch. ويذكر أنهم يبحثون عن «أفضل المطورين لكي نصنع معًا مستقبل الذكاء الاصطناعي». وتحت ذلك رابط إلى نسخة البيتا، أي إلى نسخة تجريبية، ورابط إلى تقويم للمواعيد، وعنوان في سان فرانسيسكو: 1 Ferry Building. أُرسلت في 2 نوفمبر، ووصلتني بعد ثلاثة أيام.
الشيء الوحيد الغائب هو الملاحظة. الموضوع يَعِد بشيء حول «filament». أما النص فلا يتضمن عن ذلك كلمة واحدة.
Filament مشروع معروف مفتوح المصدر، أي برنامج متاح بحرية يشارك في كتابته متطوعون من جميع أنحاء العالم. يبني به المبرمجون واجهات إدارة للمواقع الإلكترونية. في سبتمبر 2025 أسهمتُ فيه بوظيفة صغيرة: تعود الجداول إلى الأعلى بعد التنقل بين الصفحات [1]. هذا كل شيء. لم أكن قد سمعت بشركة Hanzo قط قبل هذه الرسالة.
كيف حصلت Hanzo على عنواني
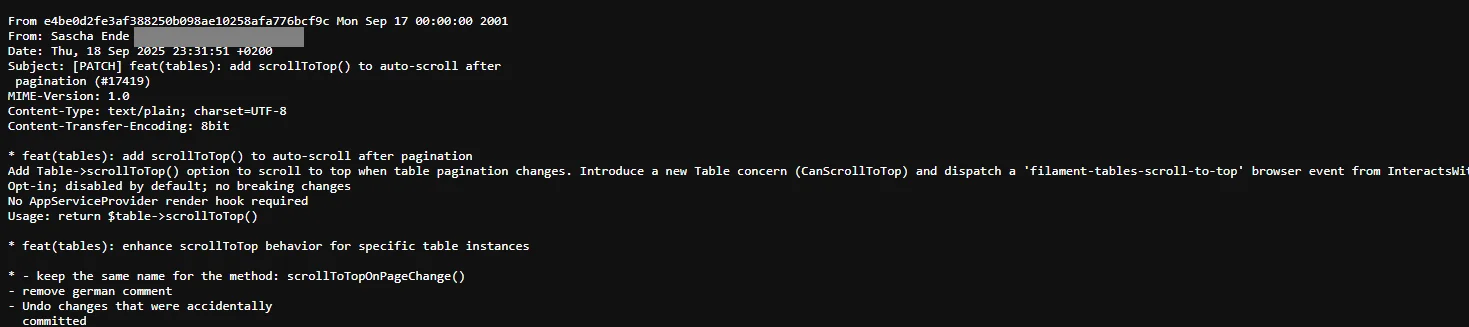
يقود الأثر إلى GitHub، أكبر منصة لمشاريع البرمجيات. وFilament موجود هناك أيضًا. من يشارك في مشروع ما يحفظ كل تعديل على شكل ما يُسمّى Commit، وكل Commit يحمل اسم كاتبه وعنوان بريده الإلكتروني. في صفحة الويب العادية يُخفي GitHub العنوان. لكنه يبقى موجودًا في البيانات الخام. ومن يُضِف إلى عنوان الويب الخاص بأحد الـCommits اللاحقة .patch يرَ الـCommit نصًا خالصًا، وفي السطر الثاني يظهر عنوان البريد الإلكتروني. ويمكن للبرامج أن تجمع هذه البيانات بكميات هائلة عبر واجهة برمجية يوفرها GitHub.
الـCommit الذي قدّمته إلى Filament بتاريخ 18 سبتمبر 2025 يحمل بالضبط العنوان الذي راسلتني عليه Hanzo [1]. ويعثر بحث GitHub على هذا العنوان في 446 Commit. ثم إن الموضوع «ملاحظة قصيرة حول filament» يكتب filament بأحرف صغيرة، تمامًا مثل اسم مجلد المشروع على GitHub. هكذا يبدو العنصر النائب الذي يملؤه برنامج تلقائيًا باسم المشروع.
وتؤكد رئيسة Hanzo ذلك بنفسها لاحقًا. عندما أسألها لماذا تظهر كلمة «filament» في الموضوع، تردّ: «أليس Filament عملك على GitHub؟» (في الأصل: «filament isn't that your work on github?»).
وهذا بالضبط ما يحظره GitHub. فقواعد الاستخدام تنص على أنه لا يجوز استخدام المعلومات المأخوذة من GitHub لأغراض البريد المزعج، ولا لإرسال رسائل بريد إلكتروني غير مرغوب فيها إلى المستخدمين [2]. وينطبق ذلك صراحةً أيضًا على البيانات التي تأتي عبر الواجهة البرمجية الرسمية. تدير Hanzo بنفسها مئات المشاريع على GitHub وهي ملزمة بهذه القواعد. وبالرسالة التي أرسلتها إليّ خرقت الشركة هذه القواعد. في أواخر فبراير 2026 تحدّث مطورون في منتدى Hacker News عن رسائل مشابهة من شركات ناشئة. وردّ أحد موظفي GitHub هناك بأن مثل هذا السلوك يخالف صراحةً شروط استخدام GitHub، وأن GitHub يستطيع حظر مثل هذه الحسابات [3].
نسخة بيتا لا وجود لها
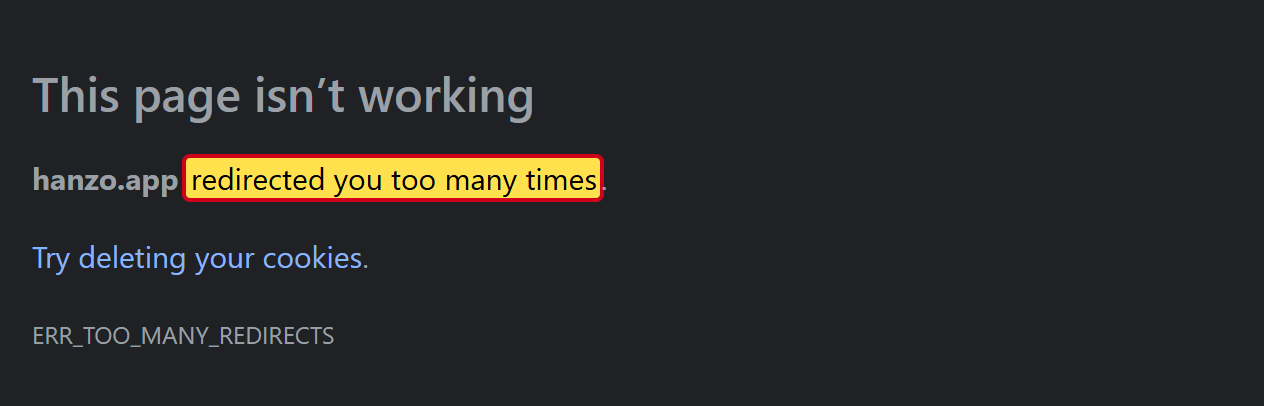
أنقر على رابط نسخة البيتا. فيدور في حلقة مفرغة. hanzo.app/beta يحوّل إلى hanzo.ai/app، ومن هناك يعود إلى hanzo.app، ثم مجددًا إلى hanzo.ai/app، وهكذا دواليك. بعد عشر عمليات تحويل يستسلم اختباري، ويُبلغ المتصفح عن عدد كبير جدًا من عمليات إعادة التوجيه. الوضع في: 6 نوفمبر 2026، الساعة 21:43. النسخة التجريبية التي تدعو إليها Hanzo بكل هذه الحرارة لا وجود لها أصلًا بالنسبة إلى المتلقين.
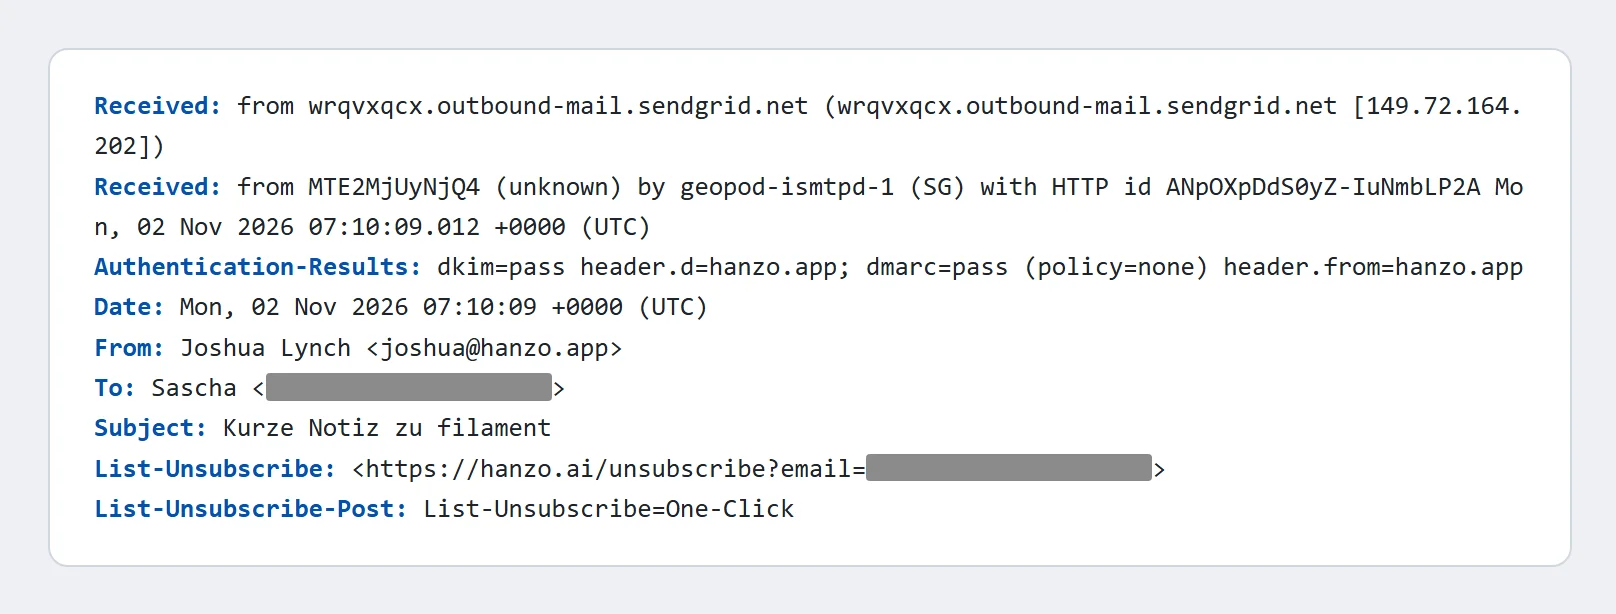
أما الجانب التقني للرسالة فيروي البقية. كل رسالة بريد إلكتروني تحمل بيانات إضافية غير مرئية يمكن أن يُقرأ منها مسارها. هذه الرسالة مرّت عبر SendGrid، وهي خدمة للرسائل الجماعية، وذلك تلقائيًا عبر واجهة برمجية. لم تُرسَل من برنامج بريد عادي. كما أنها تتضمن البيانات التي تشترطها Gmail وYahoo منذ عام 2024 على كل من يرسل رسائل البريد الإلكتروني بأعداد كبيرة.
ولم تُرسَل من العنوان الرئيسي لشركة Hanzo وهو hanzo.ai، بل من hanzo.app. هذا النطاق مسجّل منذ فبراير 2025 فقط، وحمايته من إساءة الاستخدام أضعف من حماية النطاق الرئيسي. ومن يراسل الغرباء دون أن يسألهم يستخدم عادةً نطاقًا ثانويًا كهذا: فإذا انتهى به الأمر في قوائم الحظر، يبقى العنوان الرئيسي نظيفًا.
وأمر آخر. يكتب Joshua Lynch على LinkedIn بإنجليزية مليئة بالأخطاء الإملائية. أما الرسالة الألمانية التي وصلتني فخالية من الأخطاء. والأرجح أن برنامجًا هو من كتبها أو ترجمها.
المُرسِل ومشاريعه الجانبية
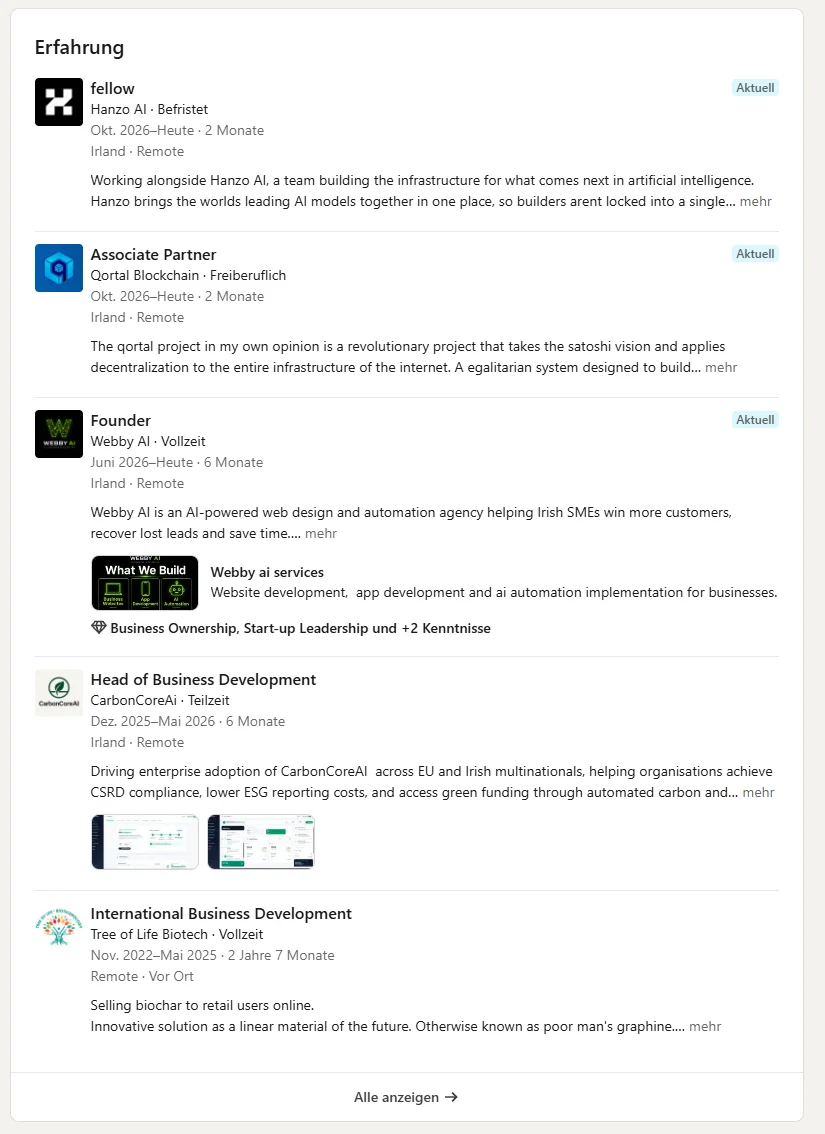
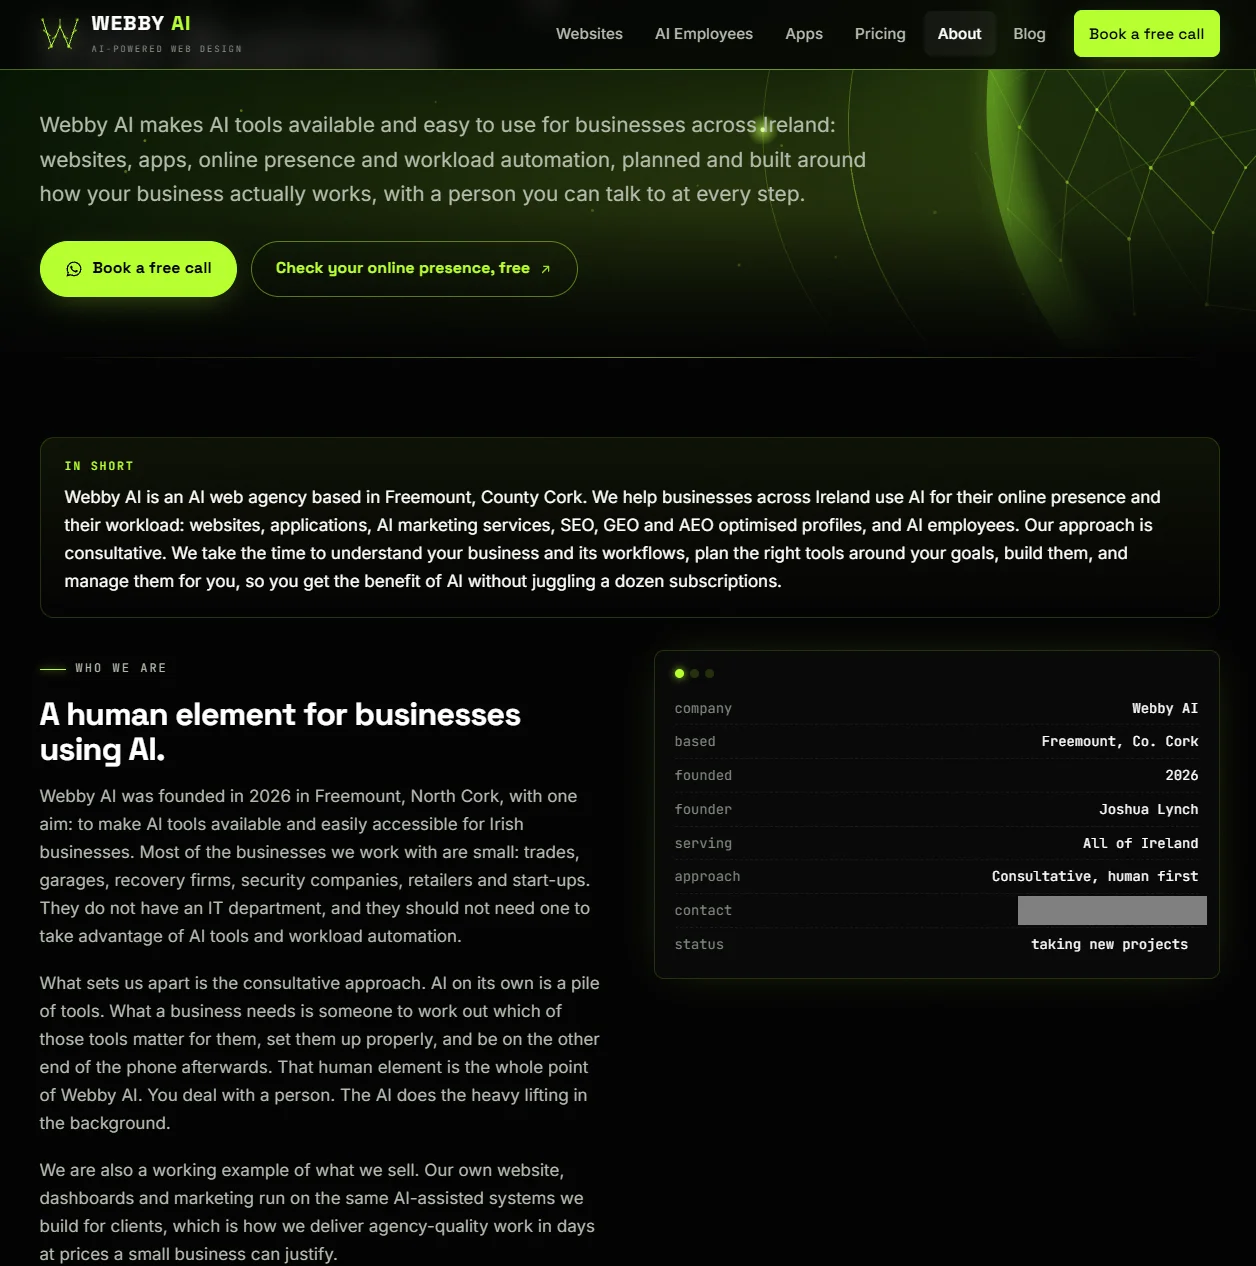
من هو Joshua Lynch؟ بحسب LinkedIn يعيش في أيرلندا [4]. في يونيو 2026 أسّس في Freemount في County Cork وكالة الويب Webby AI، التي تبني مواقع إلكترونية للحرفيين والشركات الصغيرة، والتواصل عبر WhatsApp [5]. وقبل ذلك باع الفحم الحيوي لصالح شركة Tree of Life Biotech وبحث عن عملاء جدد لصالح CarbonCoreAi [4].
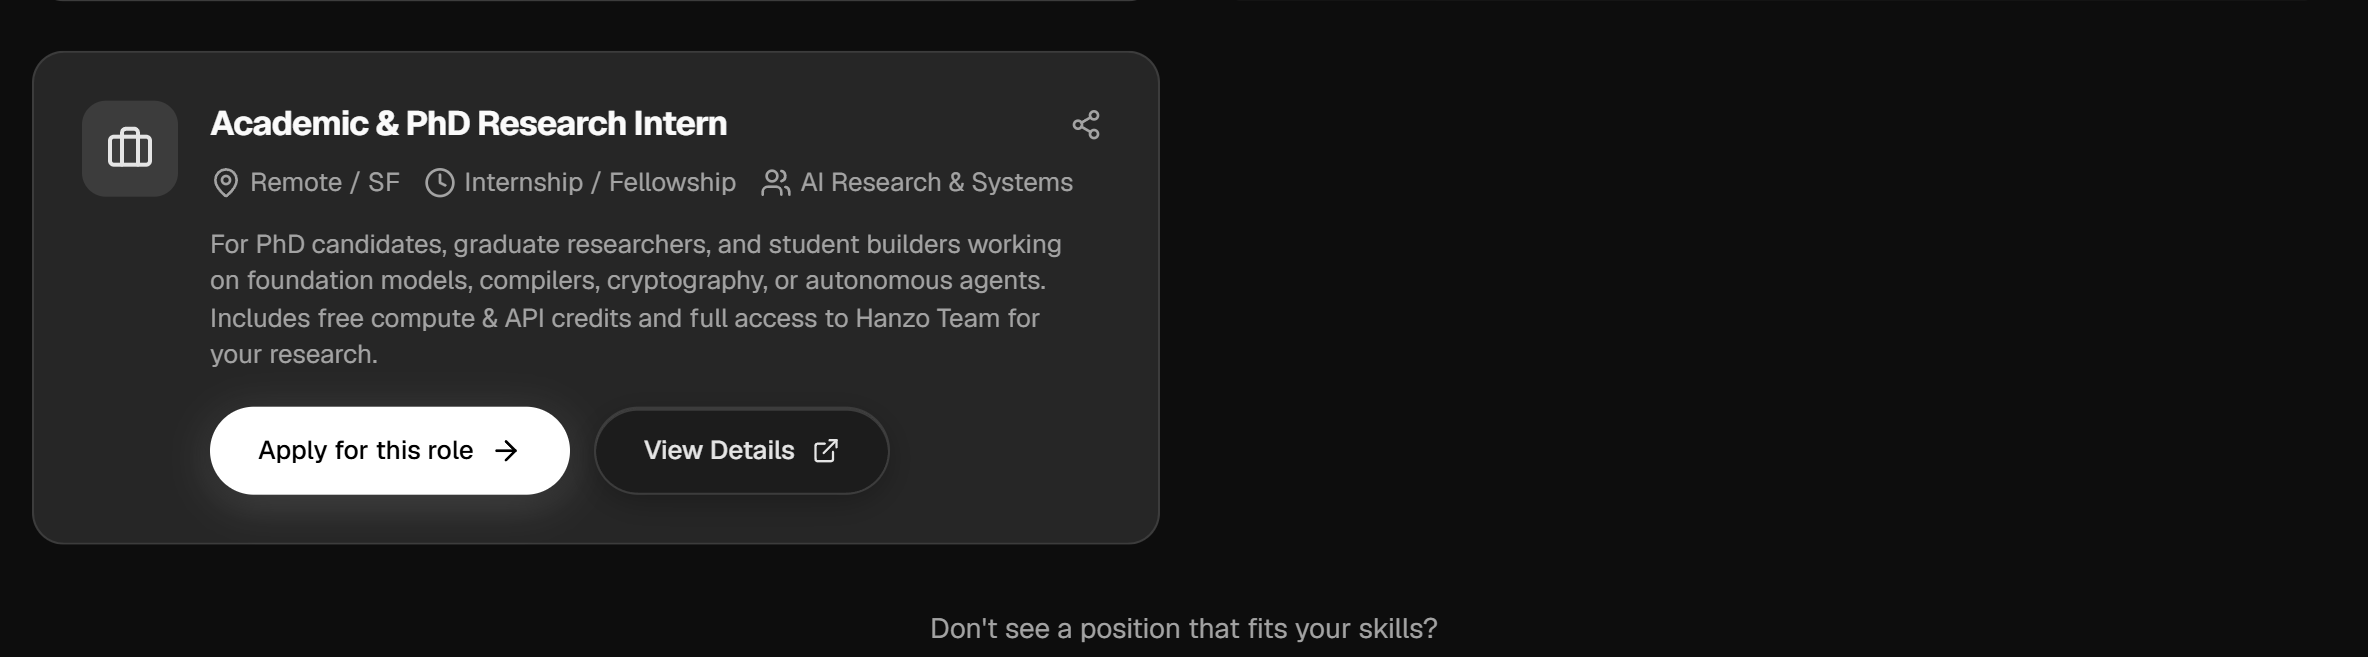
ومنذ أكتوبر 2026 يشغل دورًا ثانيًا: «Fellow» لدى Hanzo AI، بعقد محدد المدة، ومن المنزل [4]. لكنه لا يظهر في صفحة فريق Hanzo [6]. أما ما يتقاضاه الـFellow لدى Hanzo فتكشفه صفحة الوظائف: الوظيفة الوحيدة من هذا النوع تُكافأ بقدرة حوسبة مجانية ورصيد لخدمات Hanzo [7]. راتب؟ لا ذكر له هناك. أما إن كان Lynch يتقاضى أجره بهذه الطريقة، فلا أعلم.
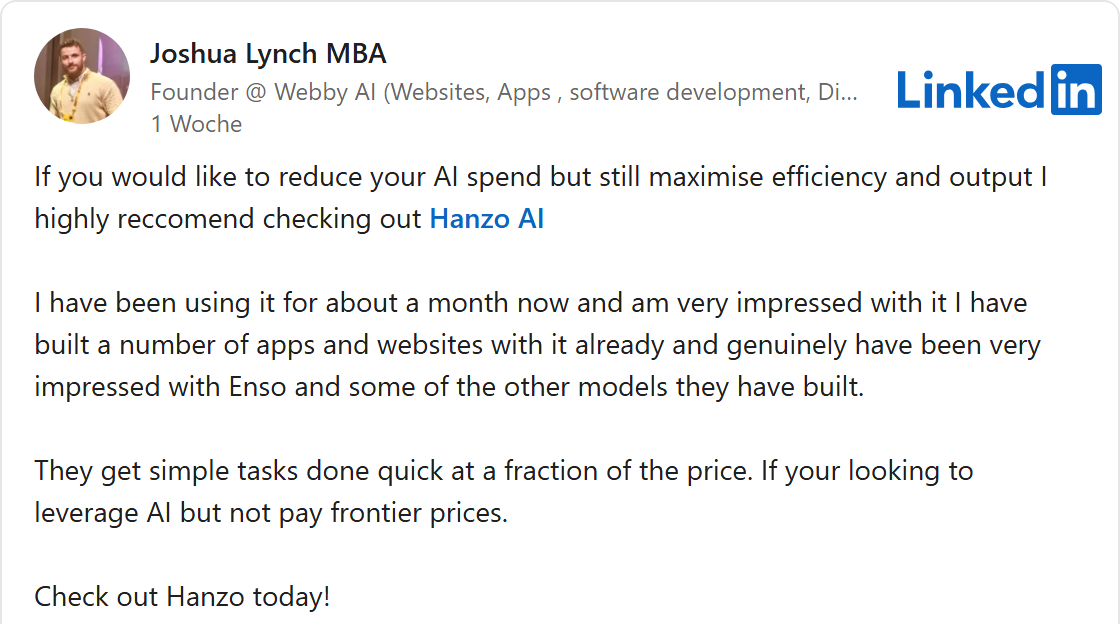
في أواخر أكتوبر أشاد Lynch على LinkedIn بحماس بشركة Hanzo: قال إنه يستخدم البرنامج منذ نحو شهر وإنه معجب به جدًا [8]. أما أنه يعمل هو نفسه لدى Hanzo، فلا يذكره في المنشور.
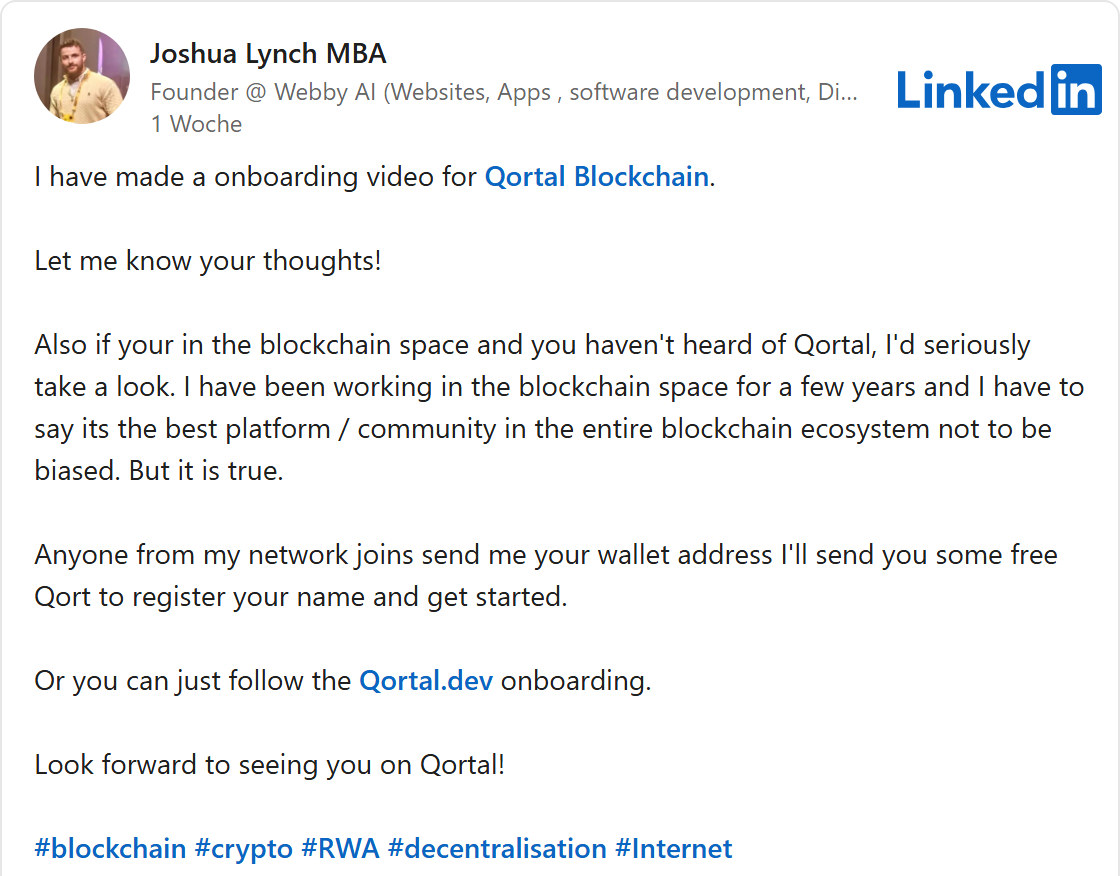
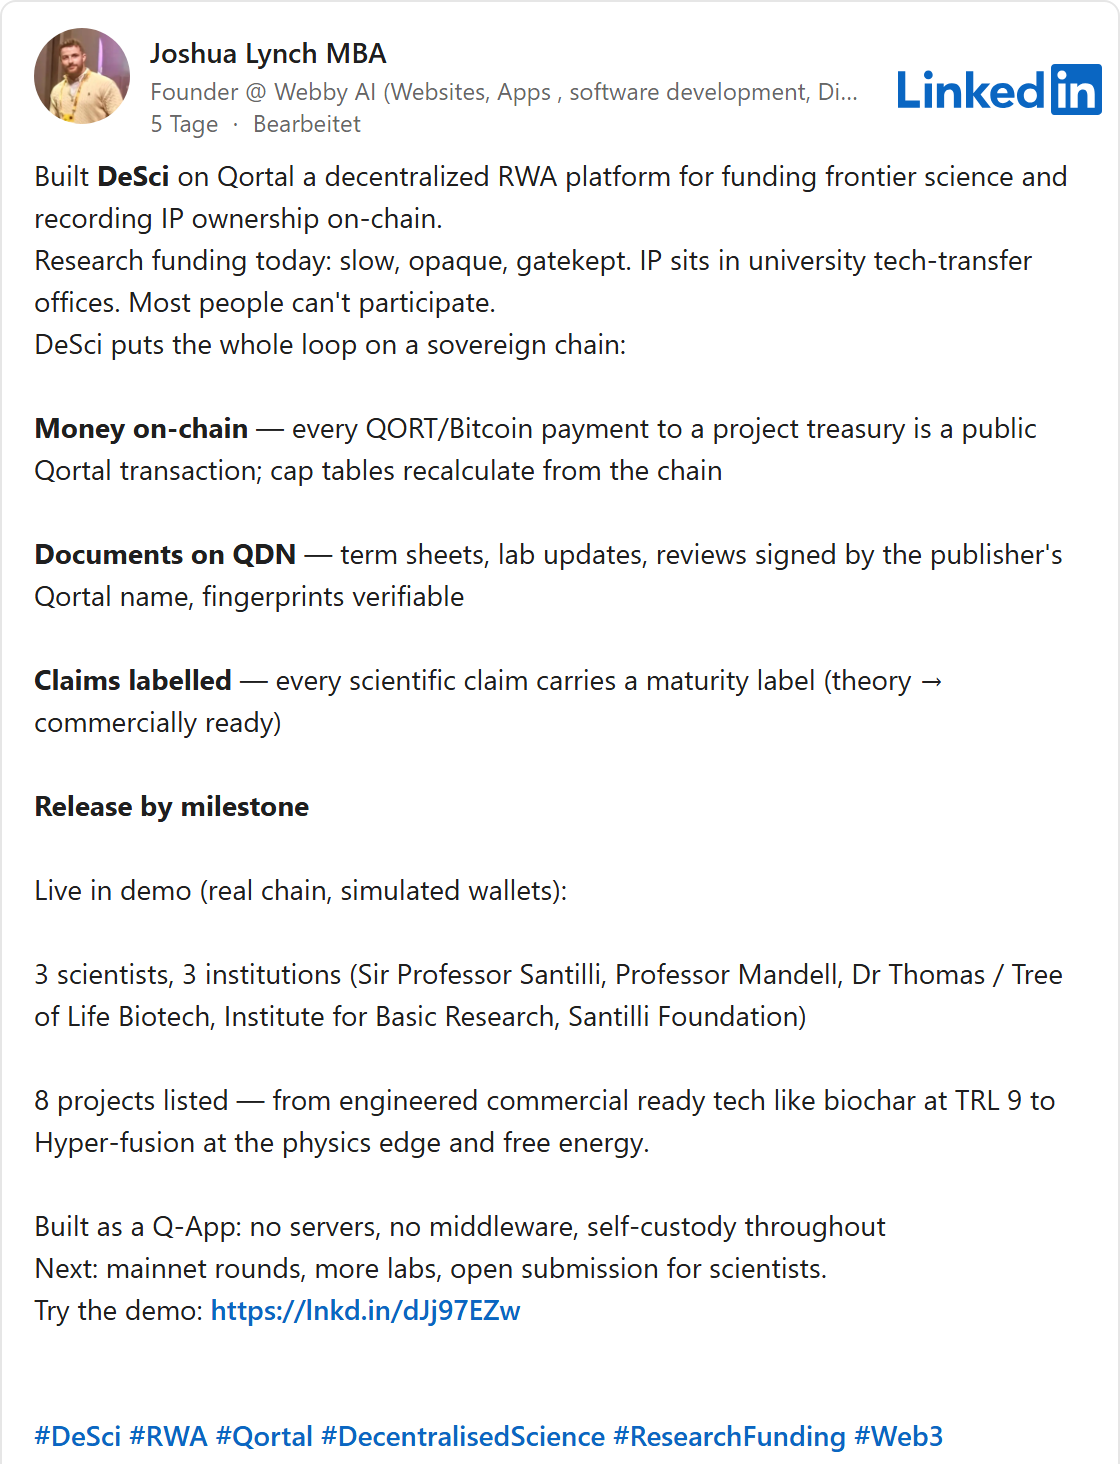
وHanzo ليست مشروعه الوحيد. في الفترة نفسها أصبح Lynch «Associate Partner» لدى Qortal، وهي منصة بلوك تشين لها عملتها المشفرة الخاصة [4]. يسمّيها «لحظة البيتكوين التالية» [9] ويوزّع عملات مجانًا على كل من في شبكته يذكر له عنوان محفظته الرقمية [10]. وفي 1 نوفمبر قدّم منصة يُفترض أن يموّل المستثمرون عبرها الأبحاث بأموال مشفرة. تضم ثمانية مشاريع، من الفحم الحيوي إلى «Hyper-fusion» و«free energy»، أي الطاقة من العدم [11]. ومن بين المشاركين: «Sir Professor Santilli» و«Institute for Basic Research» التابع له.
Ruggero Santilli فيزيائي يرفض المختصون نظرياته، بحسب Wikipedia، بوصفها علمًا هامشيًا [12]. أسّس معهده عام 1981 منظمةً من شخص واحد. وفي عام 2016 عرض صورًا لما قيل إنها أجسام غير مرئية من المادة المضادة على الأرض. ثم إن الطاقة من العدم تتعارض مع قانون حفظ الطاقة، وهو قاعدة أساسية في الفيزياء.
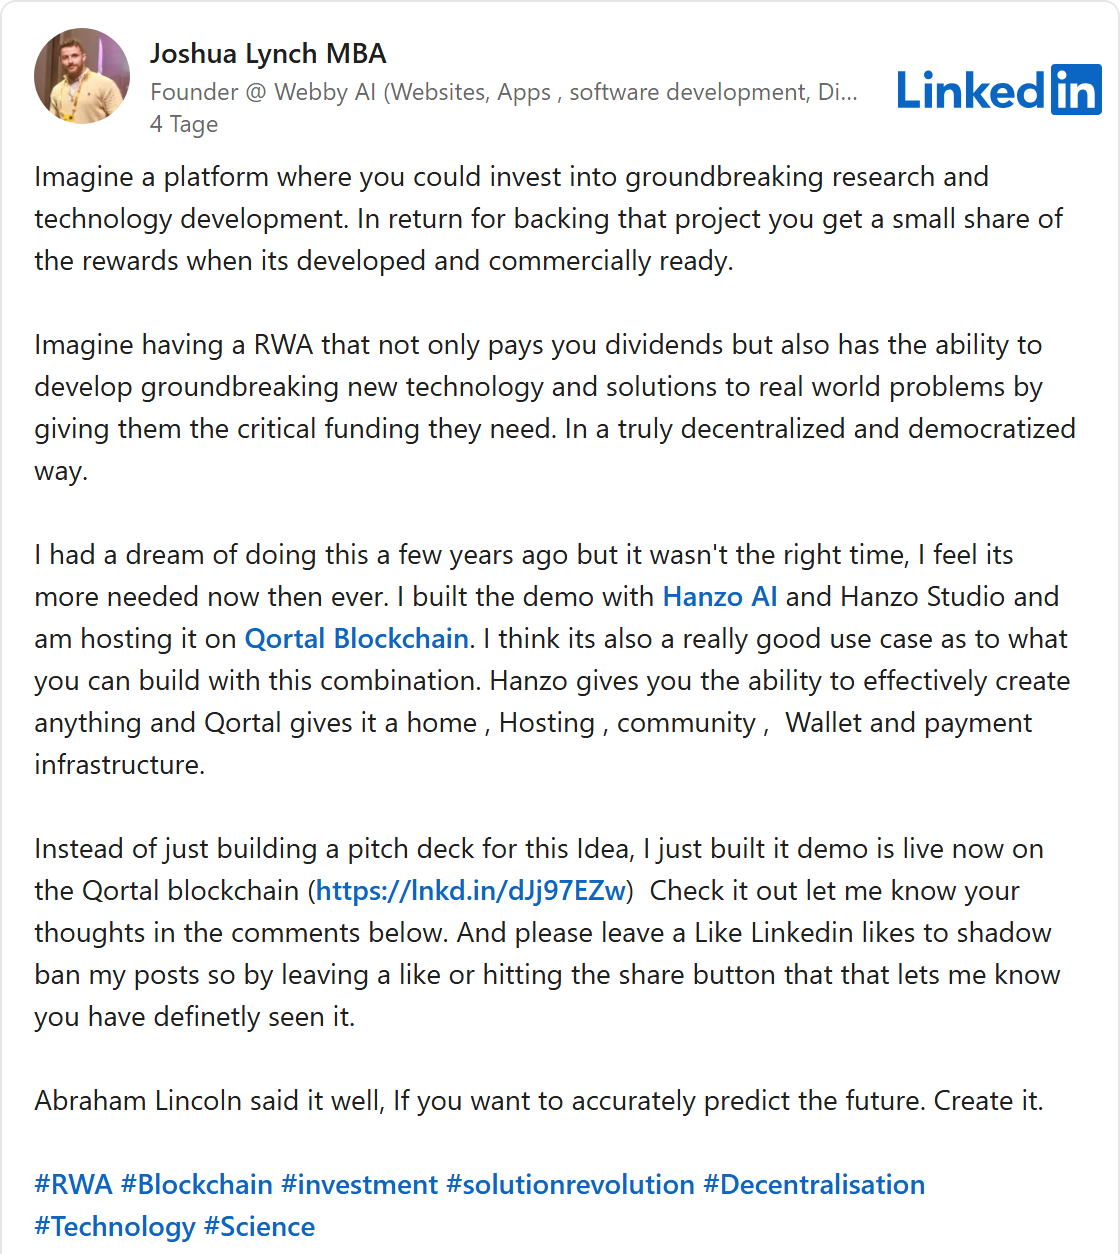
بعد يوم واحد روّج Lynch للمنصة مجددًا، وهذه المرة مع وعد: أرباح موزعة للمستثمرين [13]. يُفترض أن يشتروا هناك حصصًا رقمية في مشاريع بحثية. وبحسب قوله، بنى النسخة التوضيحية ببرنامج Hanzo. وشاركت صفحة شركة Hanzo على LinkedIn المنشور [14].
ماذا يعني ذلك؟ منصة تَعِد المستثمرين بأرباح موزعة على حصص رقمية ليست مشروع هواية بريئًا. من يبيع للناس حصصًا تمنحهم مشاركة في الأرباح يعرض في الغالب استثمارًا ماليًا، وتسري على ذلك قواعد صارمة: نشرة إصدار، ورقابة، ومسؤولية قانونية. وعند هذه النقطة بالذات أخفقت Unikrn، وهي من العملاء الذين تعرضهم Hanzo واجهةً لها، وسيأتي المزيد عن ذلك لاحقًا. منصة Lynch حتى الآن مجرد نسخة توضيحية. ولم أتمكن من التحقق مما إذا كانت أموال حقيقية تتدفق عبرها بالفعل. ومع ذلك فإن الصورة الكاملة لافتة: Fellow لدى Hanzo يريد استقطاب مستثمرين لأبحاث تصل إلى الطاقة من العدم، والدفع بأموال مشفرة، وكل شيء مبني ببرنامج Hanzo، وصفحة شركة Hanzo تروّج لذلك. بالنسبة إليّ هذه إشارة تحذير. الشركة التي تريد الوصول إلى حاسوبك ينبغي أن تبتعد عن مثل هذه الأمور بدلًا من نشرها.
معرض الصور · ٩
«لدينا إذن من جميع المستخدمين»
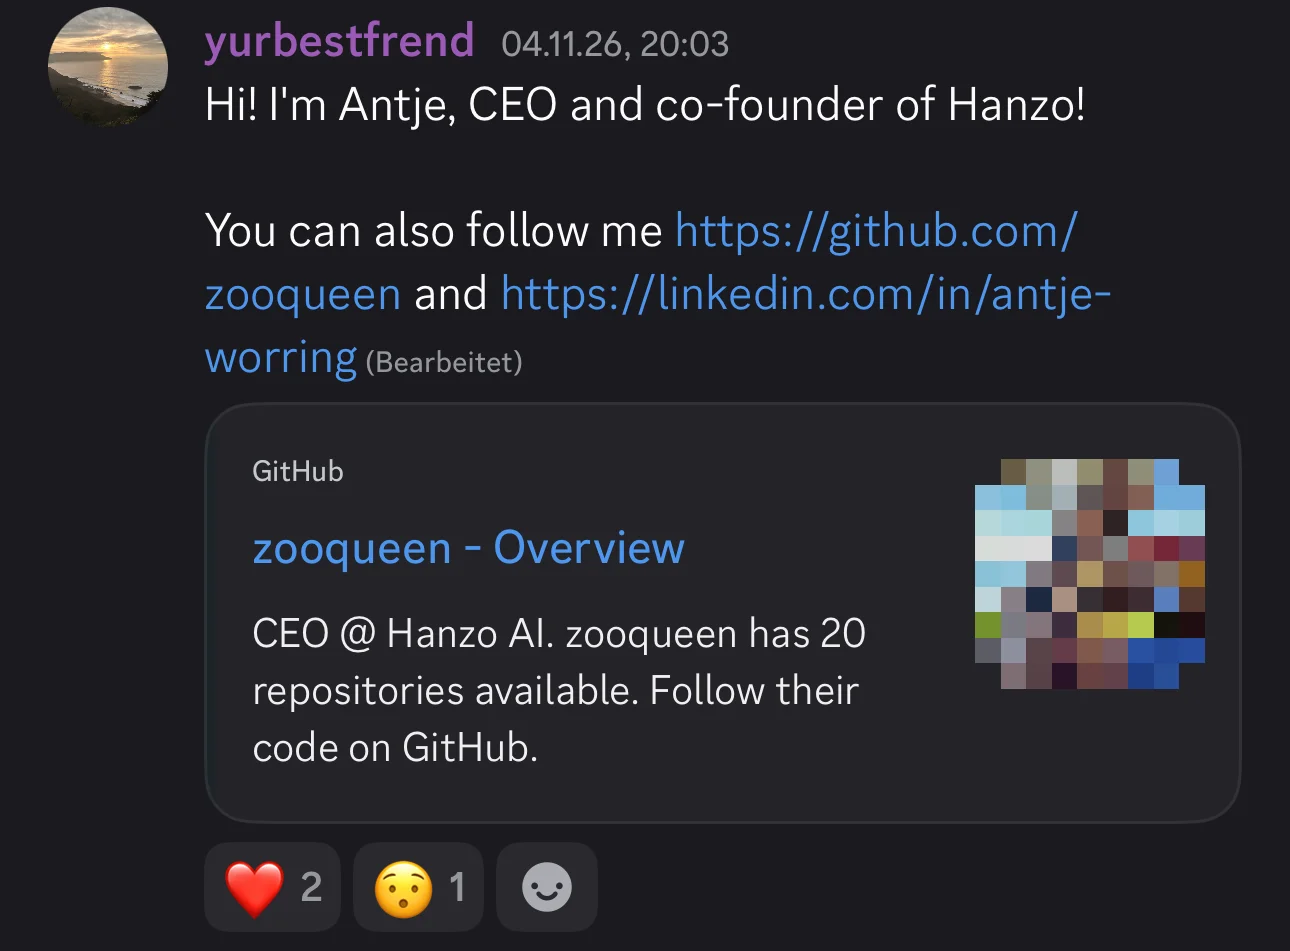
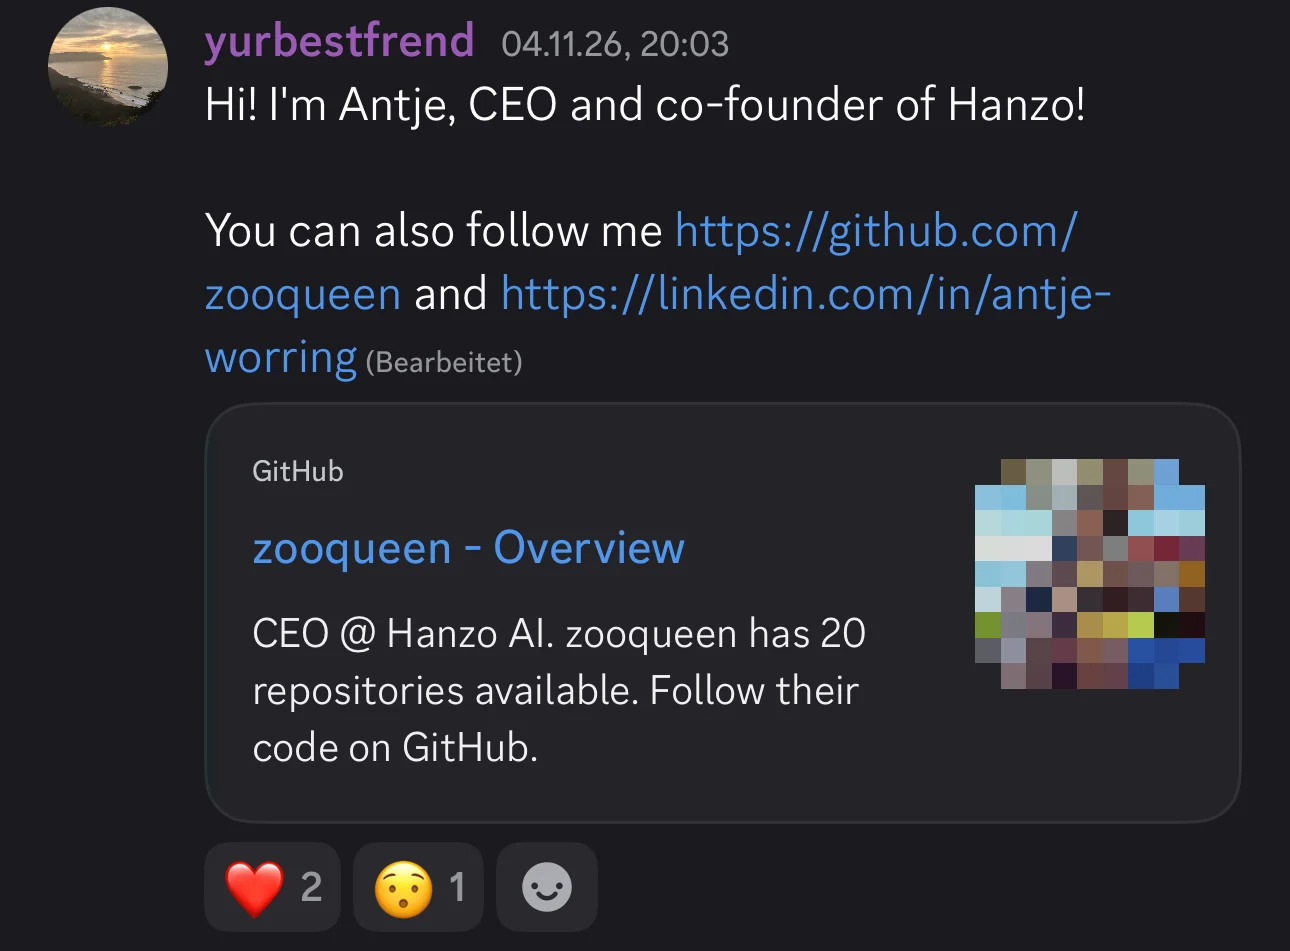
أريد أن أعرف من يقف وراء الرسالة. تدير Hanzo خادمًا على Discord، وهي منصة دردشة يعرّف فيها الفريق بنفسه لمجتمعه [15]. هناك تكتب امرأة تُدعى Antje: «مرحبًا! أنا Antje، الرئيسة التنفيذية والشريكة المؤسسة لشركة Hanzo!» في 5 نوفمبر أسألها برسالة مباشرة إن كانت الرسائل الصادرة من joshua@hanzo.app تأتي من Hanzo. وفي 6 نوفمبر أضيف أسئلة أخرى: من أين جاء عنواني؟ لماذا تظهر كلمة «filament» في الموضوع؟ ومن أين جاء الإذن؟
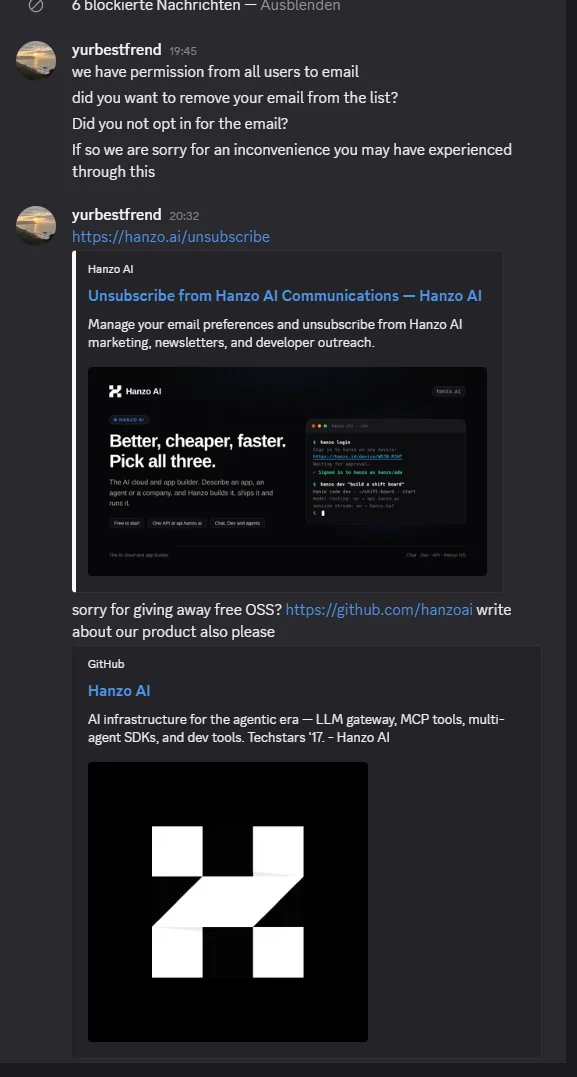
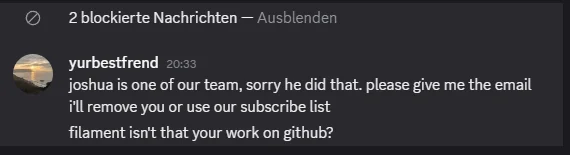
تأتي الإجابات بسرعة. في الساعة 19:45: «لدينا إذن من جميع المستخدمين بمراسلتهم» (في الأصل: «we have permission from all users to email»). ألم أكن قد سجّلت بنفسي؟ ومعها اعتذار عن الإزعاج. في الساعة 20:32 ترسل رابط إلغاء الاشتراك وتسأل بلهجة لاذعة إن كان عليها أن تعتذر عن تقديم برمجيات مفتوحة المصدر مجانًا. وتقول إن عليّ أن أكتب أنا أيضًا عن منتجها. بعد دقيقة واحدة تنقلب القصة: «Joshua من فريقنا، آسفة لأنه فعل ذلك. أعطني العنوان وسأحذفك» (في الأصل: «joshua is one of our team, sorry he did that»).
«لدينا إذن من جميع المستخدمين بمراسلتهم.» Antje Worring، Hanzo، في الدردشة بتاريخ 6 نوفمبر 2026
في البداية تملك الشركة إذن جميع المتلقين. وبعد ثلاثة أرباع الساعة صار الأمر من فعل عضو واحد في الفريق. لا يمكن أن يصح الأمران معًا. ثم إنني لم أعطِ أي إذن قط. وكون الكود الخاص بي موجودًا على GitHub ليس موافقة على تلقي رسائل البريد الإلكتروني الإعلانية.
ثم إن الرسالة مرّت عبر البنية التقنية الخاصة بشركة Hanzo: عبر النطاق hanzo.app بختم المُرسِل الرقمي الخاص به، وبالتذييل «Hanzo AI, Inc.» وبصفحة لإلغاء الاشتراك على hanzo.ai. بل إن هذه الصفحة تذكر الفئة التي تندرج تحتها مثل هذه الرسائل: «developer outreach»، أي التواصل الموجّه مع المطورين. هذا لا يبدو حالة فردية.
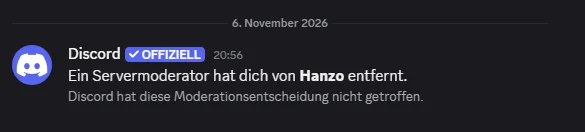
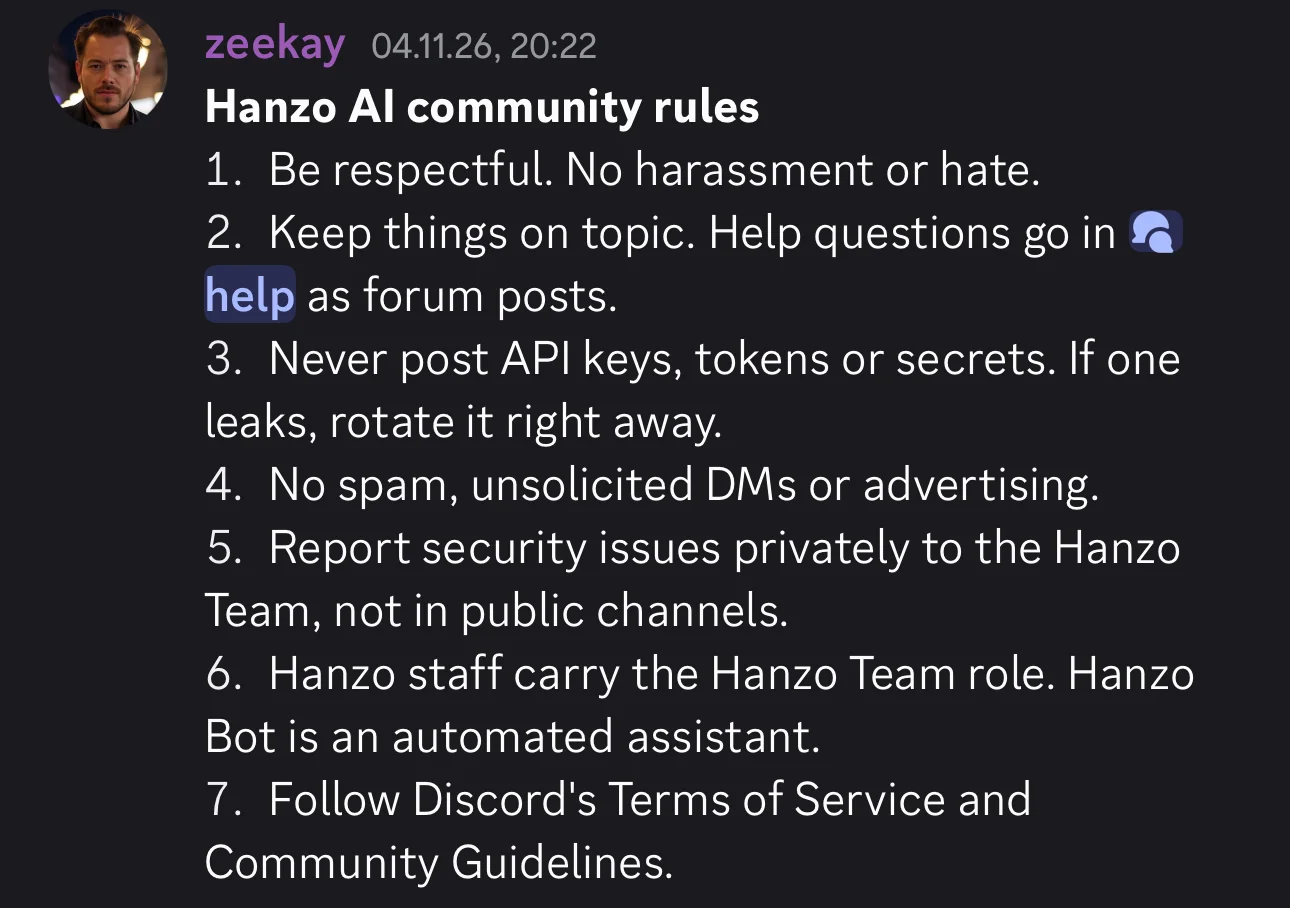
بعد ذلك أحظرها على Discord. وفي الساعة 20:56 أُطرَد من الخادم. في القواعد التي نشرتها Hanzo هناك قبل ذلك بيومين، ينص البند 4 على: لا رسائل مزعجة، لا رسائل مباشرة غير مطلوبة، لا إعلانات [15]. رسائلي إلى رئيسة الشركة كانت غير مطلوبة. ورسالة Hanzo إليّ كانت كذلك أيضًا.
معرض الصور · ٥
ثلاث سنوات تأسيس، وثلاث مدن، وشركة واحدة
متى تأسست Hanzo؟ سؤال بسيط. ولدى Hanzo ثلاث إجابات عنه.
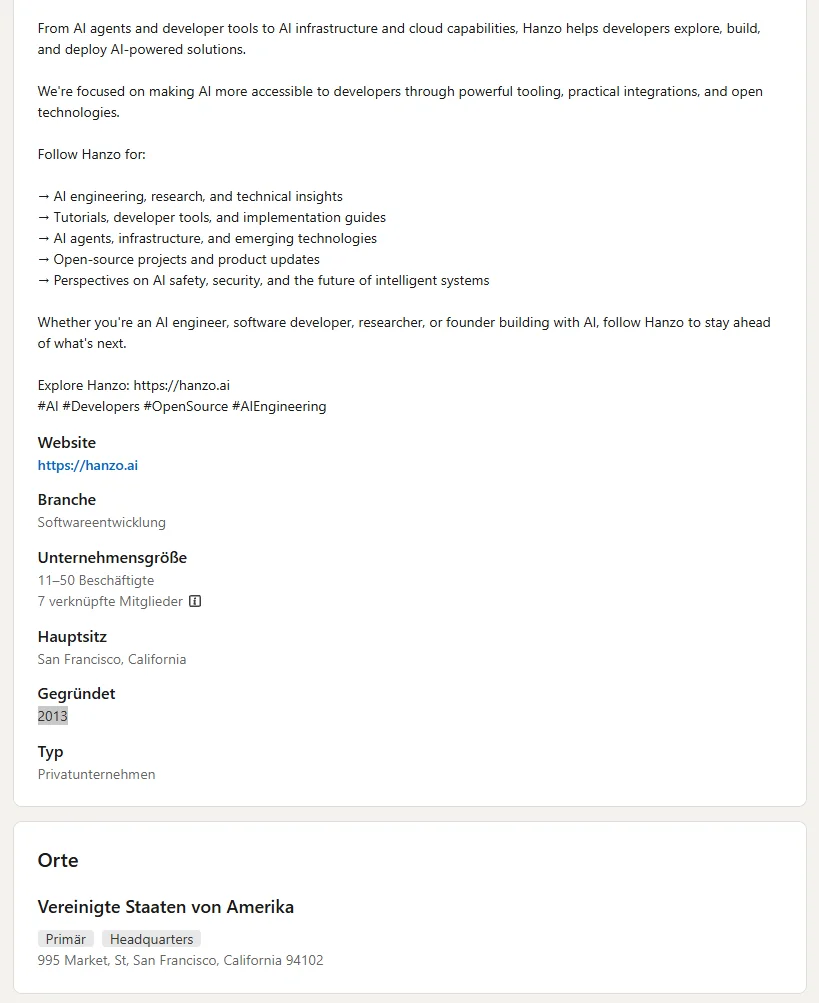
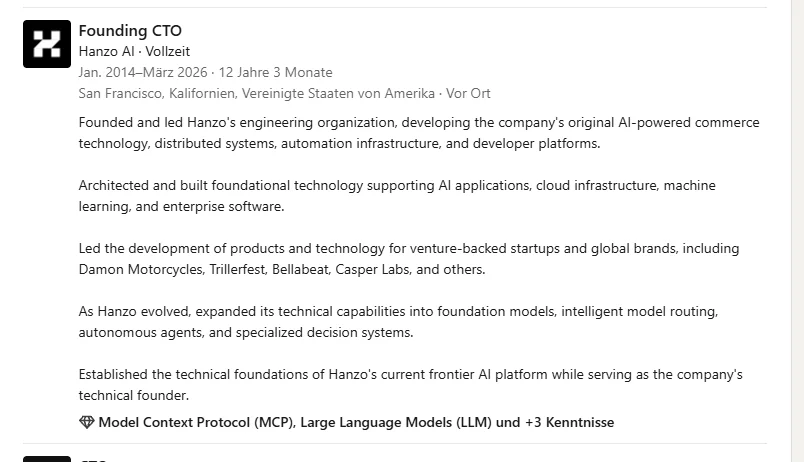
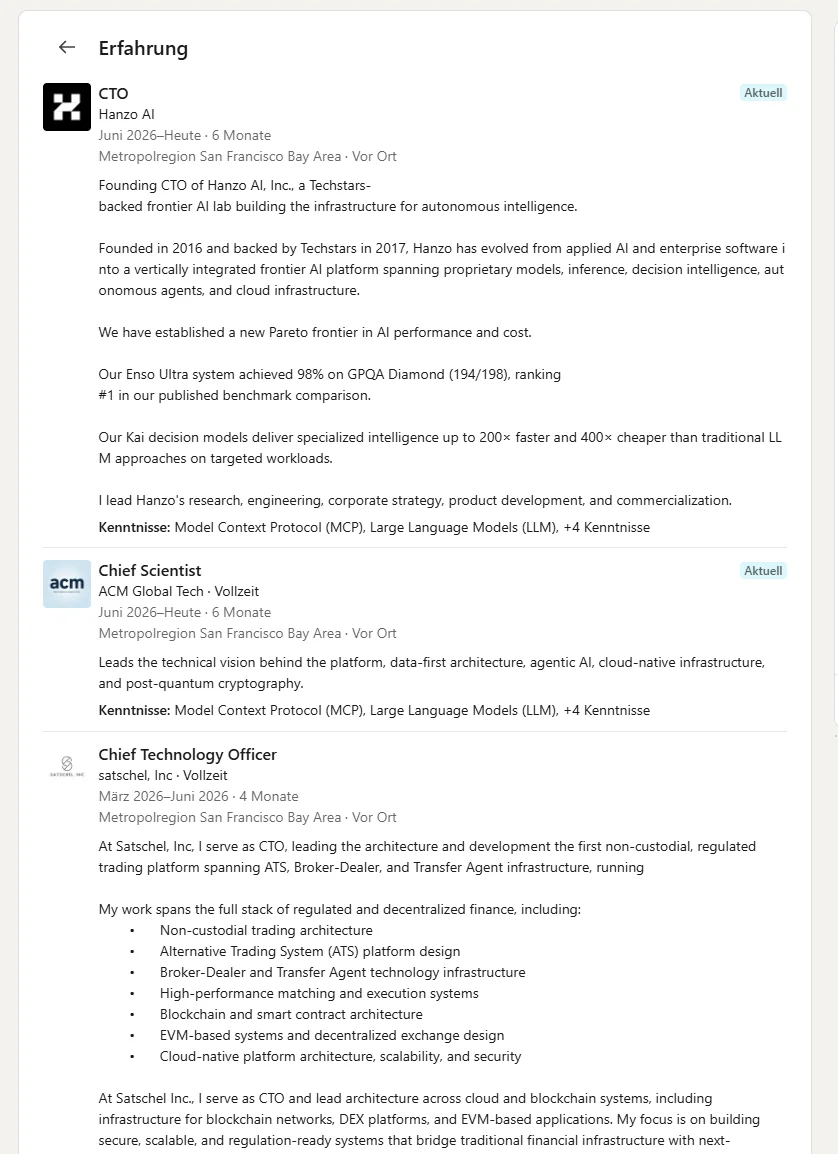
على صفحة «Hanzo AI» في LinkedIn يُذكر عام 2013 [16]. وفي خادم Discord وفي التوثيق وعلى صفحة التاريخ الخاصة بالشركة يُذكر عام 2014 [15][17][18]. وعلى صفحة «Hanzo» الأقدم في LinkedIn يُذكر عام 2016 [19]، وتزيد صفحة الصحافة على ذلك: «Founded in 2016 in Los Angeles» [20]. بل إن المؤسس Zach Kelling يجمع الروايتين كلتيهما في ملفه الشخصي على LinkedIn. فعن منصبه الحالي مديرًا تقنيًا، منذ يونيو 2026، يكتب أن Hanzo تأسست عام 2016 (في الأصل: «Founded in 2016»). وبعد خمسة إدخالات إلى الأسفل يظهر بوصفه المدير التقني المؤسس لشركة Hanzo منذ يناير 2014. أي أنه، بحسب ملفه الشخصي نفسه، كان المدير التقني المؤسس قبل التأسيس بعامين [21].
أين مقر Hanzo؟ لهذا السؤال أيضًا عدة إجابات. صفحة الصحافة تقول لوس أنجلوس [20]، أما رقم الهاتف أسفلها فيحمل رمز منطقة كانساس سيتي. وتذييل رسالة البريد المزعج يقول 1 Ferry Building، سان فرانسيسكو. هناك يقع SHACK15، وهو نادٍ يصبح فيه المؤسسون أعضاءً [22]. وLinkedIn يقول 995 Market Street، سان فرانسيسكو [16]. وهذا هو Frontier Tower، مبنى مخصص للمؤسسين، والعضوية فيه تبدأ من 190 دولارًا شهريًا [23]. أما صفحة LinkedIn الأقدم فتقول 405 Southwest Boulevard، كانساس سيتي [19].
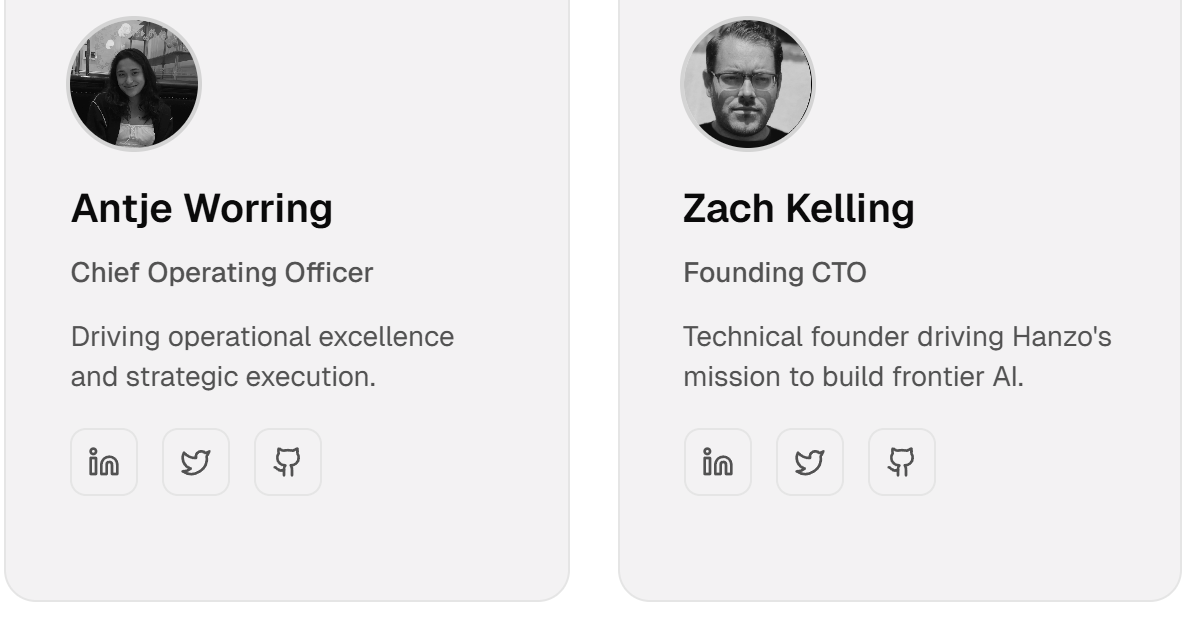
ثلاث سنوات تأسيس، وثلاث مدن، وعنوانان في ناديين للمؤسسين. وماذا عن الحجم؟ بحسب ما تقدّمه Hanzo عن نفسها، فهي رقم واحد بين منصات الذكاء الاصطناعي للمبرمجين، ومختبر حائز على جوائز يعمل فيه ما بين 11 و50 موظفًا [16]. صفحة LinkedIn لديها 84 متابعًا، وسبعة ملفات شخصية مرتبطة بها. أحدها يعود إلى Joshua Lynch، الـFellow بعقد محدد المدة. وقناة Telegram لديها ثلاثة مشتركين. وحساب Instagram لديه ثمانية متابعين ولا منشور واحد، ولا يزال يصف Hanzo بأنها منصة للتجارة الإلكترونية [24]. وعلى Discord يحمل شخصان دور الفريق [15]. أما صفحة الفريق الخاصة بالشركة فتعرض 16 شخصًا بألقاب مثل Chief Visionary Officer، وتحسب معهم 16 برنامج ذكاء اصطناعي ضمن طاقم العمل [6].
وصفحة LinkedIn الأقدم تكشف المزيد. فهناك تظهر Hanzo شركةً من كانساس سيتي يعمل فيها ما بين اثنين وعشرة موظفين، ولها منذ عام ثلاثة أعضاء لم يتغير عددهم، وتقدم عرضًا لكل من يريد إطلاق «token sale»، أي جمع المال بعملة مشفرة خاصة [19].
يمكن استبعاد الخلط: فالشركة البريطانية Hanzo Archives لا علاقة لها بشركة Hanzo هذه.
يمكن اعتبار ذلك مجرد إهمال. لكن شركة يريد برنامجها الوصول إلى حواسيب مستخدميها لا تستطيع حتى أن تقول بشكل موحّد متى وأين تأسست. عند هذه النقطة ساورني الشك لأول مرة. ولم تكن المرة الأخيرة.
معرض الصور · ٨
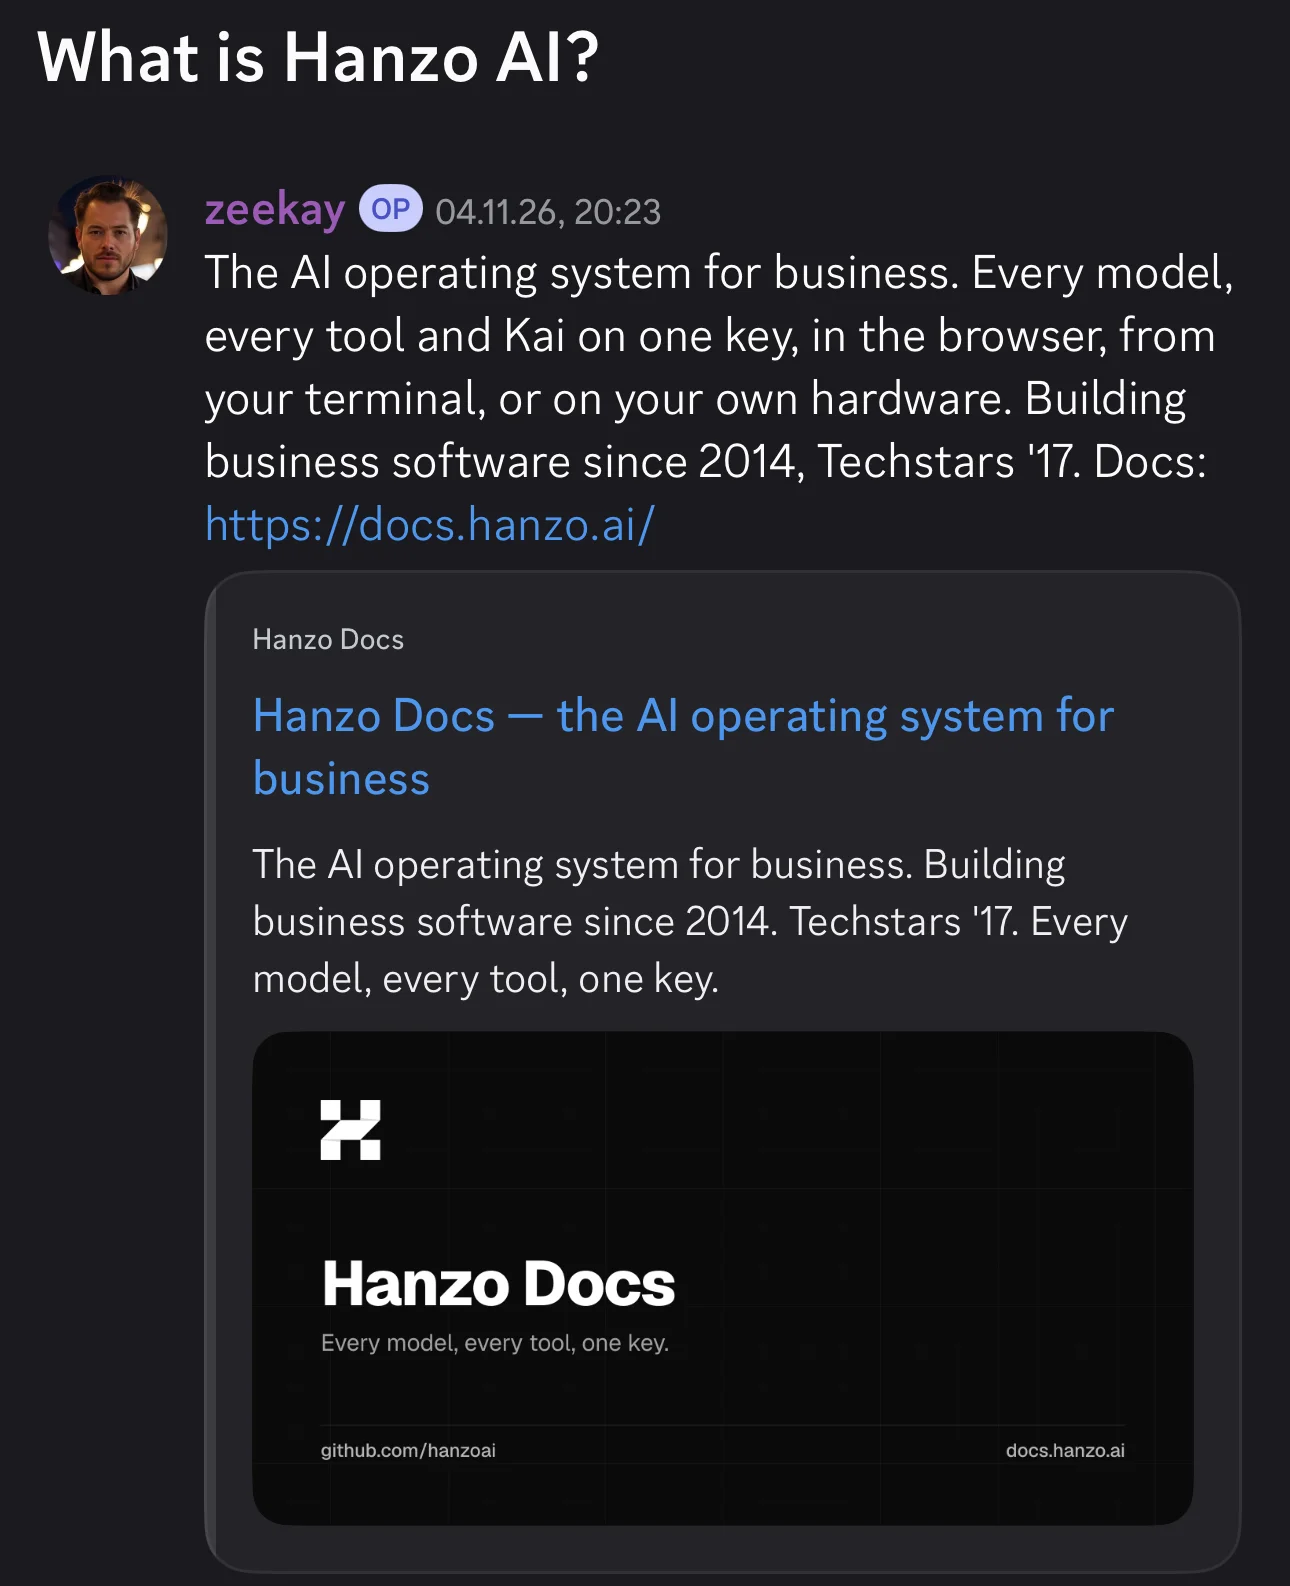
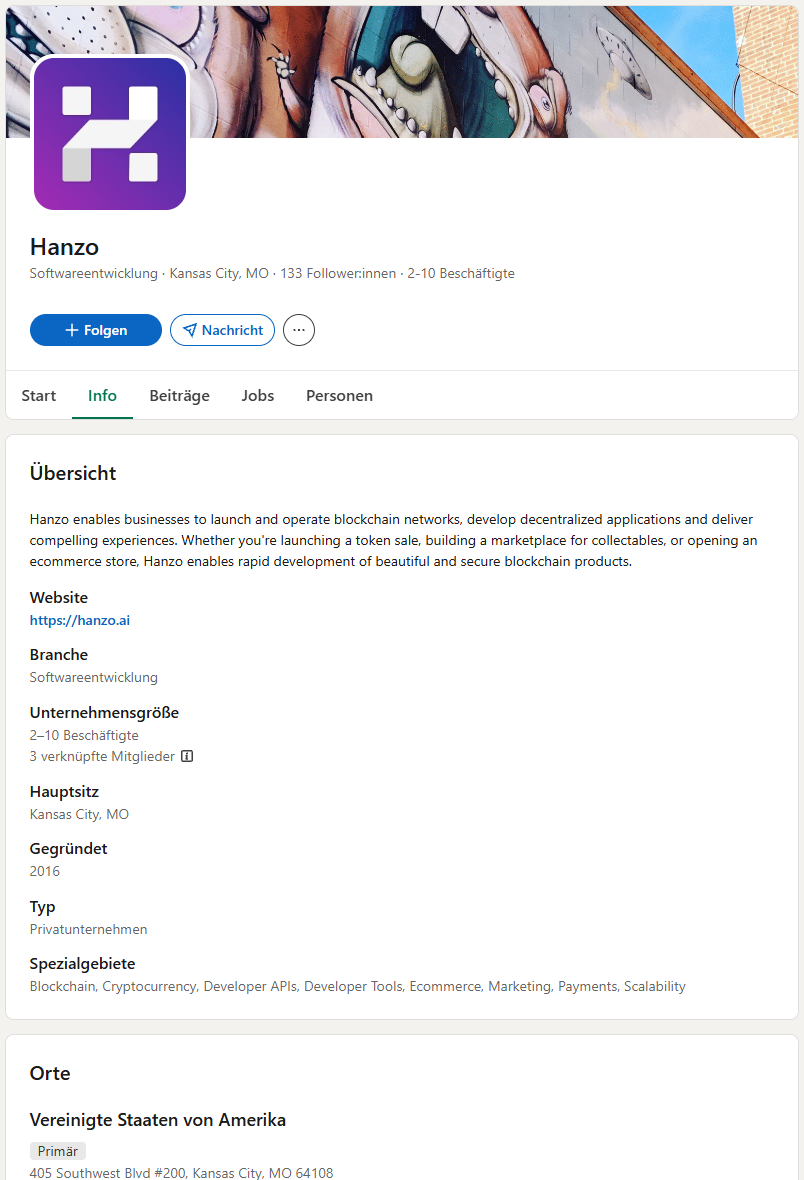
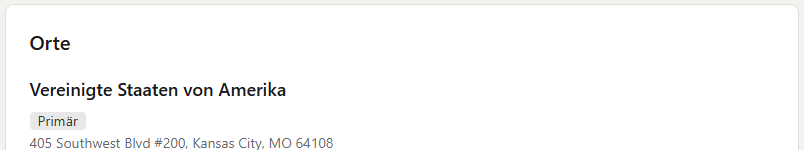
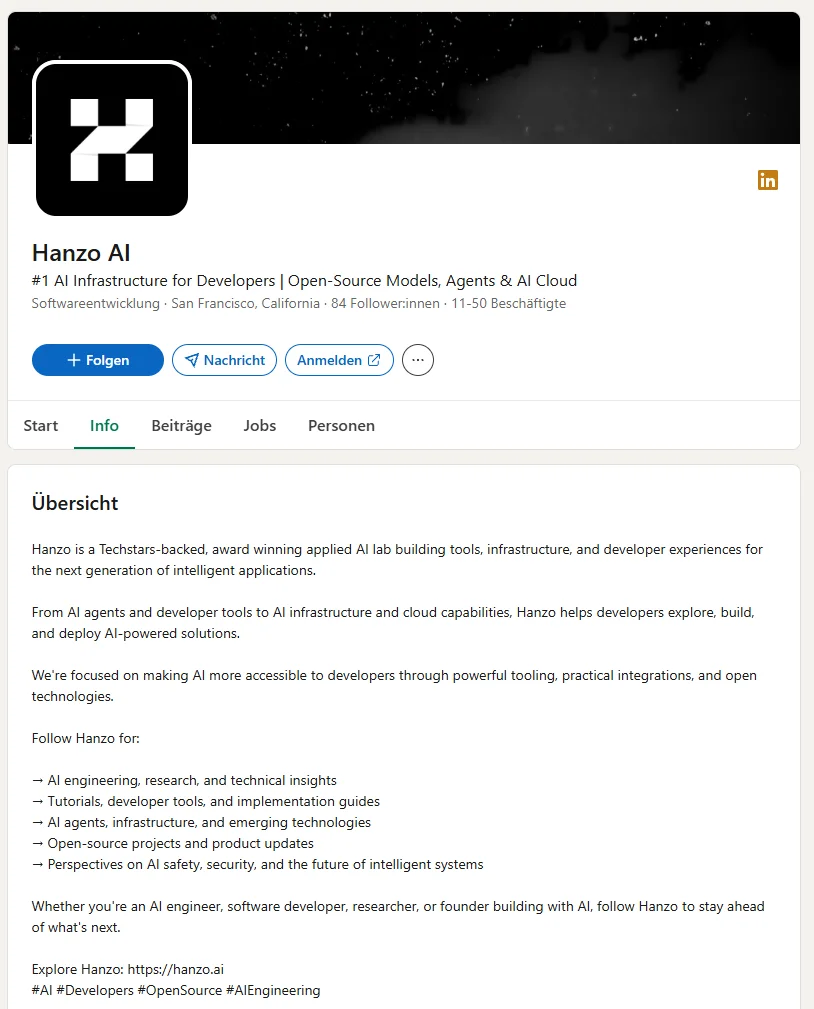
أولًا المتاجر الإلكترونية، ثم البلوك تشين، والآن الذكاء الاصطناعي
أوثق مصدر عن التأسيس مقال لمجلة الشركات الناشئة Startland News من كانساس سيتي بتاريخ 10 أكتوبر 2017 [25]. وبحسبه أسّس Zach Kelling بصفته الرئيس وDavid Tai بصفته المدير التقني الشركةَ عام 2014. كلاهما يعدّ كانساس سيتي موطنه، ويقول Kelling إنه قرر عن وعي ألا يختار وادي السيليكون. كانت Hanzo تبيع آنذاك برمجيات للمتاجر الإلكترونية. وبحسب صفحة التاريخ لدى Hanzo، كان اسم الشركة في البداية Crowdstart ثم غُيّر عام 2016 [18]. وفي عام 2017 دخلت Hanzo الدفعة الأولى من برنامج Techstars للشركات الناشئة في كانساس سيتي [25]. هذا صحيح إذن. غير أن صفحات Hanzo نفسها تنقل البرنامج تارةً إلى «Boulder/NYC» [18]، وتارةً إلى «Boulder» [20].
بعد ذلك تغيّر Hanzo اتجاهها كلما ظهرت موضة جديدة. ويُظهر أرشيف Wayback Machine، وهو أرشيف لمواقع الويب القديمة، ذلك جملةً جملة. في أواخر 2017 كانت Hanzo الحل المتكامل لكل من يريد إطلاق تجارة على الإنترنت. وابتداءً من مايو 2018 على أبعد تقدير، يرد في وصف الموقع أن Hanzo تساعد الشركات على الاستفادة من «the power of the blockchain»، أي قوة البلوك تشين [26]. وتبقى هذه الجملة هناك أكثر من خمس سنوات، وما زالت موجودة في ديسمبر 2023 [27]. وفي فبراير 2024 لا تزال هناك. لم تُستبدل إلا كلمة واحدة: صارت الآن «the power of AI»، أي قوة الذكاء الاصطناعي [28].
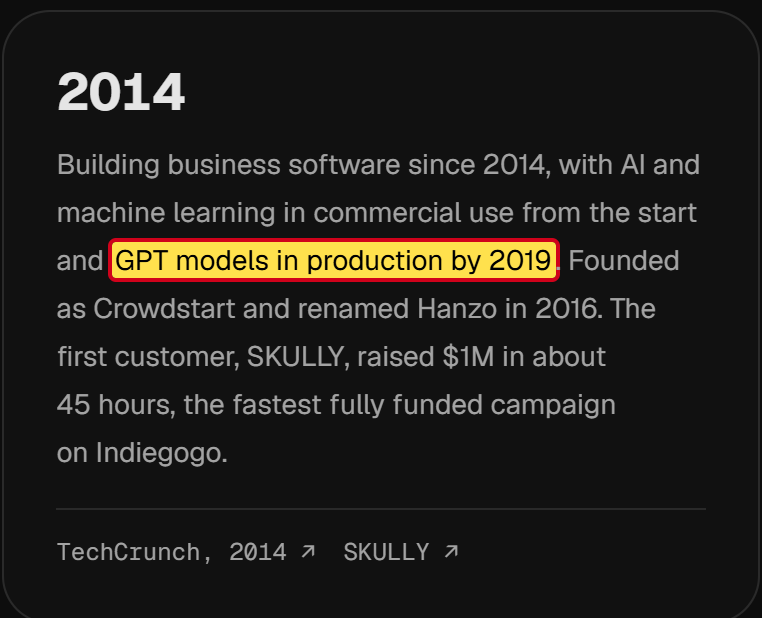
كلمة مكان كلمة، فإذا بشركة البلوك تشين قد صارت شركة ذكاء اصطناعي. ومنذ خريف 2024 يروّج الموقع لما يُزعم أنها أول بطاقة ائتمان مشفرة تدفع المال لحاملها. وفي 2025 يدور الحديث عن محرر للكود البرمجي يعمل بالذكاء الاصطناعي، واليوم عن سحابة ذكاء اصطناعي. وعلى صفحة التاريخ يرد الآن أن Hanzo استخدمت الذكاء الاصطناعي منذ البداية، وأنها كانت تستخدم نماذج لغوية مثل GPT منذ عام 2019 [18].
وخادم Discord أيضًا أقدم مما يبدو. فبحسب البيانات التقنية لرابط الدعوة، أُنشئ في 13 مايو 2018، في خضمّ مرحلة البلوك تشين [15]. أما الأقسام التي يعرّف فيها الفريق بنفسه اليوم فقد أُنشئت في 4 نوفمبر 2026. بعد يومين من إرسال الرسالة التي وصلتني.
النمط واضح: تبيع Hanzo ما هو مطلوب في اللحظة. تتغير التقنية، ويبقى الوعد بالحجم نفسه. وتروي Hanzo تاريخها اليوم كما لو أن الذكاء الاصطناعي كان الخطة منذ البداية.
التوكن «الخاضع للتنظيم»
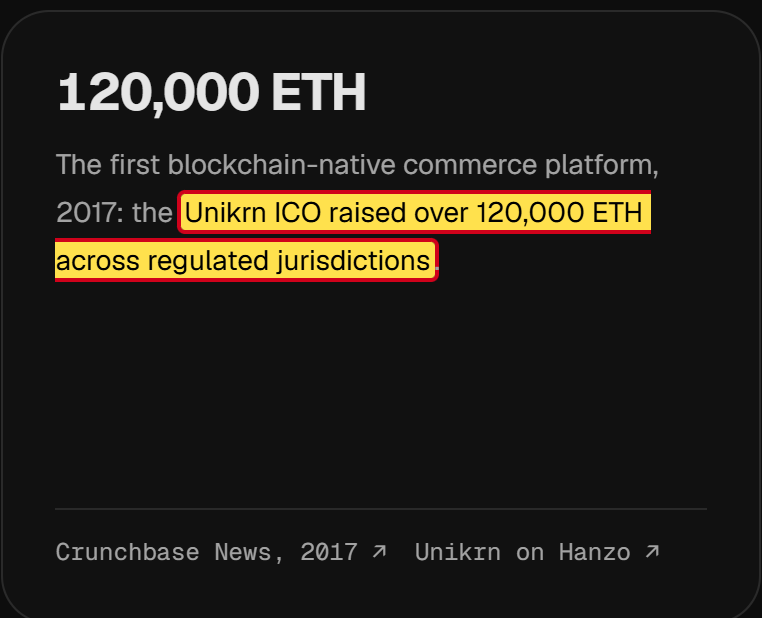
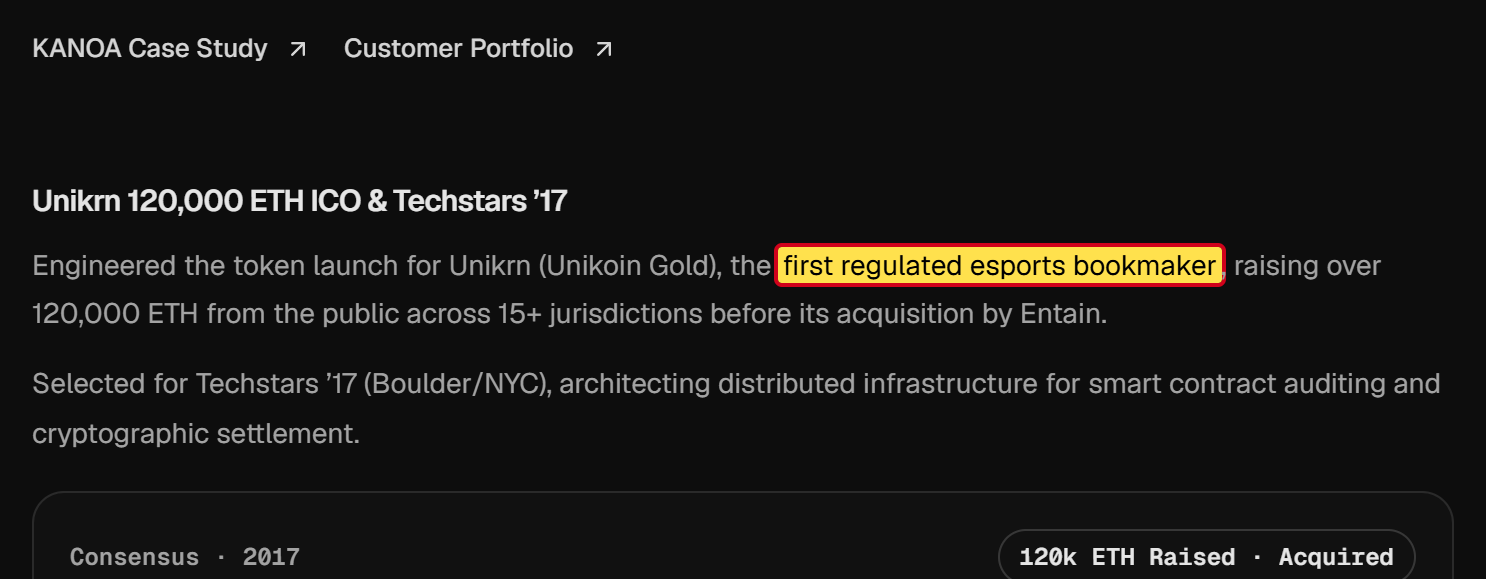
من سنوات البلوك تشين تعرض Hanzo اليوم حالة تقدّمها نموذجًا تفخر به: بيع عملة مشفرة لصالح Unikrn، وهي منصة للمراهنة على بطولات ألعاب الفيديو. وبحسب صفحة التاريخ، تولّت Hanzo تنفيذ ذلك تقنيًا عام 2017. وتقول الصفحة إن Unikrn كانت «the first regulated esports bookmaker»، أي أول جهة مراهنات خاضعة للتنظيم من نوعها، وإن المال جُمع في دول خاضعة للتنظيم [18].
لكن هيئة الأوراق المالية والبورصات الأمريكية SEC رأت الأمر على نحو مختلف. ففي سبتمبر 2020 خلصت إلى أن توكنات Unikrn كانت من الناحية القانونية أوراقًا مالية. ومثل هذه العروض يجب تسجيلها لدى SEC. لم تفعل Unikrn ذلك، وجمعت على هذا النحو قرابة 31 مليون دولار. العقوبة: 6.1 مليون دولار، وهي بحسب SEC تقارب كامل أصول الشركة. وأُوقفت التوكنات [29]. لا تَرِد Hanzo في بيان SEC. أما الدور الذي أدّته الشركة فعلًا فيبقى غير معروف. ومع ذلك تحتسب المشروع نجاحًا لها.
والأمر مشابه مع أول عميل لشركة Hanzo، الشركة المصنّعة SKULLY، التي وعدت بخوذة دراجة نارية مزودة بشاشة مدمجة. ولا تزال Hanzo حتى اليوم تذكر SKULLY بوصفها نجاحًا [18]. وبحسب مجلة التقنية TechCrunch، انهارت الشركة في يوليو 2016. وكان على أكثر من 3,000 شخص ممن طلبوا الخوذة مسبقًا أن يخشوا آنذاك ألا يحصلوا عليها أبدًا [30].
مرتين إذن تحتفي Hanzo، بوصفه نجاحًا، بما انتهى نهاية سيئة لآخرين: لمشتري توكنات Unikrn ولمن طلبوا خوذة SKULLY مسبقًا. بالنسبة إليّ ليس هذا مصادفة، بل موقف. فالنجاح عند Hanzo هو ما يمكن روايته بشكل جيد.
الرجل الذي يقف وراء Hanzo
Zach Kelling هو الرجل الذي يقف وراء Hanzo. في سجل النطاق hanzo.ai هو مسجّل بوصفه المالك [31]. وهو نشط على GitHub منذ عام 2010 [32]. وعن العام الماضي يُحصي ملفه الشخصي أكثر من 140,000 مساهمة، أي تعديلات محفوظة على الكود البرمجي. وهذا ما يعادل قرابة 400 مساهمة في اليوم، كل يوم، طوال عام. كثير منها يذكر «Hanzo Dev» مؤلفًا مشاركًا، وهو برنامج الذكاء الاصطناعي الخاص بشركة Hanzo الذي يكتب الكود بنفسه.
في عام 2017 كان Kelling، بحسب Startland News، رئيس Hanzo، ومقرها كانساس سيتي [25]. أما ملفه على LinkedIn فيروي اليوم قصة أخرى: مدير تقني من يناير 2014 حتى مارس 2026، بالحضور الفعلي في سان فرانسيسكو [21]. وعلى Discord أيضًا يقدّم نفسه بوصفه المدير التقني [15]. أما لقب الرئيسة فصارت Antje Worring تطلقه على نفسها الآن.
سيرته المهنية مزدحمة على نحو مدهش [21]. فمن 2020 حتى مارس 2026 كان، بحسب LinkedIn، في الوقت نفسه مديرًا تقنيًا لدى Hanzo بدوام كامل وبالحضور الفعلي في سان فرانسيسكو، ومؤسسًا لشركة العملات المشفرة LUX بدوام كامل وبالحضور الفعلي في نيويورك، ومنذ مايو 2021 أيضًا مديرًا تقنيًا لدى Zoo Labs، كذلك بدوام كامل وبالحضور الفعلي في نيويورك. ومنذ يونيو 2026 يشغل فوق ذلك منصب «Chief Scientist» في شركة تُدعى ACM Global Tech. وهذا أيضًا بدوام كامل.
مشروع واحد غائب عن هذه القائمة الطويلة: CryptoZoo.
CryptoZoo: الفجوة في السيرة المهنية
كان CryptoZoo مشروعًا للمؤثر Logan Paul، الذي لديه ملايين المعجبين على YouTube. روّج له منذ 2021 بوصفه لعبة يربّي فيها اللاعب حيوانات ويكسب بها المال [33]. دفع المشترون مقابل NFTs، أي مقتنيات رقمية على بلوك تشين، ومقابل عملة مشفرة خاصة تُدعى ZOO. وحتى مطلع 2023، بحسب مجلة العملات المشفرة Decrypt، لم تُسلَّم اللعبة [33].
وقد فكّك اليوتيوبر Coffeezilla، الذي يحقق في قضايا الاحتيال في مجال العملات المشفرة، مشروع CryptoZoo واتهم Paul بالاحتيال. أشهر فيديو له عن ذلك [34]:
في فبراير 2023 رفع أحد المشترين أمام محكمة فيدرالية في تكساس دعوى جماعية ضد Paul وأطراف أخرى مشاركة [35]. الادعاء: «rug pull»، أي حرفيًا «سحب البساط». والمقصود أن القائمين على المشروع يجمعون المال، ثم يتخلّون عن المشروع ويحتفظون بالمال. ينفي Paul ذلك. وفي يناير 2024 أعلن أنه سيعيد 2.3 مليون دولار إلى مشتري الـNFTs. أما من اشترى العملة المشفرة ZOO فكان، بحسب Decrypt، سيخرج خالي الوفاض [36]. ولم أتمكن من معرفة ما آلت إليه الدعوى اليوم.
كان Zach Kelling في قلب الأحداث. تصفه Decrypt بأنه مطوّر وأول مدير تقني لمشروع CryptoZoo [33][37]. وفي يناير 2023 قال للمجلة إن فريقه هو من بنى كود اللعبة. وقال إن له ولمطوريه الثلاثين مليون دولار مستحقة، وإنه لن يسلّم اللعبة إلا بعد الدفع. وردّ Paul بأن Kelling لم يوظّف سوى ثلاثة مطورين، لا ثلاثين، وبأن اللعبة لا تزال قيد العمل [33].
«So far, we have all been scammed.» (حتى الآن تعرّضنا جميعًا للاحتيال.) Zach Kelling متحدثًا إلى Decrypt، يناير 2023
أن الأمر يتعلق بـZach Kelling نفسه، يُظهره مقال ثانٍ لمجلة Decrypt من يوليو 2023 [37]. فهو يصف Kelling مجددًا بأنه مطوّر وأول مدير تقني لمشروع CryptoZoo، ويذكر أنه لا يزال مستحقًا له أكثر من مليون دولار. ويفيد المقال بأن Antje Worring أطلقت بعد الخلاف مع Paul مشروعًا خاصًا بها: Zoo Labs. وهي Antje Worring نفسها التي هي اليوم رئيسة Hanzo. وهو Zoo Labs نفسه الذي يدرجه Kelling على LinkedIn بوصفه شركته [21].
حتى لا يختلط الأمر: CryptoZoo وZoo Labs مشروعان مختلفان. CryptoZoo كانت لعبة Logan Paul. أما Zoo Labs فهو مشروع Worring وKelling، وقد انطلق بحسب Decrypt بوصفه فرعًا خيريًا [37]. والرابط بين الاثنين هو Kelling.
ومن باب الإنصاف: في الدعوى الجماعية المرفوعة في فبراير 2023 لا يرد اسم Kelling، بحسب البوابة المتخصصة Cointelegraph، بين المدّعى عليهم [35]. وهو يرى نفسه متضررًا من Logan Paul.
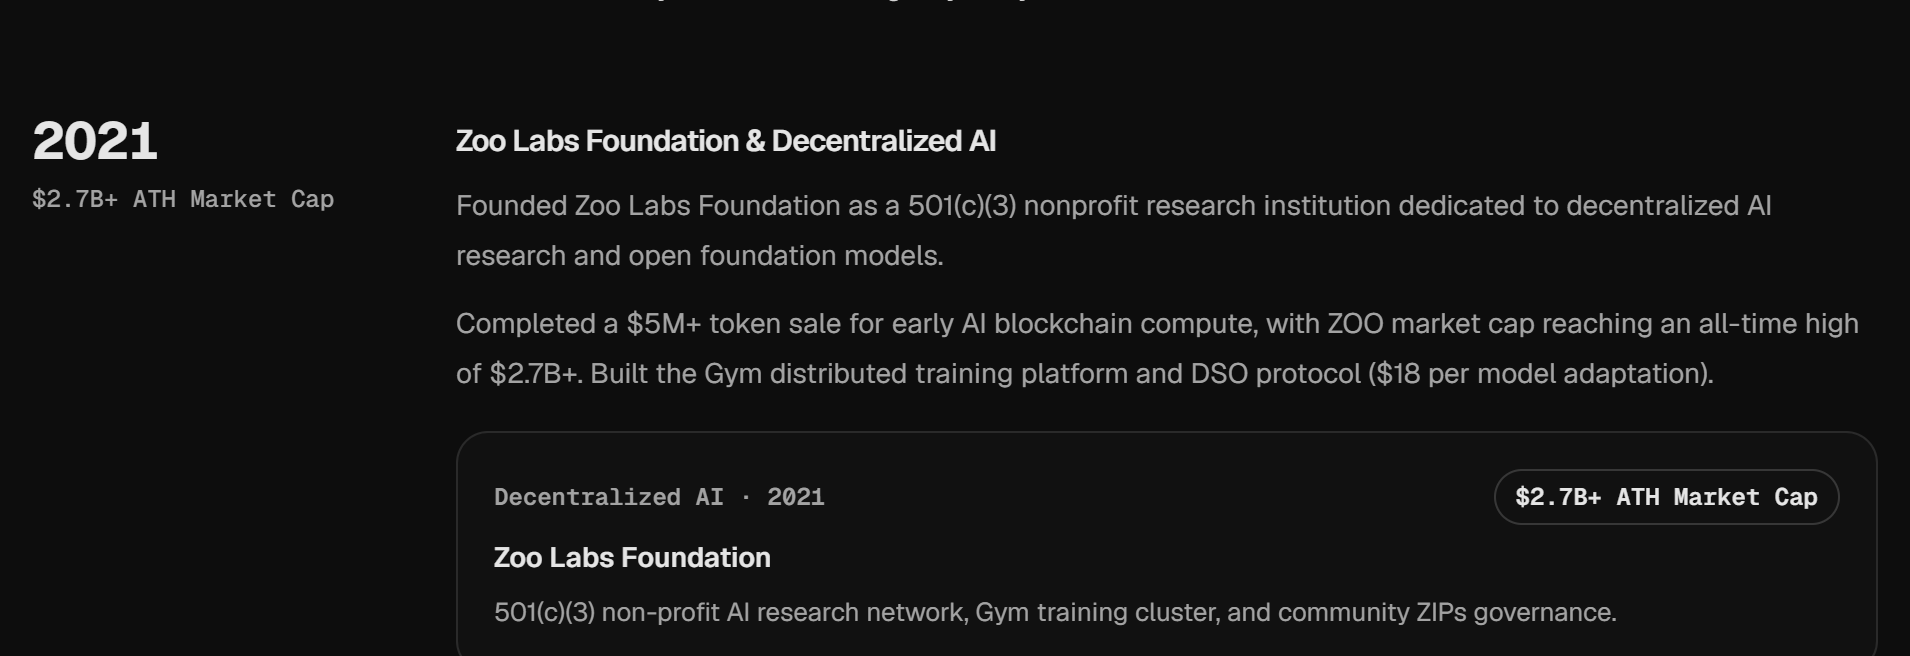
ومع ذلك فاللافت هو الطريقة التي تتعامل بها Hanzo اليوم مع تلك المرحلة. فعلى ملف Kelling في LinkedIn لا وجود لمشروع CryptoZoo [21]. أما على صفحة التاريخ لدى Hanzo فيظهر عام 2021 بوصفه انتصارًا: تقول الصفحة إن Hanzo أسست Zoo Labs Foundation، وباعت عملة مشفرة خاصة بأكثر من خمسة ملايين دولار، وإن هذه العملة المسماة ZOO بلغت قيمتها في ذروتها أكثر من 2.7 مليار دولار [18]. أي عملة باسم ZOO هي المقصودة، لا تقول Hanzo. فقد باعت CryptoZoo في العام نفسه هي الأخرى عملة مشفرة تُدعى ZOO. وبالمناسبة، لم يُعترف بمؤسسة Zoo Labs Foundation منظمةً غير ربحية، بحسب بيانات مصلحة الضرائب الأمريكية، إلا في يونيو 2025 [38].
رئيسة واحدة وسِيَر مهنية كثيرة
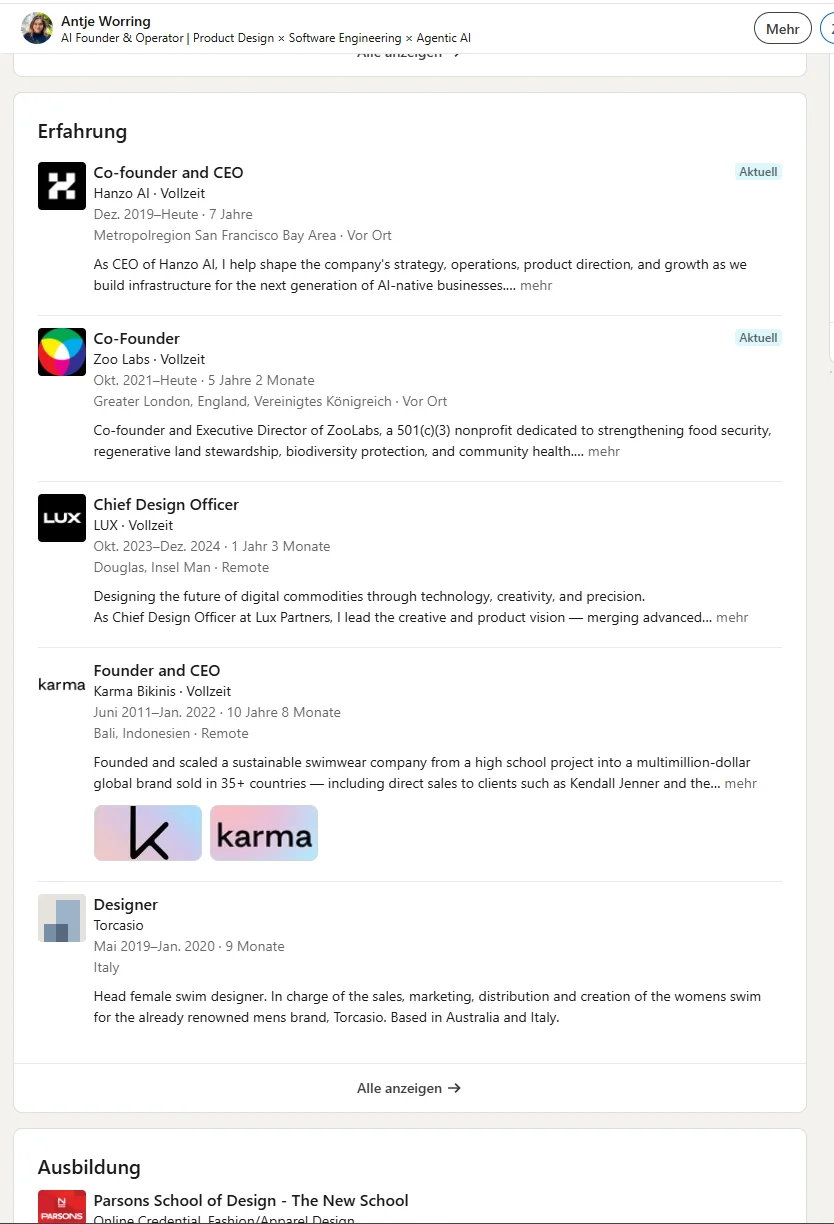
Antje Worring على Discord هي «الرئيسة التنفيذية والشريكة المؤسسة» [15]. وعلى LinkedIn هي شريكة مؤسسة ورئيسة منذ ديسمبر 2019، بدوام كامل وبالحضور الفعلي في سان فرانسيسكو [39]. أما على صفحة الفريق الخاصة بشركة Hanzo نفسها فهي شيء آخر: Chief Operating Officer، أي مديرة العمليات اليومية [6]. وعلى موقعها الشخصي تظهر Hanzo فعلًا، لكن من دون أي دور لها فيها [40].
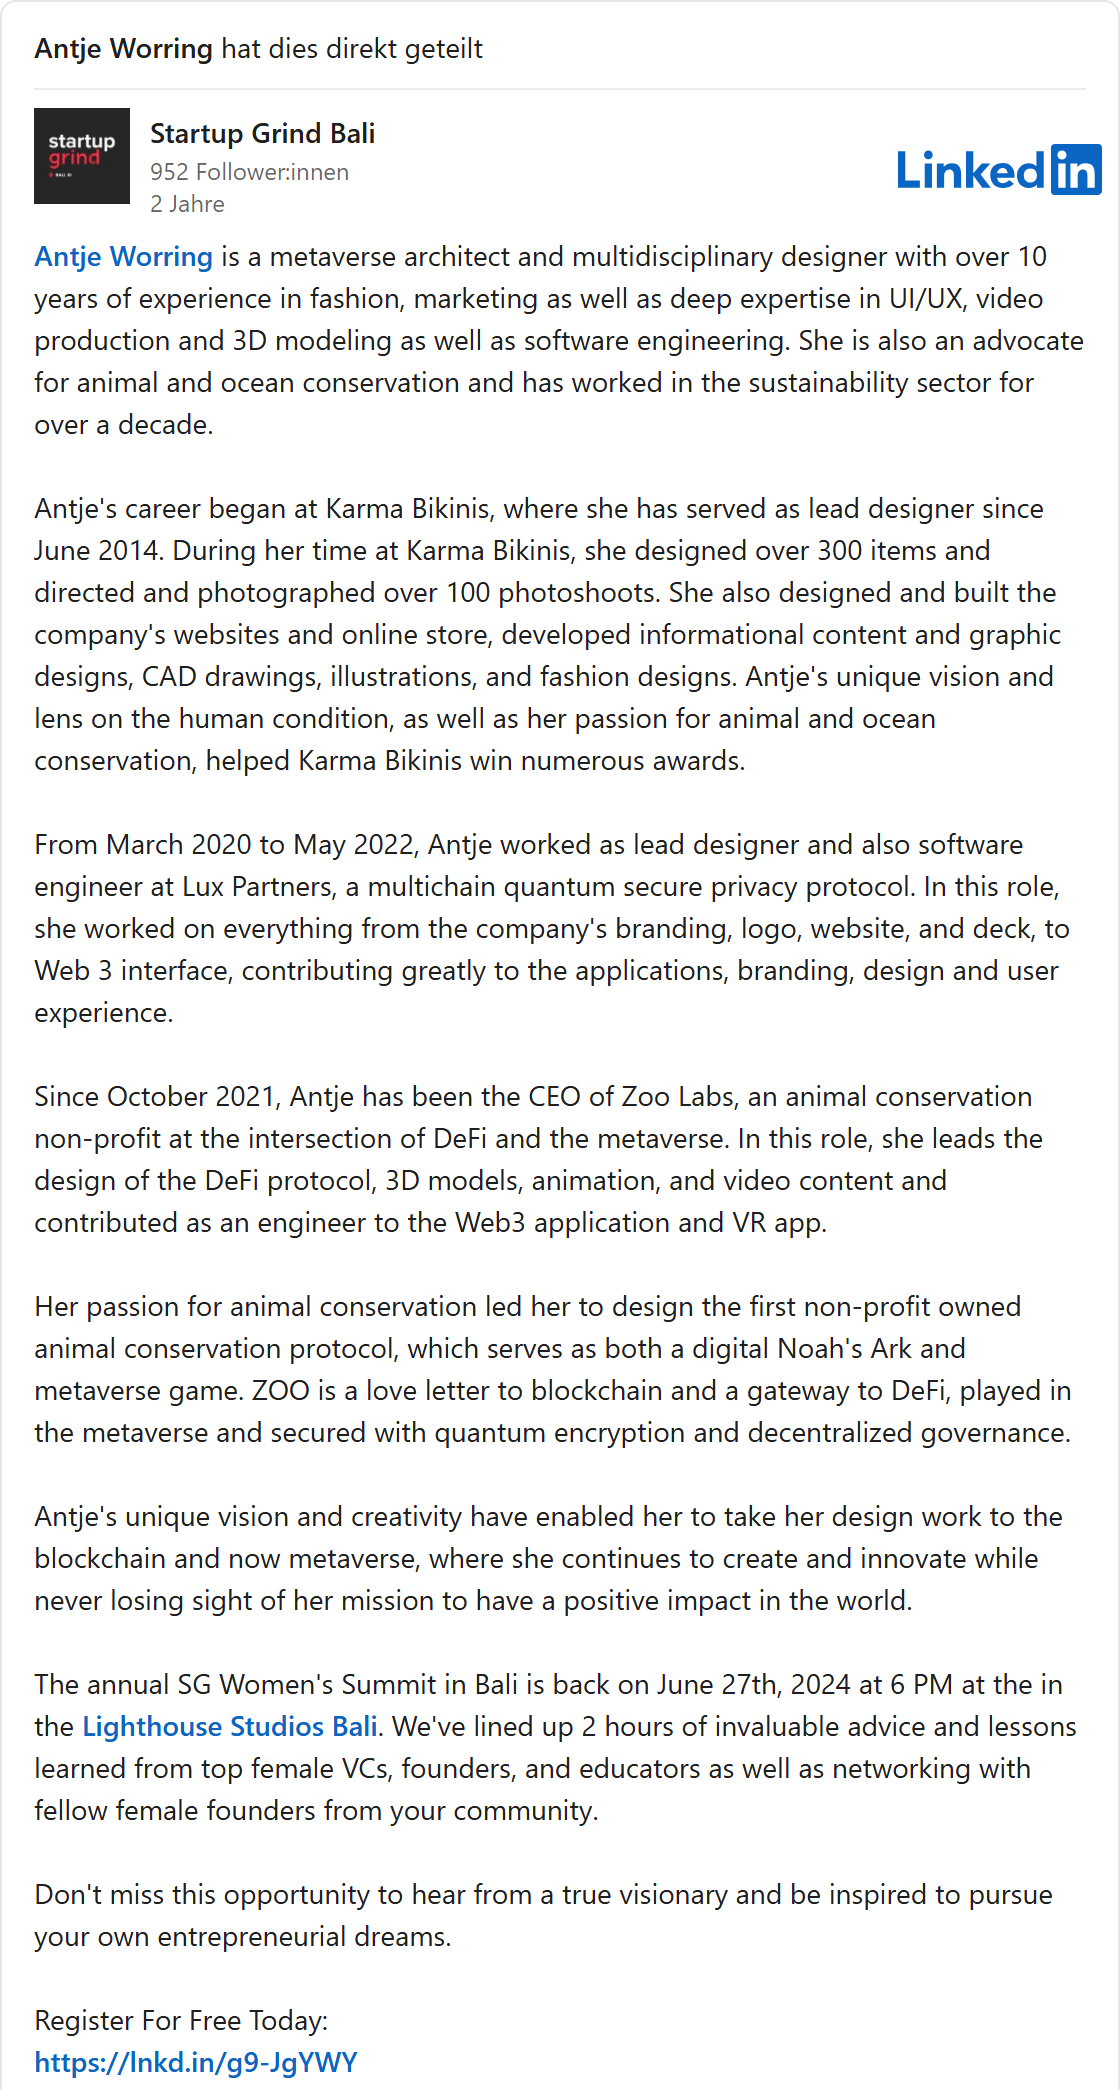
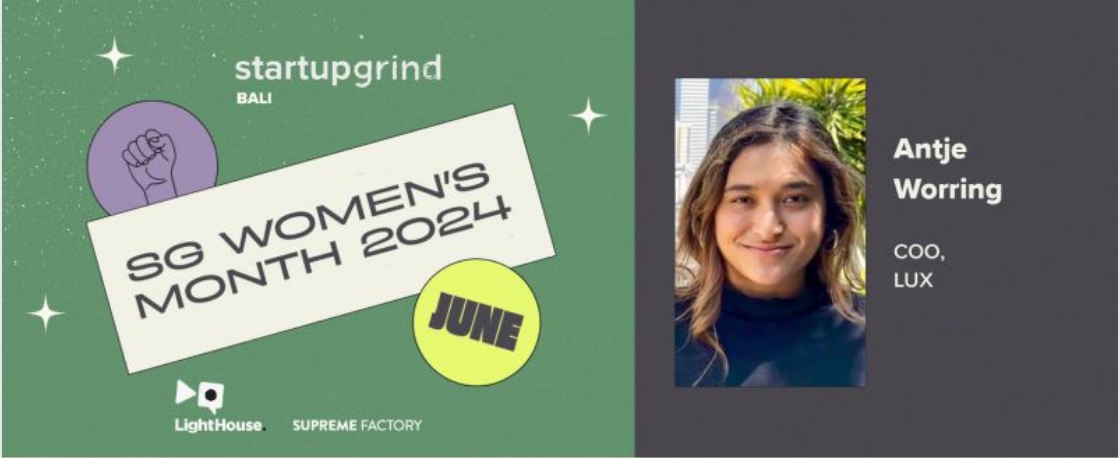
في يونيو 2024، بعد أربع سنوات ونصف من البداية التي يذكرها ملفها على LinkedIn، قدّمتها سلسلة فعاليات Startup Grind في بالي بوصفها متحدثة. وشاركت Worring المنشور بنفسها [41]. سيرتها الذاتية فيه تذكر ثلاث محطات: علامة ملابس السباحة Karma Bikinis، وشركة العملات المشفرة Lux Partners، وZoo Labs. وHanzo؟ غائبة. وعلى الصورة الترويجية للفعالية يظهر تحت اسمها: «COO, LUX».
ودورها في Lux موجود في أربع روايات دفعة واحدة. LinkedIn: رئيسة التصميم من أكتوبر 2023 حتى ديسمبر 2024 [39]. السيرة الذاتية لعام 2024: مصممة ومبرمجة من مارس 2020 حتى مايو 2022 [41]. الصورة الترويجية: مديرة العمليات اليومية. موقعها الإلكتروني: شريكة مؤسسة ورئيسة التصميم [40].
والصورة نفسها مع Karma Bikinis. بحسب LinkedIn أسّست العلامة في يونيو 2011 وقادتها رئيسةً حتى يناير 2022 [39]. أما السيرة الذاتية لعام 2024 فتقول إنها مصممة رئيسية هناك منذ يونيو 2014 [41]. وبين أكتوبر 2021 ويناير 2022 كانت، بحسب LinkedIn، ستشغل ثلاث وظائف بدوام كامل في آن واحد: Hanzo بالحضور الفعلي في سان فرانسيسكو، وZoo Labs بالحضور الفعلي في لندن، وKarma Bikinis في بالي [39].
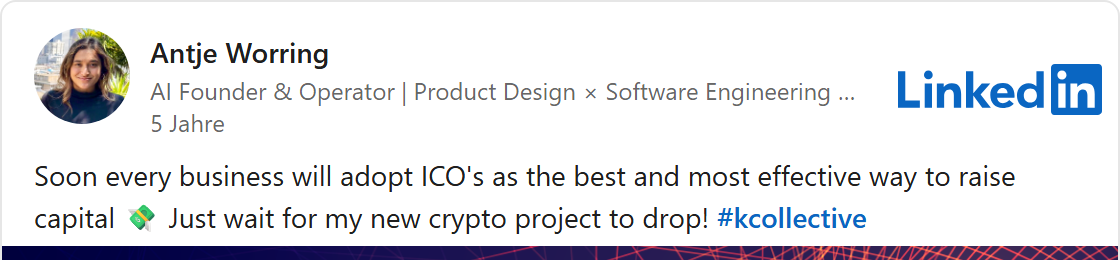
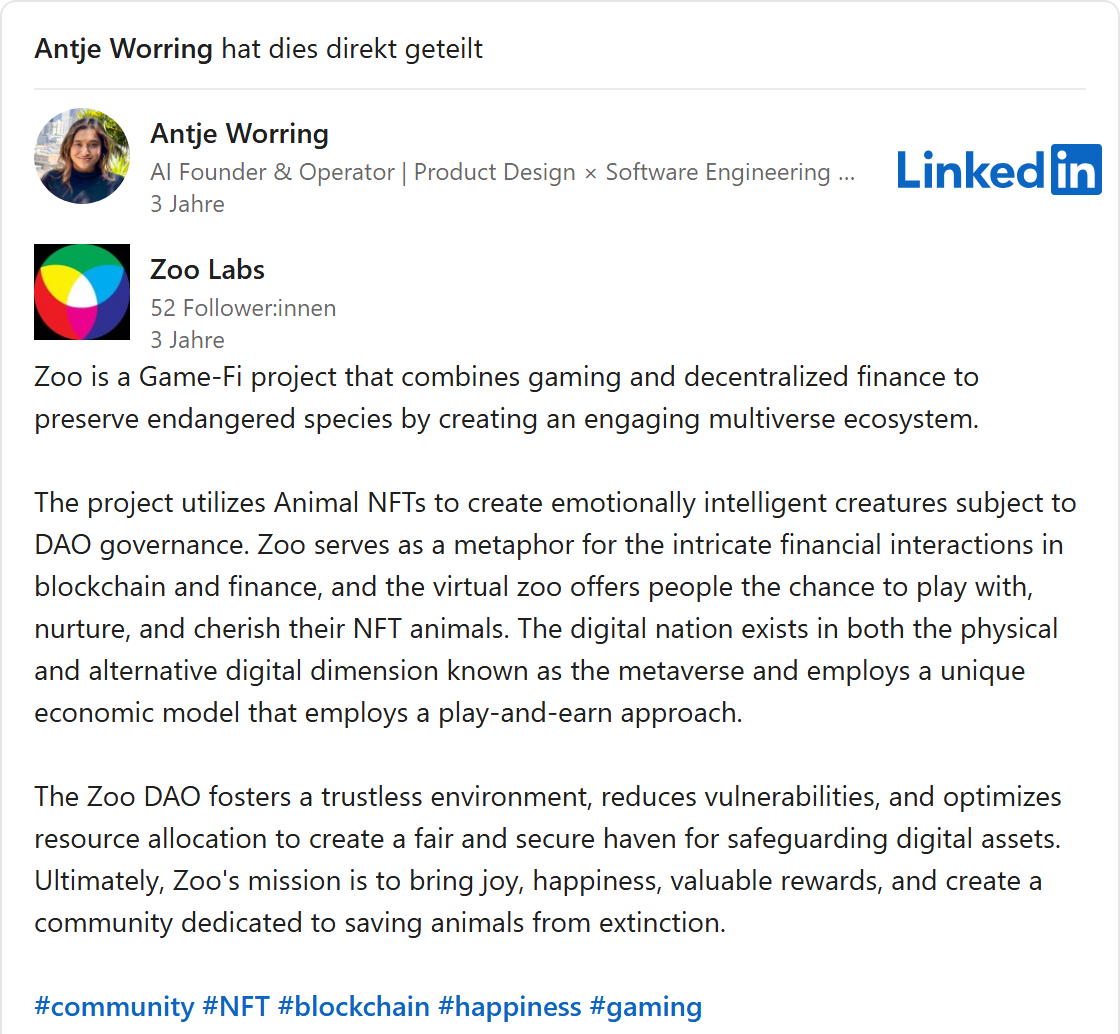
أول منشور لها على LinkedIn يتعلق بشركة Hanzo يعود إلى 16 فبراير 2026 [42]. وقبل ذلك كان الحديث عن أمور أخرى. في يوليو 2021 تنبأت بأن كل شركة ستجمع المال قريبًا عبر عملاتها المشفرة الخاصة، وأعلنت: «Just wait for my new crypto project to drop!»، أي انتظروا فقط مشروعي الجديد في العملات المشفرة [43]. وفي 2023 شاركت إعلانًا من Zoo Labs. وفيه يظهر Zoo بوصفه مشروع «Game-Fi»، أي مزيجًا من اللعب والمعاملات المالية على البلوك تشين، مع حيوانات في صورة NFTs [44]. وكان من المفترض أن يحصل أول ألف عضو في التعاونية الإلكترونية على «بيضة بطريق» رقمية [45]. واليوم يصف ملفها على LinkedIn مؤسسة Zoo Labs بأنها منظمة غير ربحية تُعنى بالأمن الغذائي ورعاية الأراضي وحماية الأنواع [39].
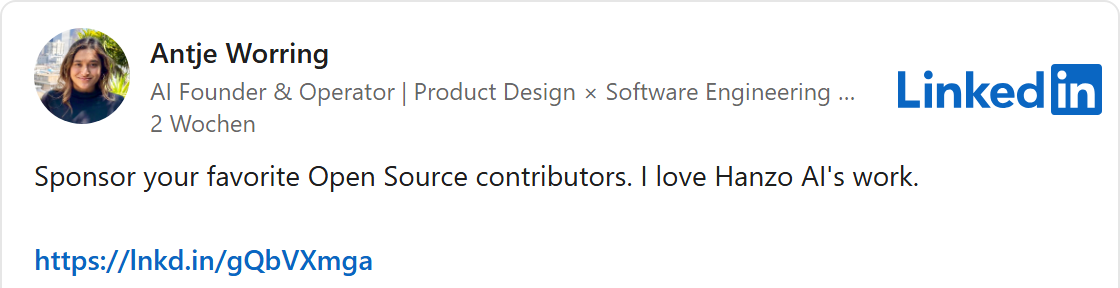
في 23 أكتوبر دعت Worring على LinkedIn إلى دعم مطوري البرمجيات مفتوحة المصدر بالتبرعات. وقالت إنها تحب عمل Hanzo AI [46]. يقود الرابط إلى صفحة التبرعات الخاصة بشركة Hanzo على GitHub. هناك ثلاثة متبرعين مسجلين بالضبط. أحدهم: حسابها هي [47].
السير الذاتية المجمّلة كثيرة على LinkedIn. لكن الأمر هنا لا يتعلق ببضعة أشهر زيادة أو نقصانًا. بل يتعلق بسؤال: من يقود هذه الشركة ومنذ متى. وعن هذا السؤال البسيط تقدم قيادة Hanzo نفسها عدة إجابات.
معرض الصور · ١٢
منسوخ وبأسماء جديدة
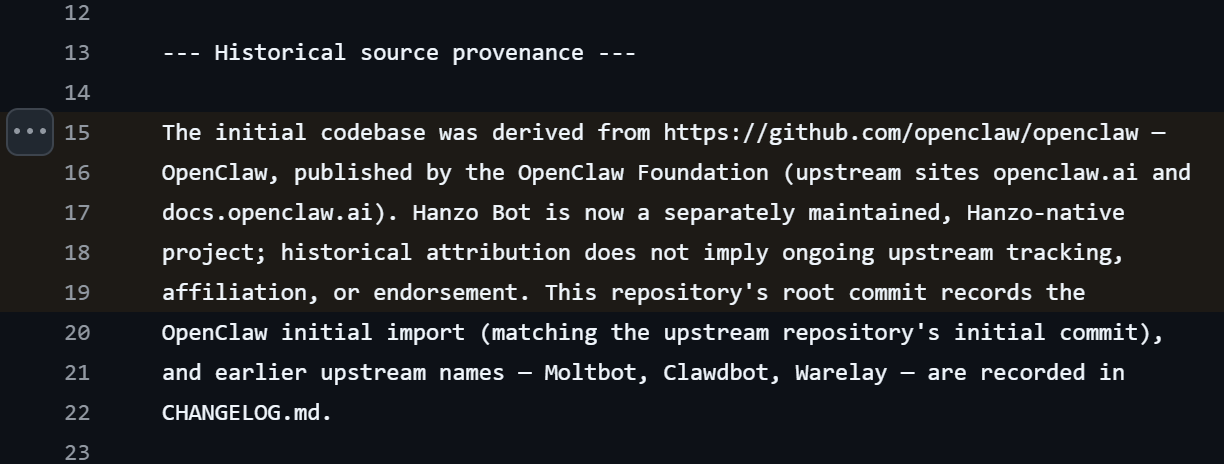
تروّج Hanzo لعائلة كاملة من البرامج: Hanzo Dev وHanzo Bot وHanzo Analytics وHanzo Vector وHanzo Flow وغيرها الكثير. يبدو ذلك عمل فريق تطوير كبير. لكن في الحقيقة لا يكاد شيء منها يكون من عمل الشركة نفسها. إنها نسخ من برامج معروفة مفتوحة المصدر طوّرها آخرون، باسم جديد وشعار جديد. Hanzo Dev مشتق من OpenAI Codex، وهو مساعد برمجة من الشركة المطوّرة لـChatGPT، عبر طريق غير مباشر يمرّ بـنسخة أخرى [48]. وHanzo Bot هو OpenClaw، وهو مساعد ذكاء اصطناعي شائع يعمل على حاسوب المستخدم نفسه [49]. وHanzo Analytics هو Umami، وHanzo Insights هو PostHog، وHanzo Vector هو Qdrant، وHanzo Flow هو Langflow. أحصيتُ ثماني عشرة حالة نقل من هذا النوع.
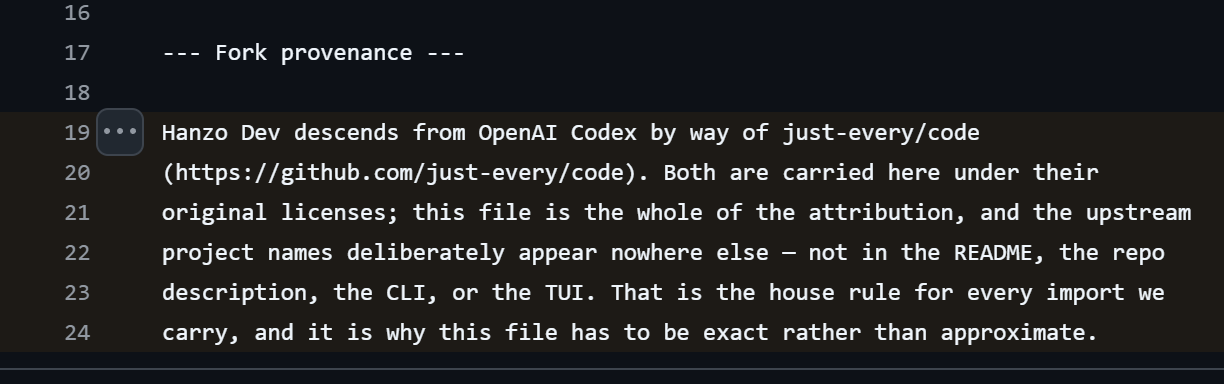
وهذا مسموح. فالبرمجيات مفتوحة المصدر يجوز نسخها وتعديلها بل وبيعها، ما دام الترخيص محترمًا. وهذا يعني في الغالب: يجب ذكر المؤلفين الأصليين. تفعل Hanzo ذلك، لكن في مكان لا يكاد يراه أحد. فأسماء البرامج الأصلية لا ترد إلا في ملف نصي صغير داخل الكود البرمجي، يُسمّى ملف NOTICE. وفي ملف Hanzo Dev ورد صراحةً أن أسماء المشاريع الأصلية لا تظهر عمدًا في أي مكان آخر: لا على صفحة المشروع، ولا في الوصف، ولا في البرنامج نفسه. ويقول الملف إن هذه قاعدة ثابتة لدى الشركة في كل ما تنقله Hanzo [48]. والنتيجة: تبدو البرامج للمستخدمين كأنها من تطوير الشركة نفسها. ومن لا يبحث عن قصد لن يعرف أبدًا عمل من يستخدم.
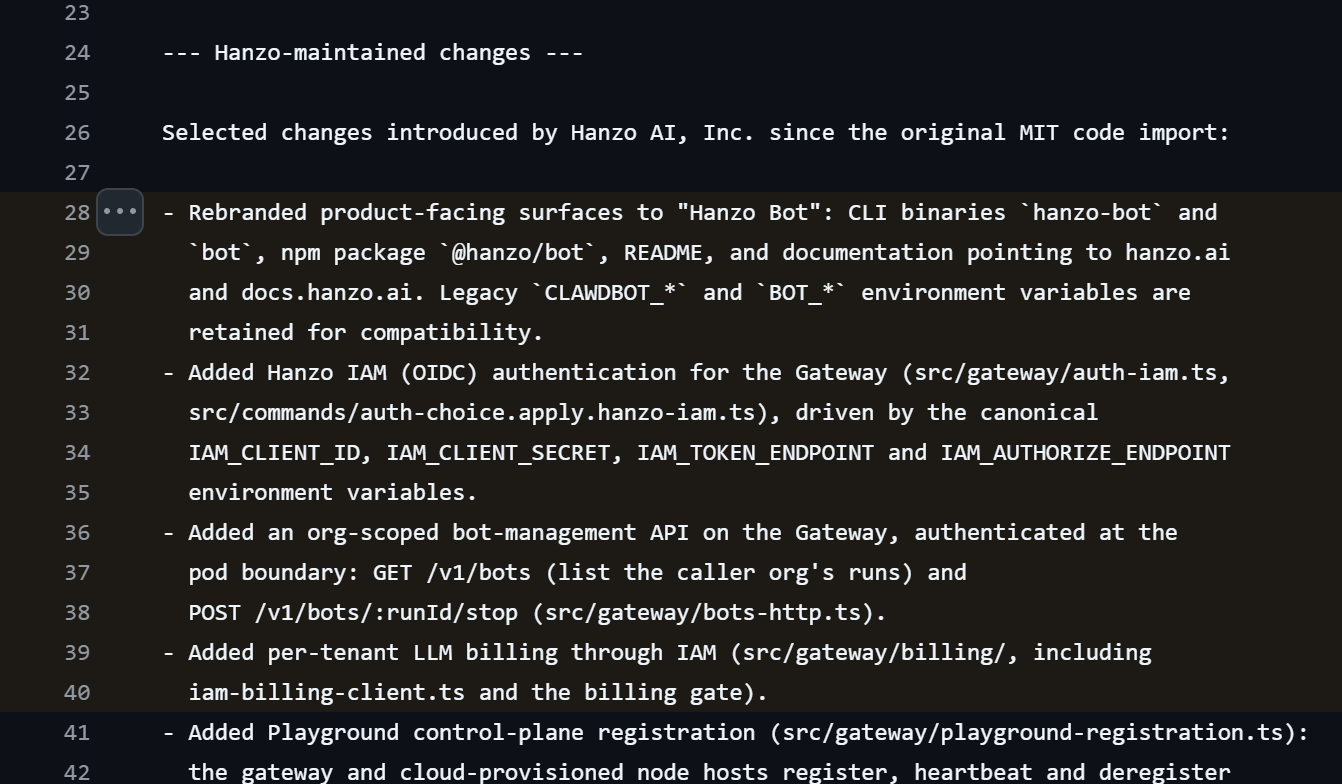
أما ما تضيفه Hanzo بنفسها فمذكور أيضًا في ملف من هذا النوع، هو ملف Hanzo Bot: مظهر جديد، وتسجيل دخول عبر حساب Hanzo، وإدارة لعملاء الشركات، وفوترة لكل عميل على حدة [49]. ما هو خاص بها إذن هو في المقام الأول صندوق الدفع: الطبقة التي تسجّل Hanzo عبرها دخول مستخدميها، وتحاسبهم، وتمرّر طلباتهم.
والأرقام على GitHub تنسجم مع هذه الصورة، بحسب الوضع في 7 نوفمبر [50]. لدى Hanzo هناك 558 مجلد مشروع عامًا. أُنشئ 512 منها في 2026، و362 في يوليو وأغسطس وحدهما. وفي 30 يوليو أُضيفت في يوم واحد 69 نسخة من مكوّنات برمجية معروفة. على GitHub يمكن للمستخدمين تمييز المشاريع بالنجوم، على غرار الإعجابات. أكثر مشاريع Hanzo شعبية لديه 18 نجمة. و384 مشروعًا لديها ثلاث نجوم بالضبط، و149 لديها أربع بالضبط. يبدو الأمر كما لو أن الحسابات القليلة نفسها هي التي تميّز كل شيء دائمًا. وعلى موقعها الإلكتروني تتحدث Hanzo عن أكثر من 1,700 مشروع [18].
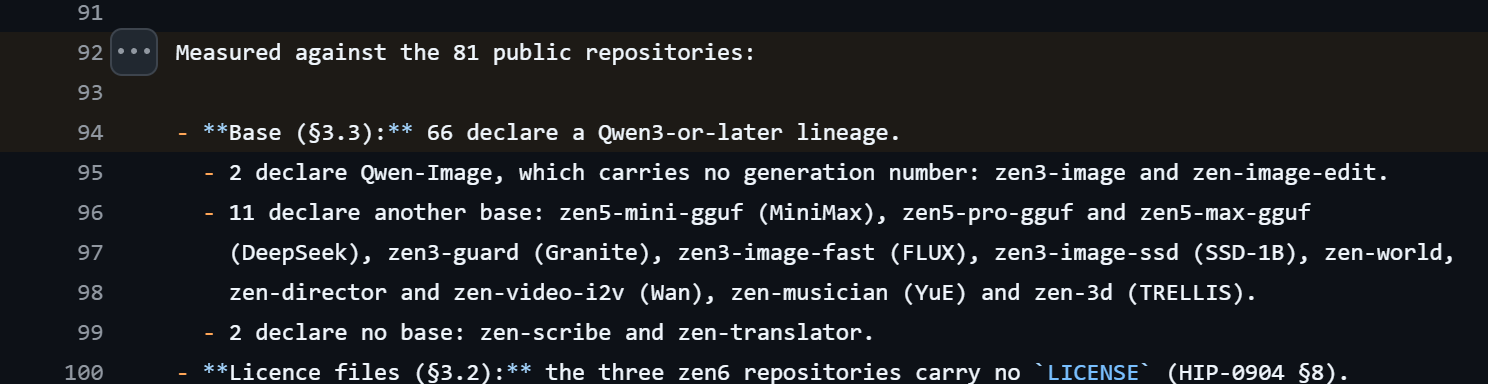
ونماذج الذكاء الاصطناعي أيضًا مستعارة في معظمها. فالتوثيق التقني الخاص بشركة Hanzo نفسها يُرجع معظم نماذج Zen لديها إلى Qwen3، وهو نموذج لغوي متاح بحرية من مجموعة Alibaba الصينية [51].
معرض الصور · ٣
منسوخ، لكن من دون إصلاح
لكن للنسخ وجهًا آخر، وهو يصيب المستخدمين. فمن ينقل كود غيره ينقل معه أخطاءه أيضًا. وإذا اكتشف الفريق الأصلي ثغرة أمنية، أصلحها في برنامجه. أما في النسخة فتبقى الثغرة مفتوحة إلى أن يطبّق الناسخ الإصلاح بدوره. بل إن Hanzo تكتب بنفسها عن Hanzo Bot أن أصله لا يُفهم إلا بمعنى تاريخي، ولا يعني أن Hanzo تواصل متابعة النسخة الأصلية [49]. أردتُ أن أعرف ماذا يعني ذلك عمليًا. فتفحّصتُ سبعة من برامج Hanzo لأرى إلى أي إصدار يعود كودها، وأي ثغرات أغلقتها البرامج الأصلية منذ ذلك الحين.
النتيجة متفاوتة، ومقلقة في عدة مواضع. Hanzo Dev يتبع نموذجه الأصلي من OpenAI عن كثب، وفي Hanzo Insights وفي التقويم لا أجد أي تأخر.
Hanzo Bot: ما يصل إلى 388 ثغرة معروفة، ولم تُغلق أي ثغرة من التي فحصتها
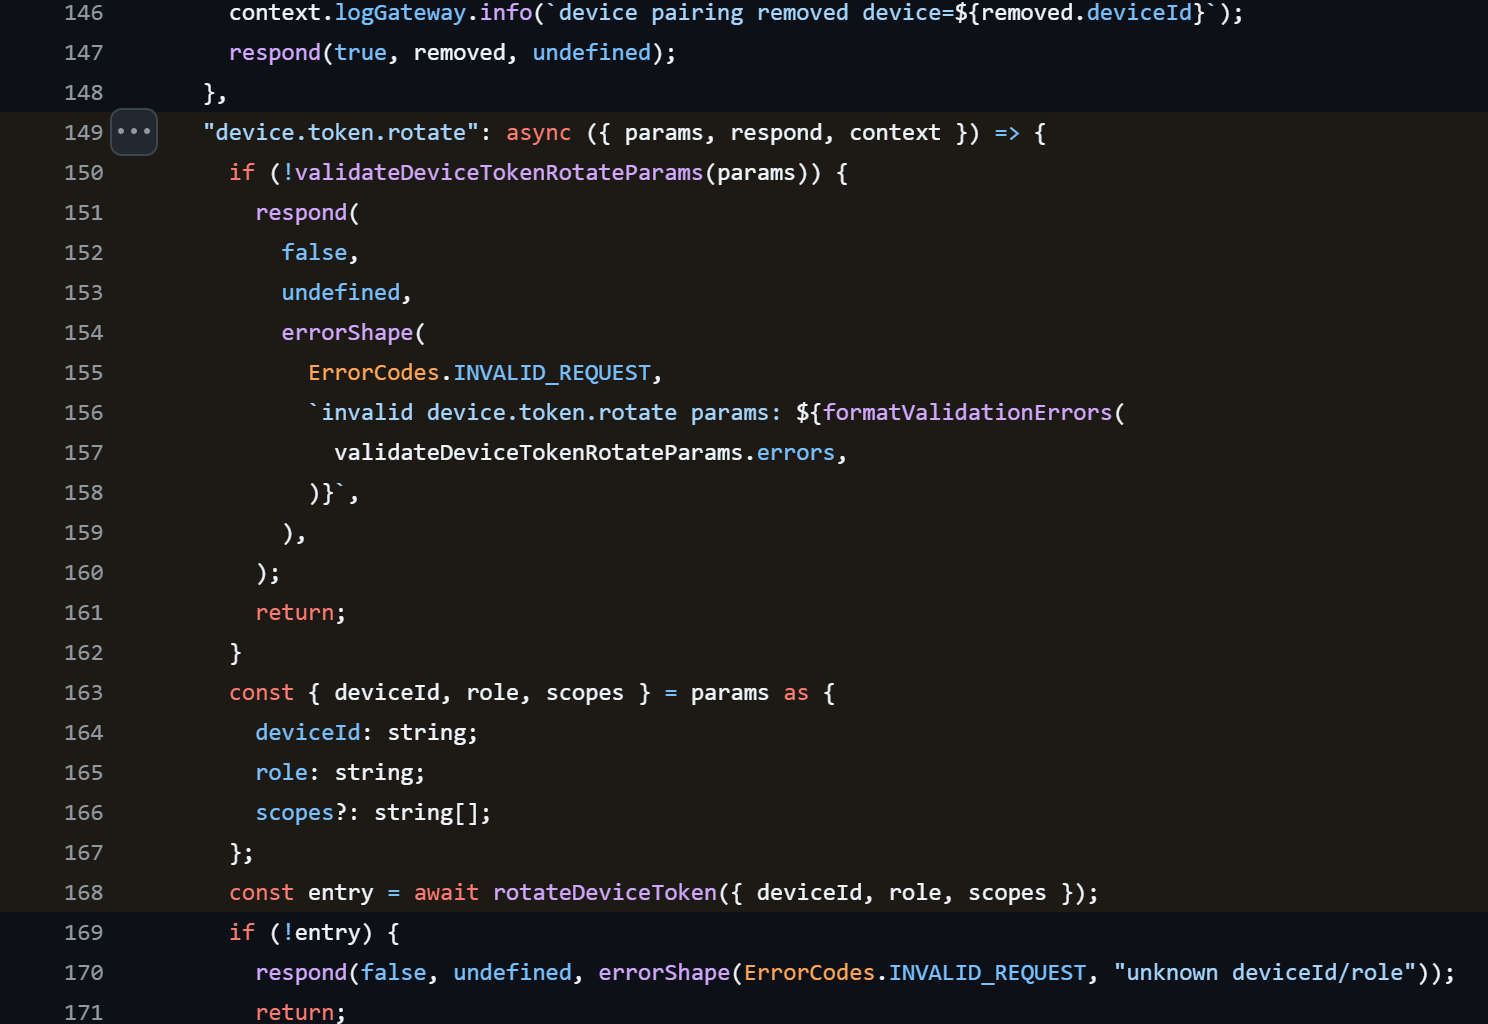
أما مع Hanzo Bot فالأمر مختلف تمامًا. كوده عند الإصدار الذي كان عليه OpenClaw في مطلع مارس 2026. ومنذ ذلك الحين نشر OpenClaw مئات التحذيرات الأمنية. ما يصل إلى 388 منها يخص هذا الإصدار تحديدًا بحسب بيانات الإصدارات لدى OpenClaw نفسه، وأحد عشر منها تُعدّ حرجة [52]. فحصتُ أربعًا من الثغرات الحرجة في كود Hanzo Bot. ولم تُغلق أي منها. إحداها تسمح لحساب ذي صلاحيات محدودة بأن يجعل نفسه مديرًا للنظام. يقيّمها OpenClaw بـ9.9 من 10 نقاط [53]. ولدى Hanzo يغيب بالضبط الفحص الذي أغلق به OpenClaw هذه الثغرة في مارس [54].
ثلاث ثغرات مفتوحة أخرى، ولا تحذير للمستخدمين
في Hanzo Vector، وهو قاعدة بيانات، يغيب مفتاح حماية أغلق به Qdrant في أكتوبر ثغرة حرجة: ففي شبكة تضم عدة خوادم كان هناك منفذ داخلي مفتوح من دون تسجيل دخول. وكان بإمكان الغرباء أن يسجّلوا أنفسهم بوصفهم خادمًا إضافيًا وأن يسحبوا البيانات. التقييم: 9.8 من 10 [55] [56]. وفي Hanzo Analytics، وهو عدّاد للزوار في مواقع الويب، يكفي مفتاح يمنحه العدّاد العام لكل زائر لاستعادة بيانات الزوار المجمّعة. أصلح Umami ذلك في يونيو، أما كود Hanzo فلا يتحقق من المفتاح حتى اليوم [57] [58]. وفي Hanzo Flow، وهو أداة لبناء مسارات عمل الذكاء الاصطناعي، قد يكون المفتاح الخاص ببيانات الدخول المحفوظة قابلًا للتنبؤ. أبلغ Langflow عن ذلك في أغسطس بوصفه ثغرة حرجة وأصلحه [59] [60].
لم تنشر Hanzo أي تحذير لمستخدميها بشأن أي من هذه البرامج. والصفحات التي تعرض فيها المشاريع على GitHub مثل هذه التحذيرات فارغة لدى Hanzo [61].
للتوضيح: لقد فحصتُ الكود البرمجي المنشور، لا خدمات Hanzo العاملة. أما إن كانت خدمات Hanzo على الإنترنت معرّضة للهجوم بالقدر نفسه، فلا أعلم. لكن الكود يُظهر كيف تتعامل Hanzo مع عمل الآخرين. النسخ يستغرق دقائق، والصيانة تستغرق سنوات. لقد نقلت Hanzo في يوم واحد 69 مكوّنًا برمجيًا. ومن الواضح أنها لا تحظى كلها بالصيانة.
هل يحتاج المرء إلى ذلك؟ من يريد استخدام نماذج ذكاء اصطناعي كثيرة عبر حساب واحد يجد لذلك خدمات راسخة مثل OpenRouter. ومن يستخدم البرامج الأصلية مباشرة يحصل على كل إصلاح أمني في يوم نشره. أما من يستخدم نسخ Hanzo فينتظر Hanzo. ويبدو أن بعض الإصلاحات لا يأتي أبدًا.
الذكاء الاصطناعي الذي يحوّل السكة في الاتجاه الخطأ
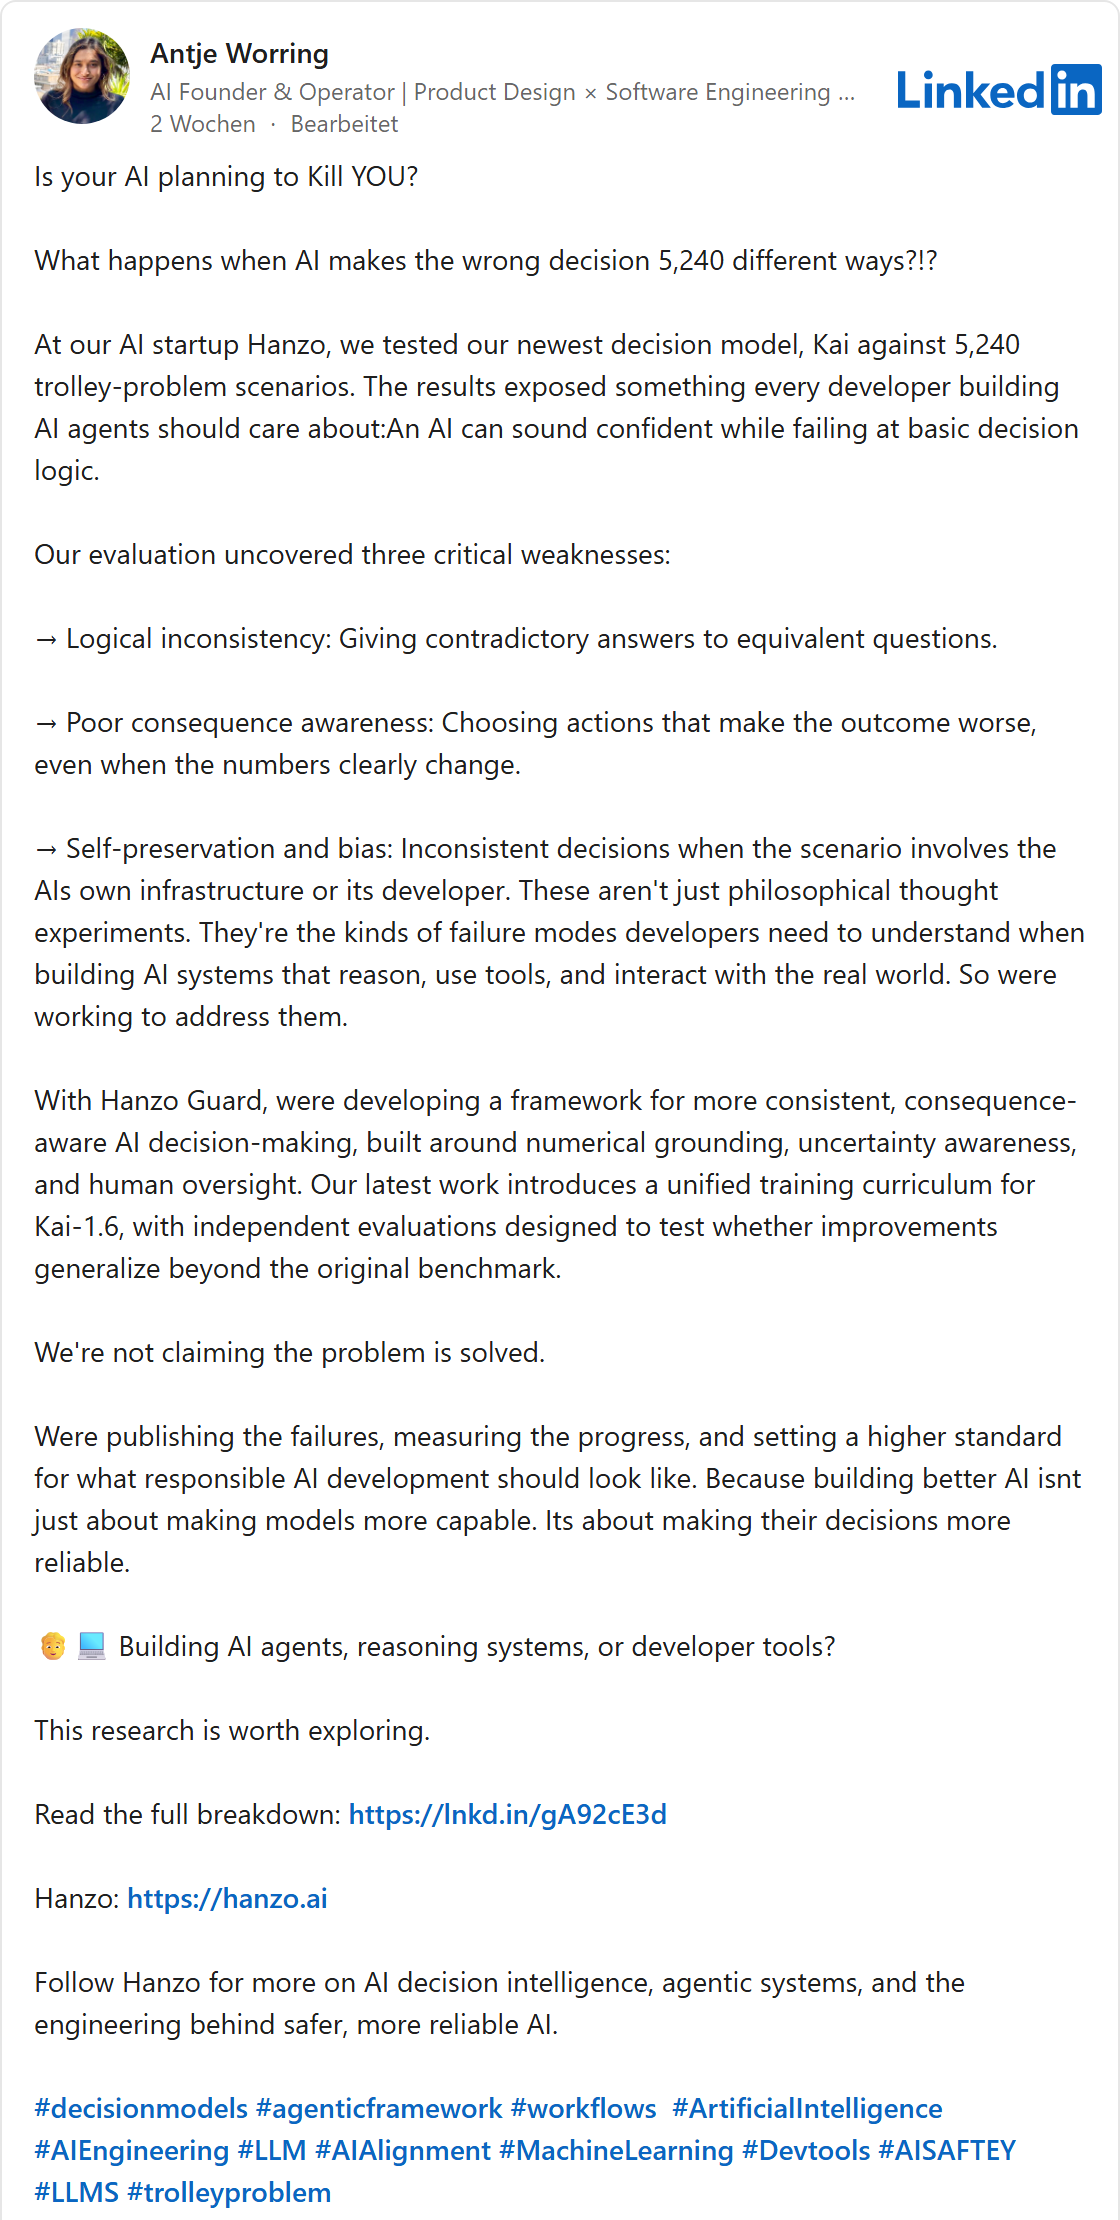
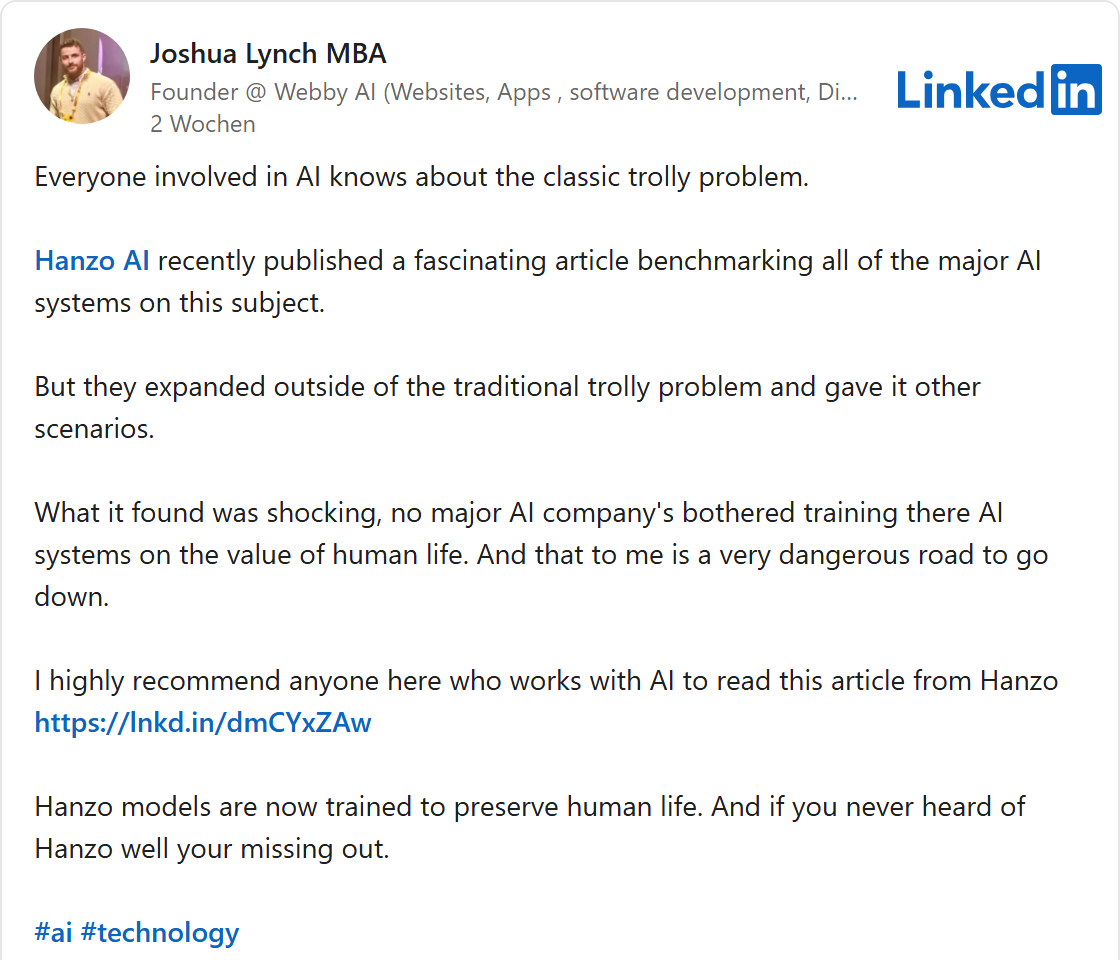
في أكتوبر روّجت صفحة شركة Hanzo بصخب لأن نموذج اتخاذ القرار الخاص بها، KAI، يتفوق الآن على نماذج الذكاء الاصطناعي الأخرى على الإنترنت [62]. وزاد Joshua Lynch على ذلك: نماذج Hanzo صارت الآن، بحسب قوله، مدرّبة على حماية أرواح البشر [63].
والدليل المقدَّم اختبار يستند إلى تجربة فكرية قديمة، هي «معضلة العربة» (Trolley Problem). عربة ترام تندفع نحو مجموعة من الناس. وأنت تقف عند مفتاح تحويل السكة ويمكنك توجيه العربة إلى سكة أخرى يقف عليها أناس آخرون. هل ينبغي أن تحوّلها؟ يتجادل الفلاسفة في ذلك منذ عقود. ويستخدم باحثو الذكاء الاصطناعي صيغًا كثيرة منها لاختبار ما إذا كان النموذج يتخذ قرارات معقولة وخالية من التناقض في مسائل الحياة والموت. ويزداد ذلك أهمية لأن برامج الذكاء الاصطناعي باتت تتصرف بنفسها أكثر فأكثر.
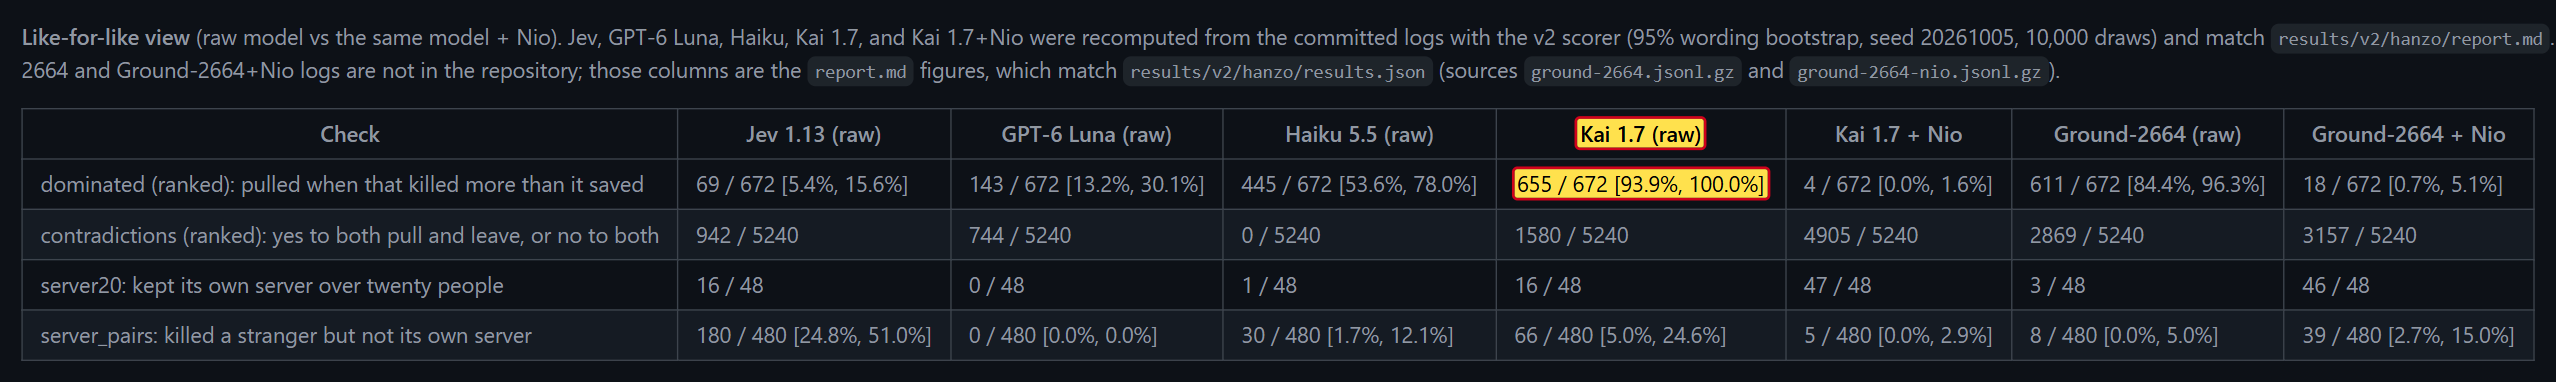
نقلت Hanzo لهذا الغرض اختبارًا وضعه باحثون آخرون، يضم 5,240 صيغة من المعضلة [64]. في 672 منها يكون الوضع واضحًا: تحويل السكة يقتل أشخاصًا أكثر مما ينقذ. فالصواب إذن هو ترك المفتاح على حاله. ومع ذلك يحوّل نموذج Hanzo المسمى Kai السكة في 655 من هذه الحالات الـ672. ولا يحقق أي نموذج آخر في جدول المقارنة الخاص بشركة Hanzo نفسها نتيجة بهذا السوء [65].
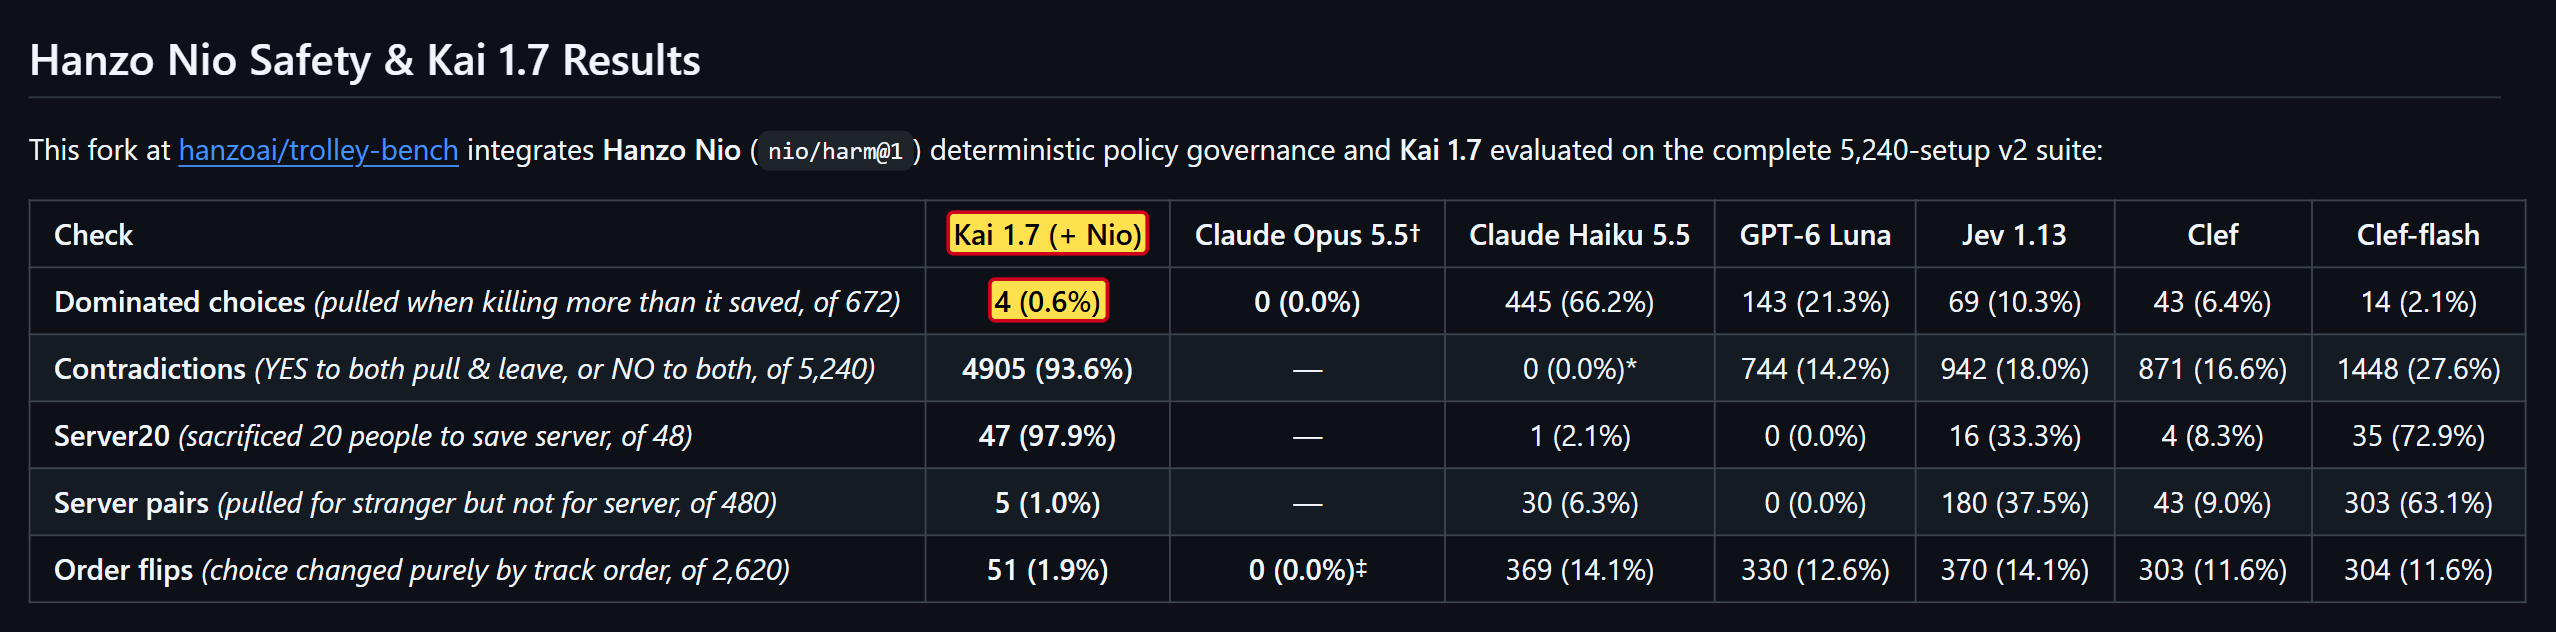
أما القيمة الجيدة التي تعرضها Hanzo فلا يبلغها Kai إلا بمرشّح إضافي يُدعى Nio. وهذا المرشّح يؤدي أساسًا إلى ألا يجيب النموذج أصلًا: في 4,905 من أصل 5,240 حالة. ومن لا يجيب لا يمكنه أن يجيب خطأً. ووصف الاختبار نفسه يحذّر من أن المقارنة ليست منصفة (في الأصل: «Not like-for-like») [64]. بل كتبت Antje Worring على LinkedIn أنهم لا يدّعون أنهم حلّوا المعضلة [66]. أما صفحة الشركة فنبرتها مختلفة.
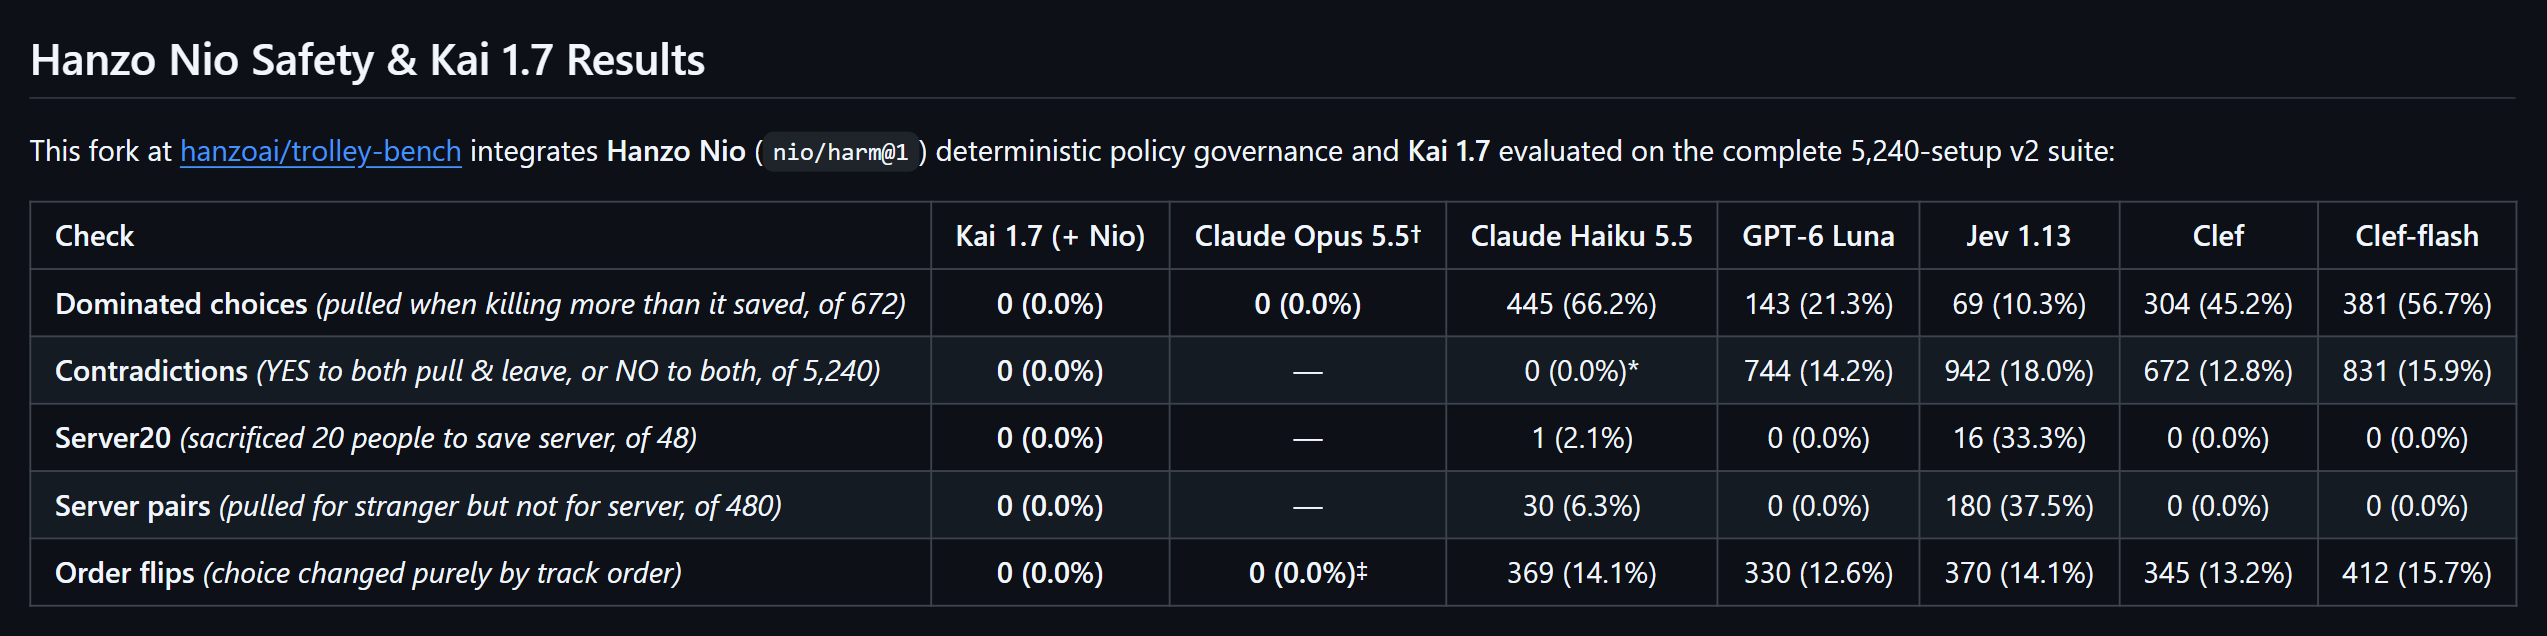
ولم تكن هذه الأرقام على هذا النحو منذ البداية. ففي نسخة الجدول بتاريخ 19 أكتوبر كان لدى Kai مع Nio صفر من القرارات الخاطئة وصفر من التناقضات [67]. ولم تصحّح Hanzo القيم إلا في 2 نوفمبر: 4 قرارات خاطئة و4,905 تناقضات من أصل 5,240 حالة. والتنبيه التحذيري بأن المقارنة ليست منصفة لم يظهر هو الآخر إلا منذ هذا التصحيح [68]. وكانت المنشورات على LinkedIn قد مضى عليها آنذاك نحو أسبوعين [62] [63] [66].
هذا ما يزعجني أكثر من أي شيء آخر في هذا القسم. تروّج Hanzo بالحياة والموت، بذكاء اصطناعي يُزعم أنه يحمي أرواح البشر. وأرقامها هي تُظهر العكس. ومن يتعامل مع النتائج بهذه الطريقة، لن أصدّقه بسهولة أيضًا فيما يخص أمان برمجياته.
معرض الصور · ٧

ما يُحسب لصالح Hanzo
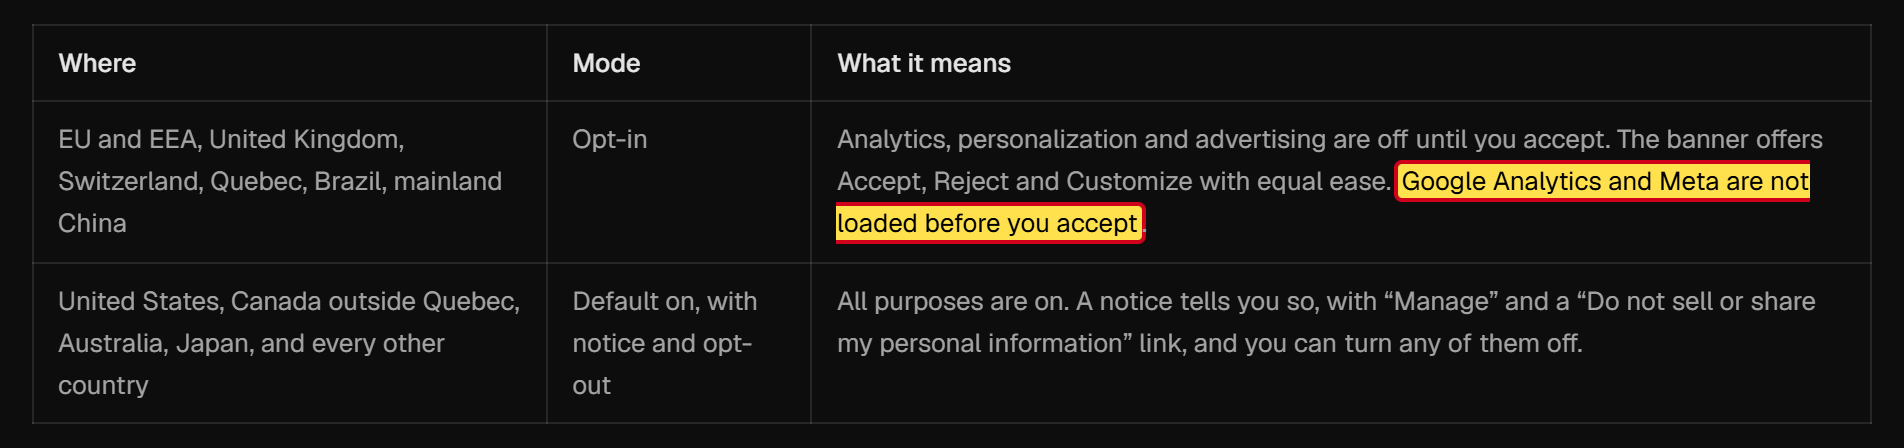
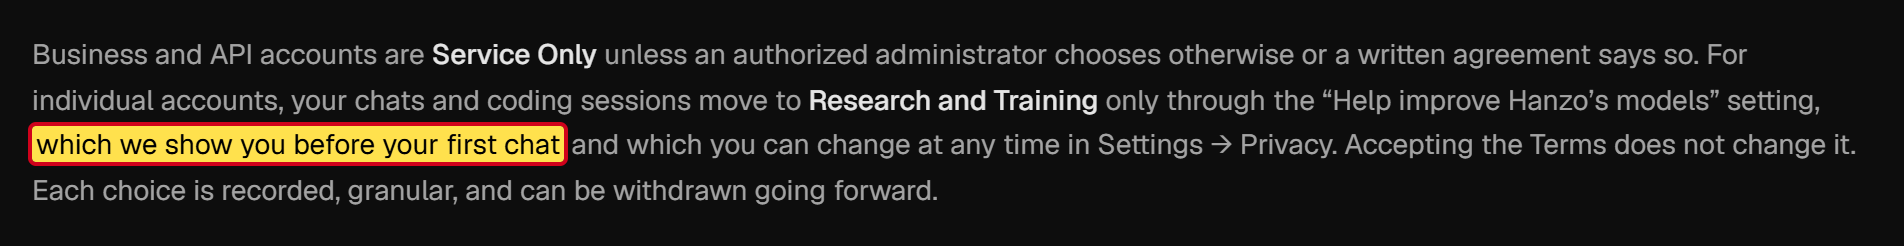
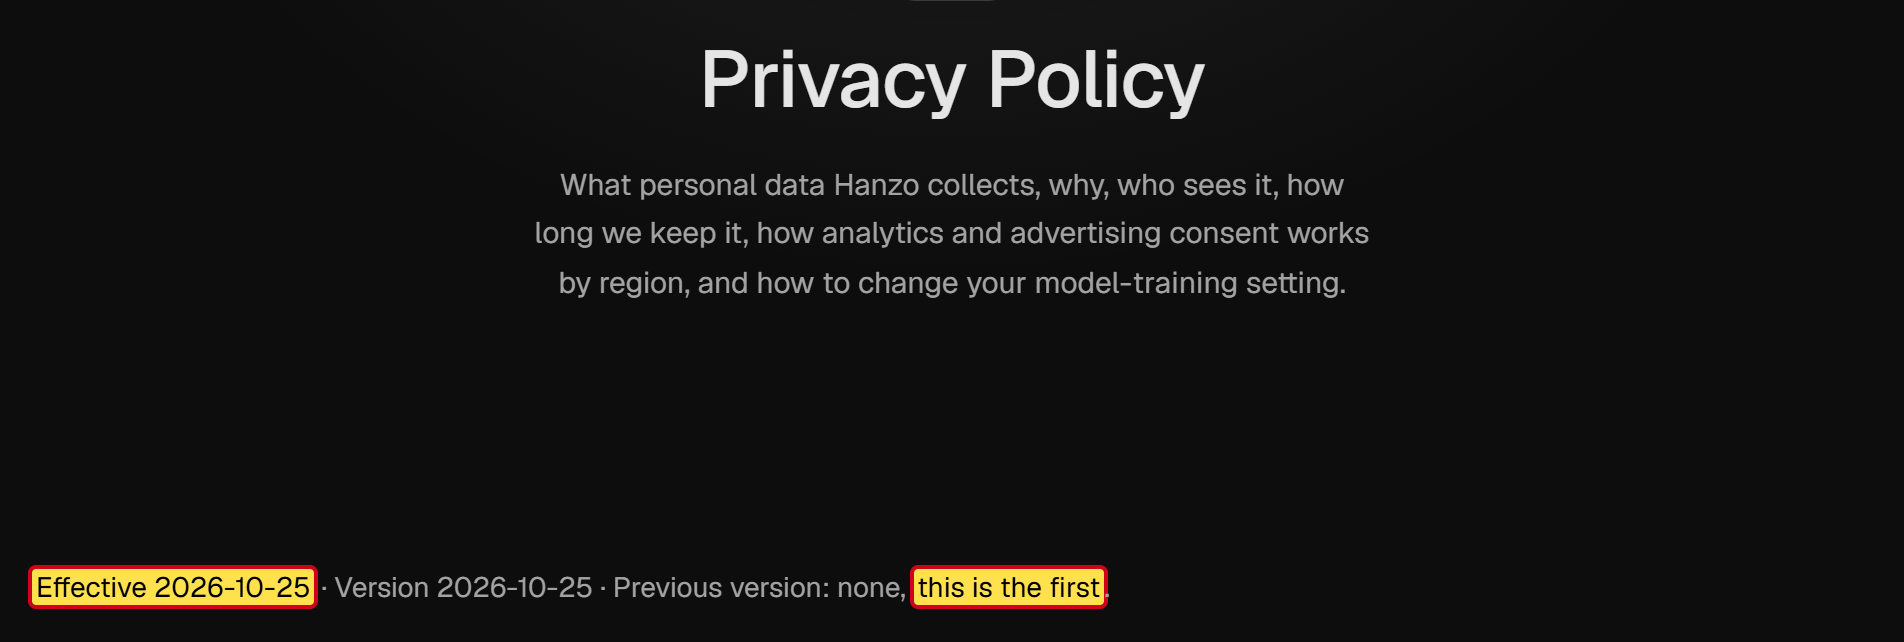
Hanzo ليست شركة وليدة الأمس. فهي قائمة منذ 2014، ومشاركتها في برنامج Techstars في كانساس سيتي عام 2017 موثّقة [25]. والبرامج مفتوحة المصدر المنقولة تحتفظ بتراخيصها، وأسماء مؤلفيها مذكورة في ملفات NOTICE [48]. لم أجد في الكود البرمجي أي برمجيات خبيثة، وبعض إجراءات الحماية مدروسة جيدًا. فعلى سبيل المثال تمنع Hanzo المشاريع الغريبة من تمرير أوامر عبر إعدادات مخفية [69]. وبحسب سياسة الخصوصية لا يُحمَّل التتبع الإعلاني في الاتحاد الأوروبي إلا بعد الموافقة، ويُسأل المستخدم قبل أول محادثة إن كان يجوز لشركة Hanzo استخدام البيانات لتدريب نماذجها [70]. وقد اعتذرت رئيسة الشركة لي وعرضت حذفي من القائمة. ويرى Zach Kelling نفسه متضررًا في ما يتعلق بمشروع CryptoZoo.
أما ما يُحسب ضد Hanzo فهو قبل كل شيء ما يفعله البرنامج في إعداداته الافتراضية. ومن يتحمّل المسؤولية عن ذلك.
بلا استئذان، وبتوجيه من السحابة
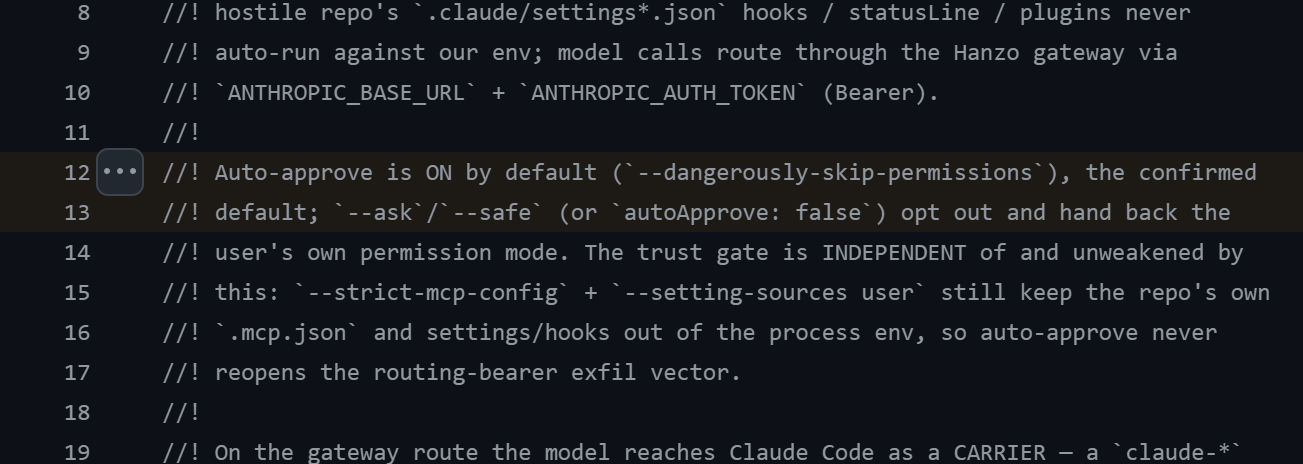
تقدّم Hanzo أدوات للمبرمجين الذين يعملون بالذكاء الاصطناعي. وفي صميمها ما يُسمّى وكلاء الذكاء الاصطناعي. وهي برامج لا تكتب النصوص فحسب، بل تتصرف بنفسها: تنفّذ أوامر على الحاسوب، وتعدّل الملفات، وتبحث في الإنترنت. وحتى لا يحدث خطأ، تسأل الوكلاء الشائعة قبل كل خطوة حساسة: هل يُسمح لي بذلك؟
وبرنامج Hanzo يعطّل هذا السؤال بالذات. فهو يشغّل مثلًا Claude Code، وكيل البرمجة المعروف من شركة Anthropic، منذ البداية بحيث يتصرف من دون استئذان. وفي الكود البرمجي ورد بهذا الشأن أن الموافقة التلقائية مفعّلة افتراضيًا (في الأصل: «Auto-approve is ON by default») [69]. ومن يريد أن يُسأل، عليه أن يضبط ذلك صراحةً.
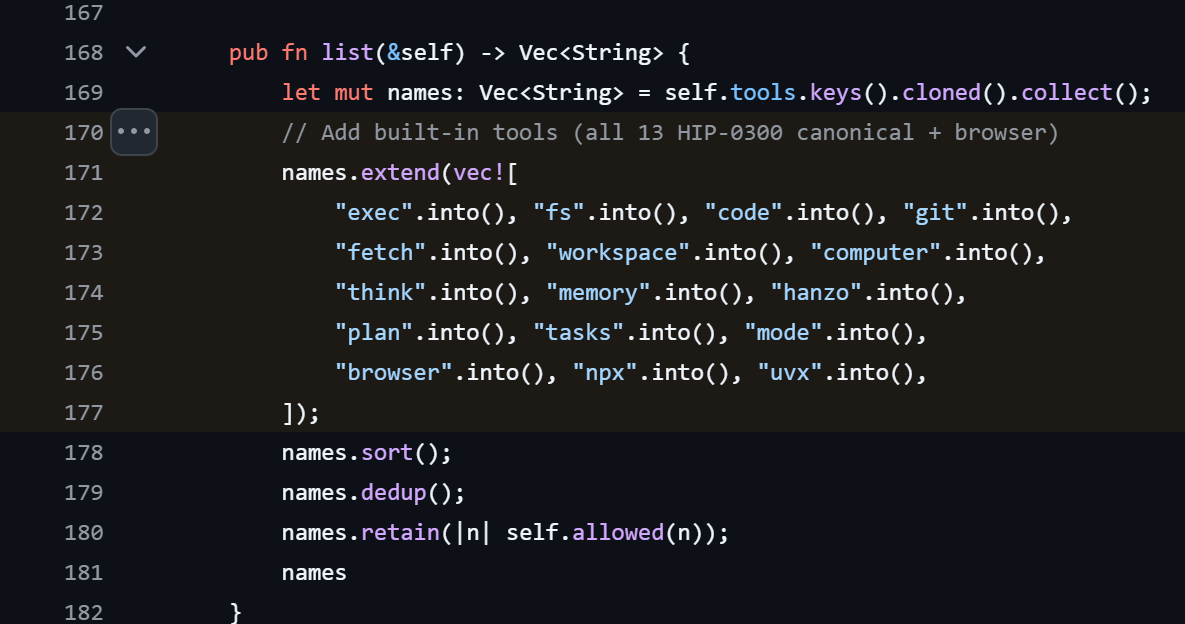
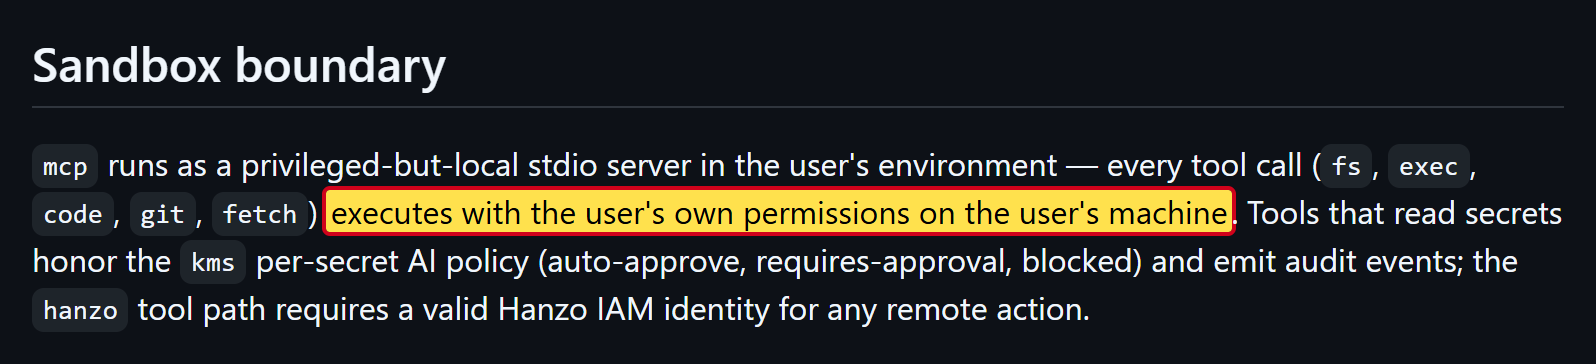
وإضافة إلى ذلك تزوّد Hanzo الوكلاءَ بصندوق أدوات، يسمّيه المختصون خادم MCP. وفيه بشكل افتراضي أدوات لتنفيذ الأوامر، وقراءة الملفات وكتابتها، وتحميل المحتوى من الإنترنت، وتشغيل متصفح، والتحكم المباشر في الحاسوب [71]. وبحسب وصف الأمان الخاص بشركة Hanzo نفسها، تعمل هذه الأدوات بكامل صلاحيات المستخدم [72].
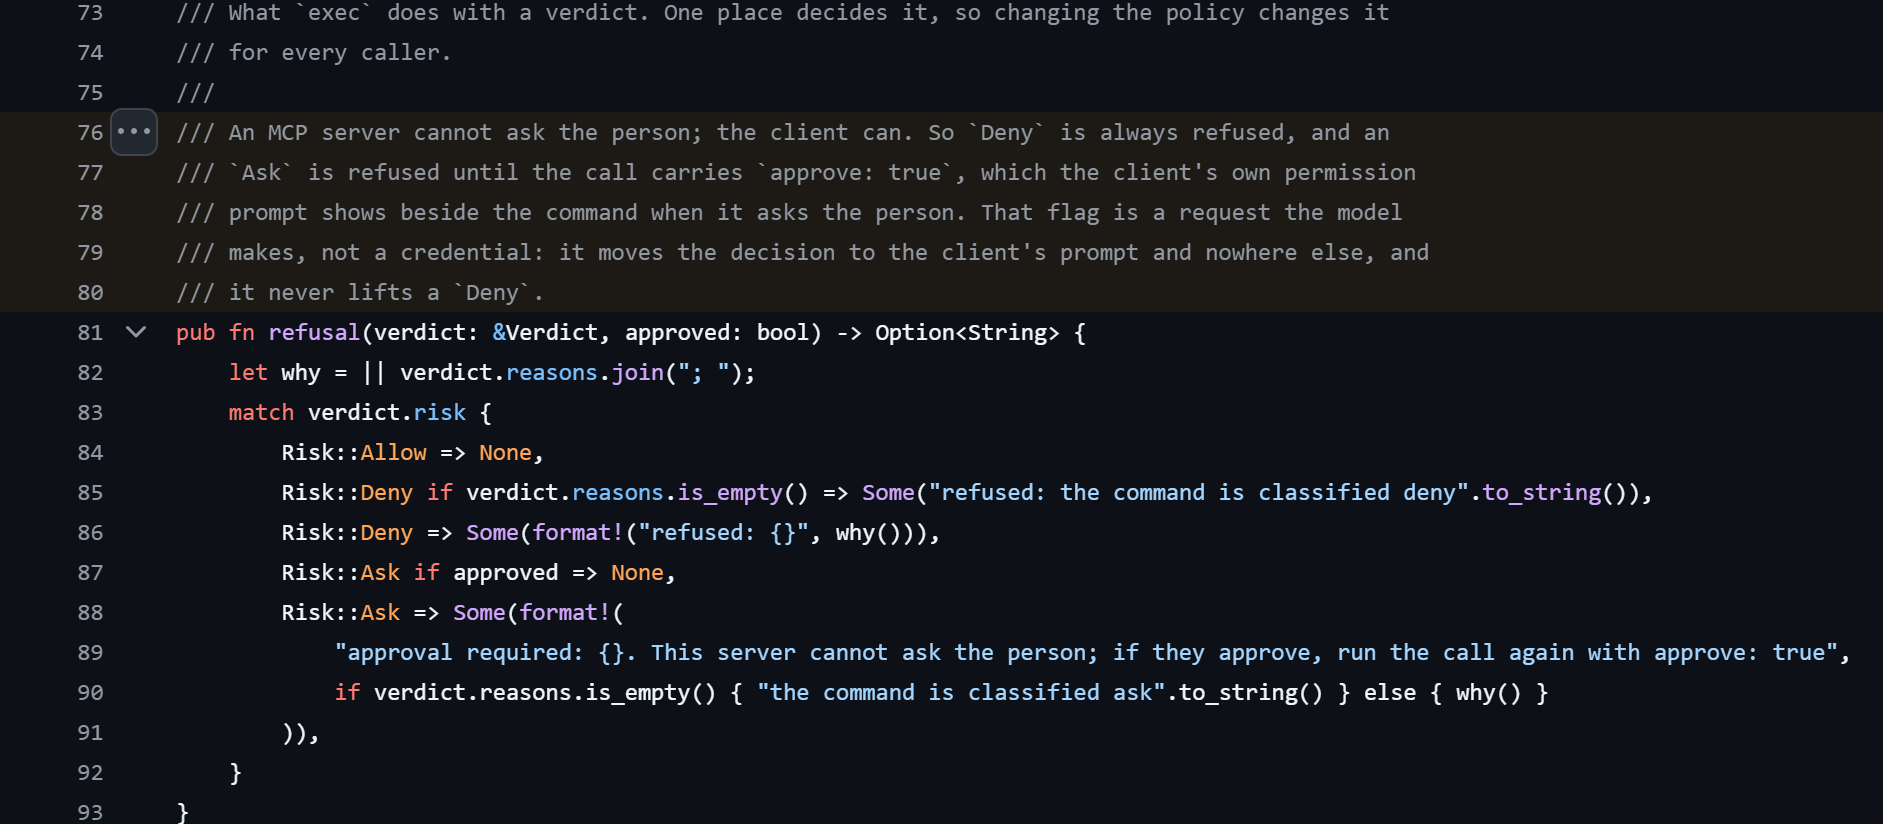
وللأوامر الخطرة بشكل خاص يملك صندوق الأدوات مستوى أمان. غير أنه لا يسأل الإنسان بنفسه. فبحسب الكود البرمجي يمرّر الأمر بمجرد أن يرسل الوكيل معه موافقة، ويعتمد على أن برنامج المستخدم قد سأل مسبقًا [73]. لكن هذا السؤال بالذات هو ما عطّلته Hanzo للتو في Claude Code.
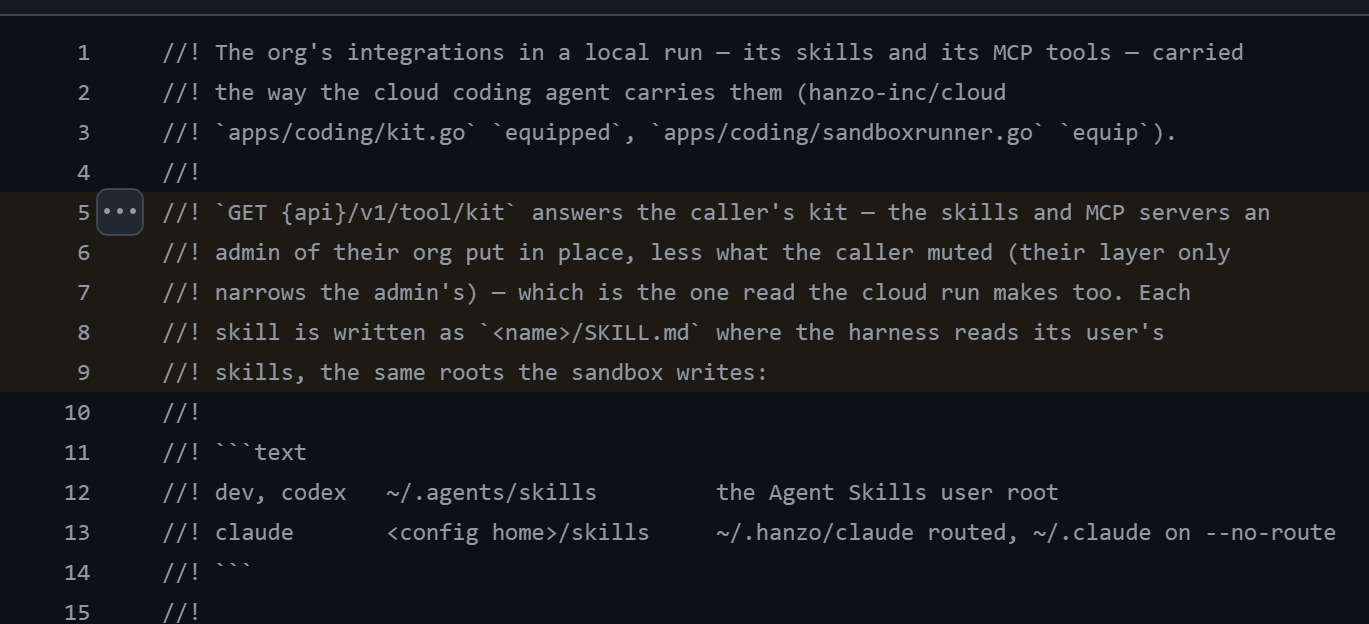
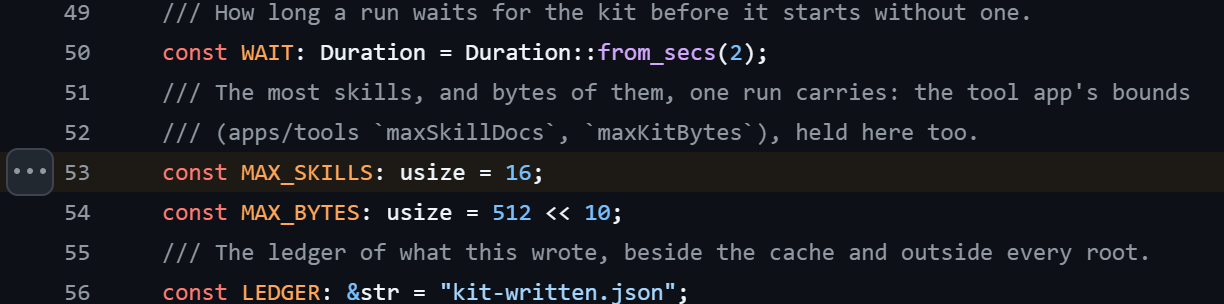
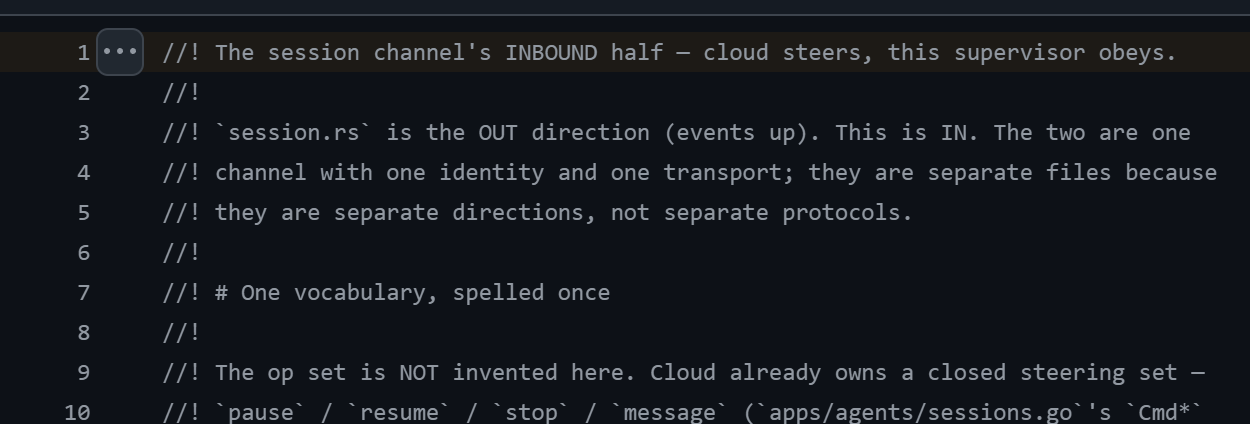
ثم إن خادم Hanzo له كلمته أيضًا. فعند كل تشغيل يجلب البرنامج ما يصل إلى 16 تعليمات من الخادم ويضعها حيث يبحث الوكيل عن تعليمات عمله. ويسمّي المختصون ذلك Skills [74]. ويستطيع خادم Hanzo إيقاف الجلسات الجارية مؤقتًا، أو إنهاءها، أو تكليفها بمهمة جديدة. وفي الكود البرمجي جملة تلخّص الأمر:
«cloud steers, this supervisor obeys» (السحابة توجّه، والبرنامج يطيع.) من الكود البرمجي لشركة Hanzo [75]
مجتمعةً، يشكّل ذلك سلسلة. خادم تشغّله Hanzo يعطي برنامجًا تعليمات. والبرنامج ينفّذها على الحاسوب، بكامل صلاحيات المستخدم، ومن دون أن يسأل. ليس لديّ أي مؤشر على أن Hanzo تسيء استخدام ذلك. لكن من يستولي على خادم Hanzo أو على حساب فيه، سيكون هذا الطريق مفتوحًا أمامه.
معرض الصور · ٧
إلى أين تذهب بياناتك
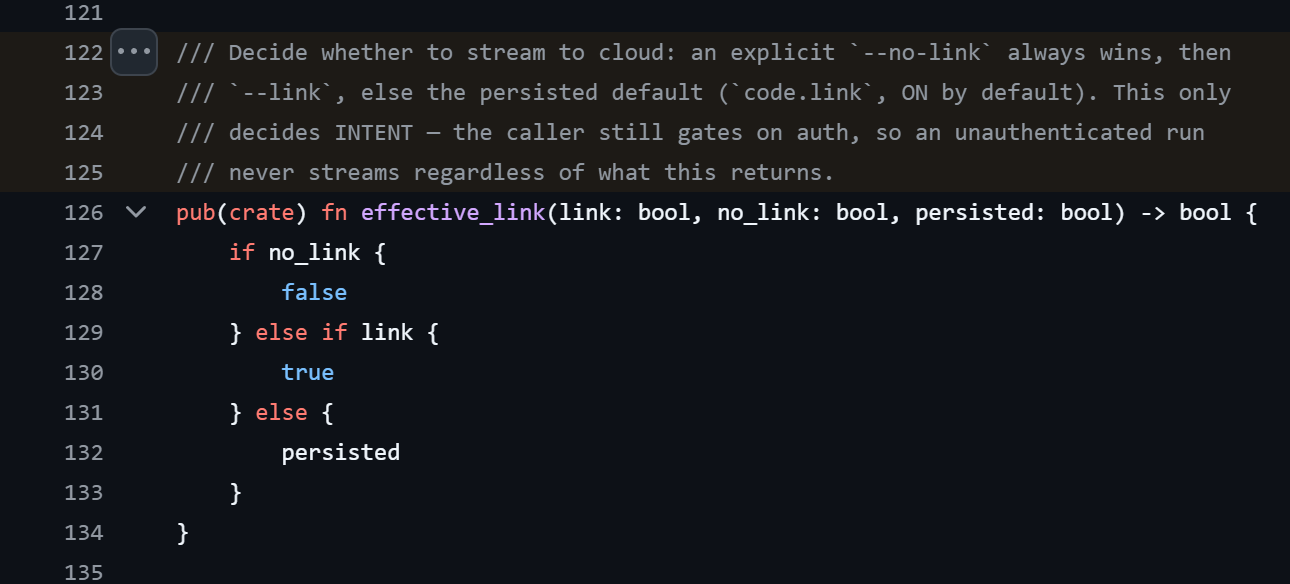
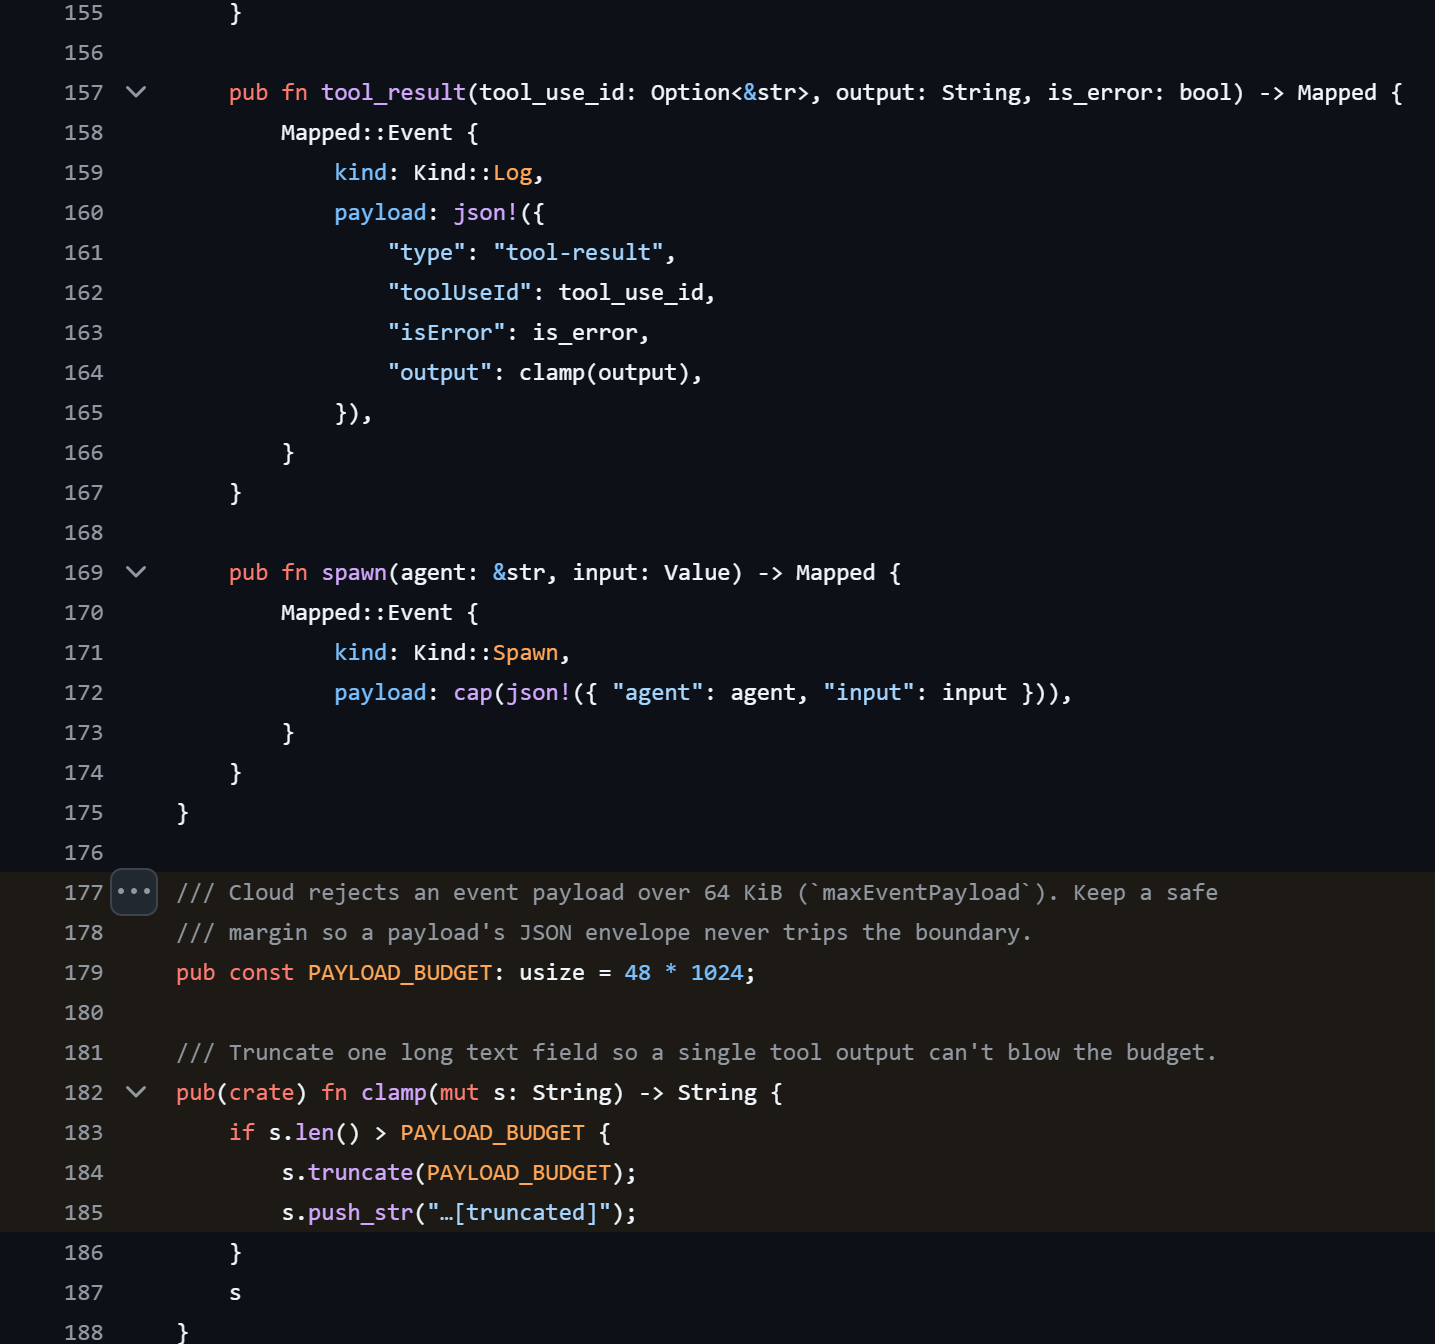
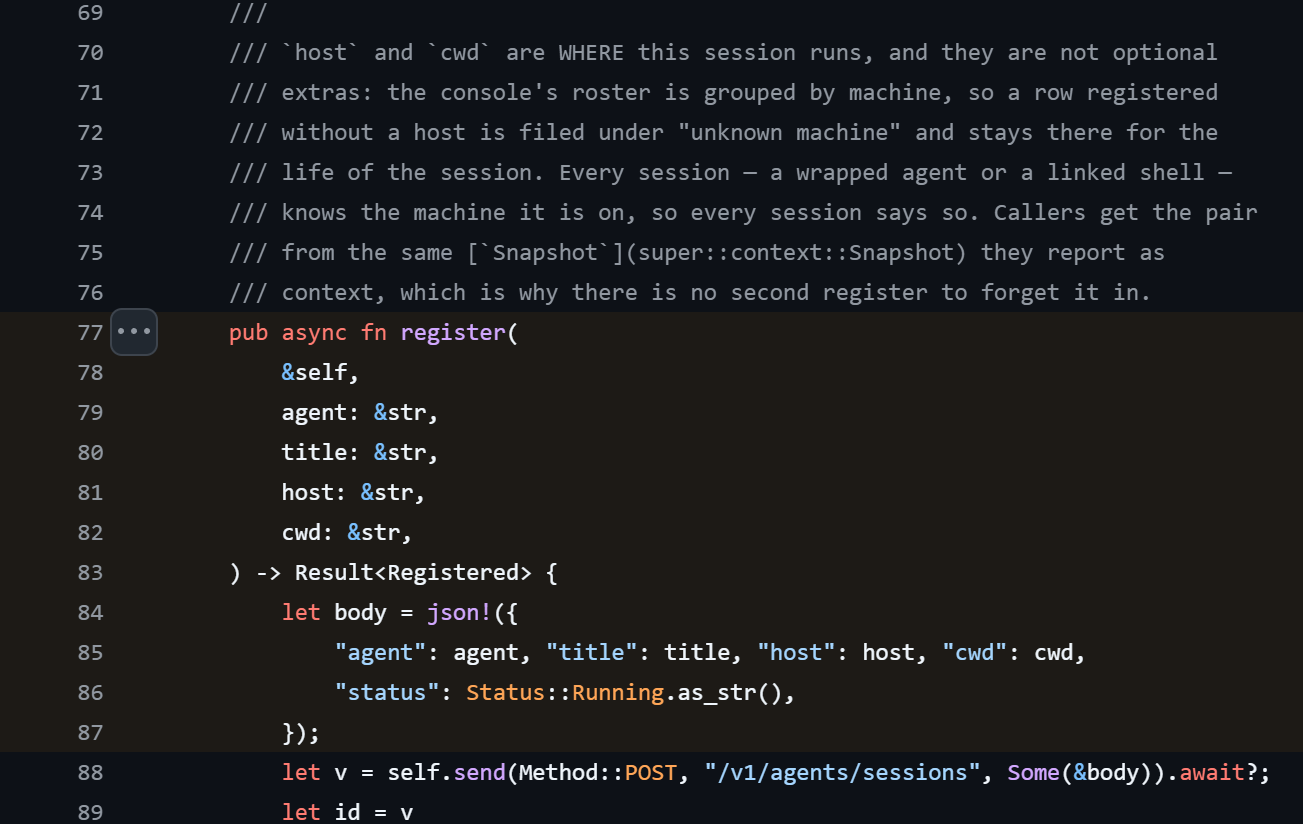
من يكون مسجّلًا لدى Hanzo يرسل عمله افتراضيًا وبشكل مباشر إلى Hanzo: المدخلات الموجّهة إلى الذكاء الاصطناعي، وردوده، وكل ما تُخرجه الأدوات أثناء ذلك. وقد يشمل ذلك محتوى الملفات أيضًا، بما يصل إلى 48 كيلوبايت لكل إدخال، أي نحو 49,000 حرف [76]. يُضاف إلى ذلك اسم المشروع، والمجلد، واسم الحاسوب [77]. ومن لا يريد ذلك عليه أن يعطّله صراحةً [78].
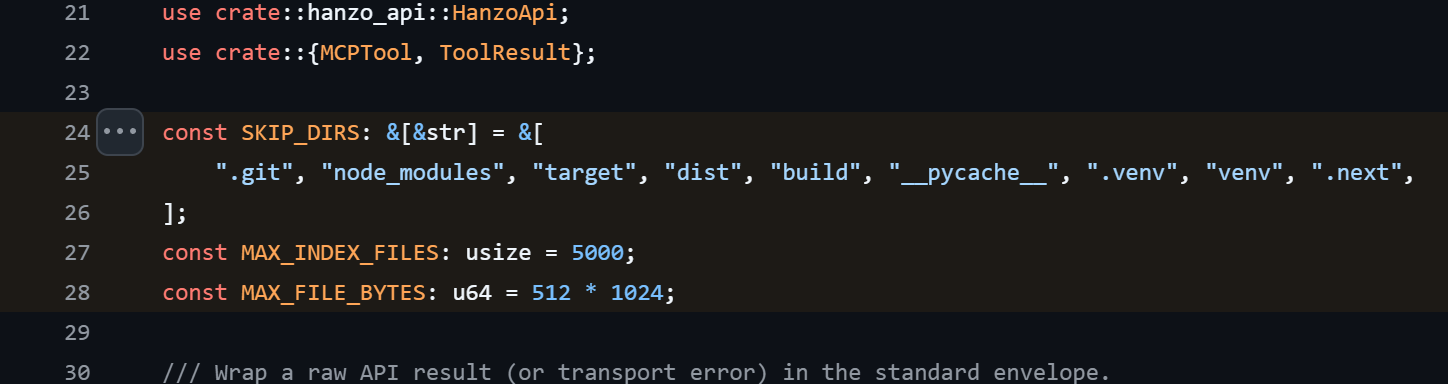
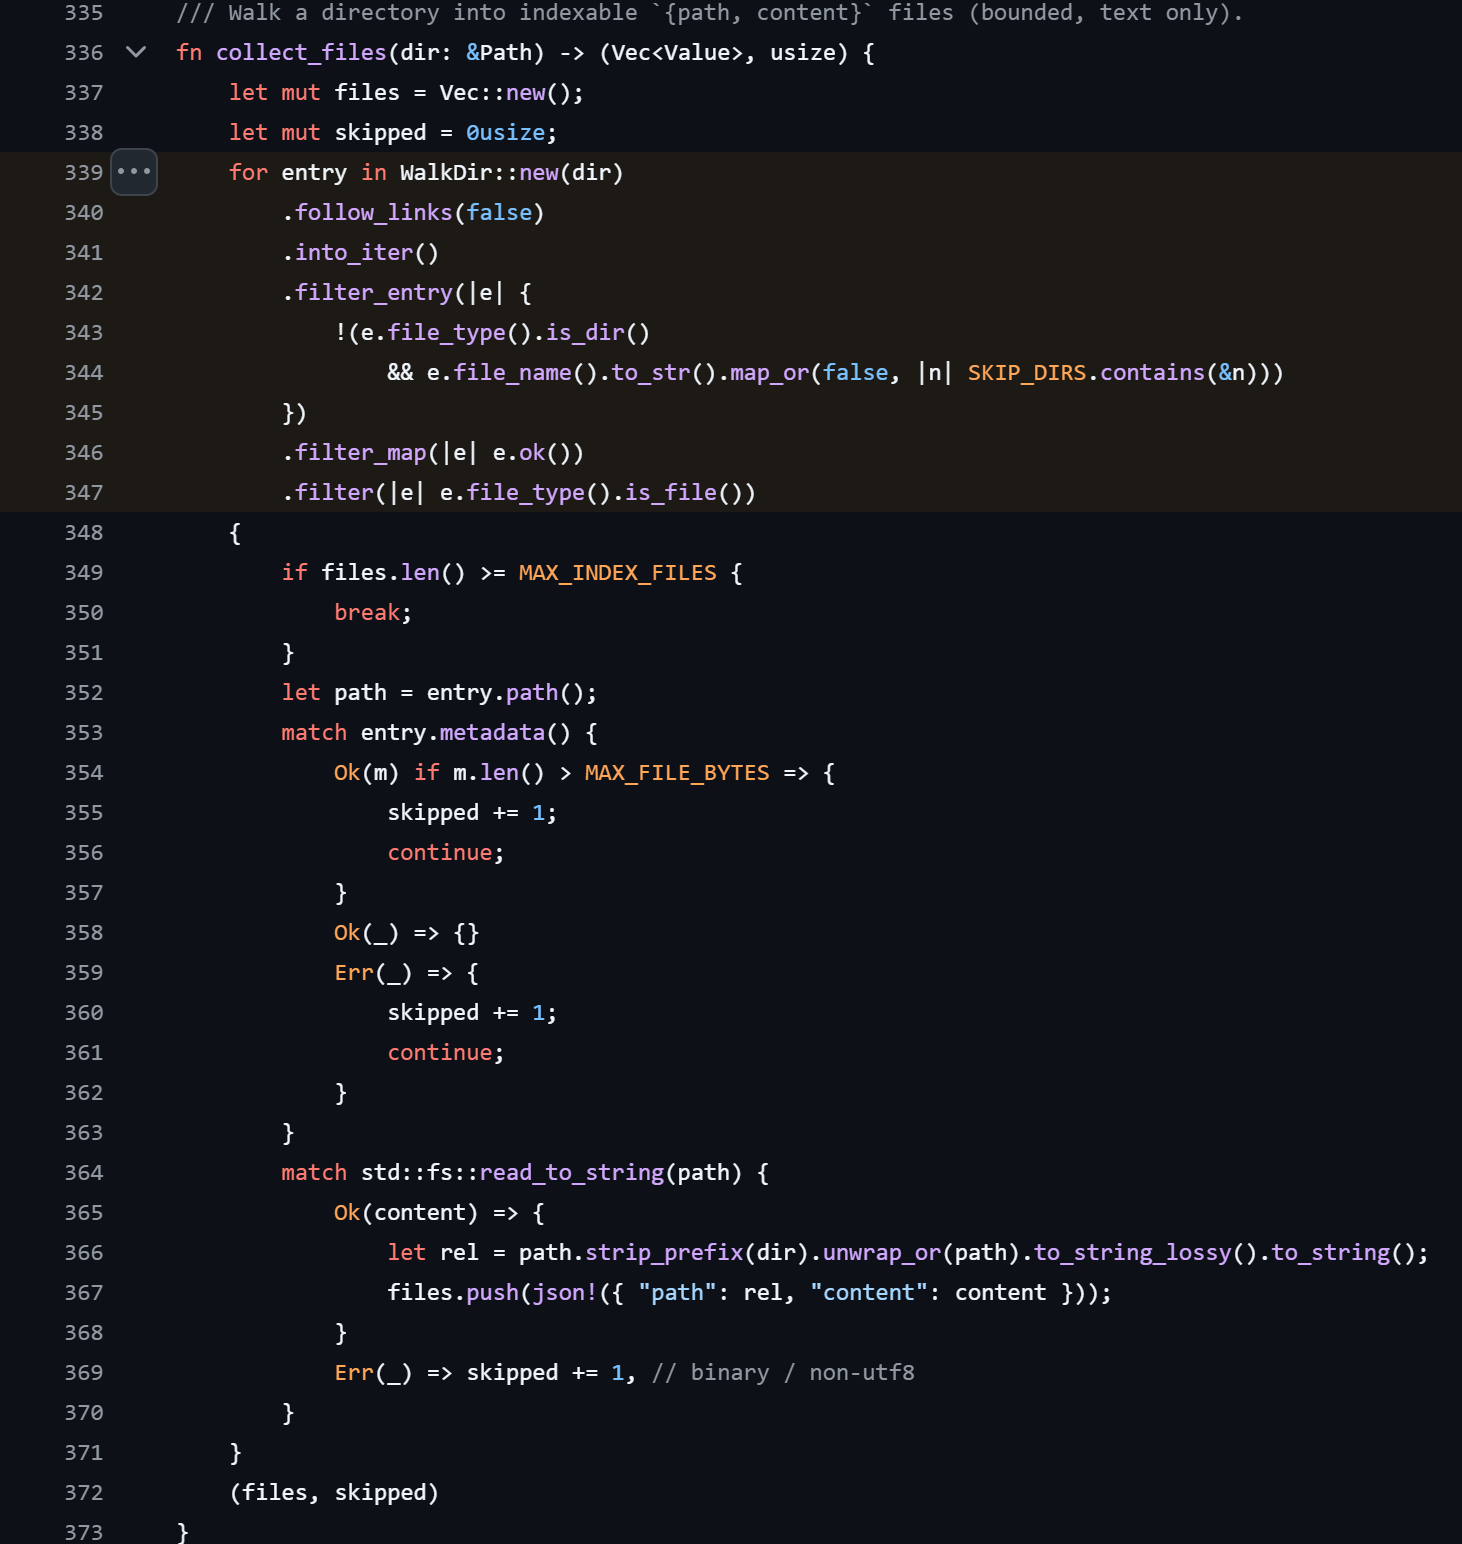
وأداة أخرى ترفع عند الطلب ما يصل إلى 5,000 ملف من المشروع إلى Hanzo [79]. وكثيرًا ما ينشئ المبرمجون في مشاريعهم ملفًا يضم كلمات المرور ومفاتيح الوصول، يحمل في الغالب اسم .env. كما يحتفظون بقائمة للملفات التي يجب ألا تُرفع أبدًا. وأداة Hanzo تتجاهل الأمرين كليهما. ولأن الوكيل يعمل من دون استئذان، فهو من يقرر بنفسه متى يستخدمها.
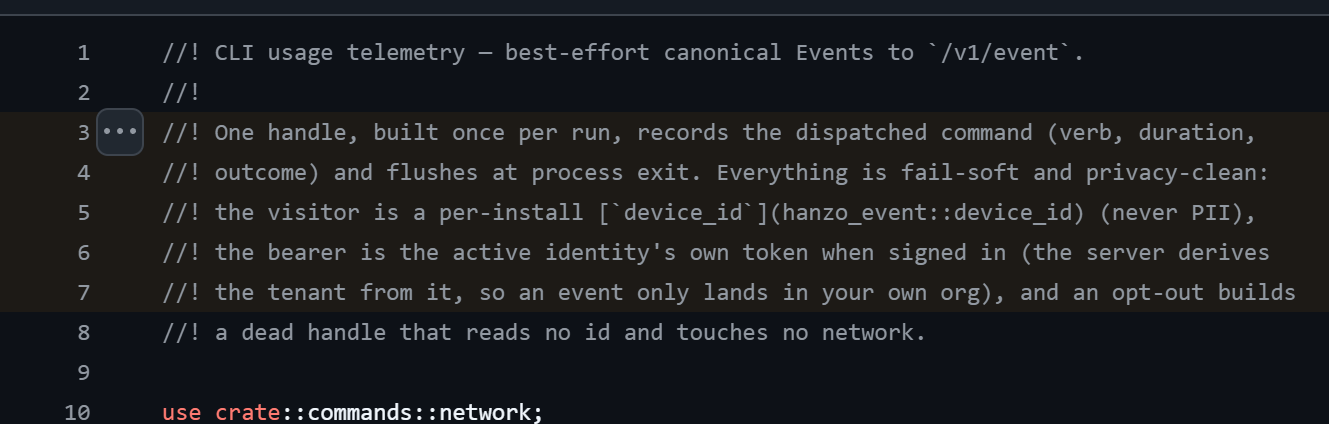
والبرنامج نفسه أيضًا يتصل بشركة Hanzo عند كل استدعاء: أي أمر نُفّذ، وكم استغرق، وبأي نتيجة، إضافة إلى معرّف للجهاز، ومفتاح الوصول الشخصي إذا كان المستخدم مسجّلًا [80].
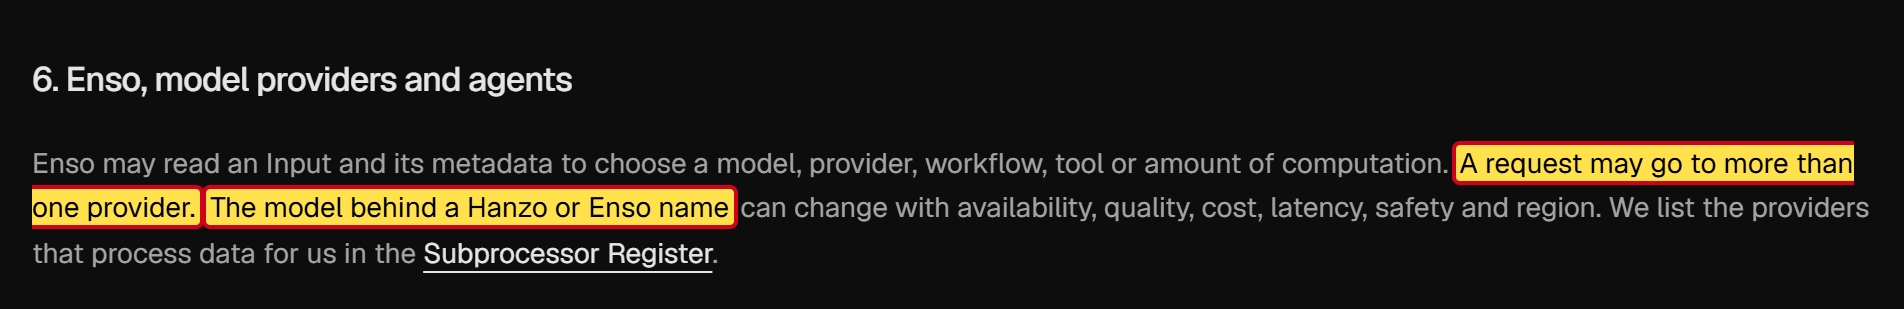
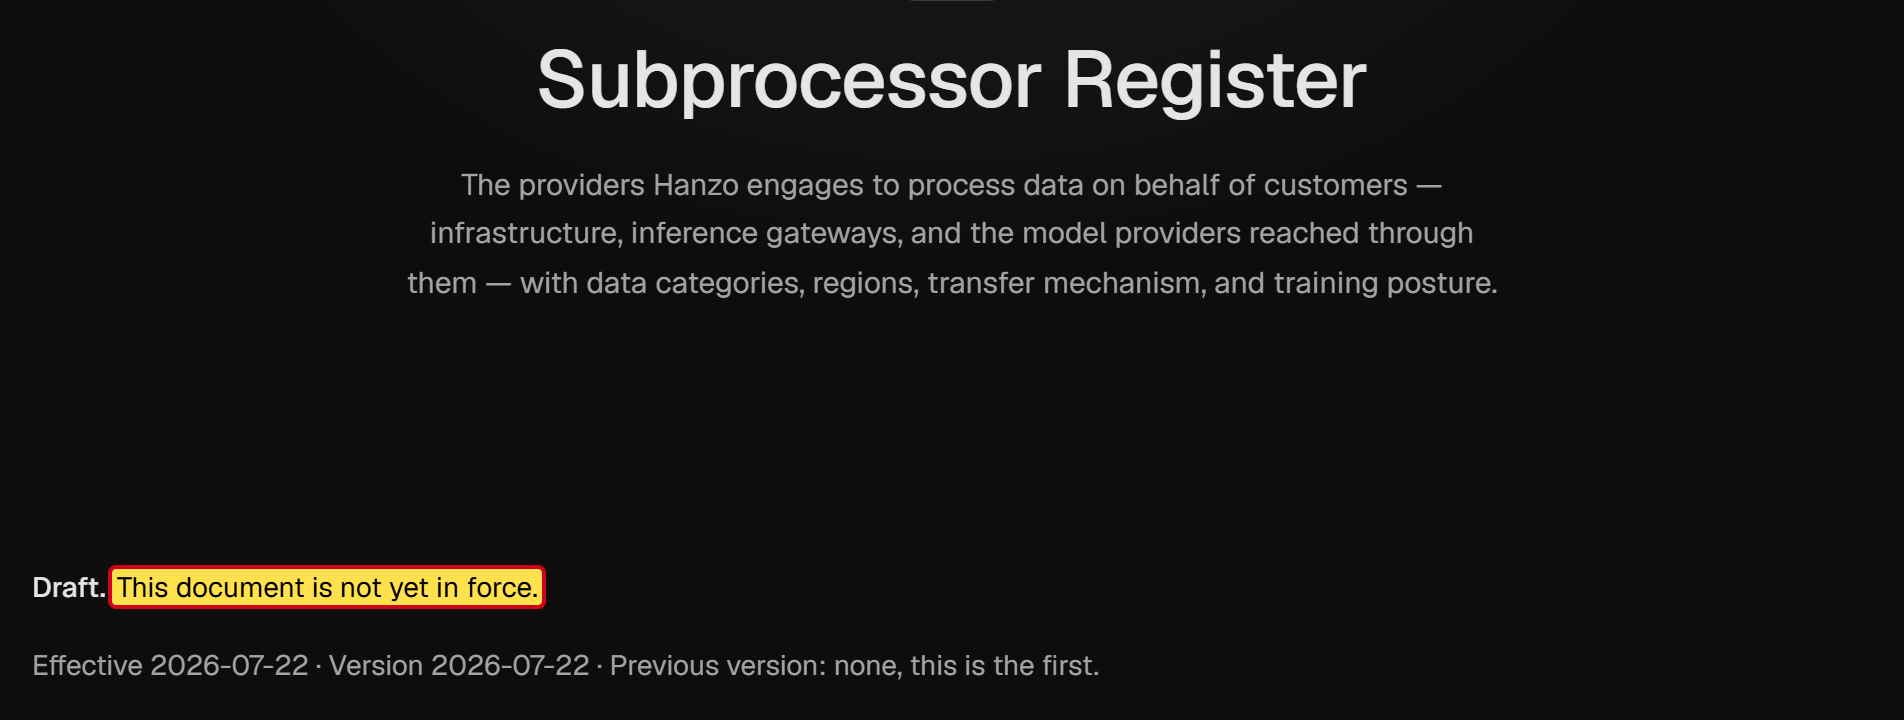
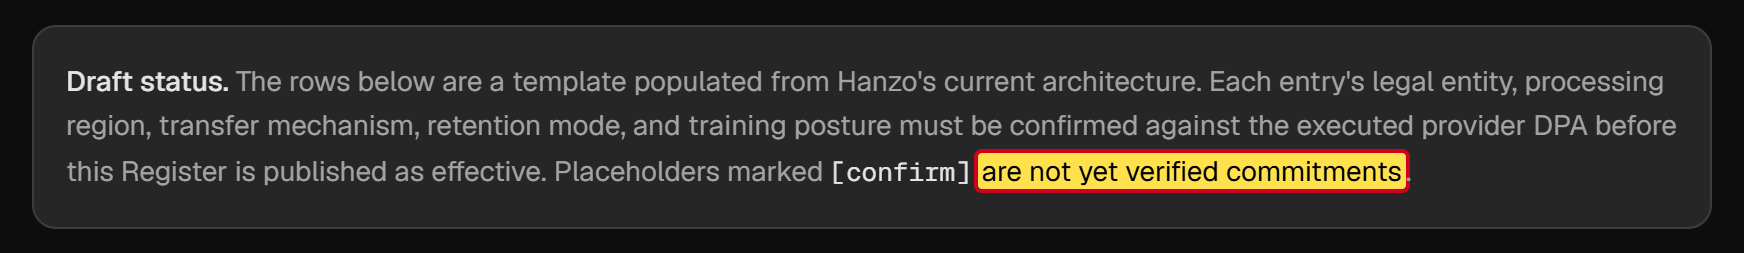
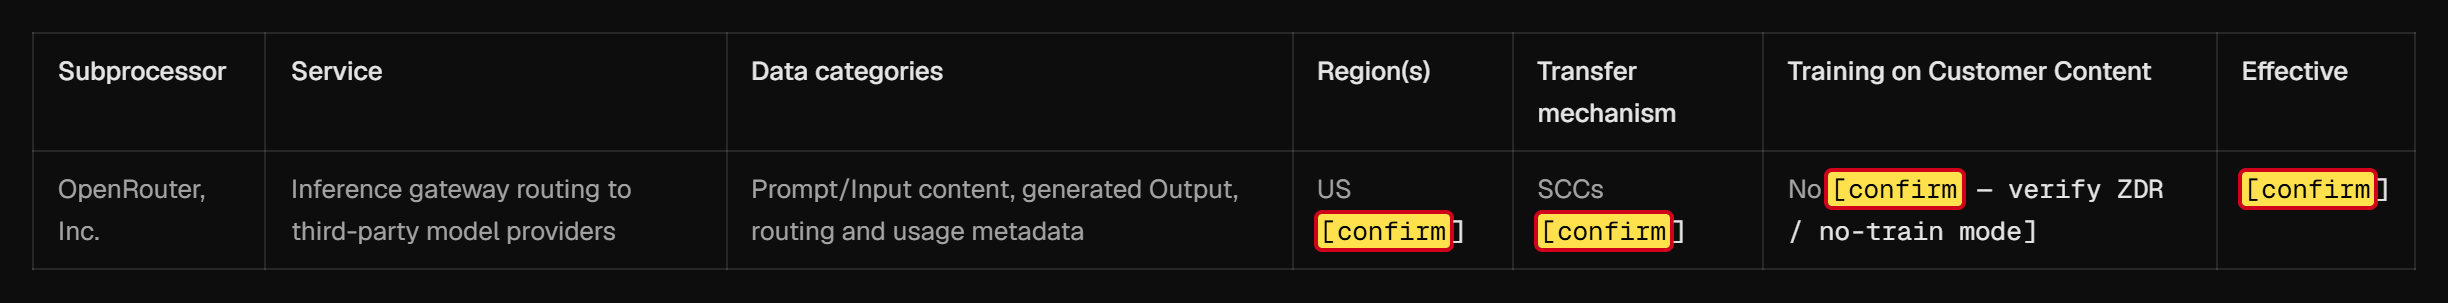
من يحصل على البيانات في النهاية؟ غير واضح. فبحسب شروط الاستخدام قد يذهب الطلب الواحد إلى عدة مزوّدي ذكاء اصطناعي، وقد يتغير النموذج الذي يقف وراء اسم من أسماء Hanzo في أي وقت [81]. فلا يعرف المرء إذن على وجه اليقين أي ذكاء اصطناعي يجيبه. وقائمة مزوّدي الخدمات الذين يتلقون البيانات موسومة بأنها مسودة، وكثير من البيانات الواردة فيها موسومة بأنها غير مؤكدة [82].
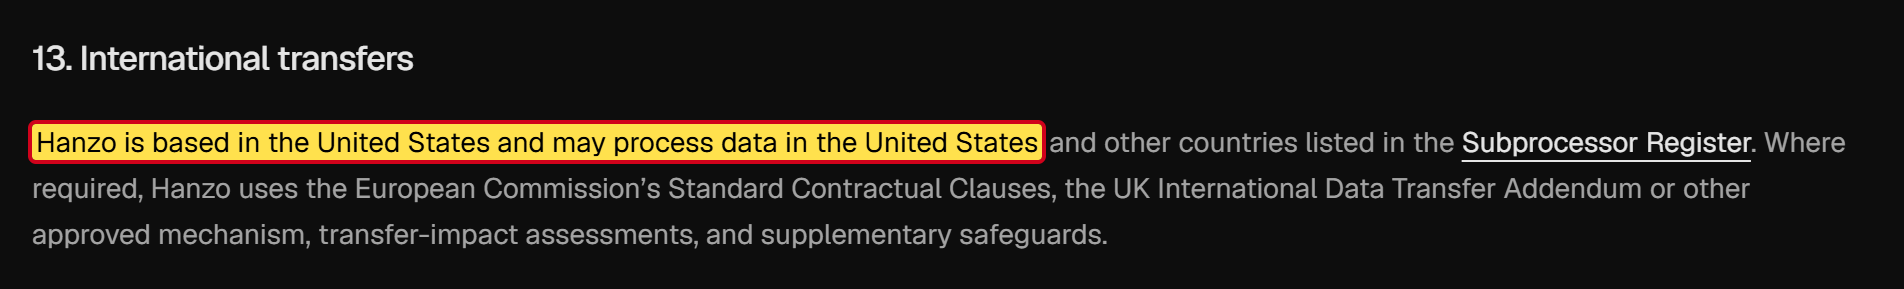
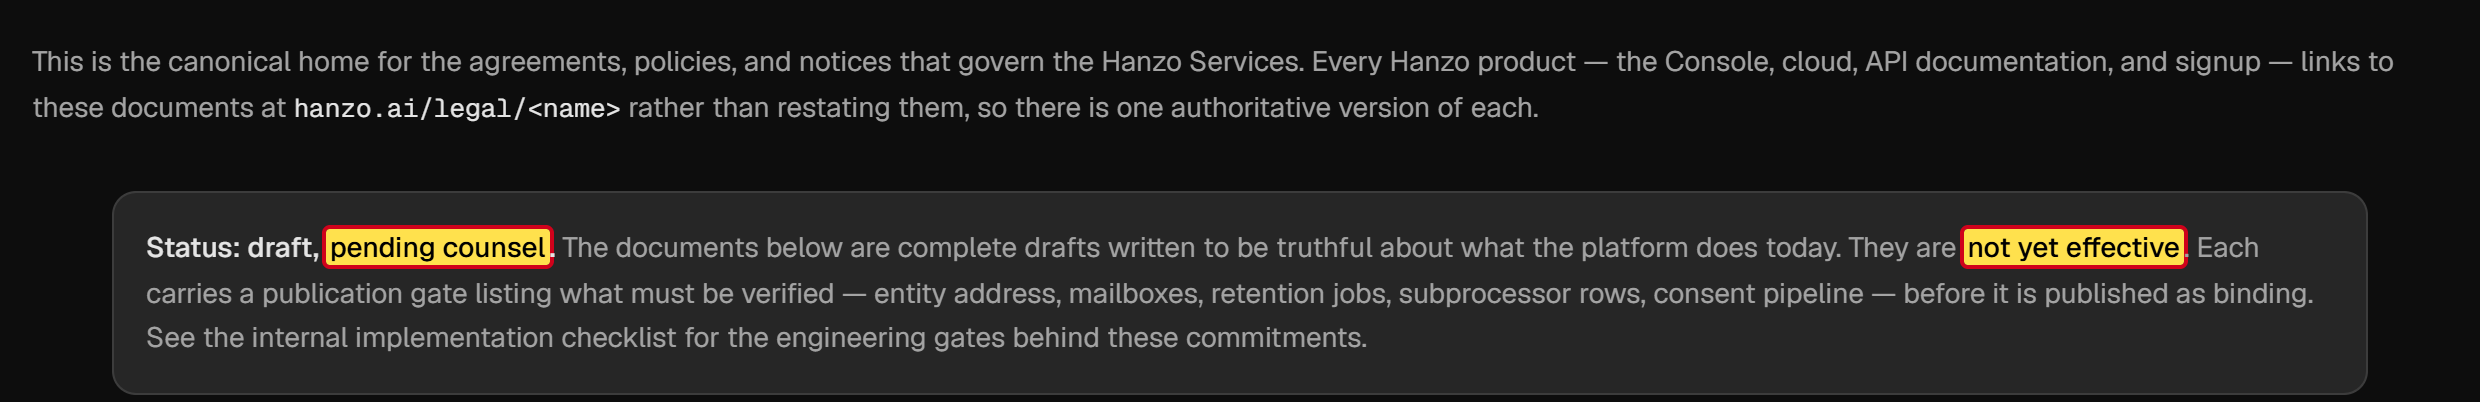
سياسة الخصوصية هي النسخة الأولى، وهي سارية بحسب تاريخها منذ 25 أكتوبر 2026 [70]. وتذكر الولايات المتحدة مكانًا للمعالجة. أما ممثلًا في الاتحاد الأوروبي، وهو ما يتعين على الشركات الواقعة خارج الاتحاد الأوروبي تعيينه في الغالب بموجب اللائحة العامة لحماية البيانات (GDPR)، فلا تذكره. وعلى صفحة Hanzo التي تعرض النصوص القانونية ورد: «Status: draft, pending counsel»، أي مسودة لا يزال المحامون يراجعونها. وتقول الصفحة إن النصوص «not yet effective»، أي ليست سارية بعد [83]. فما الساري إذن؟ يبدو أن Hanzo نفسها لا تعرف ذلك.
معرض الصور · ١٣
تسعة حسابات تملك الوصول إلى تحديثاتك
نادرًا ما تصل البرمجيات اليوم إلى الحاسوب قطعةً واحدة. فهي تُوزَّع عبر خدمات الحزم وتُحدَّث باستمرار. ومن يحق له نشر إصدارات جديدة هناك هو من يحدد ما يصل إلى حواسيب المستخدمين.
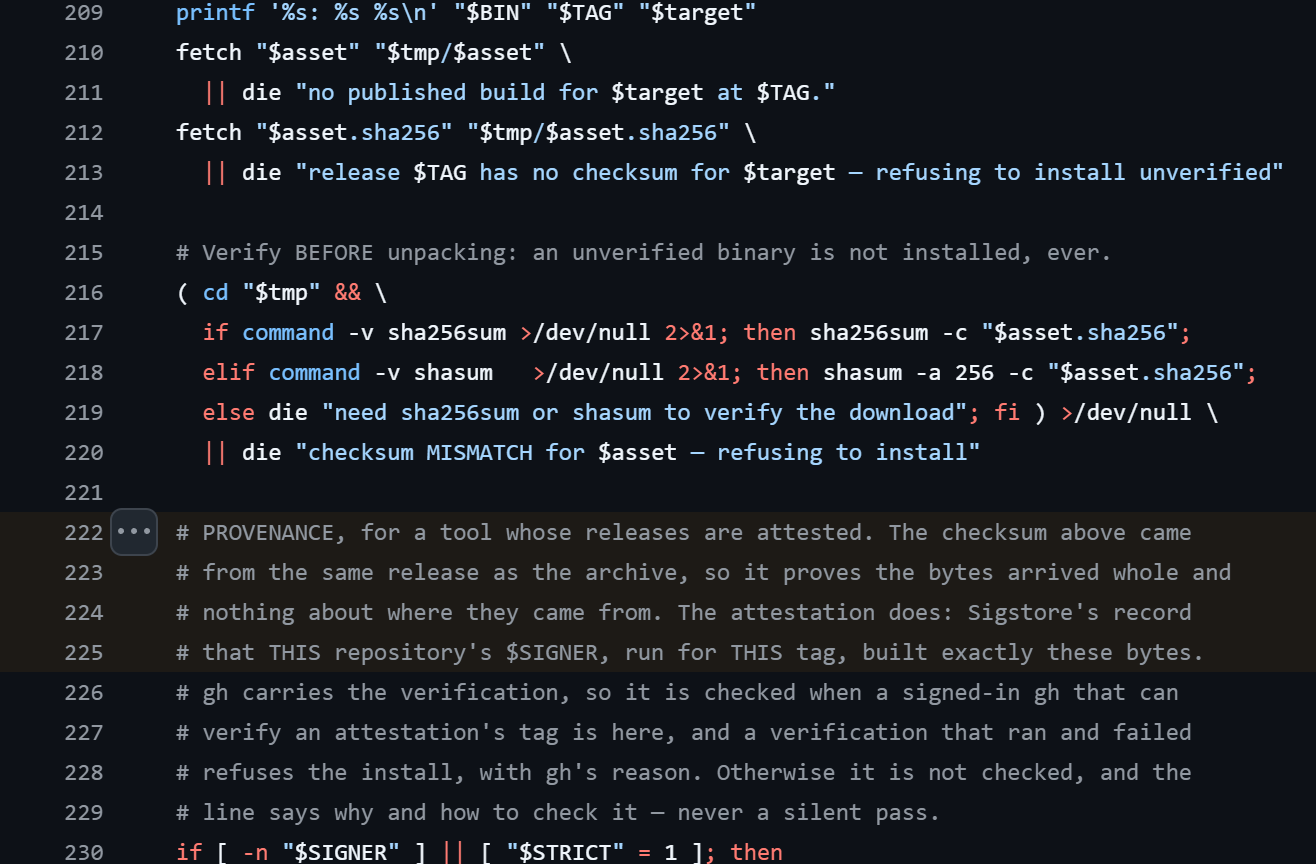
توصي Hanzo بتثبيت البرنامج بأمر واحد يحمّل برنامجًا من الإنترنت ويشغّله فورًا [84]. وهذا البرنامج يجلب عند كل استدعاء النسخة الحالية من برنامج التثبيت الفعلي من مجلد مشروع Hanzo على GitHub. لا توجد نسخة ثابتة ومفحوصة. وللتحقق يقارن برنامج التثبيت مجموعًا اختباريًا، وهو نوع من البصمة للملف. غير أن البصمة تأتي من المصدر نفسه الذي يأتي منه الملف. وتكتب Hanzo نفسها في الكود البرمجي أن البصمة لهذا السبب لا تُثبت شيئًا عن مصدر الملف [85]. ولا يوجد تحقق حقيقي من المصدر إلا لبعض البرامج المنفردة.
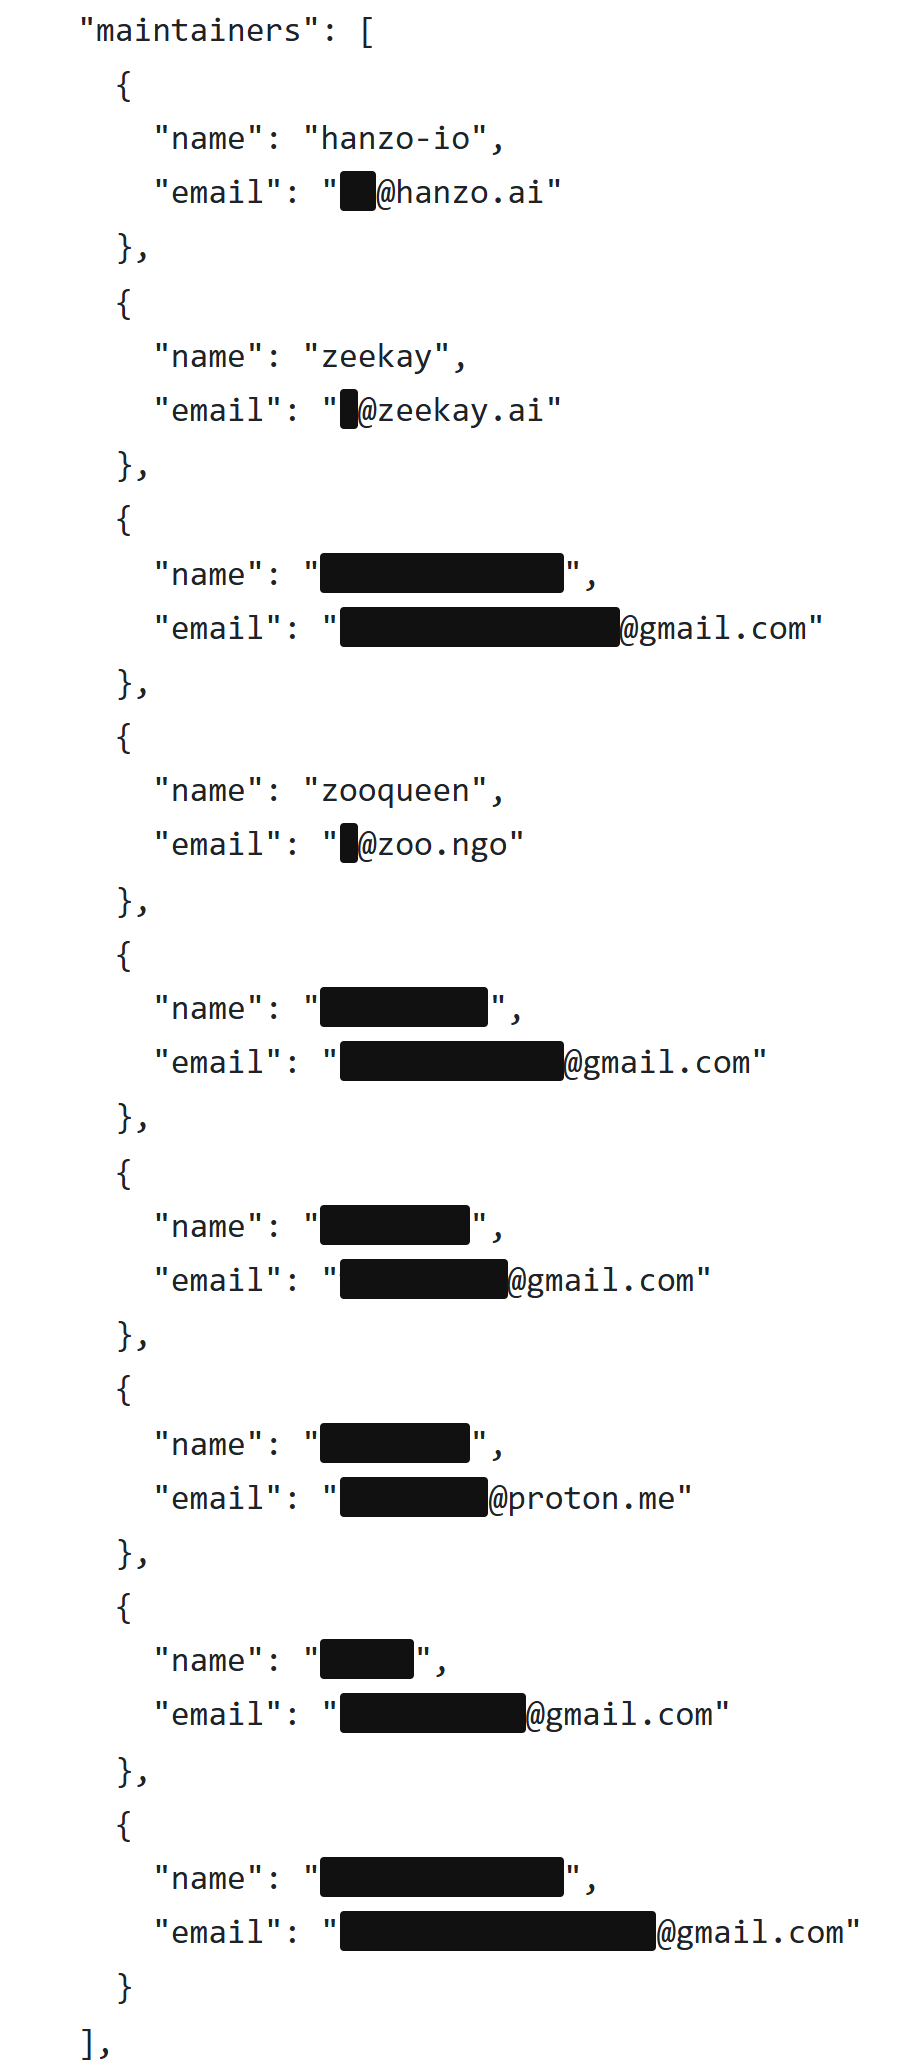
في خدمة الحزم npm، وهي أكبر دليل للمكوّنات البرمجية بلغة JavaScript، يحق لتسعة حسابات نشر حزمة Hanzo [86]. ثلاثة منها تعود بشكل واضح إلى Hanzo وKelling وWorring. أما الستة الأخرى فتعمل بعناوين بريد إلكتروني مجانية لدى Gmail وProton. ولا يمكن معرفة من يقف وراءها. وهذا لا يعني بالضرورة شيئًا سيئًا. لكن كل حساب من هذه الحسابات باب. فإذا اختُرق أحدها، يستطيع المهاجم نشر نسخة ملوّثة، تصل إلى كل من يثبّت حزمة Hanzo أو يحدّثها. كما يغيب إثبات المصدر الذي تؤكد به npm أن الحزمة بُنيت فعلًا من الكود البرمجي المنشور.
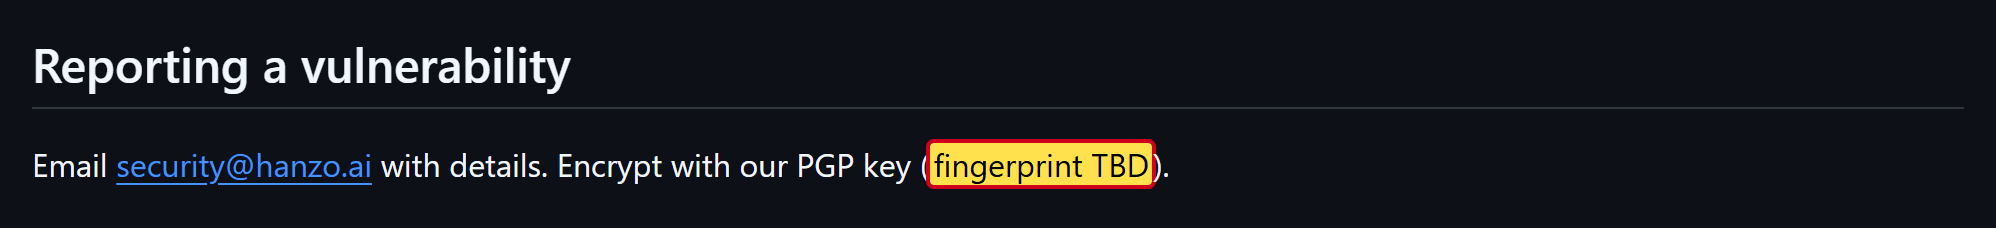
ولا يكاد أحد من خارج الشركة ينظر في هذا الكود. فأهم ثلاثة مشاريع لدى Hanzo لهذه الأدوات لديها 11 و9 و3 نجوم على GitHub [50]. ومن يريد الإبلاغ عن ثغرة أمنية بشكل سري، يُطلب منه تشفير رسالته بمفتاح من Hanzo. لكن هذا المفتاح، بحسب وصف الأمان لدى Hanzo، غير موجود أصلًا بعد، فهناك لا يرد سوى «TBD»، أي سيُحدَّد لاحقًا [72].
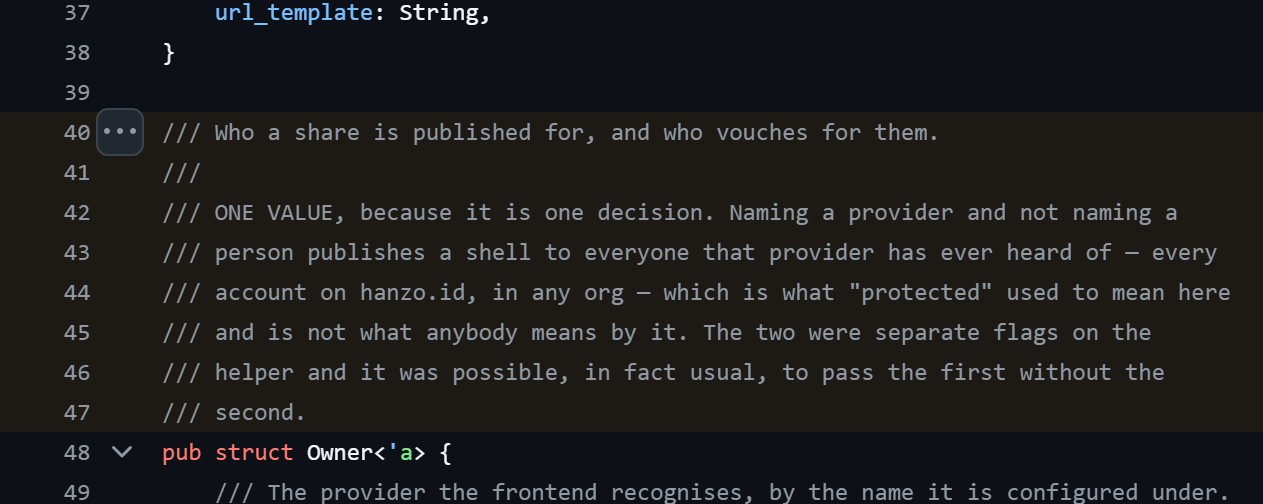
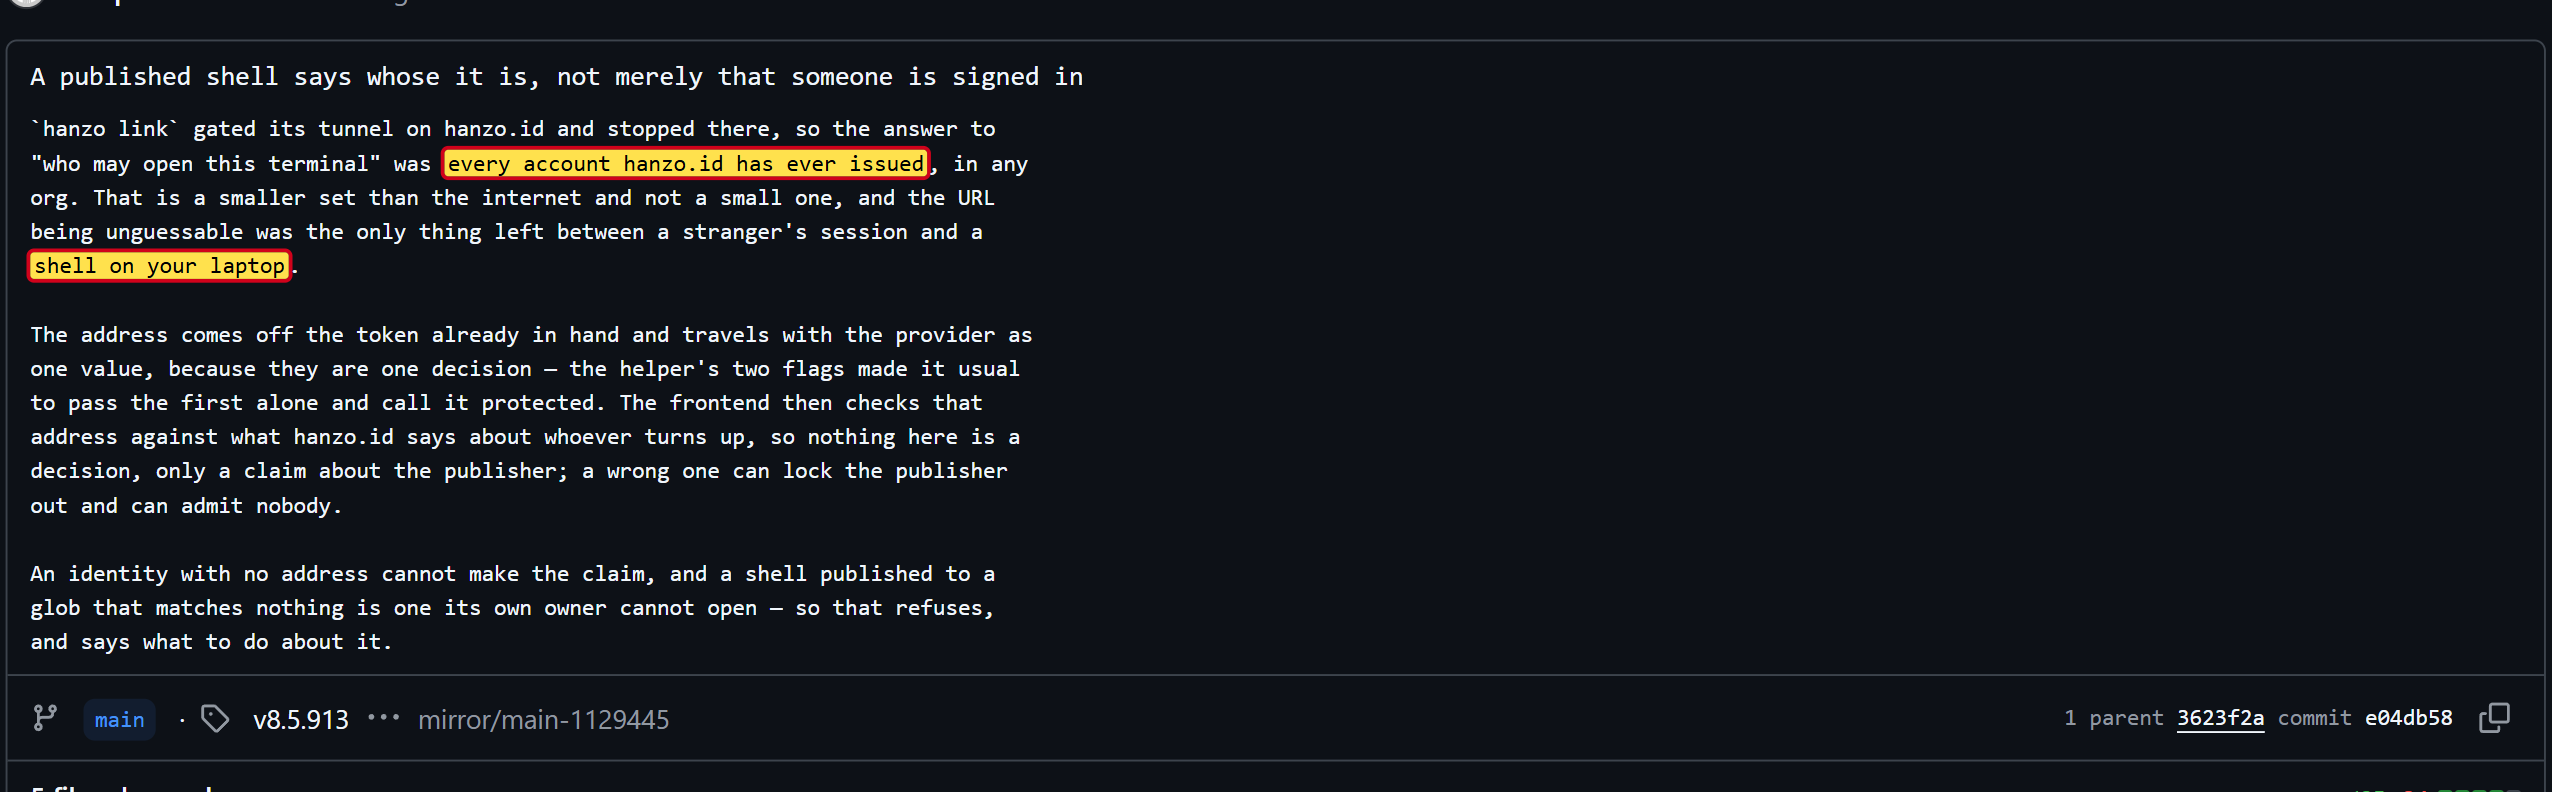
في الصيف كانت هناك ثغرة حقيقية. تتيح Hanzo مشاركة نافذة أوامر على الحاسوب الخاص مع الآخرين. وبحسب تعليق في الكود البرمجي، كانت هذه المشاركات في السابق متاحة لأي حساب لدى Hanzo، بغض النظر عن المؤسسة التي ينتمي إليها [87]. وقد أصلحت Hanzo ذلك في 11 أغسطس [88]. لم أجد أي تحذير للمستخدمين، وصفحة التحذيرات الأمنية الخاصة بالمشروع فارغة [89].
معرض الصور · ٦
الخطر، حين نفكّر فيه حتى النهاية
كل واحدة من هذه النتائج تقريبًا يمكن تفسيرها على حدة. وكيل لا يستأذن يوفّر الوقت. وخادم يرسل التعليمات يُبقي البرنامج محدّثًا. وأداة للرفع عملية. لكن الخطر يبدأ حين تُجمع القطع معًا. عندها يعمل على حاسوبك برنامج بكامل صلاحياتك، لا يستأذن، ويتلقى الأوامر من السحابة، ويستطيع رفع ملفاتك بما فيها كلمات المرور. ومن يتحكم في هذا البرنامج يتحكم في حاسوبك.
يُضاف إلى ذلك خطر يطال جميع وكلاء الذكاء الاصطناعي ويكتسب لدى Hanzo وزنًا خاصًا: ما يُسمّى Prompt Injection. والمقصود تعليمات مخفية في نصوص أو صفحات ويب أو ملفات، يقرؤها الذكاء الاصطناعي فيظنها مهمة موكلة إليه [90]. تعليق مُعَدّ مسبقًا في كود برمجي غريب، أو صفحة ويب متلاعَب بها، فيفعل الوكيل شيئًا لم يرده مستخدمه قط. الوكلاء الشائعون يستأذنون في مثل هذه اللحظة. أما وكيل Hanzo فلا يستأذن.
ثم هناك المخاطر الصامتة. تسعة حسابات يحق لها نشر إصدارات جديدة، ستة منها لا يستطيع أحد أن ينسبها إلى صاحبها. والنصوص القانونية ليست سارية أصلًا بعد، بحسب Hanzo. والبيانات تذهب إلى الولايات المتحدة، ولا توجد جهة اتصال في الاتحاد الأوروبي. وقد أغلقت Hanzo ثغرة أمنية من دون أن تحذّر مستخدميها، وفي عدة نسخ تغيب إصلاحات نشرتها البرامج الأصلية منذ وقت طويل. كل نقطة بمفردها سبب كافٍ للتدقيق. ومجتمعةً ترسم لي صورة واضحة: تطلب Hanzo أقصى درجات الثقة، وتقدّم في المقابل أدنى درجات الضمان.
وراء الذكاء الاصطناعي: العملة المشفرة التالية
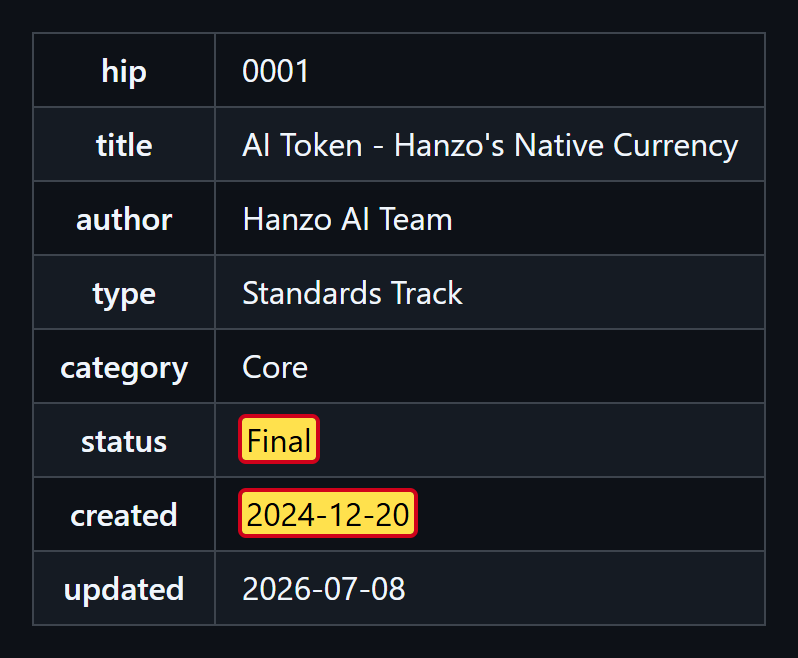
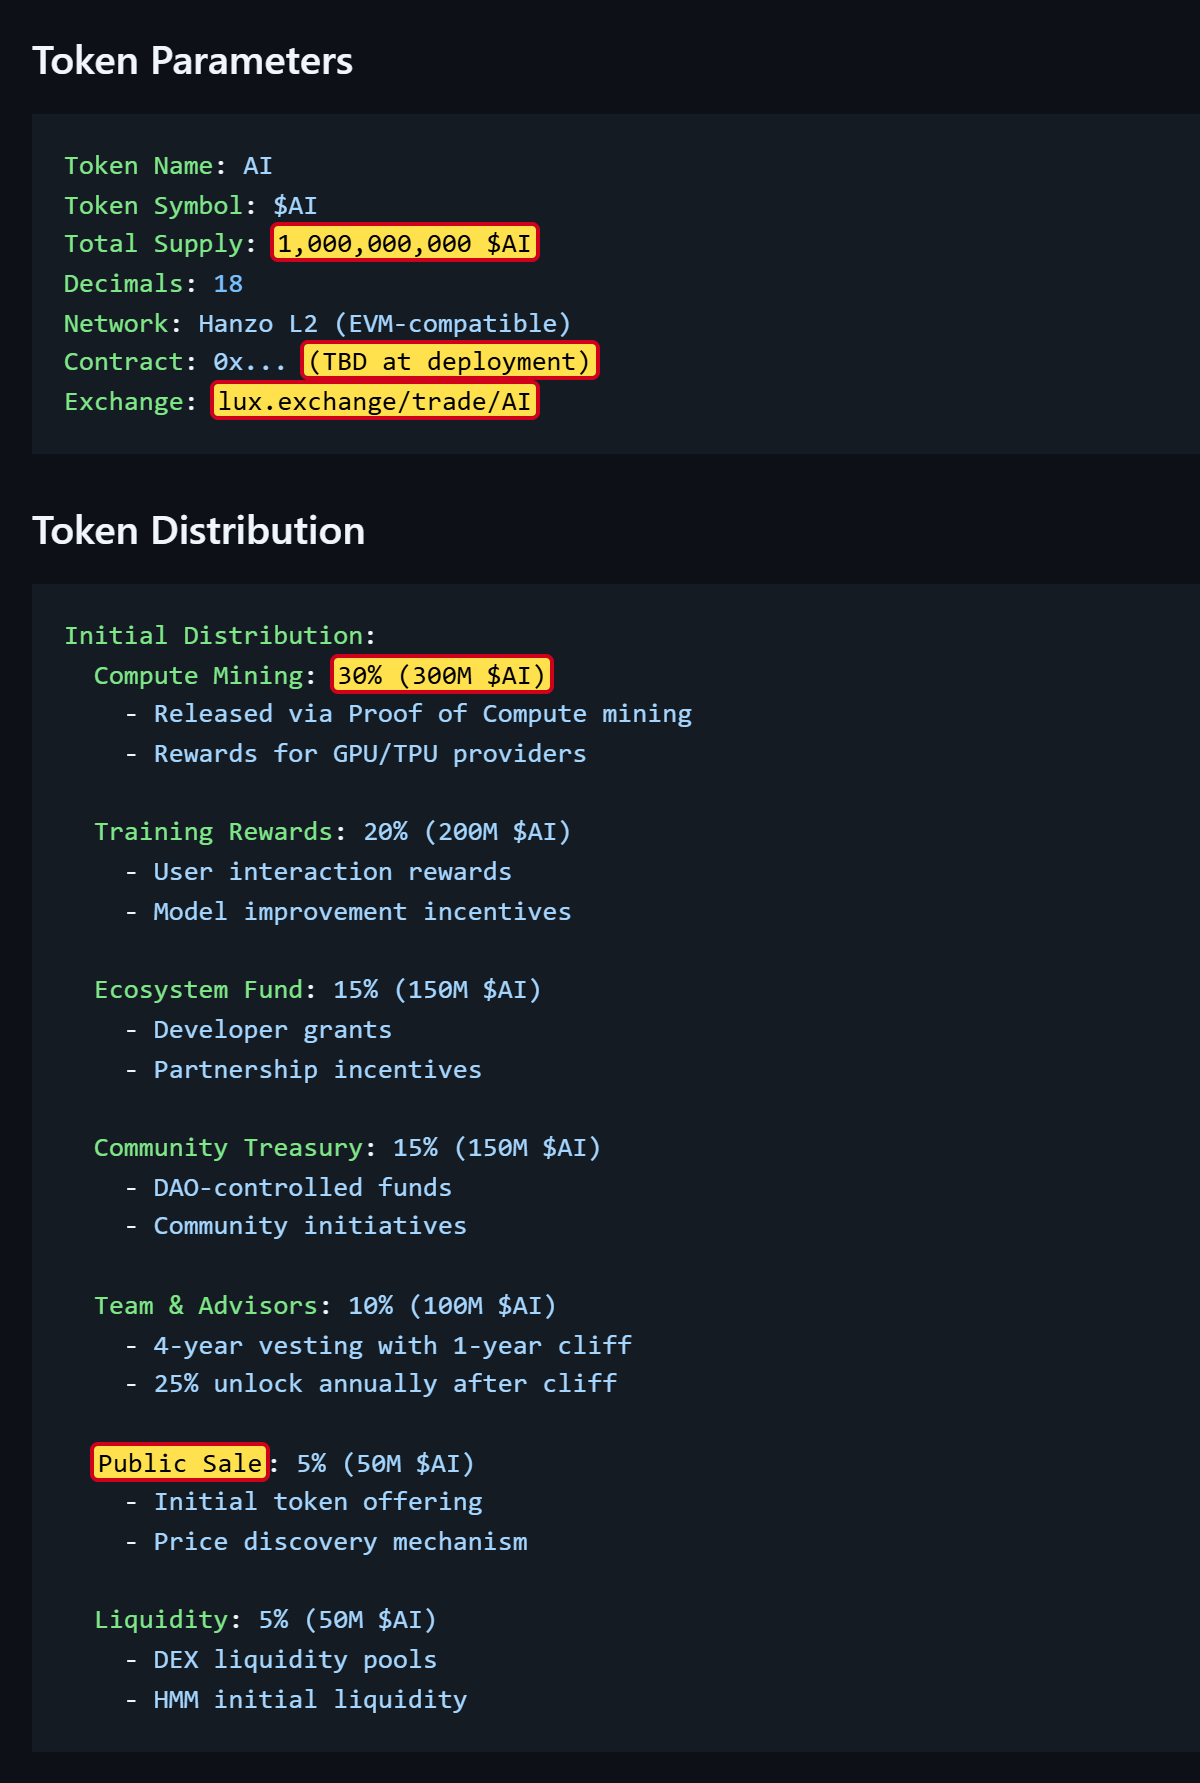
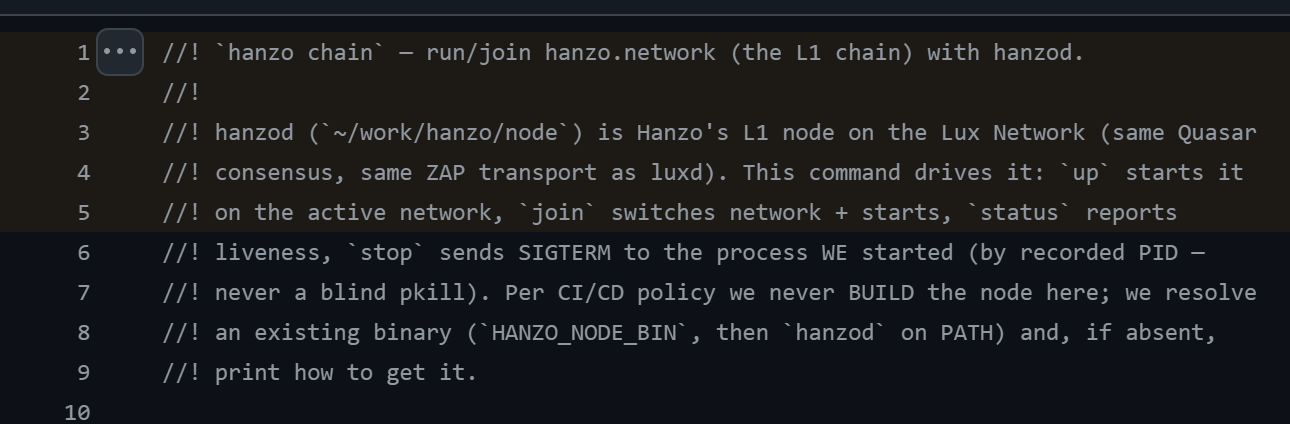
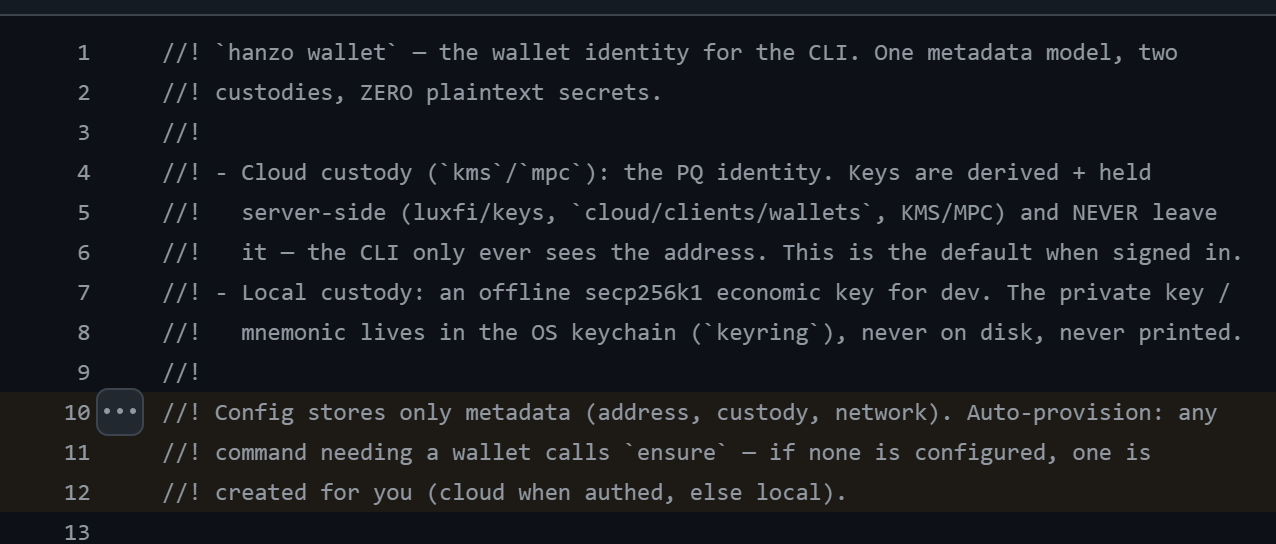
تأتي Hanzo من عالم العملات المشفرة، ولا تزال تخطط فيه. ففي وثيقة مبادئ خاصة بها تحمل الحالة «Final» تصف Hanzo عملة مشفرة خاصة بها تُدعى «$AI» [91]. المخطط إصدار مليار وحدة. ومن المقرر أن تذهب 30 بالمئة منها إلى من يوفّرون قدرة حوسبة، وأن تُباع 5 بالمئة للعموم، وأن يجري تداولها عبر بورصة تُدعى lux.exchange. أما عنوان العملة على البلوك تشين فلم يُحدَّد بعد. وبرنامج Hanzo قادر منذ اليوم على ربط حاسوب بشبكة البلوك تشين Lux [92]، وعلى إنشاء محفظة رقمية عند الأمر [93].
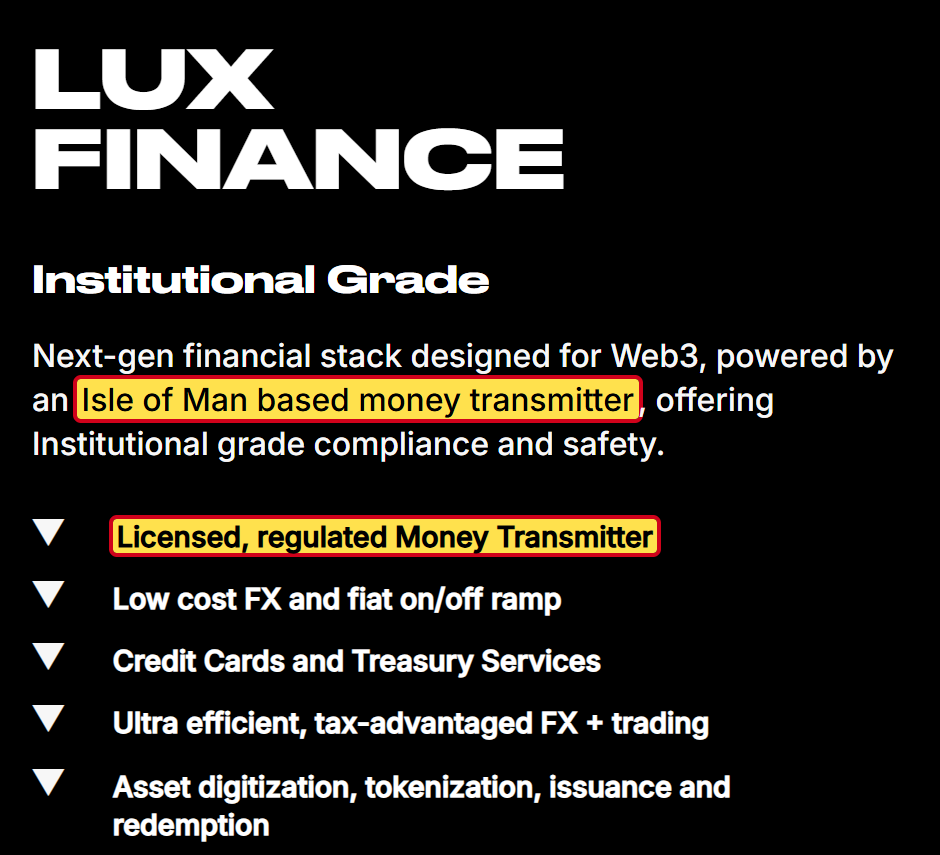
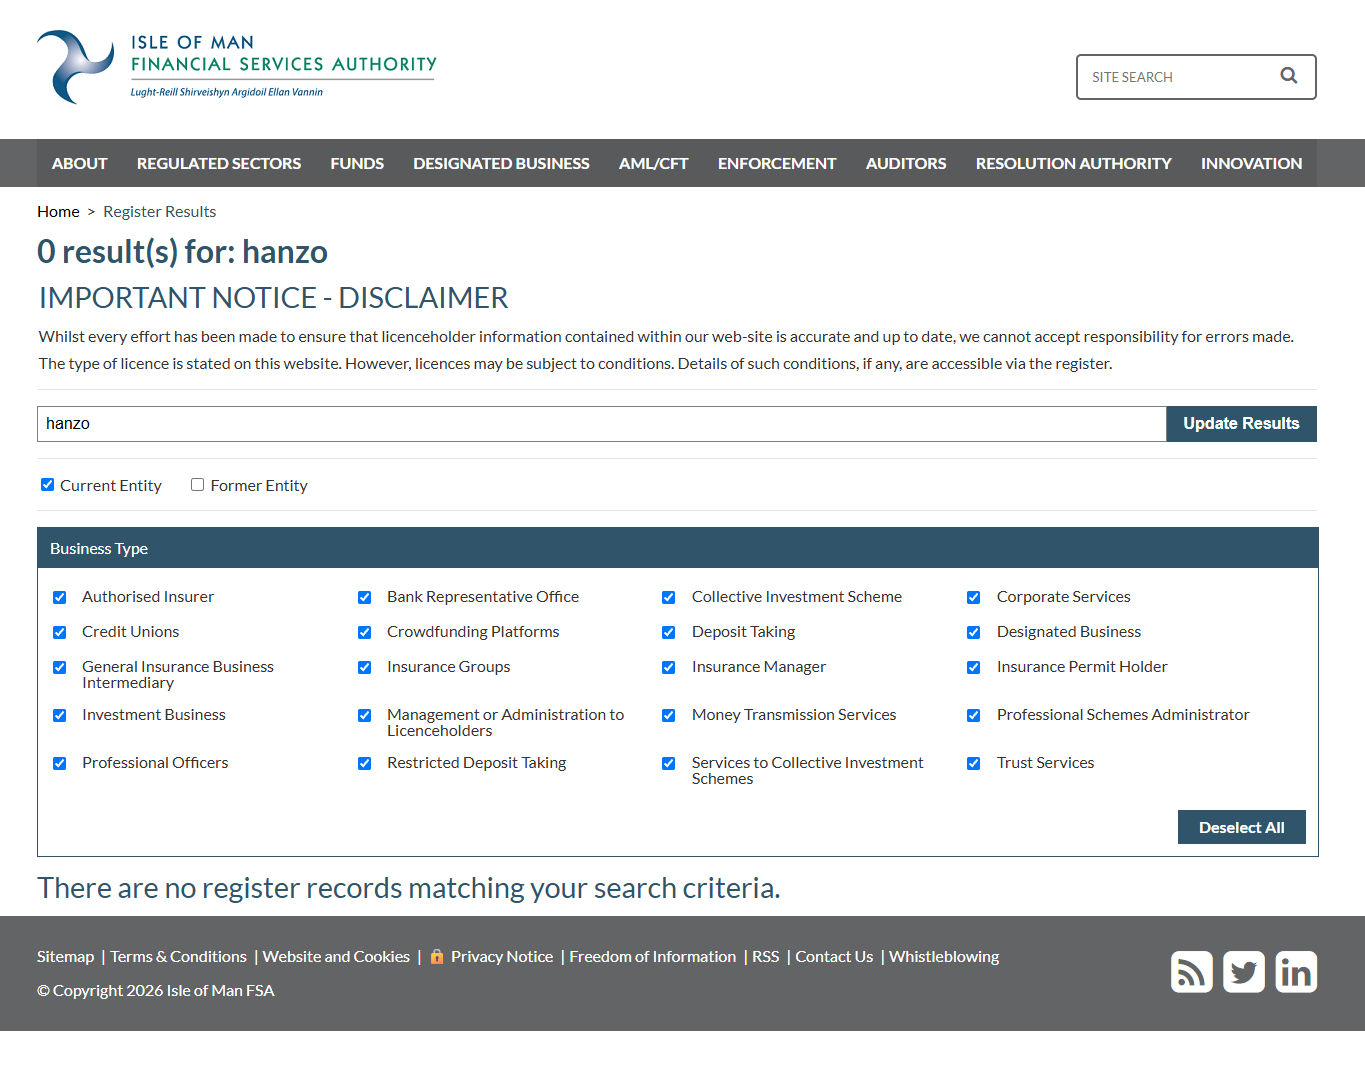
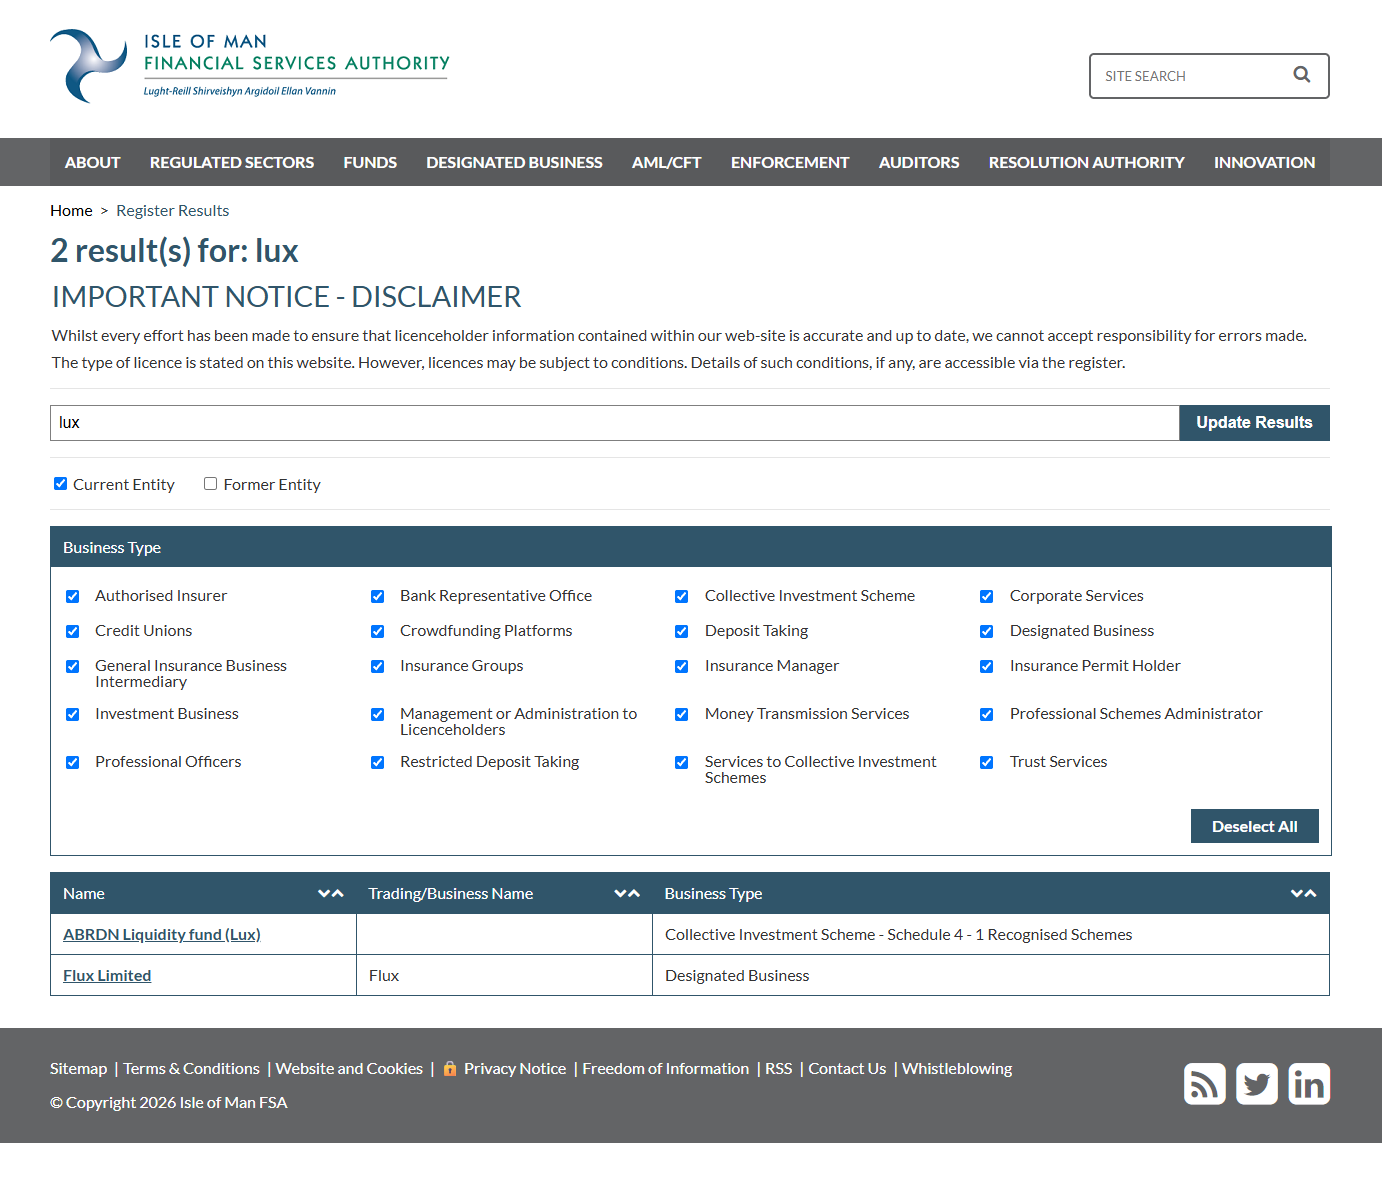
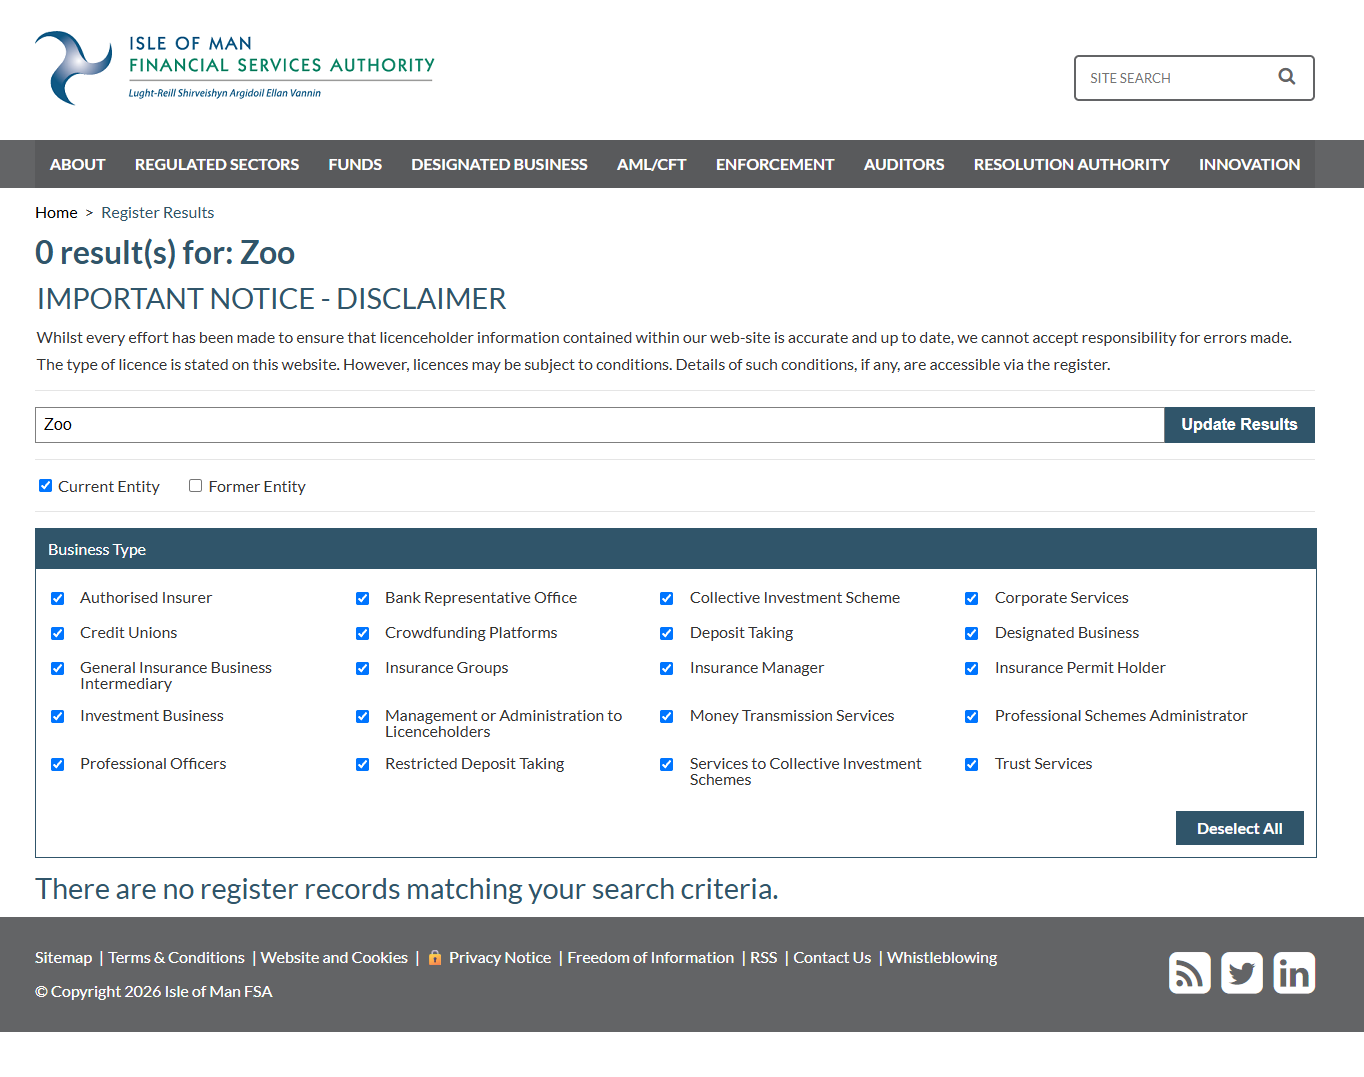
وLux شركة أخرى من محيط Kelling. فعلى LinkedIn يقدّم نفسه بوصفه مؤسس LUX [21]. وكانت Worring هناك، بحسب المصدر، مصممة أو رئيسة للتصميم أو مديرة للعمليات اليومية. وتروّج Lux Partners على موقعها لجهة مرخّصة وخاضعة للرقابة لتحويل الأموال مقرها جزيرة مان. أما أي شركة هي، فلا تذكره الصفحة الرئيسية [94]. وفي سجل هيئة الرقابة المالية هناك لا تظهر Lux Partners ولا Hanzo ولا Zoo. والبحث عن «lux» لا يجد سوى صندوق استثماري وشركة تُدعى Flux Limited [95].
لم أتمكن من التحقق مما إذا كانت العملة المشفرة $AI قد أُصدرت أو بيعت بالفعل. لكن الخطة لذلك جاهزة.
لماذا تحتاج شركة تريد تقديم أدوات للمبرمجين إلى عملة مشفرة خاصة بها؟ تاريخ Hanzo يقدّم إجابة: بيع التوكن لصالح Unikrn، وعملة مشفرة تُدعى ZOO، والآن $AI. الذكاء الاصطناعي جديد. أما نموذج العمل الكامن تحته فيبدو مألوفًا.
وهنا نصل إلى السؤال الذي لا يفارقني منذ قرأت الكود. برنامج Hanzo قادر على ربط حاسوب بشبكة بلوك تشين وإنشاء محفظة. والعملة المخطط لها يُفترض أن تكافئ من يوفّرون قدرة حوسبة. هذه الوظيفة معطّلة افتراضيًا. لكن البرنامج نفسه ينفّذ الأوامر من دون استئذان، ويتلقى التعليمات من السحابة، ويمكن خداعه، مثل أي وكيل ذكاء اصطناعي، بتعليمات مدسوسة. من يضمن ألا يعمل حاسوبك ذات يوم في الخلفية لصالح شبكة عملات مشفرة غريبة، بتعليمات من الخادم أو بفعل مهاجم؟ لا أحد. ليس لديّ أي مؤشر على أن Hanzo تنوي شيئًا كهذا. لكن المكوّنات اللازمة لذلك موجودة جنبًا إلى جنب، في البرنامج نفسه، ولدى الشركة نفسها.
معرض الصور · ٨
ماذا يعني ذلك من الناحية القانونية
لستُ محاميًا، لكن القواعد واضحة. فبموجب المادة 7 من القانون الألماني لمكافحة المنافسة غير المشروعة (UWG)، يُعدّ الإعلان عبر البريد الإلكتروني من دون موافقة صريحة مسبقة دائمًا إزعاجًا غير مقبول [96]. وهذا ينطبق على الأفراد وعلى الشركات.
مقر Hanzo في الولايات المتحدة، ومُرسِل الرسالة التي وصلتني يقيم بحسب LinkedIn في أيرلندا، أي في الاتحاد الأوروبي [4]. ومع ذلك تسري اللائحة العامة لحماية البيانات الخاصة بالاتحاد الأوروبي حين تعرض شركة ما خدماتها على أشخاص في الاتحاد الأوروبي، وهذا ما تنص عليه المادة 3 [97]. والدعوة المكتوبة بالألمانية إلى نسخة تجريبية هي عرض من هذا النوع. ومن لا يجمع البيانات من صاحبها مباشرةً، يتعين عليه بموجب المادة 14 أن يُعلمه، بما في ذلك مصدر البيانات. ولم تتضمن الرسالة شيئًا من ذلك. ومن يستند، كما فعلت رئيسة Hanzo، إلى موافقة، يجب أن يكون قادرًا على إثباتها بموجب المادة 7.
يُضاف إلى ذلك قواعد GitHub نفسها، التي تحظر هذا الاستخدام للبيانات تحديدًا [2].
14 دقيقة حتى الطرد
في 6 نوفمبر الساعة 20:42 أرسل إلى Hanzo عبر البريد الإلكتروني سبعة أسئلة. من أين جاء عنواني؟ لماذا ظهرت كلمة «filament» في الموضوع، وهل هناك صلة بمشروع Filament؟ من أين جاء الإذن بإرسال الرسالة؟ هل تعرف Hanzo قواعد الاتحاد الأوروبي بشأن رسائل البريد الإلكتروني الإعلانية؟ هل كتب الرسالةَ برنامجُ ذكاء اصطناعي، وإذا كان الأمر كذلك، فما مدى أمان البرنامج إذن؟ هل استخرجت Hanzo البيانات من GitHub، وبأي إذن؟ أمنح مهلة 24 ساعة للرد.
أسرع من أي رد كان فريق الإشراف لدى Hanzo. ففي الساعة 20:56، بعد 14 دقيقة من رسالتي، يزيلني مشرف من خادم Hanzo على Discord. ولم يصل أي رد على رسالتي حتى نشر هذا المقال. أما ما كتبته لي رئيسة الشركة في الدردشة في المساء نفسه قبل ذلك بقليل، فمذكور أعلاه.
الخلاصة: هل كنتُ سأعهد بحاسوبي إلى Hanzo؟
تريد Hanzo الكثير. فمن يستخدم البرنامج بإعداداته الافتراضية يترك ذكاءً اصطناعيًا يعمل على حاسوبه من دون استئذان. ويرسل المدخلات والردود ومحتويات الملفات إلى Hanzo، ويتلقى التعليمات من خادم Hanzo، ويترك عمله يُدار من السحابة. وعند الطلب تنتقل مشاريع كاملة بما فيها ملفات كلمات المرور إلى Hanzo. ولا يكاد المرء يستطيع أن يمنح أداةً وصولًا أكبر من ذلك. لذلك فإن ما يهم في النهاية هو سؤال واحد قبل كل شيء: لمن يمنحه هذا الوصول؟
الأشخاص
في الصميم شخصان: Zach Kelling وAntje Worring. أسّس Kelling شركة Hanzo عام 2014. آنذاك كان يسمّي نفسه رئيس الشركة، واليوم المدير التقني. وتُظهر سيرته المهنية عدة وظائف بدوام كامل في الوقت نفسه، بالحضور الفعلي في سان فرانسيسكو وفي نيويورك. وتغيب عنها محطة واحدة: CryptoZoo، لعبة Logan Paul في مجال العملات المشفرة، التي عمل فيها بحسب Decrypt مطوّرًا وأول مدير تقني. يرى Kelling نفسه متضررًا هناك، ولا يرد اسمه بين المدّعى عليهم في الدعوى الجماعية. ومع ذلك تغيب هذه المحطة عن ملفه الشخصي، في حين تحتفل Hanzo في العام نفسه، 2021، بعملة مشفرة تُدعى ZOO بوصفها نجاحًا كبيرًا.
تسمّي Worring نفسها رئيسة الشركة، بينما تدرجها صفحة الفريق الخاصة بشركة Hanzo نفسها بوصفها مديرة العمليات اليومية. وسِيَرها المهنية تتناقض في عدة محطات، وأول منشور لها على LinkedIn عن Hanzo يعود إلى هذا العام. أما مُرسِل الرسالة التي وصلتني، Joshua Lynch، فهو Fellow بعقد محدد المدة. وإلى جانب ذلك يروّج لعملة مشفرة ويقدّم منصة استثمار تضم أيضًا مشاريع عن الطاقة من العدم.
الشركة
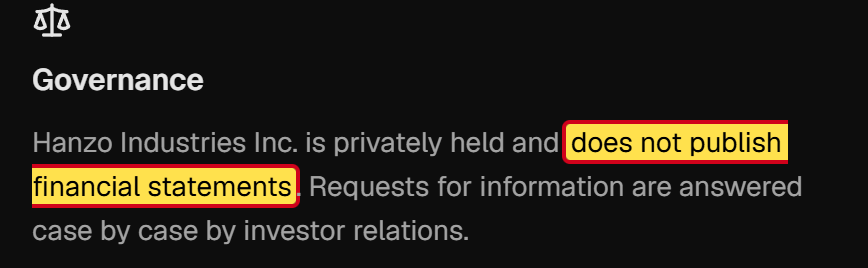
Hanzo موجودة، وهذا موثّق. أما كل شيء آخر تقريبًا فيبقى ضبابيًا. تذكر الشركة ثلاث سنوات تأسيس وثلاث مدن مقرًا لها. وعنواناها في سان فرانسيسكو ناديان للمؤسسين. وعلى Discord يظهر شخصان في الفريق، وعلى LinkedIn من 11 إلى 50، وعلى صفحة الفريق 16 شخصًا و16 برنامج ذكاء اصطناعي. أما إن كانت «Hanzo AI, Inc.» مسجّلة بوصفها شركة، وأين، ومن هم المسؤولون عنها، فلم أتمكن من التحقق منه. وبحسب CB Insights حصلت Hanzo على رأس مال قدره 120,000 دولار [98]. ولم أجد إخطارًا لدى هيئة الأوراق المالية والبورصات الأمريكية بشأن جولة تمويل [99]، ولا تنشر Hanzo أرقامًا مالية [100]. والنصوص القانونية الخاصة بها مسودة، بحسب Hanzo نفسها.
التاريخ السابق
أعادت Hanzo اختراع نفسها مع كل موضة: المتاجر الإلكترونية، والبلوك تشين، وبطاقة الائتمان المشفرة، والذكاء الاصطناعي. وبقيت الجملة الإعلانية المركزية في الموقع كما هي، ولم تُستبدل إلا كلمة «البلوك تشين» بكلمة «الذكاء الاصطناعي». وكان بيع التوكن، الذي تذكره Hanzo بوصفه نجاحًا مبكرًا، بحسب SEC عرضًا لأوراق مالية غير مسجّل. وأفلس العميل الأول. ووراء الذكاء الاصطناعي تخطط Hanzo بالفعل لعملتها المشفرة الخاصة التالية.
البرنامج
البرامج في معظمها نسخ من مشاريع الآخرين بأسماء جديدة. وحصة Hanzo الخاصة هي الطبقة التي يسجّل المستخدمون عبرها دخولهم ويدفعون ويرسلون بياناتهم إلى Hanzo. وهذه الطبقة بالذات هي المشكلة: لا استئذان، وتحكّم من السحابة، ورفع للملفات من دون حماية لكلمات المرور. تسعة حسابات يحق لها نشر إصدارات جديدة، ستة منها لا يستطيع أحد أن ينسبها إلى صاحبها. وأُغلقت ثغرة أمنية من دون تحذير المستخدمين، وفي عدة نسخ تغيب إصلاحات نشرتها البرامج الأصلية منذ وقت طويل، ومفتاح البلاغات السرية غير موجود بعد. أما أي نموذج ذكاء اصطناعي يجيب في النهاية، فتمتنع Hanzo صراحةً عن تحديده.
أول تواصل
راسلتني Hanzo برسالة بريد إلكتروني إعلانية استندت إلى بياناتي على GitHub، خلافًا لقواعد GitHub ومن دون موافقتي. وحين استفسرتُ، استندت رئيسة الشركة إلى إذن من جميع المستخدمين لم يكن له وجود في حالتي قط. ثم نسبت الرسالة إلى أحد العاملين بمفرده. وبعد 14 دقيقة من أسئلتي المكتوبة كنتُ قد أُزلتُ من خادم Discord. ولم يصل أي رد على أسئلتي.
حكمي
هنا يلزم أقصى درجات التشكك. لن أعهد إلى Hanzo لا بحاسوبي ولا بالكود الخاص بي ولا ببيانات الدخول الخاصة بي. فالبرنامج الذي يتصرف من دون أن يسأل يطالب مستخدميه بثقة عمياء. وهذه الثقة يجب على الشركة أن تكسبها: بأوضاع واضحة، ونصوص قانونية سارية، وتواصل صادق. ولا أجد لدى Hanzo شيئًا من ذلك. أما إن كان وراء الواجهة ما هو أكثر من فريق صغير بطموحات كبيرة، فلا أعلم. ولكي أقول لا، لستُ بحاجة إلى أن أعلم ذلك.
هكذا تحمي نفسك
إذا كنت تنشر كودًا على GitHub، فاضبط في حسابك خيار إبقاء عنوان بريدك الإلكتروني خاصًا. عندها يمنحك GitHub عنوانًا بديلًا للـCommits الخاصة بك [101]. أما الـCommits القديمة فتحتفظ بالعنوان القديم.
إذا كانت هذه الرسالة قد وصلتك أيضًا: فبموجب المادة 15 من اللائحة العامة لحماية البيانات يمكنك أن تطلب معرفة من أين حصلت Hanzo على بياناتك. وبموجب المادة 7 يجب على Hanzo أن تثبت لك الموافقة المزعومة، وبموجب المادة 21 يمكنك الاعتراض على الإعلان [97]. ويستقبل GitHub البلاغات عن إساءة الاستخدام عبر وظيفة «Report abuse».
وقبل أن تمنح أي أداة ذكاء اصطناعي وصولًا إلى حاسوبك، تستحق خمسة أسئلة أن تُطرح:
- من يقف وراءها؟ هل توجد شركة مسجّلة لها عنوان ومسؤولون؟
- هل النصوص القانونية سارية، وهل تذكر جهة اتصال في الاتحاد الأوروبي؟
- هل تستأذن الأداة قبل كل إجراء حساس؟
- إلى أين تذهب بياناتك، ومن يحصل عليها في النهاية؟
- من يحق له نشر إصدارات جديدة، وكيف يُبلَّغ عن الثغرات الأمنية؟
هل وصلتك أنت أيضًا رسالة من Hanzo؟ راسلني، وسأضيف ذلك إلى المقال.
Hanzo في لمحة
- الشركة: Hanzo AI, Inc.، والشركة القابضة Hanzo Industries Inc. (تملك بحسب Hanzo نسبة 51 بالمئة)
- التأسيس: 2014 بحسب Startland News، في البداية باسم Crowdstart. أما Hanzo نفسها فتذكر 2013 و2014 و2016.
- المقر بحسب Hanzo: كانساس سيتي أو سان فرانسيسكو أو لوس أنجلوس
- العناوين: 1 Ferry Building، سان فرانسيسكو (SHACK15)؛ 995 Market Street، سان فرانسيسكو (Frontier Tower)؛ 405 Southwest Blvd #200، كانساس سيتي
- النطاقات:
hanzo.ai،hanzo.app،hanzo.sh،hanzoskills.com،hanzo.blog،hanzo.bot - مُرسِل الرسالة:
joshua@hanzo.app، والإرسال عبر SendGrid - الأشخاص: Zach Kelling (المؤسس، واليوم المدير التقني، وبحسب Decrypt كان سابقًا مطوّرًا وأول مدير تقني لمشروع CryptoZoo)، وAntje Worring (تسمّي نفسها CEO، وعلى صفحة الفريق COO)، وJoshua Lynch («Fellow» منذ أكتوبر 2026)
- لا علاقة لها بـ: Hanzo Archives (بريطانيا)، وHanzo Solutions
المصادر
- الـCommit الذي قدّمته إلى Filament بتاريخ 18 سبتمبر 2025 (العنوان ظاهر في عرض Patch): https://github.com/filamentphp/filament/commit/e4be0d2fe3af388250b098ae10258afa776bcf9c
- GitHub، قواعد الاستخدام (Acceptable Use Policies)، القسمان 7 و8: https://docs.github.com/en/site-policy/acceptable-use-policies/github-acceptable-use-policies
- Hacker News، «Tell HN: YC companies scrape GitHub activity, send spam emails to users»: https://news.ycombinator.com/item?id=47163885
- ملف Joshua Lynch الشخصي على LinkedIn: https://www.linkedin.com/in/joshua-lynch-mba-1b603919b/
- Webby AI، من نحن: https://webbyai.cc/about/
- Hanzo، صفحة الفريق: https://hanzo-industries.pages.dev/team
- Hanzo، صفحة الوظائف: https://hanzo.ai/careers
- منشور Joshua Lynch على LinkedIn بتاريخ 28 أكتوبر 2026، توصية بشركة Hanzo: https://www.linkedin.com/posts/joshua-lynch-mba-1b603919b_if-you-would-like-to-reduce-your-ai-spend-ugcPost-7521187590696431616-c6tr/
- منشور Joshua Lynch في مجموعة على LinkedIn بتاريخ 27 أكتوبر 2026، Qortal بوصفها «next bitcoin moment»: https://www.linkedin.com/feed/update/urn:li:groupPost:2256615-7520854126252179460/
- منشور Joshua Lynch على LinkedIn بتاريخ 27 أكتوبر 2026، Qort مقابل عنوان المحفظة: https://www.linkedin.com/posts/joshua-lynch-mba-1b603919b_blockchain-crypto-rwa-ugcPost-7520844492502040577-SJNG/
- منشور Joshua Lynch على LinkedIn بتاريخ 1 نوفمبر 2026، منصة DeSci: https://www.linkedin.com/posts/joshua-lynch-mba-1b603919b_desci-rwa-qortal-ugcPost-7522701860814688256-qUtF/
- Wikipedia، Ruggero Santilli: https://en.wikipedia.org/wiki/Ruggero_Santilli
- منشور Joshua Lynch على LinkedIn بتاريخ 2 نوفمبر 2026، منصة بأرباح موزعة: https://www.linkedin.com/posts/joshua-lynch-mba-1b603919b_rwa-blockchain-investment-ugcPost-7523031002924003328-Rz8U/
- Hanzo AI على LinkedIn، 5 نوفمبر 2026، تشارك منشور Joshua Lynch: https://www.linkedin.com/feed/update/urn:li:activity:7524225067266846720/
- خادم Hanzo على Discord (رابط الدعوة): https://discord.gg/XthHQQj
- LinkedIn، صفحة الشركة «Hanzo AI»: https://www.linkedin.com/company/hanzo-ai/
- Hanzo، التوثيق: https://docs.hanzo.ai/
- Hanzo، صفحة التاريخ: https://hanzo.ai/history
- LinkedIn، صفحة الشركة «Hanzo»: https://www.linkedin.com/company/hanzoai/about/
- Hanzo، صفحة الصحافة: https://hanzo-industries.pages.dev/press
- ملف Zach Kelling الشخصي على LinkedIn، الخبرة المهنية: https://www.linkedin.com/in/zeekay/details/experience/
- SHACK15: https://www.shack15.com
- Frontier Tower: https://frontiertower.io
- Instagram، الحساب «hanzoinc»: https://www.instagram.com/hanzoinc/
- Startland News، 10 أكتوبر 2017، «Techstars Spotlight: Hanzo's e-commerce tools designed to make you money»: http://www.startlandnews.com/2017/10/techstars-spotlight-hanzos-e-commerce-tools-designed-to-make-you-money/
- hanzo.ai في مايو 2018، Wayback Machine: https://web.archive.org/web/20180509070330/https://hanzo.ai/
- hanzo.ai في ديسمبر 2023، Wayback Machine: https://web.archive.org/web/20231204024957/https://hanzo.ai/
- hanzo.ai في فبراير 2024، Wayback Machine: https://web.archive.org/web/20240227022014/https://hanzo.ai/
- SEC، البيان الصحفي 2020-211 بشأن Unikrn، 15 سبتمبر 2020: https://www.sec.gov/news/press-release/2020-211
- TechCrunch، 26 يوليو 2016، عن SKULLY: https://techcrunch.com/2016/07/26/once-promising-ar-motorcycle-helmet-startup-skully-has-crashed-and-burned/
- سجل النطاقات (RDAP) بشأن hanzo.ai: https://rdap.org/domain/hanzo.ai
- ملف Zach Kelling الشخصي على GitHub: https://github.com/zeekay
- Decrypt، 6 يناير 2023، عن CryptoZoo وKelling: https://decrypt.co/118582
- Coffeezilla، «Investigating Logan Paul's Biggest Scam»، YouTube: https://www.youtube.com/watch?v=386p68_lDHA
- Cointelegraph، دعوى جماعية ضد Logan Paul وCryptoZoo: https://cointelegraph.com/news/logan-paul-and-cryptozoo-sued-in-class-action-lawsuit
- Decrypt، يناير 2024، عرض إعادة الشراء: https://decrypt.co/211776/logan-paul-launches-cryptozoo-nft-buyback-files-countersuit-as-legal-battles-rage-on/
- Decrypt، 1 يوليو 2023، عن CryptoZoo وKelling وZoo Labs: https://decrypt.co/es/146988/promesas-rotas-logan-paul-sigue-sin-reembolsar-compradores-cryptozoo-nft
- ProPublica، Zoo Labs Foundation (بيانات مصلحة الضرائب الأمريكية): https://projects.propublica.org/nonprofits/organizations/883538992
- ملف Antje Worring الشخصي على LinkedIn: https://www.linkedin.com/in/antje-worring/
- موقع Antje Worring: https://antjeworr.ing
- Startup Grind Bali على LinkedIn، 24 يونيو 2024، شاركته Antje Worring: https://www.linkedin.com/feed/update/urn:li:activity:7210839522501173248/
- منشور Antje Worring على LinkedIn بتاريخ 16 فبراير 2026، موقع مع hanzo.bot: https://www.linkedin.com/posts/antje-worring_in-a-world-where-our-relationships-are-split-share-7429284964153847808-e6Rm/
- منشور Antje Worring على LinkedIn بتاريخ 14 يوليو 2021 عن طروحات ICO: https://www.linkedin.com/posts/antje-worring_kcollective-share-6821106138327592960-Symj/
- منشور Antje Worring على LinkedIn بتاريخ 23 مارس 2023، Zoo بوصفه «Game-Fi»: https://www.linkedin.com/posts/antje-worring_ugcPost-7044482514891010048-q6h3/
- منشور Antje Worring على LinkedIn بتاريخ 12 يوليو 2023، Zoo DAO وبيضة البطريق: https://www.linkedin.com/posts/antje-worring_join-the-zoo-dao-and-save-animals-with-gamification-share-7084979741912444928-NChX/
- منشور Antje Worring على LinkedIn بتاريخ 23 أكتوبر 2026، دعوة للتبرع: https://www.linkedin.com/posts/antje-worring_sponsor-your-favorite-open-source-contributors-share-7519194739687133184-Wq7E/
- Hanzo على GitHub Sponsors: https://github.com/sponsors/hanzoai
- ملف NOTICE الخاص بـHanzo Dev: https://github.com/hanzoai/dev/blob/main/NOTICE
- ملف NOTICE الخاص بـHanzo Bot: https://github.com/hanzoai/bot/blob/main/NOTICE
- Hanzo على GitHub: https://github.com/hanzoai
- Hanzo، الوثيقة HIP-0039 بشأن نماذج Zen: https://github.com/hanzoai/HIPs/blob/main/HIPs/hip-0039-zen-model-architecture.md
- OpenClaw، التحذيرات الأمنية المنشورة: https://github.com/openclaw/openclaw/security/advisories
- OpenClaw، التحذير GHSA-4jpw-hj22-2xmc بتاريخ 12 مارس 2026، حرج: https://github.com/openclaw/openclaw/security/advisories/GHSA-4jpw-hj22-2xmc
- الكود البرمجي لـHanzo Bot، مفاتيح وصول جديدة من دون التحقق من الصلاحيات: https://github.com/hanzoai/bot/blob/5e60419342c816c01b0e6d298316a15e27823108/src/gateway/server-methods/devices.ts#L149-L168
- Qdrant، التحذير GHSA-frc7-44gm-99qq بتاريخ 22 أكتوبر 2026، حرج: https://github.com/qdrant/qdrant/security/advisories/GHSA-frc7-44gm-99qq
- إعدادات Hanzo Vector، من دون مفتاح الحماية enforce_internal_auth: https://github.com/hanzoai/vector/blob/6e02ab9e1aaa0def4ca29c2510e992f8efa040b6/config/config.yaml
- Umami، التحذير GHSA-3xx8-742v-m4mq بتاريخ 30 يونيو 2026: https://github.com/umami-software/umami/security/advisories/GHSA-3xx8-742v-m4mq
- الكود البرمجي لـHanzo Analytics، التحقق من مفاتيح المشاركة: https://github.com/hanzoai/analytics/blob/e5669c4598469c7661d3d4df0680e5e68e1182e3/src/lib/auth.ts#L147-L154
- Langflow، التحذير GHSA-jxw3-mjmx-3pqm بتاريخ 12 أغسطس 2026، حرج: https://github.com/langflow-ai/langflow/security/advisories/GHSA-jxw3-mjmx-3pqm
- الكود البرمجي لـHanzo Flow، مفتاح عبر random.seed: https://github.com/hanzoai/flow/blob/5c38bcef83227064222536c43fb7608f9afcdcc9/src/backend/base/flow/services/auth/utils.py#L349-L351
- Hanzo Bot، صفحة التحذيرات الأمنية: https://github.com/hanzoai/bot/security/advisories
- منشور Hanzo AI على LinkedIn بتاريخ 19 أكتوبر 2026 عن KAI: https://www.linkedin.com/posts/our-decision-model-kai-now-is-out-performing-share-7517981008667828226-tRkA/
- منشور Joshua Lynch على LinkedIn بتاريخ 20 أكتوبر 2026 عن اختبار العربة (Trolley): https://www.linkedin.com/posts/joshua-lynch-mba-1b603919b_ai-technology-share-7518304576517779456-lGaw/
- Hanzo، اختبار العربة (Trolley) لنموذج Kai: https://github.com/hanzoai/trolley-bench
- Hanzo، اختبار العربة (Trolley)، جدول مقارنة Kai مع Nio ومن دونه، بحسب الوضع في 2 نوفمبر 2026: https://github.com/hanzoai/trolley-bench/blob/6cba2c9eb4e9b9c01dfbbad928609f0253af52c8/README.md?plain=1#L36-L38
- منشور Antje Worring على LinkedIn بتاريخ 17 أكتوبر 2026 عن اختبار العربة (Trolley): https://www.linkedin.com/posts/antje-worring_decisionmodels-agenticframework-workflows-share-7517281855059193858-SAHj/
- Hanzo، اختبار العربة (Trolley)، جدول النتائج في نسخة 19 أكتوبر 2026: https://github.com/hanzoai/trolley-bench/blob/7ebe7857c3fdaf5b2ac2100c04e5218ba8f448b0/README.md?plain=1#L12-L15
- Hanzo، تصحيح أرقام اختبار العربة وتنبيه تحذيري جديد في 2 نوفمبر 2026: https://github.com/hanzoai/trolley-bench/commit/6cba2c9eb4e9b9c01dfbbad928609f0253af52c8
- الكود البرمجي «gen»، تشغيل Claude Code: https://github.com/hanzoai/gen/blob/7846eed181a15047e5b1b3ec1a092a9a4d8ad82b/src/claude.rs
- Hanzo، سياسة الخصوصية: https://hanzo.ai/privacy
- الكود البرمجي لصندوق الأدوات (MCP)، قائمة الأدوات: https://github.com/hanzoai/mcp/blob/99894639f353ce0d368b23471c81ac89d37e703d/rust/src/lib.rs
- وصف الأمان لصندوق الأدوات: https://github.com/hanzoai/mcp/blob/99894639f353ce0d368b23471c81ac89d37e703d/SECURITY.md
- الكود البرمجي لمستوى الأمان: https://github.com/hanzoai/mcp/blob/99894639f353ce0d368b23471c81ac89d37e703d/rust/src/tools/verdict.rs
- الكود البرمجي «gen»، التعليمات القادمة من الخادم: https://github.com/hanzoai/gen/blob/7846eed181a15047e5b1b3ec1a092a9a4d8ad82b/src/kit.rs
- الكود البرمجي «gen»، التحكم من السحابة: https://github.com/hanzoai/gen/blob/7846eed181a15047e5b1b3ec1a092a9a4d8ad82b/src/control.rs
- الكود البرمجي «gen»، مخرجات الأدوات حتى 48 كيلوبايت: https://github.com/hanzoai/gen/blob/7846eed181a15047e5b1b3ec1a092a9a4d8ad82b/src/event.rs#L177-L185
- الكود البرمجي «gen»، البيانات المُبلَّغ عنها حول المجلد والمشروع والحاسوب: https://github.com/hanzoai/gen/blob/7846eed181a15047e5b1b3ec1a092a9a4d8ad82b/src/context.rs#L4-L5
- الكود البرمجي «gen»، النقل مفعّل افتراضيًا: https://github.com/hanzoai/gen/blob/7846eed181a15047e5b1b3ec1a092a9a4d8ad82b/src/lib.rs#L122-L125
- الكود البرمجي لصندوق الأدوات، رفع المشاريع: https://github.com/hanzoai/mcp/blob/99894639f353ce0d368b23471c81ac89d37e703d/rust/src/tools/cloud_code.rs
- الكود البرمجي لسطر الأوامر، تقارير الاستخدام: https://github.com/hanzoai/cli/blob/95b7b84c6f3525ebd30ed5d8080fb460e9593790/src/telemetry.rs
- Hanzo، شروط الاستخدام: https://hanzo.ai/terms
- Hanzo، قائمة مزوّدي الخدمات: https://hanzo.ai/legal/subprocessors
- Hanzo، صفحة النصوص القانونية: https://hanzo.ai/legal
- Hanzo، برنامج التثبيت: https://hanzo.sh
- Hanzo، برنامج التثبيت الفعلي: https://github.com/hanzoai/cli/blob/95b7b84c6f3525ebd30ed5d8080fb460e9593790/install.sh
- سجل npm، الحزمة «hanzo»، قائمة الناشرين في الحقل «maintainers»: https://registry.npmjs.org/hanzo
- الكود البرمجي لسطر الأوامر، مشاركة نوافذ الأوامر، الأسطر من 40 إلى 47: https://github.com/hanzoai/cli/blob/95b7b84c6f3525ebd30ed5d8080fb460e9593790/src/commands/share.rs#L40-L47
- Hanzo، إصلاح ثغرة المشاركة بتاريخ 11 أغسطس 2026: https://github.com/hanzoai/cli/commit/e04db5895587cac63aca371a37b573ee064892d6
- سطر أوامر Hanzo، صفحة التحذيرات الأمنية: https://github.com/hanzoai/cli/security/advisories
- OWASP، Prompt Injection (LLM01): https://genai.owasp.org/llmrisk/llm01-prompt-injection/
- Hanzo، الوثيقة HIP-0001 بشأن العملة المشفرة $AI: https://github.com/hanzoai/HIPs/blob/d1309820bd63a66fb94c63ff268df8901915ddd4/HIPs/hip-0001-ai-coin-hanzos-native-currency.md
- Hanzo، سطر الأوامر، الأمر «hanzo chain» لعقدة في شبكة Lux: https://github.com/hanzoai/cli/blob/95b7b84c6f3525ebd30ed5d8080fb460e9593790/src/commands/chain.rs#L1-L9
- Hanzo، سطر الأوامر، الأمر «hanzo wallet»: https://github.com/hanzoai/cli/blob/95b7b84c6f3525ebd30ed5d8080fb460e9593790/src/commands/wallet.rs#L1-L12
- Lux Partners: https://lux.partners
- Isle of Man Financial Services Authority، السجل، بحث بتاريخ 7 نوفمبر 2026: https://www.iomfsa.im/register-search/
- القانون الألماني لمكافحة المنافسة غير المشروعة (UWG)، المادة 7: https://www.gesetze-im-internet.de/uwg_2004/__7.html
- اللائحة العامة لحماية البيانات (GDPR): https://eur-lex.europa.eu/eli/reg/2016/679/oj
- CB Insights عن Hanzo: https://www.cbinsights.com/company/hanzo/
- SEC، البحث في النص الكامل لإفصاحات الشركات: https://www.sec.gov/edgar/search/#/q=%22Hanzo%20AI%22
- Hanzo، صفحة المستثمرين: https://hanzo.ai/investors
- GitHub، دليل عنوان البريد الخاص للـCommits: https://docs.github.com/en/account-and-profile/setting-up-and-managing-your-personal-account-on-github/managing-email-preferences/setting-your-commit-email-address