
تارةً تحمل اسم Sparkasse، وتارةً Volksbank، وتارةً Commerzbank: رسائل البنوك المزيّفة تصل إلى صناديق البريد باستمرار. وغالبًا ما تريد الشيء نفسه، أي بيانات دخولك إلى حسابك المصرفي على الإنترنت. وهي تتشابه كثيرًا.
وصلني مثال جديد في الليلة الفاصلة بين 3 و4 نوفمبر، يُزعم أنه من Commerzbank. الموضوع: «Aktualisierung Ihrer Kontoinformationen erforderlich» (مطلوب تحديث معلومات حسابكم). تقول الرسالة إن هناك تناقضات في بيانات حسابي، وإن عليّ تأكيدها عبر رابط. وإلا فسيُوقَف حسابي خلال 24 ساعة. الرسالة مزيّفة. الرابط لا يقود إلى Commerzbank، ومن «يؤكد» بياناته هناك يسلّمها للمحتالين.
من خلال هذه الرسالة أريك كيف تكشف رسائل البنوك المزيّفة، أيًّا كان الاسم المكتوب عليها. والأهم من ذلك: كيف تتصرف بحيث لا يضرّك حتى التزييف المتقن. وفي آخر المقال تجد ملخّصًا سريعًا لتشاركه مع غيرك.
المثال: رسالة Commerzbank المزيّفة
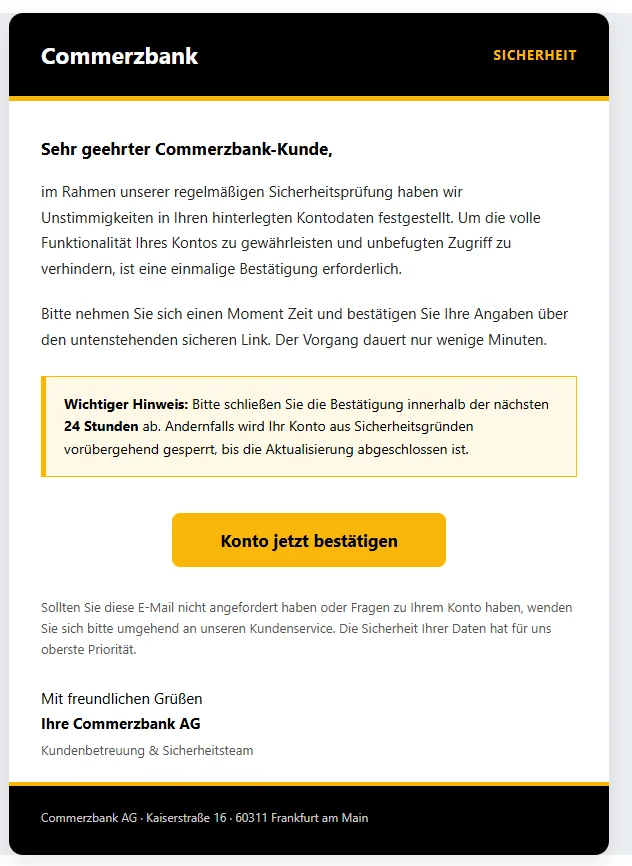
هكذا بدت. في الرابط وضعتُ النقطة التي قبل «ae» بين قوسين مربعين، حتى لا ينقر عليه أحد بالخطأ.
الموضوع: Aktualisierung Ihrer Kontoinformationen erforderlich (مطلوب تحديث معلومات حسابكم)
من: Commerzbank AG،office@technik-point.atعزيزي عميل Commerzbank،
في إطار فحصنا الأمني الدوري، رصدنا تناقضات في بيانات حسابكم المسجّلة لدينا. ولضمان عمل حسابكم بكامل وظائفه ومنع أي وصول غير مصرّح به، يلزم تأكيد لمرة واحدة.
نرجو أن تخصّصوا لحظة من وقتكم وتؤكدوا بياناتكم عبر الرابط الآمن أدناه. لا تستغرق العملية سوى بضع دقائق.
تنبيه مهم: يُرجى إتمام التأكيد خلال الـ24 ساعة القادمة. وإلا فسيُوقَف حسابكم مؤقتًا لأسباب أمنية إلى حين اكتمال التحديث.
زر أصفر «تأكيد الحساب الآن»، والرابط الذي وراءه:
https://dgt-gob-sede-es.smarths[.]ae/servicedeإذا لم تطلبوا هذه الرسالة أو كانت لديكم أسئلة حول حسابكم، فيُرجى التواصل فورًا مع خدمة العملاء لدينا. أمان بياناتكم على رأس أولوياتنا.
مع أطيب التحيات
Commerzbank AG
خدمة العملاء وفريق الأمانCommerzbank AG · Kaiserstraße 16 · 60311 Frankfurt am Main
سبع علامات تحذيرية في هذه الرسالة
- المرسل لا يتطابق. الاسم الظاهر هو «Commerzbank AG»، لكن العنوان الذي وراءه هو
office@technik-point.at. اللاحقة .at ترمز إلى النمسا. ولا علاقة لهذا العنوان ببنك Commerzbank. الاسم الذي يظهر قبل العنوان يستطيع أي شخص أن يكتب فيه ما يشاء، وكثير من تطبيقات البريد لا تعرض إلا هذا الاسم. اضغط على الاسم (في الهاتف) أو مرّر الفأرة فوقه (في الحاسوب)، وسترى العنوان الحقيقي. لكن في المقابل، العنوان الذي يبدو حقيقيًا لا يثبت شيئًا أيضًا. - الرابط يقود إلى مكان آخر. زر «تأكيد الحساب الآن» لا يقود إلى
commerzbank.de، بل إلى عنوان ينتهي باللاحقة .ae، وهي لاحقة الإمارات العربية المتحدة. والجزء الأمامي «dgt-gob-sede-es» يذكّر بموقع هيئة المرور الإسبانية. وستجد في الأسفل كيف تقرأ عنوانًا كهذا. - ضغط الوقت والتهديد. «خلال الـ24 ساعة القادمة»، وإلا فسيُوقَف الحساب. من يخاف على حسابه يدقّق أقل. وعلى هذا بالضبط يراهن المحتالون.
- السبب يبقى غامضًا. «تناقضات في بيانات حسابكم المسجّلة لدينا»: أي تناقضات؟ الرسالة لا تقول. لا تذكر رقم عميل، ولا رقم حساب، ولا أي معاملة.
- لا توجد مخاطبة شخصية. «عزيزي عميل Commerzbank»: المحتالون لا يعرفون اسمك. يرسلون الرسالة نفسها إلى عدد كبير جدًا من العناوين، ويأملون أن يكون بعض المستلمين عملاء لهذا البنك فعلًا. وفي المقابل، الرسالة التي تحمل اسمك ليست حقيقية تلقائيًا. فالأسماء والعناوين تأتي غالبًا من تسريبات البيانات.
- طريق واحد فقط: الزر. لا يطلب منك أي بنك جاد عبر البريد الإلكتروني أن تؤكد بياناتك عبر رابط. ووصف الرابط صراحةً بأنه «آمن» هدفه أن يطمئنك. صحيح أن الرسالة تشير إلى خدمة العملاء، لكنها لا تذكر لها رقم هاتف. الطريق الوحيد الذي تعرضه عليك هو الزر.
- التقنية تدقّ ناقوس الخطر. هذا لا تراه من النظرة الأولى. لكن في رأس الرسالة، أي ما يُسمّى الترويسة (Header)، مكتوب
spf=fail. ومعنى ذلك: الخادم الذي أرسل الرسالة غير مسموح له أصلًا بإرسال رسائل باسم عنوان المرسل هذا. أي أن العنوان مزيّف أو يُساء استخدامه. فلاتر البريد العشوائي تلتقط مثل هذه الرسائل كثيرًا، لكن ليس دائمًا.
العلامات نفسها تجدها في الرسائل المزيّفة التي تحمل اسم Sparkasse أو Volksbank أو أي بنك آخر. لا يتغيّر إلا الاسم والألوان والشعار.
وللإنصاف: النطاقان technik-point.at وsmarths[.]ae ليسا بالضرورة ملكًا للمحتالين. فالمحتالون كثيرًا ما يزيّفون عناوين مرسلين آخرين، أو يضعون صفحاتهم على خوادم مخترَقة. وعندها يكون أصحاب هذه النطاقات ضحايا هم أيضًا.
لا تنخدع بهذه الأشياء
بعض ما في هذه الرسالة يبدو حقيقيًا. لكن لا شيء منه يثبت شيئًا:
- ألمانية خالية من الأخطاء. في الماضي كان المحتالون يفضحون أنفسهم غالبًا بلغة ألمانية ركيكة. أما اليوم فتُنتج برامج الترجمة والذكاء الاصطناعي نصًا سليمًا في ثوانٍ. في هذه الرسالة لا يوجد خطأ إملائي واحد. والنصيحة القديمة بالانتباه إلى الأخطاء لم تعد تنفع كثيرًا.
- عنوان حقيقي. في الأسفل مكتوب Kaiserstraße 16 في فرانكفورت. وهذا فعلًا عنوان من عناوين Commerzbank. وهو عنوان علني، يستطيع أي أحد أن ينسخه.
- تصميم مرتّب. أسود وأصفر، ومربع تنبيه، وزر كبير. ألوان أي بنك وشعاره يسهل تقليدها، وكذلك اللون الأحمر الذي تستخدمه Sparkasse.
- جمل مطمئنة. «أمان بياناتكم على رأس أولوياتنا.» تبدو جادة، ولا تكلّف شيئًا.
إذن قد تبدو الرسالة مثالية وتكون مع ذلك مزيّفة. لذلك فالقاعدة في القسم التالي أهم من أي علامة تحذيرية.
القاعدة الأهم: لا تسجّل الدخول أبدًا عبر رابط
لست مضطرًا إلى كشف أي تزييف إذا التزمت بقاعدة واحدة: لا تسجّل الدخول أبدًا عبر رابط في رسالة بريد إلكتروني أو SMS. مهما بدت حقيقية.
اسلك دائمًا الطريق المباشر:
- اكتب عنوان بنكك بنفسك في المتصفح.
- أو استخدم إشارة مرجعية أنشأتها بنفسك.
- أو افتح التطبيق الرسمي لبنكك.
إذا كان بنكك يريد منك شيئًا فعلًا، فستراه هناك. فالرسائل المهمة تكون في الغالب أيضًا في صندوق الرسائل داخل حسابك المصرفي على الإنترنت. وإذا لم تجد شيئًا هناك وبقي لديك شك، فاتصل بالبنك. وإن كانت الرسالة حقيقية في النهاية، فلن تخسر شيئًا بهذا الطريق الأطول.
ولا تبحث عن بنكك في كل مرة عبر محرك بحث. فوق النتائج الحقيقية تظهر غالبًا إعلانات، والمحتالون أيضًا يشترون مثل هذه الإعلانات. وهي تقود عندها إلى صفحات تسجيل دخول مزيّفة. الإشارة المرجعية والتطبيق أكثر أمانًا.
ومدير كلمات المرور يساعدك أيضًا. فهو لا يملأ بيانات دخولك إلا في الموقع الحقيقي. وإذا لم يقترح عليك شيئًا فجأة في صفحة تسجيل دخول، مع أنه يفعل ذلك دائمًا، فهذه علامة إنذار.
هكذا تقرأ عنوان موقع على الإنترنت
أحيانًا تريد مع ذلك أن تتحقق من عنوان ما، مثلًا عند رمز QR أو رابط في رسالة SMS. عندها تفيدك هذه القاعدة: ابحث عن أول شرطة مائلة مفردة (/) بعد «https://». قبلها مباشرة تأتي اللاحقة، مثل .de، والكلمة التي قبلها. هذان الجزءان يكشفان لمن يعود الموقع. أما كل ما يقع إلى يسارهما فيمكن اختياره بحرية.
المثال من الرسالة:
https://dgt-gob-sede-es.smarths[.]ae/servicede
أول شرطة مائلة مفردة تأتي بعد «ae». وقبلها smarths[.]ae، ولهذا العنوان يعود الموقع. أما الجزء الأمامي «dgt-gob-sede-es» فيستطيع من يتحكم في النطاق أن يخترعه كما يشاء. وهنا اختير ليبدو كأنه جهة حكومية.
مثال مختلَق: https://sparkasse.de.beispiel-betrug.com/login. هنا تأتي أول شرطة مائلة مفردة بعد «com». إذن الموقع يعود إلى beispiel-betrug.com، لا إلى Sparkasse.
في حالة بنكك يجب أن يكون هناك عنوانه هو بالضبط، ففي حالة Commerzbank مثلًا commerzbank.de. وكثيرًا ما يكون لبنوك Sparkasse وVolksbank عنوان خاص بمنطقتها. احفظ عنوان بنكك، أو الأفضل من ذلك: أنشئ له إشارة مرجعية.
وانتبه أيضًا إلى الأسماء المتشابهة. واصلة زائدة، أو صفر بدل حرف O، أو لاحقة مختلفة، وإذا بالموقع يعود إلى شخص آخر.
هذا ما لا يطلبه منك بنكك أبدًا
لا يطلب منك أي بنك جاد عبر البريد الإلكتروني أو SMS أو تطبيقات المراسلة أو الهاتف ما يلي:
- كلمة مرورك أو رمز PIN الخاص بك
- رمز TAN (رمز تأكيد المعاملة)، أيًّا كان الغرض منه
- أن تؤكد بياناتك عبر رابط
- صورة أو نسخة من خطاب التفعيل أو التسجيل الخاص بنظام TAN، مثل photoTAN أو pushTAN
- أن تثبّت تطبيقًا عبر رابط
- الوصول عن بُعد إلى حاسوبك أو هاتفك
إذا طلب أحد شيئًا من هذا، فهو احتيال. حتى لو قدّم نفسه على أنه موظف بنك أو شرطي أو فني.
رمز TAN هو توقيعك
بكلمة مرورك وحدها لا يصل كثير من المحتالين بعيدًا. فهم يحتاجون أيضًا إلى موافقة منك. لذلك يبدؤون ببيانات دخولك تحويلًا ماليًا، أو يسجّلون جهازًا جديدًا. عندها يظهر على هاتفك طلب موافقة. وكثيرًا ما يتصلون بك في الوقت نفسه، ويشرحون لك أن عليك بهذه الموافقة «إلغاء» شيء ما أو «تأمينه».
تعامل مع كل موافقة كأنها توقيع:
- لا توافق إلا على ما بدأته أنت للتو.
- اقرأ الطلب كاملًا: المبلغ، والمستلم، ونوع العملية.
- إذا كان فيه جهاز جديد، أو بطاقة للدفع بالهاتف، أو مبلغ لا تعرفه: ارفض.
- لا تذكر رمز TAN أبدًا على الهاتف. ولا حتى للبنك.
نقرة واحدة بإصبعك على الموافقة تكفي، وتنطلق العملية.
مكالمة، SMS، رسالة ورقية: الحيلة نفسها
التصيّد الاحتيالي يأتي أيضًا عبر الهاتف ورسائل SMS، بل وحتى بالبريد العادي. والقواعد تبقى نفسها.
- المكالمات: الرقم الظاهر على الشاشة يمكن تزييفه. حتى لو ظهر الرقم الحقيقي لبنكك، فقد يكون على الخط محتال. أغلق الخط واتصل أنت بنفسك. تجد الرقم في موقع بنكك الذي تكتب عنوانه بنفسك، أو في تطبيقه.
- SMS وتطبيقات المراسلة: هنا أيضًا لا تسجّل الدخول أبدًا عبر رابط.
- رسائل ورقية فيها رمز QR: هناك رسائل مزيّفة يقود رمز QR فيها إلى تحديث مزعوم. بنك Commerzbank مثلًا يحذّر من ذلك بنفسه. لا تمسح أي رمز يقودك إلى تسجيل دخول. الأفضل أن تسجّل الدخول بنفسك وتتحقق.
- خط طوارئ مزيّف، وشرطة مزيّفة: المحتالون يُظهرون على الشاشة حتى الرقم 116 116، وهو خط الطوارئ الألماني لإيقاف البطاقات والحسابات (Sperr-Notruf)، أو الرقم 110، وهو رقم الشرطة في ألمانيا. خط Sperr-Notruf الحقيقي لا يتصل بأحد من الرقم 116 116، والشرطة لا تتصل من الرقم 110. أنت من يتصل بهذه الأرقام، لا العكس.
نقرت بالفعل؟ هذا ما تفعله الآن
فتحت الرابط فقط ولم تُدخل شيئًا؟ أغلق الصفحة. في الغالب لم يحدث شيء عندها. وإذا نزّلت الصفحة ملفًا، فلا تفتحه واحذفه.
أدخلت بياناتك أو وافقت على شيء؟ إذن كل دقيقة مهمة:
- اتصل ببنكك فورًا. خذ الرقم من الموقع الذي تكتب عنوانه بنفسك، أو من التطبيق.
- اطلب إيقاف خدمتك المصرفية عبر الإنترنت. في البنوك المشاركة يمكنك ذلك على مدار الساعة أيضًا عبر خط الطوارئ الألماني لإيقاف البطاقات والحسابات (Sperr-Notruf) على الرقم 116 116. ومن خارج ألمانيا تصل إليه على الرقم +49 116 116 أو +49 30 4050 4050.
- راجع حركات حسابك، وأبلغ البنك عن كل عملية لا تعرفها.
- بعد ذلك غيّر بيانات دخولك. وإذا كنت قد استخدمت كلمة المرور نفسها في مكان آخر، فغيّرها هناك أيضًا.
- قدّم بلاغًا للشرطة، مثلًا عبر مركز الشرطة الإلكتروني في ولايتك (Onlinewache أو Internetwache).
أبلغ عن رسالة التصيّد
حتى لو لم تقع في الفخ: أبلغ عن الرسالة. فهذا يساعد على تحذير الآخرين بسرعة أكبر.
- أعد توجيهها إلى Verbraucherzentrale NRW (مركز استشارات المستهلكين في ولاية شمال الراين-وستفاليا): phishing@verbraucherzentrale.nrw. ومن هذه البلاغات يتكوّن Phishing-Radar بتحذيراته المحدّثة.
- كثير من الشركات تستقبل بنفسها أيضًا الرسائل المزيّفة التي تُرسل باسمها. وتجد العنوان المخصّص لذلك في موقعها.
- بعد ذلك: انقلها إلى مجلد البريد العشوائي أو احذفها. ولا ترد عليها.
ملخّص سريع لتشاركه
أرسل هذا الجزء بلا تردد إلى والديك وأجدادك وأصدقائك:
- لا تسجّل الدخول أبدًا عبر رابط أو رمز QR من رسالة بريد إلكتروني أو SMS أو رسالة ورقية. استخدم إشارتك المرجعية أو التطبيق.
- انظر إلى عنوان المرسل الحقيقي، لا إلى الاسم فقط.
- ضغط الوقت والتهديدات علامات إنذار.
- اللغة الألمانية السليمة والشعار الجميل لا يثبتان شيئًا.
- كلمة المرور ورمز PIN ورمز TAN لا تعطيها لأحد. ولا حتى للبنك.
- في تطبيق البنك لا توافق إلا على ما بدأته أنت بنفسك.
- إن ساورك الشك، أغلق الخط واتصل أنت بالبنك.
- وقع الأمر بالفعل؟ اتصل فورًا بالبنك أو بخط الطوارئ لإيقاف البطاقات والحسابات (Sperr-Notruf) على الرقم 116 116.