
Lúc thì đề tên Sparkasse, lúc thì Volksbank, lúc thì Commerzbank (đều là ngân hàng ở Đức): Email ngân hàng giả mạo liên tục đổ về các hộp thư. Phần lớn chúng muốn cùng một thứ, đó là thông tin đăng nhập ngân hàng trực tuyến của bạn. Và chúng rất giống nhau.
Một ví dụ mới toanh đến hộp thư của tôi vào đêm rạng sáng ngày 4 tháng 11, tự xưng là từ Commerzbank. Tiêu đề: “Aktualisierung Ihrer Kontoinformationen erforderlich” (cần cập nhật thông tin tài khoản của Quý khách). Thư nói dữ liệu tài khoản của tôi có điểm không khớp, và tôi phải xác nhận lại qua một đường link. Nếu không, tài khoản của tôi sẽ bị khóa sau 24 giờ. Email này là giả. Đường link không dẫn đến Commerzbank, và ai “xác nhận” dữ liệu của mình ở đó là đang trao nó cho bọn lừa đảo.
Qua email này, tôi sẽ chỉ cho bạn cách nhận ra email ngân hàng giả, bất kể trên đó đề tên ngân hàng nào. Quan trọng hơn nữa: bạn nên làm gì để ngay cả một bản giả mạo hoàn hảo cũng không gây hại được cho bạn. Ở cuối bài có một bản tóm tắt bỏ túi để chia sẻ cho người khác.
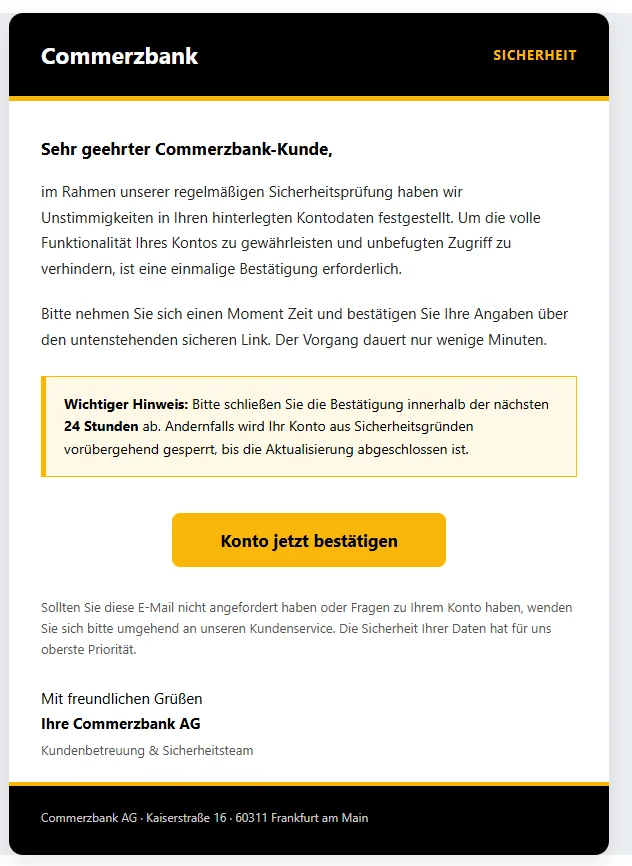
Ví dụ: email Commerzbank giả mạo
Nó trông như thế này. Trong đường link, tôi đã đặt dấu chấm trước “ae” vào ngoặc vuông để không ai lỡ tay bấm vào.
Tiêu đề: Aktualisierung Ihrer Kontoinformationen erforderlich (cần cập nhật thông tin tài khoản của Quý khách)
Người gửi: Commerzbank AG,office@technik-point.atKính gửi Quý khách hàng Commerzbank,
Trong đợt kiểm tra bảo mật định kỳ, chúng tôi đã phát hiện những điểm không khớp trong dữ liệu tài khoản đã lưu của Quý khách. Để đảm bảo tài khoản của Quý khách hoạt động đầy đủ chức năng và ngăn chặn truy cập trái phép, Quý khách cần xác nhận một lần.
Vui lòng dành chút thời gian xác nhận thông tin của Quý khách qua đường link an toàn bên dưới. Quá trình này chỉ mất vài phút.
Lưu ý quan trọng: Vui lòng hoàn tất việc xác nhận trong vòng 24 giờ tới. Nếu không, vì lý do bảo mật, tài khoản của Quý khách sẽ bị tạm khóa cho đến khi việc cập nhật hoàn tất.
Nút màu vàng “Xác nhận tài khoản ngay”, đường link phía sau:
https://dgt-gob-sede-es.smarths[.]ae/servicedeNếu Quý khách không yêu cầu email này hoặc có thắc mắc về tài khoản của mình, vui lòng liên hệ ngay với bộ phận chăm sóc khách hàng của chúng tôi. Bảo mật dữ liệu của Quý khách là ưu tiên hàng đầu của chúng tôi.
Trân trọng
Commerzbank AG
Bộ phận Chăm sóc Khách hàng & Đội ngũ Bảo mậtCommerzbank AG · Kaiserstraße 16 · 60311 Frankfurt am Main
Bảy dấu hiệu cảnh báo qua ví dụ email này
- Người gửi không khớp. Phần tên ghi “Commerzbank AG”, nhưng địa chỉ phía sau lại là
office@technik-point.at. Đuôi .at là của Áo. Địa chỉ này chẳng liên quan gì đến Commerzbank. Cái tên đứng trước địa chỉ thì ai cũng tự điền được, và nhiều ứng dụng email chỉ hiển thị cái tên đó. Hãy chạm vào tên (trên điện thoại) hoặc rê chuột lên đó (trên máy tính), bạn sẽ thấy địa chỉ thật. Ngược lại, một địa chỉ trông có vẻ thật cũng chẳng chứng minh được gì. - Đường link dẫn đi nơi khác. Nút “Xác nhận tài khoản ngay” không dẫn đến
commerzbank.de, mà đến một địa chỉ có đuôi .ae. Đuôi này là của Các Tiểu vương quốc Ả Rập Thống nhất. Phần đầu “dgt-gob-sede-es” gợi nhớ đến trang web của cơ quan quản lý giao thông Tây Ban Nha. Cách đọc một địa chỉ như vậy có ở phần dưới. - Hối thúc và đe dọa. “Trong vòng 24 giờ tới”, nếu không tài khoản sẽ bị khóa. Ai lo sợ cho tài khoản của mình thì sẽ kiểm tra kém cẩn thận hơn. Bọn lừa đảo nhắm đúng vào điều đó.
- Lý do mập mờ. “Những điểm không khớp trong dữ liệu tài khoản đã lưu của Quý khách”: Là những điểm nào? Email không nói. Nó không nêu số khách hàng, số tài khoản hay một giao dịch nào cả.
- Không có lời chào cá nhân. “Kính gửi Quý khách hàng Commerzbank”: Bọn lừa đảo không biết tên bạn. Chúng gửi cùng một email đến rất nhiều địa chỉ và hy vọng vài người nhận thật sự là khách hàng của ngân hàng này. Ngược lại, một email có tên bạn cũng không đương nhiên là thật. Tên và địa chỉ thường đến từ các vụ rò rỉ dữ liệu.
- Chỉ một lối đi: cái nút. Không ngân hàng đàng hoàng nào lại gửi email yêu cầu bạn xác nhận dữ liệu qua một đường link. Đường link được gọi rõ là “an toàn” là để trấn an bạn. Email có nhắc đến bộ phận chăm sóc khách hàng, nhưng lại không ghi số điện thoại. Lối đi duy nhất nó đưa ra cho bạn là cái nút.
- Dữ liệu kỹ thuật báo động. Điều này bạn không thấy ngay từ cái nhìn đầu tiên. Nhưng trong phần đầu của email, gọi là header, có ghi
spf=fail. Nghĩa là: Máy chủ đã gửi email này hoàn toàn không được phép gửi thư nhân danh địa chỉ người gửi này. Vậy là địa chỉ đã bị giả mạo hoặc bị lạm dụng. Bộ lọc thư rác thường chặn được những email như vậy, nhưng không phải lúc nào cũng được.
Bạn sẽ thấy đúng những dấu hiệu này trong các email giả đề tên Sparkasse, Volksbank hay một ngân hàng khác. Chỉ có tên, màu sắc và logo là thay đổi.
Nói cho công bằng: Các tên miền technik-point.at và smarths[.]ae không nhất thiết thuộc về bọn lừa đảo. Bọn lừa đảo thường giả mạo người gửi khác hoặc đặt trang của chúng trên các máy chủ bị hack. Khi đó, chính chủ sở hữu cũng là nạn nhân.
Đừng để những điều này đánh lừa bạn
Một số điểm trong email này trông có vẻ thật. Nhưng không điểm nào chứng minh được gì:
- Tiếng Đức không một lỗi. Trước đây bọn lừa đảo hay lộ tẩy vì tiếng Đức lủng củng. Ngày nay, các chương trình dịch và AI cho ra văn bản trơn tru chỉ trong vài giây. Email này không có lấy một lỗi chính tả. Mẹo cũ là để ý lỗi sai giờ hầu như chẳng còn tác dụng.
- Một địa chỉ có thật. Ở cuối thư ghi Kaiserstraße 16 ở Frankfurt. Đó đúng là một địa chỉ của Commerzbank. Địa chỉ này công khai, ai cũng chép lại được.
- Trình bày chỉn chu. Đen và vàng, một khung lưu ý, một cái nút to. Màu sắc và logo của ngân hàng nào cũng dễ làm nhái, màu đỏ của Sparkasse cũng vậy.
- Những câu trấn an. “Bảo mật dữ liệu của Quý khách là ưu tiên hàng đầu của chúng tôi.” Nghe thì đáng tin, mà lại chẳng tốn đồng nào.
Vậy là một email có thể trông hoàn hảo mà vẫn là đồ giả. Vì thế, quy tắc ở phần tiếp theo quan trọng hơn bất kỳ dấu hiệu cảnh báo nào.
Quy tắc quan trọng nhất: Không bao giờ đăng nhập qua đường link
Bạn không cần phải nhận ra bản giả mạo nếu giữ đúng một quy tắc: Không bao giờ đăng nhập qua đường link trong email hay SMS. Dù nó trông thật đến đâu.
Luôn đi đường trực tiếp:
- Tự gõ địa chỉ ngân hàng của bạn vào trình duyệt.
- Hoặc dùng dấu trang (bookmark) do chính bạn tạo.
- Hoặc mở ứng dụng chính thức của ngân hàng bạn.
Nếu ngân hàng thật sự cần gì từ bạn, bạn sẽ thấy ở đó. Những thông báo quan trọng thường cũng có trong hộp thư của ngân hàng trực tuyến. Nếu ở đó không có gì mà bạn vẫn còn nghi ngờ, hãy gọi cho ngân hàng. Nếu email hóa ra là thật, bạn cũng chẳng mất gì vì đi đường vòng.
Cũng đừng lần nào cũng tìm ngân hàng của bạn qua công cụ tìm kiếm. Phía trên các kết quả thật thường có quảng cáo, và bọn lừa đảo cũng mua những quảng cáo như vậy. Chúng dẫn đến các trang đăng nhập giả. Dấu trang và ứng dụng an toàn hơn.
Một trình quản lý mật khẩu cũng giúp thêm một tay. Nó chỉ điền thông tin đăng nhập của bạn trên trang thật. Nếu trên một trang đăng nhập nó bỗng không gợi ý gì cho bạn, trong khi bình thường lúc nào cũng có, thì đó là dấu hiệu báo động.
Cách đọc một địa chỉ Internet
Đôi khi bạn vẫn muốn kiểm tra một địa chỉ, chẳng hạn với mã QR hay một đường link trong SMS. Khi đó, quy tắc này sẽ giúp bạn: Hãy tìm dấu gạch chéo đơn (/) đầu tiên sau “https://”. Ngay trước nó là phần đuôi, ví dụ .de, và từ đứng trước đuôi đó. Hai phần này cho biết trang web thuộc về ai. Mọi thứ nằm bên trái đều có thể đặt tùy ý.
Ví dụ trong email:
https://dgt-gob-sede-es.smarths[.]ae/servicede
Dấu gạch chéo đơn đầu tiên nằm sau “ae”. Đứng trước nó là smarths[.]ae, và trang web thuộc về địa chỉ này. Phần đầu “dgt-gob-sede-es” thì ai kiểm soát tên miền cũng có thể tự đặt ra. Ở đây nó được làm cho trông giống một cơ quan nhà nước.
Một ví dụ bịa ra: https://sparkasse.de.beispiel-betrug.com/login. Ở đây dấu gạch chéo đơn đầu tiên nằm sau “com”. Vậy trang này thuộc về beispiel-betrug.com, chứ không phải Sparkasse.
Với ngân hàng của bạn, ở vị trí đó phải là đúng địa chỉ của ngân hàng, chẳng hạn với Commerzbank là commerzbank.de. Sparkasse và Volksbank thường có địa chỉ riêng cho từng vùng. Hãy nhớ địa chỉ ngân hàng của bạn, hoặc tốt hơn nữa: Hãy tạo một dấu trang.
Cũng hãy để ý những cái tên na ná nhau. Thêm một dấu gạch nối, số không thay cho chữ O hoặc một đuôi khác, thế là trang web đã thuộc về người khác.
Những điều ngân hàng của bạn không bao giờ hỏi
Không ngân hàng đàng hoàng nào lại đòi bạn những thứ sau qua email, SMS, ứng dụng nhắn tin hay điện thoại:
- mật khẩu hoặc mã PIN của bạn
- mã TAN (mã xác thực giao dịch dùng một lần), dù là cho việc gì
- xác nhận dữ liệu của bạn qua một đường link
- ảnh chụp hoặc bản sao thư kích hoạt hay thư đăng ký phương thức TAN của bạn, chẳng hạn cho photoTAN hoặc pushTAN
- cài một ứng dụng qua đường link
- quyền truy cập từ xa vào máy tính hoặc điện thoại của bạn
Nếu ai đó đòi một trong những thứ này, đó là lừa đảo. Kể cả khi người đó tự giới thiệu là nhân viên ngân hàng, cảnh sát hay kỹ thuật viên.
Mã TAN là chữ ký của bạn
Chỉ có mật khẩu của bạn thôi thì nhiều kẻ lừa đảo cũng chẳng làm được gì nhiều. Chúng còn cần bạn phê duyệt. Vì vậy, chúng dùng thông tin đăng nhập của bạn để tạo một lệnh chuyển khoản hoặc đăng ký một thiết bị mới. Khi đó, trên điện thoại của bạn sẽ hiện ra một yêu cầu phê duyệt. Chúng thường gọi điện cho bạn cùng lúc và giải thích rằng bạn phải dùng nó để “hủy” hoặc “bảo vệ” một thứ gì đó.
Hãy coi mỗi lần phê duyệt như một chữ ký:
- Chỉ phê duyệt những gì chính bạn vừa thực hiện.
- Đọc hết yêu cầu: số tiền, người nhận, loại giao dịch.
- Nếu ở đó ghi một thiết bị mới, một thẻ để thanh toán bằng điện thoại hoặc một số tiền bạn không biết: từ chối.
- Đừng bao giờ đọc mã TAN qua điện thoại. Kể cả cho ngân hàng.
Chỉ một cú chạm vào nút phê duyệt là đủ, và lệnh sẽ được thực hiện.
Cuộc gọi, SMS, thư giấy: cùng một mánh
Phishing cũng đến qua điện thoại, SMS và thậm chí qua đường bưu điện. Quy tắc vẫn y như vậy.
- Cuộc gọi: Số hiện trên màn hình có thể bị giả mạo. Kể cả khi đó là số thật của ngân hàng bạn, người ở đầu dây bên kia vẫn có thể là kẻ lừa đảo. Hãy cúp máy và tự gọi lại. Số điện thoại thì bạn tìm trên trang web của ngân hàng mà bạn tự gõ địa chỉ, hoặc trong ứng dụng của ngân hàng.
- SMS và ứng dụng nhắn tin: Ở đây cũng vậy, bạn không bao giờ đăng nhập qua đường link.
- Thư có mã QR: Có những lá thư giả mà mã QR dẫn đến một cái gọi là bản cập nhật. Chẳng hạn chính Commerzbank cũng đã cảnh báo về chuyện này. Đừng quét mã nào dẫn bạn đến trang đăng nhập. Tốt hơn hãy tự đăng nhập rồi kiểm tra.
- Đường dây khóa khẩn cấp giả, cảnh sát giả: Bọn lừa đảo thậm chí còn cho hiện số 116 116, đường dây khóa khẩn cấp của Đức (Sperr-Notruf), hoặc số 110, số khẩn cấp của cảnh sát Đức, trên màn hình. Sperr-Notruf thật không bao giờ gọi cho ai từ số 116 116, và cảnh sát không gọi từ số 110. Những số này là để bạn gọi đến, chứ không phải ngược lại.
Lỡ bấm rồi? Đây là việc bạn cần làm ngay
Chỉ mở đường link và chưa nhập gì? Hãy đóng trang đó lại. Thường thì chưa có chuyện gì xảy ra. Nếu trang đó đã tải về một tệp, đừng mở nó mà hãy xóa đi.
Đã nhập dữ liệu hoặc đã phê duyệt gì đó? Vậy thì từng phút đều quý:
- Gọi ngay cho ngân hàng của bạn. Lấy số điện thoại trên trang web mà bạn tự gõ địa chỉ, hoặc trong ứng dụng.
- Yêu cầu khóa tài khoản ngân hàng trực tuyến của bạn. Với các ngân hàng có tham gia, bạn cũng có thể làm việc này bất kể ngày đêm qua đường dây khóa khẩn cấp của Đức (Sperr-Notruf) 116 116. Từ nước ngoài, bạn gọi số +49 116 116 hoặc +49 30 4050 4050.
- Kiểm tra lịch sử giao dịch và báo cho ngân hàng mọi giao dịch mà bạn không nhận ra.
- Sau đó, hãy đổi thông tin đăng nhập. Nếu bạn đã dùng cùng mật khẩu đó ở nơi khác, hãy đổi luôn ở đó.
- Trình báo cảnh sát, ví dụ qua đồn cảnh sát trực tuyến (Onlinewache hoặc Internetwache) của bang nơi bạn sống ở Đức.
Báo cáo email phishing
Dù bạn không bị mắc lừa: Hãy báo cáo email đó. Việc này giúp cảnh báo người khác nhanh hơn.
- Chuyển tiếp email cho Verbraucherzentrale NRW (trung tâm bảo vệ người tiêu dùng của bang Nordrhein-Westfalen, Đức): phishing@verbraucherzentrale.nrw. Từ những báo cáo này mà có Phishing-Radar với các cảnh báo mới nhất.
- Nhiều công ty cũng tự tiếp nhận các email giả mạo dưới danh nghĩa của họ. Khi đó, địa chỉ để gửi có trên trang web của họ.
- Sau đó: chuyển vào thư mục thư rác hoặc xóa đi. Đừng trả lời.
Bản tóm tắt bỏ túi để chia sẻ
Cứ thoải mái gửi phần này cho bố mẹ, ông bà và bạn bè:
- Không bao giờ đăng nhập qua đường link hay mã QR trong email, SMS hoặc thư. Hãy dùng dấu trang của bạn hoặc ứng dụng ngân hàng.
- Nhìn vào địa chỉ người gửi thật, đừng chỉ nhìn tên.
- Hối thúc và đe dọa là dấu hiệu báo động.
- Tiếng Đức chuẩn và logo đẹp chẳng chứng minh được gì.
- Mật khẩu, mã PIN và mã TAN thì không đưa cho ai cả. Kể cả ngân hàng.
- Trong ứng dụng ngân hàng, chỉ phê duyệt những gì chính bạn đã thực hiện.
- Khi nghi ngờ, hãy cúp máy và tự gọi cho ngân hàng.
- Lỡ dính rồi? Gọi ngay cho ngân hàng hoặc đường dây khóa khẩn cấp (Sperr-Notruf) 116 116.