
Kimi zaman üstünde Sparkasse yazıyor, kimi zaman Volksbank, kimi zaman Commerzbank: Sahte banka mailleri sürekli gelen kutularına düşüyor. Çoğu da aynı şeyi istiyor: internet bankacılığı giriş bilgilerini. Ve birbirlerine çok benziyorlar.
Taze bir örnek, 3 Kasım'ı 4 Kasım'a bağlayan gece bana geldi, güya Commerzbank'tan. Konu: “Aktualisierung Ihrer Kontoinformationen erforderlich” (Hesap bilgilerinizin güncellenmesi gerekiyor). Hesap bilgilerimde tutarsızlıklar varmış, bunları bir link üzerinden onaylamam gerekiyormuş. Yoksa hesabım 24 saat içinde bloke edilecekmiş. Mail sahte. Link Commerzbank'a gitmiyor ve orada bilgilerini “onaylayan” kişi, aslında onları dolandırıcılara teslim ediyor.
Bu mail üzerinden sana sahte banka maillerini neyden tanıyacağını gösteriyorum, üstünde hangi isim yazarsa yazsın. Daha da önemlisi: Kusursuz bir sahte mail bile sana zarar vermesin diye nasıl davranman gerektiğini. En altta da başkalarına iletebileceğin bir kopya kâğıdı var.
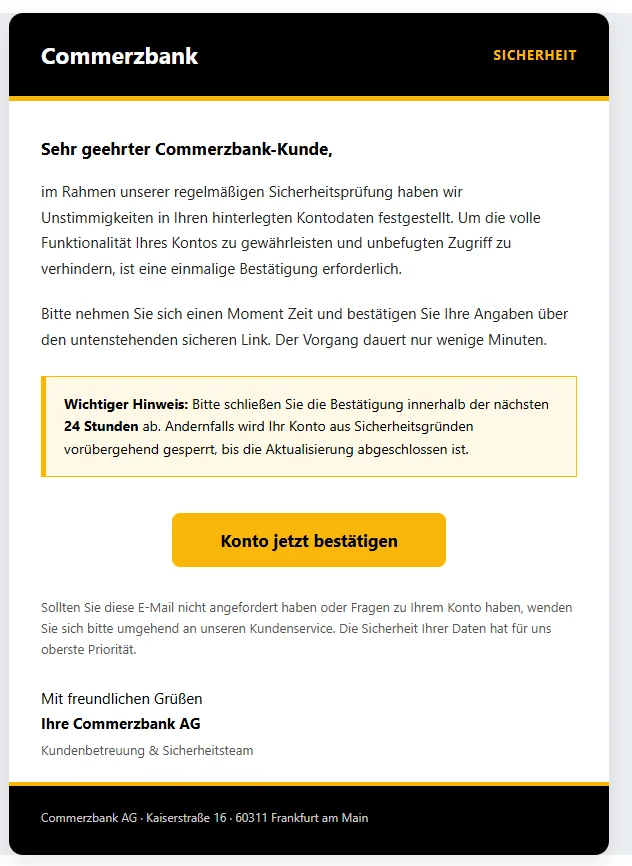
Örnek: sahte Commerzbank maili
Mail böyle görünüyordu. Linkteki “ae”den önceki noktayı köşeli parantez içine aldım, kimse yanlışlıkla tıklamasın diye.
Konu: Aktualisierung Ihrer Kontoinformationen erforderlich (Hesap bilgilerinizin güncellenmesi gerekiyor)
Gönderen: Commerzbank AG,office@technik-point.atSayın Commerzbank müşterisi,
Düzenli güvenlik kontrolümüz kapsamında kayıtlı hesap bilgilerinizde tutarsızlıklar tespit ettik. Hesabınızın tam işlevselliğini sağlamak ve yetkisiz erişimi önlemek amacıyla tek seferlik bir onay gerekmektedir.
Lütfen kısa bir süre ayırın ve bilgilerinizi aşağıdaki güvenli link üzerinden onaylayın. İşlem yalnızca birkaç dakika sürer.
Önemli not: Lütfen onay işlemini önümüzdeki 24 saat içinde tamamlayın. Aksi takdirde hesabınız, güncelleme tamamlanana kadar güvenlik nedeniyle geçici olarak bloke edilecektir.
Sarı “Hesabı şimdi onayla” butonu, arkasındaki link:
https://dgt-gob-sede-es.smarths[.]ae/servicedeBu e-postayı siz talep etmediyseniz veya hesabınızla ilgili sorularınız varsa lütfen derhal müşteri hizmetlerimizle iletişime geçin. Verilerinizin güvenliği bizim için en büyük önceliktir.
Saygılarımızla
Commerzbank AG
Müşteri Hizmetleri & Güvenlik EkibiCommerzbank AG · Kaiserstraße 16 · 60311 Frankfurt am Main
Bu mail örneğinde yedi uyarı işareti
- Gönderen tutmuyor. İsim olarak “Commerzbank AG” yazıyor, ama arkasındaki adres
office@technik-point.at. Sondaki .at uzantısı Avusturya'yı gösterir. Bu adresin Commerzbank'la hiçbir ilgisi yok. Adresin önündeki ismi herkes istediği gibi yazabilir ve birçok mail uygulaması sadece bu ismi gösterir. İsme dokun (telefonda) ya da fareyle üzerine gel (bilgisayarda), o zaman gerçek adresi görürsün. Öte yandan gerçek görünen bir adres de hiçbir şey kanıtlamaz. - Link başka bir yere gidiyor. “Hesabı şimdi onayla” butonu
commerzbank.deadresine değil, .ae uzantılı bir adrese gidiyor. Bu uzantı Birleşik Arap Emirlikleri'ni gösterir. Baştaki “dgt-gob-sede-es” kısmı, İspanya trafik idaresinin web sitesini andırıyor. Böyle bir adresi nasıl okuyacağın biraz aşağıda yazıyor. - Zaman baskısı ve tehdit. “Önümüzdeki 24 saat içinde”, yoksa hesap bloke edilecek. Hesabı için korkan kişi daha az dikkatli kontrol eder. Dolandırıcılar da tam buna güveniyor.
- Sebep belirsiz kalıyor. “Kayıtlı hesap bilgilerinizde tutarsızlıklar”: Hangileri? Mail bunu söylemiyor. Ne bir müşteri numarası veriyor, ne bir hesap numarası, ne de bir işlem.
- Kişisel hitap yok. “Sayın Commerzbank müşterisi”: Dolandırıcılar adını bilmiyor. Aynı maili çok sayıda adrese gönderip birkaç alıcının gerçekten bu bankanın müşterisi olmasını umuyorlar. Öte yandan adınla gelen bir mail de otomatik olarak gerçek değildir. İsimler ve adresler çoğu zaman veri sızıntılarından gelir.
- Tek yol: buton. Hiçbir ciddi banka senden mail yoluyla bilgilerini bir link üzerinden onaylamanı istemez. Linkin özellikle “güvenli” diye anılması seni rahatlatmak için. Mail müşteri hizmetlerinden söz ediyor, ama bunun için bir telefon numarası vermiyor. Sana sunduğu tek yol buton.
- Teknik taraf alarm veriyor. Bunu ilk bakışta görmezsin. Ama mailin baş kısmında, yani header denen yerde,
spf=failyazıyor. Bu şu demek: Maili gönderen sunucunun bu gönderen adresi adına mail göndermeye hiç izni yok. Yani adres sahte ya da kötüye kullanılmış. Spam filtreleri bu tür mailleri çoğu zaman yakalar, ama her zaman değil.
Üstünde Sparkasse, Volksbank ya da başka bir banka adı yazan sahte maillerde de aynı işaretleri bulursun. Değişen sadece isim, renkler ve logo.
Adil olmak gerekirse: technik-point.at ve smarths[.]ae alan adlarının dolandırıcılara ait olması şart değil. Dolandırıcılar çoğu zaman başkalarının gönderen adreslerini taklit eder ya da sayfalarını hacklenmiş sunuculara koyar. Bu durumda alan adlarının sahipleri de kurbandır.
Bunlar seni kandırmasın
Bu maildeki bazı şeyler gerçek gibi duruyor. Hiçbiri bir şey kanıtlamaz:
- Hatasız Almanca. Eskiden dolandırıcılar çoğu zaman bozuk Almancalarıyla kendilerini ele verirdi. Bugün çeviri programları ve yapay zekâ saniyeler içinde düzgün metin üretiyor. Bu mailde tek bir yazım hatası bile yok. Hatalara dikkat et diyen eski tavsiye artık pek işe yaramıyor.
- Gerçek bir adres. En altta Frankfurt'taki Kaiserstraße 16 yazıyor. Bu gerçekten de Commerzbank'ın bir adresi. Herkese açık, herkes kopyalayabilir.
- Düzgün tasarım. Siyah ve sarı, bir uyarı kutusu, büyük bir buton. Her bankanın renkleri ve logosu kolayca taklit edilebilir, Sparkasse'nin kırmızısı da öyle.
- Rahatlatıcı cümleler. “Verilerinizin güvenliği bizim için en büyük önceliktir.” Kulağa ciddi geliyor ve yazması bedava.
Yani bir mail kusursuz görünüp yine de sahte olabilir. Bu yüzden bir sonraki bölümdeki kural, her uyarı işaretinden daha önemli.
En önemli kural: Asla bir link üzerinden giriş yapma
Tek bir kurala uyarsan hiçbir sahteciliği fark etmek zorunda kalmazsın: Bir mail ya da SMS'teki link üzerinden asla giriş yapma. Ne kadar gerçek görünürse görünsün.
Her zaman doğrudan yolu seç:
- Bankanın adresini tarayıcıya kendin yaz.
- Ya da kendi oluşturduğun bir yer imini kullan.
- Ya da bankanın resmî uygulamasını aç.
Bankan gerçekten senden bir şey istiyorsa, bunu orada görürsün. Önemli mesajlar çoğu zaman internet bankacılığındaki mesaj kutunda da durur. Orada bir şey bulamazsan ve emin değilsen bankayı ara. Mail gerçek çıksa bile bu dolambaçlı yoldan hiçbir şey kaybetmezsin.
Bankanı her seferinde bir arama motoru üzerinden bulmaya da çalışma. Gerçek sonuçların üstünde çoğu zaman reklamlar çıkar ve dolandırıcılar da bu tür reklamlar satın alır. Bu reklamlar da sahte giriş sayfalarına götürür. Yer imi ve uygulama daha güvenli.
Bir şifre yöneticisi de ayrıca işe yarar. Giriş bilgilerini sadece gerçek sitede doldurur. Normalde hep doldururken bir giriş sayfasında birden hiçbir şey önermiyorsa, bu bir alarm işaretidir.
Bir internet adresi nasıl okunur
Bazen bir adresi yine de kontrol etmek istersin, örneğin bir QR kodda ya da bir SMS'teki linkte. O zaman şu kural işe yarar: “https://” kısmından sonraki ilk tek eğik çizgiyi (/) bul. Hemen önünde uzantı, örneğin .de, ve ondan önceki kelime durur. Bu iki parça, sitenin kime ait olduğunu ele verir. Daha soldaki her şey serbestçe seçilebilir.
Maildeki örnek:
https://dgt-gob-sede-es.smarths[.]ae/servicede
İlk tek eğik çizgi “ae”den sonra geliyor. Önünde smarths[.]ae yazıyor ve site bu adrese ait. Baştaki “dgt-gob-sede-es” kısmını, alan adını kontrol eden kişi istediği gibi uydurabilir. Burada resmî bir kurum gibi görünsün diye seçilmiş.
Uydurma bir örnek: https://sparkasse.de.beispiel-betrug.com/login. Burada ilk tek eğik çizgi “com”dan sonra geliyor. Yani site Sparkasse'ye değil, beispiel-betrug.com adresine ait.
Senin bankan söz konusu olduğunda orada tam olarak onun adresi yazmalı, Commerzbank için örneğin commerzbank.de. Sparkasse'lerin ve Volksbank'ların çoğu zaman kendi bölgeleri için ayrı bir adresi olur. Bankanın adresini aklında tut, ya da daha iyisi: Kendine bir yer imi oluştur.
Benzer isimlere de dikkat et. Fazladan bir tire, O harfi yerine sıfır ya da farklı bir uzantı, ve site artık başkasına ait.
Bankan bunları asla sormaz
Hiçbir ciddi banka mail, SMS, mesajlaşma uygulaması ya da telefon üzerinden senden şunları istemez:
- şifreni ya da PIN'ini
- bir TAN (işlem onay kodu), ne için olursa olsun
- bilgilerini bir link üzerinden onaylamanı
- photoTAN ya da pushTAN gibi bir TAN yöntemi için aldığın aktivasyon ya da kayıt mektubunun fotoğrafını veya kopyasını
- bir link üzerinden uygulama yüklemeni
- bilgisayarına ya da telefonuna uzaktan erişim
Biri bunlardan birini istiyorsa, bu dolandırıcılıktır. Kendini banka çalışanı, polis ya da teknisyen olarak tanıtsa bile.
TAN senin imzandır
Birçok dolandırıcı sadece şifrenle pek bir yere varamaz. Onlara ayrıca senin onayın gerekir. Bu yüzden giriş bilgilerinle bir havale başlatırlar ya da yeni bir cihaz kaydederler. Ardından telefonunda bir onay isteği belirir. Çoğu zaman aynı anda seni arayıp bununla bir şeyi “iptal etmen” ya da “güvenceye alman” gerektiğini anlatırlar.
Her onaya bir imza gibi davran:
- Sadece az önce kendin başlattığın işlemi onayla.
- İsteği sonuna kadar oku: tutar, alıcı, işlemin türü.
- Orada yeni bir cihaz, telefonla ödeme için bir kart ya da tanımadığın bir tutar yazıyorsa: reddet.
- Bir TAN'ı asla telefonda söyleme. Bankaya bile.
Onaya tek bir dokunuş yeter ve işlem gerçekleşir.
Telefon, SMS, mektup: aynı tezgâh
Phishing telefonla, SMS ile, hatta postayla da gelir. Kurallar aynı kalır.
- Aramalar: Ekranda görünen numara taklit edilebilir. Orada bankanın gerçek numarası yazsa bile hattın ucunda bir dolandırıcı olabilir. Telefonu kapat ve kendin ara. Numarayı, adresini kendin yazdığın banka sitesinde ya da bankanın uygulamasında bulursun.
- SMS ve mesajlaşma uygulamaları: Burada da asla bir link üzerinden giriş yapmazsın.
- QR kodlu mektuplar: QR kodu güya bir güncellemeye götüren sahte mektuplar var. Örneğin Commerzbank da bizzat buna karşı uyarıyor. Seni bir giriş sayfasına götüren hiçbir kodu tarama. Bunun yerine kendin giriş yap ve kontrol et.
- Sahte bloke hattı, sahte polis: Dolandırıcılar ekranda Almanya'daki acil bloke hattının (Sperr-Notruf) numarası 116 116'yı ya da Almanya'da polisin acil numarası 110'u bile gösterebiliyor. Gerçek Sperr-Notruf kimseyi 116 116 üzerinden aramaz, polis de 110'dan aramaz. Bu numaraları sen ararsın, tersi olmaz.
Çoktan tıkladın mı? Şimdi bunları yap
Sadece linki açtın ve hiçbir şey girmedin mi? Sayfayı kapat. Genelde o zaman bir şey olmamıştır. Sayfa bir dosya indirdiyse, dosyayı açma ve sil.
Bilgi girdin ya da bir şeyi onayladın mı? O zaman her dakika önemli:
- Hemen bankanı ara. Numarayı, adresini kendin yazdığın siteden ya da uygulamadan al.
- İnternet bankacılığını bloke ettir. Bu hizmete katılan bankalarda bunu günün her saatinde Almanya'daki acil bloke hattı (Sperr-Notruf) 116 116 üzerinden de yapabilirsin. Yurt dışından bu hatta +49 116 116 ya da +49 30 4050 4050 numarasından ulaşırsın.
- Hesap hareketlerini kontrol et ve tanımadığın her işlemi bankaya bildir.
- Ardından giriş bilgilerini değiştir. Aynı şifreyi başka yerlerde de kullandıysan, oralarda da değiştir.
- Polise suç duyurusunda bulun, örneğin eyaletinin çevrim içi karakolu (Onlinewache ya da Internetwache) üzerinden.
Phishing mailini bildir
Kanmamış olsan bile: Maili bildir. Bu, başkalarını daha hızlı uyarmaya yardımcı olur.
- Maili Verbraucherzentrale NRW'ye (Kuzey Ren-Vestfalya tüketici danışma merkezi) ilet: phishing@verbraucherzentrale.nrw. Güncel uyarıların yer aldığı Phishing-Radar bu bildirimlerden oluşuyor.
- Birçok şirket, kendi adına gönderilen sahte mailleri kendisi de kabul eder. Bunun için gereken adres o zaman şirketin web sitesinde yazar.
- Sonra: spam klasörüne taşı ya da sil. Cevap verme.
Paylaşmak için kopya kâğıdı
Bu kısmı annene babana, büyükannene büyükbabana ve arkadaşlarına rahatça gönderebilirsin:
- Mail, SMS ya da mektuptaki bir link veya QR kod üzerinden asla giriş yapma. Kendi yer imini ya da uygulamayı kullan.
- Sadece isme değil, gerçek gönderen adresine bak.
- Zaman baskısı ve tehditler alarm işaretidir.
- Düzgün Almanca ve güzel bir logo hiçbir şey kanıtlamaz.
- Şifreni, PIN'ini ve TAN'ını kimseye vermezsin. Bankaya bile.
- Bankacılık uygulamasında sadece kendin başlattığın işlemleri onayla.
- Şüphe varsa telefonu kapat ve bankayı kendin ara.
- Olan oldu mu? Hemen bankanı ya da acil bloke hattı Sperr-Notruf 116 116'yı ara.