
То на них написано Sparkasse, то Volksbank, то Commerzbank: поддельные письма от банков постоянно попадают в почтовые ящики. Обычно им нужно одно: твои данные для входа в онлайн-банкинг. И они очень похожи друг на друга.
Свежий пример пришёл мне в ночь на 4 ноября, якобы от Commerzbank. Тема: «Aktualisierung Ihrer Kontoinformationen erforderlich» (требуется обновление информации о Вашем счёте). Мол, в данных моего счёта есть несоответствия, и я должен подтвердить их по ссылке. Иначе через 24 часа мой счёт заблокируют. Письмо поддельное. Ссылка ведёт не на сайт Commerzbank, и кто там «подтверждает» свои данные, отдаёт их мошенникам.
На примере этого письма я покажу тебе, как распознать поддельные письма от банка, какое бы название там ни стояло. А ещё важнее: как себя вести, чтобы тебе не навредила даже идеальная подделка. В самом конце есть шпаргалка, которую можно переслать другим.
Пример: поддельное письмо от Commerzbank
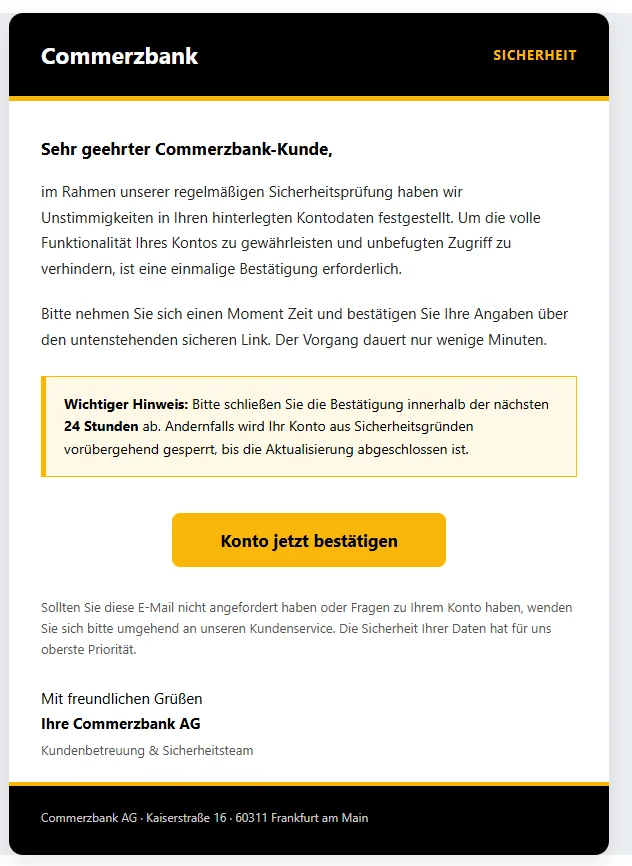
Вот как оно выглядело. В ссылке я взял точку перед «ae» в квадратные скобки, чтобы никто случайно на неё не нажал.
Тема: Aktualisierung Ihrer Kontoinformationen erforderlich (требуется обновление информации о Вашем счёте)
От: Commerzbank AG,office@technik-point.atУважаемый клиент Commerzbank,
в ходе нашей регулярной проверки безопасности мы обнаружили несоответствия в сохранённых данных Вашего счёта. Чтобы обеспечить полную функциональность Вашего счёта и предотвратить несанкционированный доступ, требуется однократное подтверждение.
Пожалуйста, уделите немного времени и подтвердите свои данные по безопасной ссылке ниже. Процедура займёт всего несколько минут.
Важное примечание: Пожалуйста, завершите подтверждение в течение следующих 24 часов. В противном случае Ваш счёт из соображений безопасности будет временно заблокирован до завершения обновления.
Жёлтая кнопка «Подтвердить счёт сейчас», за ней ссылка:
https://dgt-gob-sede-es.smarths[.]ae/servicedeЕсли Вы не запрашивали это письмо или у Вас есть вопросы по Вашему счёту, пожалуйста, немедленно обратитесь в нашу службу поддержки клиентов. Безопасность Ваших данных является для нас главным приоритетом.
С уважением
Ваш Commerzbank AG
Обслуживание клиентов & служба безопасностиCommerzbank AG · Kaiserstraße 16 · 60311 Frankfurt am Main
Семь тревожных признаков на примере этого письма
- Отправитель не тот. В качестве имени там стоит «Commerzbank AG», а вот адрес за ним:
office@technik-point.at. Окончание .at означает Австрию. К Commerzbank этот адрес не имеет никакого отношения. Имя перед адресом любой может вписать какое угодно, а многие почтовые приложения показывают только это имя. Нажми на имя (на телефоне) или наведи на него мышку (на компьютере), и увидишь настоящий адрес. С другой стороны, адрес, который выглядит настоящим, тоже ничего не доказывает. - Ссылка ведёт не туда. Кнопка «Подтвердить счёт сейчас» ведёт не на
commerzbank.de, а на адрес с окончанием .ae. Оно означает Объединённые Арабские Эмираты. Передняя часть «dgt-gob-sede-es» напоминает сайт испанского управления дорожного движения. Как читать такой адрес, написано ниже. - Срочность и угроза. «В течение следующих 24 часов», иначе счёт заблокируют. Кто боится за свой счёт, проверяет менее внимательно. Именно на это и рассчитывают мошенники.
- Причина остаётся расплывчатой. «Несоответствия в сохранённых данных Вашего счёта»: какие именно? Письмо об этом молчит. В нём нет ни номера клиента, ни номера счёта, ни конкретной операции.
- Никакого личного обращения. «Уважаемый клиент Commerzbank»: мошенники не знают твоего имени. Они рассылают одно и то же письмо по огромному числу адресов и надеются, что несколько получателей действительно окажутся клиентами этого банка. С другой стороны, письмо с твоим именем не обязательно настоящее. Имена и адреса часто берут из утечек данных.
- Только один путь: кнопка. Ни один серьёзный банк не просит тебя в письме подтвердить свои данные по ссылке. То, что ссылка прямо названа «безопасной», должно тебя успокоить. Письмо, правда, упоминает службу поддержки клиентов, но номера телефона не даёт. Предлагает оно тебе только один путь: кнопку.
- Техника бьёт тревогу. С первого взгляда этого не видно. Но в служебной части письма, так называемом заголовке (header), стоит
spf=fail. Это значит: сервер, который отправил письмо, вообще не имеет права отправлять письма от имени этого адреса отправителя. Получается, адрес подделан или используется без разрешения. Спам-фильтры часто перехватывают такие письма, но не всегда.
Те же признаки ты найдёшь в поддельных письмах, на которых написано Sparkasse, Volksbank или название другого банка. Меняются только название, цвета и логотип.
Справедливости ради: домены technik-point.at и smarths[.]ae не обязательно принадлежат мошенникам. Мошенники часто подделывают чужих отправителей или размещают свои страницы на взломанных серверах. Владельцы тогда сами становятся жертвами.
Что не должно тебя обмануть
Кое-что в этом письме выглядит настоящим. Но ничто из этого ничего не доказывает:
- Безупречный немецкий. Раньше мошенники часто выдавали себя корявым немецким. Сегодня программы-переводчики и ИИ за считаные секунды пишут чистый текст. В этом письме нет ни одной орфографической ошибки. Старый совет обращать внимание на ошибки уже почти не помогает.
- Настоящий адрес. Внизу стоит Kaiserstraße 16 во Франкфурте. Это действительно адрес Commerzbank. Он публичный, любой может его переписать.
- Аккуратное оформление. Чёрный и жёлтый, блок с предупреждением, большая кнопка. Цвета и логотип любого банка легко скопировать, красный цвет Sparkasse тоже.
- Успокаивающие фразы. «Безопасность Ваших данных является для нас главным приоритетом». Звучит солидно и ничего не стоит.
Так что письмо может выглядеть идеально и всё равно быть поддельным. Поэтому правило из следующего раздела важнее любого тревожного признака.
Самое важное правило: никогда не входи по ссылке
Тебе не нужно распознавать подделку, если ты соблюдаешь одно правило: никогда не входи в аккаунт по ссылке из письма или SMS. Неважно, насколько настоящими они выглядят.
Всегда иди прямым путём:
- Набери адрес своего банка в браузере сам.
- Или открой закладку, которую сохранил сам.
- Или запусти официальное приложение своего банка.
Если твоему банку действительно что-то от тебя нужно, ты увидишь это там. Важные сообщения обычно приходят и в почтовый ящик внутри твоего онлайн-банкинга. Если там ничего нет, а сомнения остались, позвони в банк. Если письмо всё же было настоящим, этот обходной путь тебе ничего не стоил.
И не ищи свой банк каждый раз через поисковик. Над настоящими результатами часто стоит реклама, а такую рекламу покупают и мошенники. Она ведёт на поддельные страницы входа. Закладка и приложение надёжнее.
Дополнительно помогает менеджер паролей. Он заполняет твои данные для входа только на настоящем сайте. Если на странице входа он вдруг ничего тебе не предлагает, хотя обычно это делает, это тревожный знак.
Как читать интернет-адрес
Иногда адрес всё-таки хочется проверить, например у QR-кода или ссылки в SMS. Тогда поможет такое правило: найди первую одинарную косую черту (/) после «https://». Прямо перед ней стоят окончание, например .de, и слово перед ним. Эти две части выдают, кому принадлежит сайт. Всё, что левее, можно выбрать произвольно.
Пример из письма:
https://dgt-gob-sede-es.smarths[.]ae/servicede
Первая одинарная косая черта стоит после «ae». Перед ней стоит smarths[.]ae, и именно этому адресу принадлежит сайт. Переднюю часть «dgt-gob-sede-es» может придумать тот, кто контролирует домен. Здесь она должна выглядеть как адрес госучреждения.
Выдуманный пример: https://sparkasse.de.beispiel-betrug.com/login. Здесь первая одинарная косая черта стоит после «com». Значит, сайт принадлежит beispiel-betrug.com, а не Sparkasse.
У твоего банка там должен стоять именно его адрес, у Commerzbank, например, commerzbank.de. У банков Sparkasse и Volksbank часто свой адрес в каждом регионе. Запомни адрес своего банка, а ещё лучше: сохрани закладку.
Обращай внимание и на похожие названия. Лишний дефис, ноль вместо O или другое окончание, и сайт уже принадлежит кому-то другому.
Этого твой банк никогда не попросит
Ни один серьёзный банк не станет требовать от тебя по электронной почте, в SMS, в мессенджере или по телефону:
- твой пароль или PIN-код
- TAN (одноразовый код подтверждения), неважно для чего
- подтвердить свои данные по ссылке
- фото или копию бумажного письма для активации или регистрации TAN-метода, например для photoTAN или pushTAN
- установить приложение по ссылке
- удалённый доступ к твоему компьютеру или телефону
Если кто-то хочет что-то из этого, это мошенничество. Даже если он представляется сотрудником банка, полицейским или техником.
TAN и есть твоя подпись
С одним только твоим паролем многие мошенники далеко не уйдут. Им нужно ещё и твоё подтверждение. Поэтому они с твоими данными для входа запускают перевод или регистрируют новое устройство. Тогда на твоём телефоне появляется запрос на подтверждение. Часто они одновременно звонят тебе и объясняют, что так нужно что-то «отменить» или «защитить».
Относись к каждому подтверждению как к подписи:
- Подтверждай лишь то, что сам только что запустил.
- Прочитай запрос целиком: сумма, получатель, тип операции.
- Если там новое устройство, карта для оплаты телефоном или незнакомая сумма: отклоняй.
- Никогда не называй TAN по телефону. Даже банку.
Достаточно одного касания для подтверждения, и операция уже идёт.
Звонок, SMS, бумажное письмо: та же схема
Фишинг бывает и по телефону, и в SMS, и даже по обычной почте. Правила остаются теми же.
- Звонки: Номер на экране можно подделать. Даже если там стоит настоящий номер твоего банка, на том конце может быть мошенник. Положи трубку и позвони сам. Номер ты найдёшь на сайте своего банка, адрес которого вводишь сам, или в его приложении.
- SMS и мессенджеры: И здесь ты никогда не входишь по ссылке.
- Бумажные письма с QR-кодом: Бывают поддельные письма, QR-код в которых ведёт к мнимому обновлению. Commerzbank, например, сам об этом предупреждает. Не сканируй код, который ведёт тебя на страницу входа. Лучше войди сам и посмотри.
- Фальшивая линия блокировки, фальшивая полиция: Мошенники даже выводят на экран 116 116 или 110 (номер полиции в Германии). Настоящая немецкая экстренная линия блокировки (Sperr-Notruf) никому не звонит с 116 116, а полиция не звонит с 110. На эти номера звонишь ты, а не наоборот.
Уже нажал? Вот что делать сейчас
Только открыл ссылку и ничего не вводил? Закрой страницу. Скорее всего, ничего не случилось. Если страница скачала файл, не открывай его и удали.
Ввёл данные или что-то подтвердил? Тогда важна каждая минута:
- Сразу позвони в свой банк. Номер возьми с сайта, адрес которого вводишь сам, или из приложения.
- Попроси заблокировать свой онлайн-банкинг. В банках-участниках это можно сделать круглосуточно и через немецкую экстренную линию блокировки (Sperr-Notruf) 116 116. За пределами Германии она доступна по номерам +49 116 116 или +49 30 4050 4050.
- Проверь движение по счёту и сообщи банку о каждой операции, которую не узнаёшь.
- После этого смени данные для входа. Если ты использовал тот же пароль где-то ещё, смени его и там.
- Подай заявление в полицию, например через интернет-приёмную полиции (Onlinewache или Internetwache) твоей федеральной земли.
Сообщи о фишинговом письме
Даже если ты не попался: сообщи об этом письме. Это помогает быстрее предупредить других.
- Перешли его в Verbraucherzentrale NRW (центр защиты прав потребителей земли Северный Рейн-Вестфалия): phishing@verbraucherzentrale.nrw. На основе этих сообщений появляется Phishing-Radar с актуальными предупреждениями.
- Многие компании и сами принимают поддельные письма, отправленные от их имени. Адрес для этого тогда указан на их сайте.
- После этого: перемести в спам или удали. Не отвечай.
Шпаргалка, которую можно переслать
Смело отправь эту часть родителям, бабушкам, дедушкам и друзьям:
- Никогда не входи по ссылке или QR-коду из электронного письма, SMS или бумажного письма. Пользуйся своей закладкой или приложением.
- Смотри на настоящий адрес отправителя, а не только на имя.
- Если торопят и угрожают, это тревожный знак.
- Хороший немецкий и красивый логотип ничего не доказывают.
- Пароль, PIN-код и TAN никому не сообщай. Даже банку.
- В банковском приложении подтверждай только то, что запустил сам.
- Если сомневаешься, положи трубку и сам позвони в банк.
- Уже случилось? Сразу звони в банк или на экстренную линию блокировки (Sperr-Notruf) 116 116.